Reachability Analyzer; ECS örnekleri arasındaki, bir ECS örneği ile bir genel IP veya başka bir ECS örneği arasındaki ve bulut tabanlı bir VPC ile şirket içi site arasındaki bağlantılar gibi çeşitli kullanım senaryolarına yönelik bir yapılandırma analiz aracıdır. Bu araç, kaynak ve hedef kaynaklar arasındaki bağlantıyı belirler ve ağ yapılandırmalarındaki hatalardan kaynaklanan bağlantı sorunlarını teşhis eder.
Reachability Analyzer
Nasıl Çalışır
Bir analiz çalıştırdığınızda, Network Intelligence Service (NIS) kaynak ve hedef kaynaklar arasındaki sanal ağ yolunun atlama atlama detaylarını oluşturur. Hedefe ulaşılamıyorsa, araç engelleyen bileşeni ve nedenini belirler. Reachability Analyzer öncelikli olarak örnek durumunu ve güvenlik grupları, ağ ACL'leri, yönlendirme tabloları ve yük dengeleyiciler dahil olmak üzere ağ yapılandırmalarını kontrol eder.
Reachability Analyzer paket göndermez veya veri düzlemini analiz etmez. Yalnızca bir kaynaktan bir hedefe giden bir trafik yolu belirtmeniz gerekir. Örneğin, Alibaba Cloud hesabınızdaki bir Elastic Compute Service (ECS) örneğini kaynak olarak, başka bir ECS örneğini hedef olarak belirtebilir, protokolü TCP olarak ayarlayabilir ve hedef bağlantı noktasını 22 olarak ayarlayabilirsiniz. Reachability Analyzer daha sonra kaynak ECS örneğinin hedef ECS örneğine SSH üzerinden bağlanıp bağlanamadığını doğrulayabilir.
Analiz tek yönlüdür. Dönüş yolunu analiz etmek için kaynak ve hedef kaynakların yerlerini değiştirerek yeni bir analiz çalıştırın.
Desteklenen Ara Düğümler
Reachability Analyzer aşağıdaki ara düğümleri destekler: vSwitch'ler, sanal yönlendiriciler, esnek ağ arabirimleri (ENI), EIP, CLB, TR, VBR, genel NAT ağ geçitleri, Cloud Firewall, VPN Gateway, IPv4 ağ geçitleri ve ECR'ler.
Kullanım Senaryoları
Reachability Analyzer'ı aşağıdaki senaryolarda kullanabilirsiniz:
Farklı bölgelerdeki ECS örnekleri arasındaki bağlantı: Bir Cloud Enterprise Network (CEN) örneği, VPC veya bir TransitRouter örneği kullanarak ECS örnekleri arasında bölge aşırı iletişimi sağlar. Ayrıca Virtual Private Cloud (VPC) sınır güvenlik duvarlarını tanımlayabilir. Bu senaryoda, kaynak ve hedef kaynaklar farklı Alibaba Cloud hesaplarına ait olabilir.
Aynı bölgedeki ECS örnekleri arasındaki bağlantı: Bir CEN, VPC eşlemesi veya TR kullanarak ECS örnekleri arasında bölge içi iletişimi sağlar. Ayrıca VPC sınır güvenlik duvarlarını tanımlayabilir.
Bir ECS örneği ile bir genel IP adresi arasındaki bağlantı. Ayrıca internet sınırı güvenlik duvarlarını da tanımlayabilir.
Bir genel IP adresi ile özel yönelimli bir CLB örneği arasındaki bağlantı.
Bir ECS örneği ile internete bakan bir CLB örneği arasındaki bağlantı.
Bir ECS örneğinin, bir genel NAT ağ geçidinin SNAT kuralları aracılığıyla internete erişmesi.
Bir ECS örneğine, bir genel NAT ağ geçidinin DNAT kuralları aracılığıyla internetten erişilmesi.
Bir ECS örneği ile bir VPN ağ geçidi aracılığıyla bir özel IP adresi arasındaki bağlantı.
Bir VPC içindeki bir örnek ile bir Sanal Sınır Yönlendirici (VBR) aracılığıyla şirket içi bir site arasındaki bağlantı. Ayrıca VPC sınır güvenlik duvarlarını tanımlayabilir.
Sınırlamalar
Reachability Analyzer, kaynak veya hedef olarak aşağıdaki kaynak türlerini destekler:
Kaynak kaynaklar: ECS, genel IP adresi, vSwitch, VBR, VPN ağ geçidi ve şirket içi özel IP adresi.
Hedef kaynaklar: ECS, genel IP adresi, vSwitch, VBR, VPN ağ geçidi, şirket içi özel IP adresi ve Classic Load Balancer (CLB).
Hem kaynak hem de hedef için bir genel IP adresi seçerseniz, bunlardan en az birinin bir ECS örneğinin genel IP adresine eşlendiğinden emin olun. Aksi takdirde analiz başarısız olur.
Aşağıdaki tabloda, tek bir Alibaba Cloud hesabı için varsayılan kotalar listelenmiştir.
Kaynak | Varsayılan kota | Kota artışı |
Maksimum yol sayısı | 100 | Artırılamaz |
Maksimum geçmiş analiz kaydı sayısı | 1.000 | |
Eşzamanlı analizler | 5 |
Yol Oluşturma
NIS konsolunda oturum açın.
Sol gezinme bölmesinde, seçeneklerini seçin.
Reachability Analyzer sayfasında Start Analysis öğesini tıklayın.
-
Start Analysis sayfasında aşağıdaki parametreleri yapılandırın.
Parametre
Açıklama
Source
Bir Source Type seçin:
ECS: Bir ECS örnek kimliği seçin. Bu, ECS örneğini yoldaki kaynak olarak belirtir. Bir ECS örneği seçtikten sonra, ECS örneğinin bir özel IP adresini seçebilirsiniz. ECS örneğinin bir özel IP adresini seçmezseniz, ECS örneğinin birincil IP adresi varsayılan olarak analiz edilir.
Public IP Address: Kaynak olarak kullanmak için bir genel IP adresi girin.
Bir ECS örneğinin statik genel IP adresini, bir EIP'yi veya Alibaba Cloud üzerinde olmayan bir genel IP adresini girebilirsiniz. Hem kaynak hem de hedef için Alibaba Cloud üzerinde olmayan genel IP adreslerini kullanamazsınız.
vSwitch: Kaynak olarak kullanmak için bir vSwitch seçin.
VBR: Kaynak olarak kullanmak için bir VBR seçin.
VPN Gateway: Kaynak olarak kullanmak için bir VPN ağ geçidi seçin.
On-premises Private IP: Kaynak olarak kullanmak için şirket içi ağınızdan bir özel IP adresi girin. Bu senaryoda, yolun bir VPN ağ geçidi veya VBR üzerinden geçmesi gerekir. Özel IP adresini belirtmeniz gerekir.
Destination
Bir Destination Type seçin:
ECS: Bir ECS örnek kimliği seçin. Seçilen ECS örneği, yoldaki hedef kaynak olarak kullanılır. Bir ECS örneği seçtikten sonra, ECS örneğinin bir özel IP adresini seçebilirsiniz. ECS örneği için bir özel IP adresi seçmezseniz, ECS örneğinin birincil IP adresi varsayılan olarak analiz edilir.
Public IP Address: Hedef kaynak olarak kullanmak için bir genel IP adresi girin.
Bir ECS örneğinin statik genel IP adresini, bir EIP'yi veya Alibaba Cloud üzerinde olmayan bir genel IP adresini girebilirsiniz. Hem kaynak hem de hedef için Alibaba Cloud üzerinde olmayan genel IP adreslerini kullanamazsınız.
vSwitch: Hedef kaynak olarak kullanmak için bir vSwitch seçin.
VBR: Hedef kaynak olarak kullanmak için bir VBR seçin.
VPN Gateway: Hedef kaynak olarak kullanmak için bir VPN ağ geçidi seçin.
On-premises Private IP: Hedef kaynak olarak kullanmak için şirket içi ağınızdan bir özel IP adresi girin. Bu senaryoda, yolun bir VPN ağ geçidi veya VBR üzerinden geçmesi gerekir. Özel IP adresini belirtmeniz gerekir.
Classic Load Balancer: Hedef kaynak olarak kullanmak için bir CLB örneği seçin.
Protocol
Varsayılan protokol TCP'dir. Aşağıdaki protokollerden birini seçebilirsiniz:
TCP: Transmission Control Protocol.
UDP: User Datagram Protocol.
ICMP: Internet Control Message Protocol.
Destination Port
Hedef kaynağın bağlantı noktası numarasını girin. Varsayılan bağlantı noktası 80'dir. Bu parametre isteğe bağlıdır. Boş bırakırsanız, analiz hedef kaynaktaki tüm bağlantı noktalarına olan bağlantıyı kontrol eder.
Yolun kaydedilip kaydedilmeyeceğini seçin. Varsayılan değer No şeklindedir. Yes seçeneğini belirlerseniz, yol parametreleri gelecekteki analizler için kaydedilir.
Start Analysis öğesini tıklayın.
Yol Analizi Yapma
Reachability Analyzer sayfasında, analiz etmek istediğiniz yolu bulun ve Actions sütunundaki Start Analysis seçeneğini tıklayın.
Görüntülenen iletişim kutusunda OK öğesini tıklayın.
-
Path Analysis Details sayfasında analiz sonucunu görüntüleyin.
Yol ulaşılabilir veya ulaşılamaz durumdaysa, sonuç bağlantı durumunu ve kaynaktan hedefe giden yoldaki tüm düğümleri gösterir. Yol ulaşılamaz durumdaysa, bir hata mesajı da görüntülenir.
Yol durumu bilinmiyorsa, bir hata mesajı görüntülenir.
Sonuç Analizi
Bir yol analizi aşağıdaki sonuçlara sahip olabilir.
-
Ulaşılabilir
Aşağıdaki şekilde, bir ECS örneğinden başka bir VPC içindeki bir vSwitch'e, bir VPC eşlemesi üzerinden yapılan bir yol analizinin sonucu gösterilmektedir. Şekil, kaynak VPC içindeki ECS örneği ile hedef vSwitch arasındaki yolun bağlı olduğunu, iki VPC arasındaki ağ bağlantısının normal olduğunu ve hedefe erişilebildiğini göstermektedir.
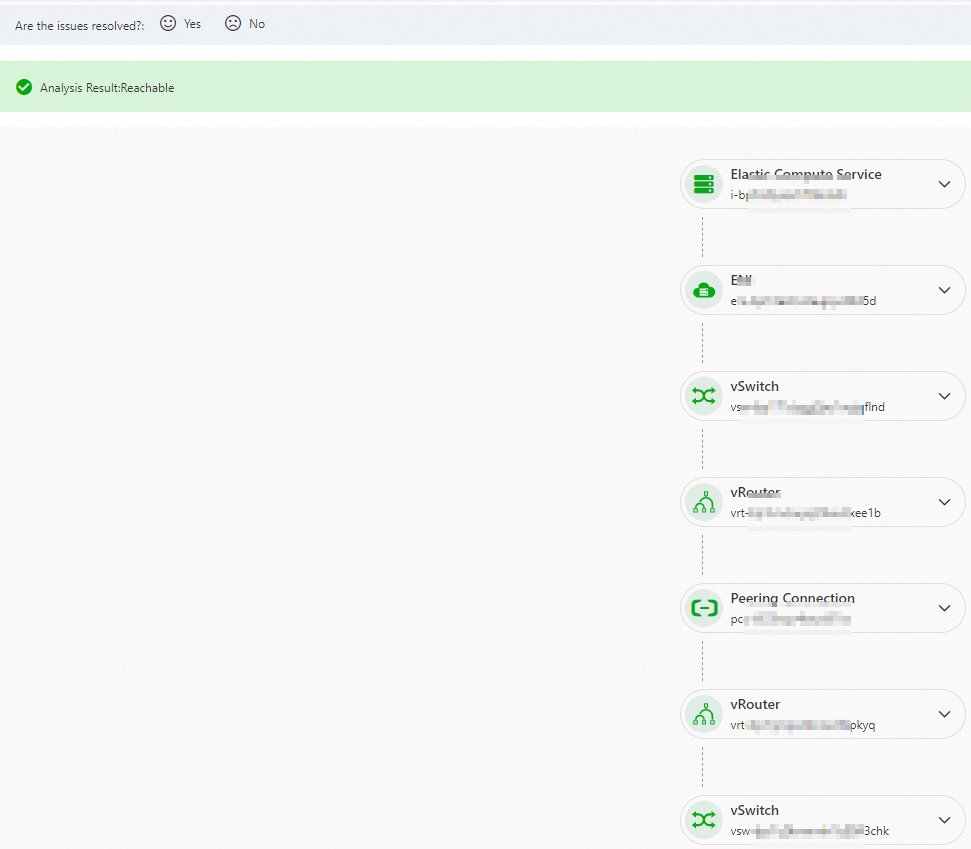
Yoldaki her düğümün ayrıntılarını görüntülemek için düğümün yanındaki
 simgesini tıklayın.
-
Ulaşılamaz
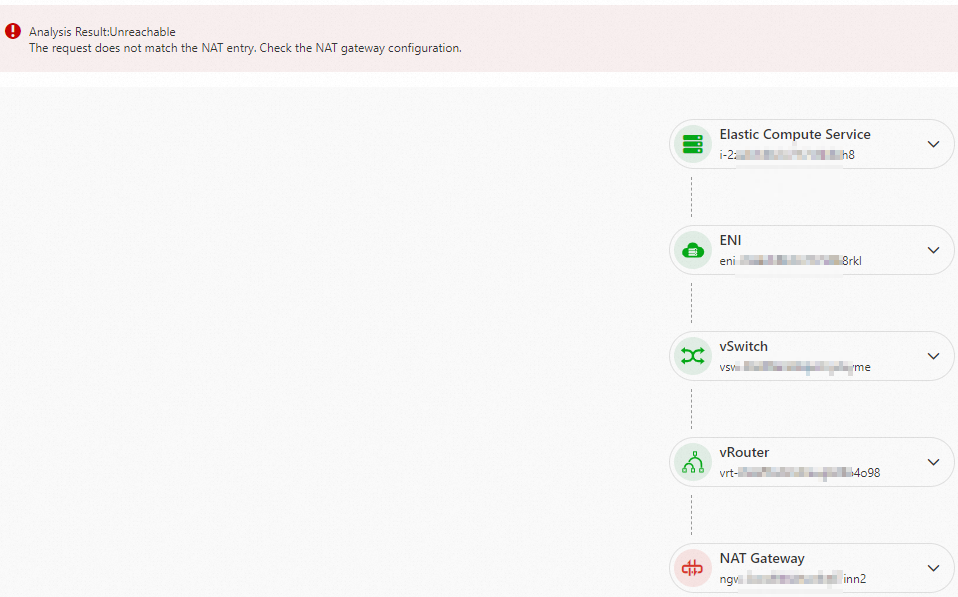
Aşağıdaki şekilde, bir ECS örneğinden bir VPC içindeki bir NAT ağ geçidine giden bir yolun analiz sonucu gösterilmektedir. Hata mesajı şudur: The Internet NAT gateway entry does not match. Check the NAT gateway configuration. Bu durumda, kaynak ECS örneği ile hedef NAT ağ geçidi arasındaki yol ulaşılamaz durumdadır.
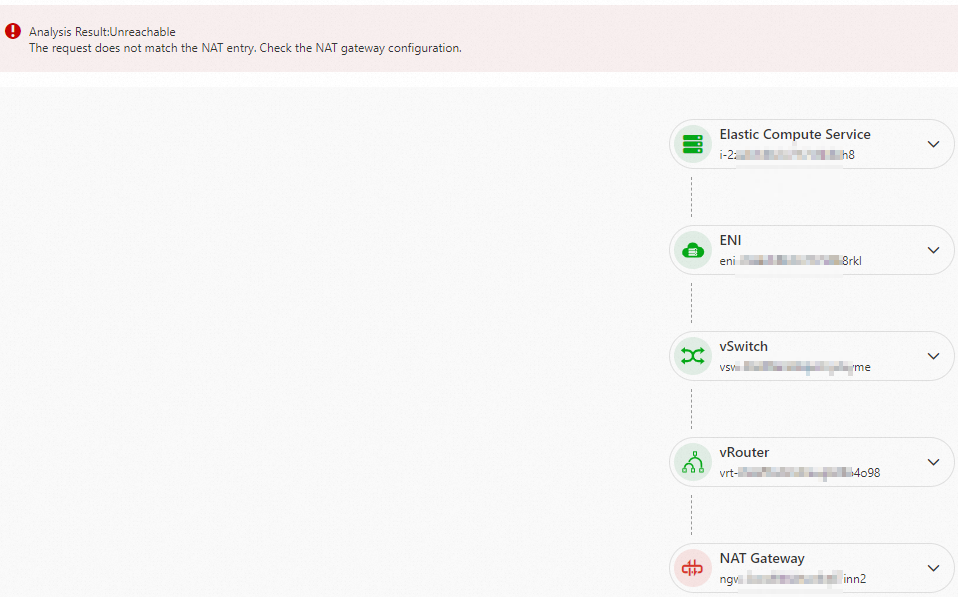
Anormal bir düğümün ayrıntılarını görüntülemek için düğümün yanındaki
simgesini tıklayın.
-
Bilinmiyor
Aşağıdaki şekilde, The specified resource does not exist. Check whether the resource is already deleted. hata mesajıyla birlikte bilinmeyen bir analiz sonucu gösterilmektedir.
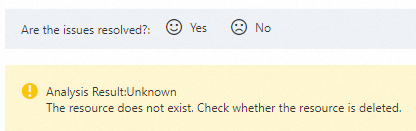 Aşağıdaki liste, bilinmeyen bir analiz sonucu için olası hata mesajlarını açıklamaktadır:
Kaynak ve hedef kaynaklar aynı olamaz.
Yol, desteklenmeyen bir ara düğüm içeriyor. Yol analizi desteklenmiyor.
Kaynak mevcut değil. Kaynağın silinip silinmediğini kontrol edin.
Kaynak anormal bir durumda. Kaynağın doğru çalışıp çalışmadığını kontrol edin.
Yol ulaşılamaz. Yönlendirme yapılandırmanızı kontrol edin.
Eşleşen bir güvenlik grubu kuralı bulunamadı. İstek, varsayılan kural tarafından reddedildi.
Bir güvenlik grubu bırakma kuralıyla eşleşti.
Eşleşen bir ağ ACL kuralı bulunamadı. İstek, varsayılan kural tarafından reddedildi.
Bir ağ ACL bırakma kuralıyla eşleşti.
Bilinmeyen bir hata oluştu. Lütfen daha sonra tekrar deneyin.
Bir dahili hizmet hatası oluştu. Lütfen daha sonra tekrar deneyin.
Kullanıcı tarafından belirtilen bir CLB engelleme listesi bırakma kuralıyla eşleşti.
Trafik, herhangi bir CLB izin listesi kuralıyla eşleşmediği için varsayılan olarak bırakıldı.
Eşleşen bir SNAT veya DNAT girişi bulunamadı. NAT ağ geçidi yapılandırmanızı kontrol edin.
İnternete bağlanılamıyor. Bir Elastic IP adresi ilişkilendirin.
IPv4 ağ geçidi yolu ulaşılamaz. VPC yönlendirme tablosuna IPv4 ağ geçidine işaret eden bir yol ekleyin.
IPv4 ağ geçidi etkinleştirildikten sonra silindi ve bu durum internet bağlantı hatasına neden oldu. IPv4 ağ geçidini yeniden oluşturun ve etkinleştirin, ardından VPC yönlendirme tablosuna buna işaret eden bir yol ekleyin.
Yol ulaşılamaz. IPv4 ağ geçidi yolu yapılandırmasını kontrol edin.
VPN ağ geçidinde kaynak IP adresine dönüş yolu eksik.
Geçmiş Bir Analizi Silme
Gereksiz geçmiş analiz kayıtlarını silebilirsiniz.
Reachability Analyzer sayfasında, geçmiş analiz kaydını silmek istediğiniz yolu bulun ve Path ID sütunundaki kimliğini tıklayın.
Yol analiz ayrıntıları sayfasında, Historical Analysis bölümünde silmek istediğiniz kaydı bulun ve Actions sütunundaki Delete seçeneğini tıklayın.
Görüntülenen iletişim kutusunda OK öğesini tıklayın.
Yol Silme
Bir yola artık ihtiyacınız yoksa onu silebilirsiniz.
-
Reachability Analyzer sayfasında hedef yolu silin.
Tek bir yolu silmek için: Silmek istediğiniz yolu bulun ve Actions sütunundaki Delete seçeneğini tıklayın.
Birden çok yolu silmek için: Silmek istediğiniz yolların onay kutularını seçin ve listenin altındaki Delete seçeneğini tıklayın.
Görüntülenen iletişim kutusunda OK öğesini tıklayın.
Etiketleri Yapılandırma
Reachability Analyzer etiketleri destekler. Aramayı ve toplamayı kolaylaştırmak için yol analiz örneklerini işaretlemek ve kategorilere ayırmak amacıyla etiketleri kullanabilirsiniz.
Etiketleri toplu ekleme
Reachability Analyzer sayfasında hedef yolları seçin ve listenin altındaki seçeneğini tıklayın.
Edit Tag iletişim kutusunda Tag Key ve Tag Value değerlerini yapılandırın ve ardından OK öğesini tıklayın.
Etiketleri toplu silme
Reachability Analyzer sayfasında hedef yolları seçin ve listenin altındaki seçeneğini tıklayın.
Görüntülenen iletişim kutusunda OK öğesini tıklayın. Etiketler hakkında daha fazla bilgi için bkz. Etiketler nelerdir?.
Diğer İşlemler
|
|
|
|
|
|
|
|
Yol analiz ayrıntıları sayfasında, sağ üst köşedeki Start Analysis seçeneğini tıklayın. Yeni analiz kaydı Historical Analysis listesinde görünür. Sonuçları Analysis Time değerlerine göre ayırt edebilirsiniz. |
SSS
Neden "Yol, desteklenmeyen bir ara düğüm içeriyor. Yol analizi desteklenmiyor." mesajını görüyorum?
Bu hata mesajı, belirtilen kaynak ve hedef kaynaklar tarafından belirlenen yol, NIS sürümü tarafından desteklenmiyorsa görüntülenir.
Neden "Bir güvenlik grubu bırakma kuralıyla eşleşti." mesajını görüyorum?
Örneğin, VPC 2'deki bir ECS örneğinin güvenlik grubunu, yalnızca VPC 1'deki vSwitch 1'in CIDR bloğundaki ECS örneklerinden gelen erişime izin verecek ve VPC 1'deki diğer vSwitch'lerin CIDR bloklarındaki ECS örneklerinden gelen erişimi reddedecek şekilde yapılandırırsınız. Reachability Analyzer'ı kullandığınızda ve kaynak olarak VPC 1'in vSwitch 2'sindeki ECS 1'i, hedef olarak ise VPC 2'deki bir ECS örneğini seçtiğinizde, bağlantının hedef ECS örneğinin ENI'sindeki güvenlik grubu tarafından engellendiğini ve "matches a security group drop rule" hata mesajının görüntülendiğini görebilirsiniz. Bu sorunu çözmek için güvenlik grubu kuralını değiştirebilirsiniz.
Neden "Yol ulaşılamaz. Yönlendirme yapılandırmanızı kontrol edin." mesajını görüyorum?
Örneğin, bölge aşırı iletişim için bir VPC eşlemesi kullandığınızda, her iki bölgenin VPC yönlendiricilerinde hedef CIDR bloğuna yönelik yol girişleri yapılandırmanız gerekir. Örneğin, VPC 1 Bölge 1'de ve VPC 2 Bölge 2'de ise ve VPC 1'den VPC 2'ye bir yol yapılandırmazsanız, iki VPC'deki ECS örnekleri birbirleriyle iletişim kuramaz. Reachability Analyzer'ı kullanarak, kaynak olarak VPC 1'deki ECS 1'i ve hedef olarak VPC 2'deki ECS 2'yi belirttiğinizde, yolun VPC 1'in yönlendiricisinde engellendiğini ve "The route is unreachable. Please check the route configuration." mesajının görüntülendiğini görürsünüz.
İlgili API İşlemleri
CreateNetworkPath: Bir ağ analiz yolu oluşturur.
CreateNetworkReachableAnalysis: Bir ağ erişilebilirlik analiz görevi oluşturur.
CreateAndAnalyzeNetworkPath: Bir ağ erişilebilirlik analizi oluşturur ve çalıştırır.
GetNetworkReachableAnalysis: Bir ağ erişilebilirlik analiz görevinin sonucunu alır.
DeleteNetworkPath: Bir ağ analiz yolunu siler.
DeleteNetworkReachableAnalysis: Bir ağ erişilebilirlik analiz görevini siler.