NIS Traffic Analyzer'a veri kaynağı olarak TR akış günlüklerini ekledikten sonra analizör, TR trafiğini otomatik olarak inceler ve grafikler oluşturur. Bu sayede ağ kullanımınızı ve sağlığınızı gerçek zamanlı olarak izleyebilirsiniz.
CEN trafiğine genel bakış
Hedef NIS Traffic Analyzer'ın ayrıntılar sayfasında CEN Traffic sekmesine tıklayın. Sol gezinme bölmesinde CEN traffic overview seçeneğine tıklayın ve ardından açılan listeden hedef CEN örneğini seçin.
CEN'e genel bakış
Bölgeler arası bağlantılar gibi ağ örneği bağlantıları için ağ topolojisini ve trafik ölçümlerini görüntüleyin. Metrics açılır listesinden bir ölçüm türü seçebilirsiniz. Desteklenen ölçümler şunlardır: Traffic Statistics, Bandwidth Utilization, Average Latency, Dropped Packets, Number of Packets, Blackhole Drops ve No-route Drops. Örneğin, Traffic Statistics ölçümü için veriler, ilgili ağ örneğinin bağlantı hattı üzerinde gösterilir. Ayrıntıları görüntülemek üzere ölçüm verilerine tıklayabilirsiniz.
CEN Overview bölümündeki veriler Transit Router izlemesinden alınır ve TR akış günlüklerine bağlı değildir.
Bir Time Granularity (5 dakika, 30 dakika, 1 saat, 2 saat, 12 saat, 1 gün, 3 gün, 7 gün veya özel) seçebilirsiniz. Topoloji diyagramı, Transit Router'lar arasındaki bölgeler arası bağlantı trafiğini ve Transit Router'lar ile VPC, VBR, VPN ve ECR gibi ağ örnekleri arasındaki bağlantı trafiğini gösterir.
CEN traffic analysis coverage statistics
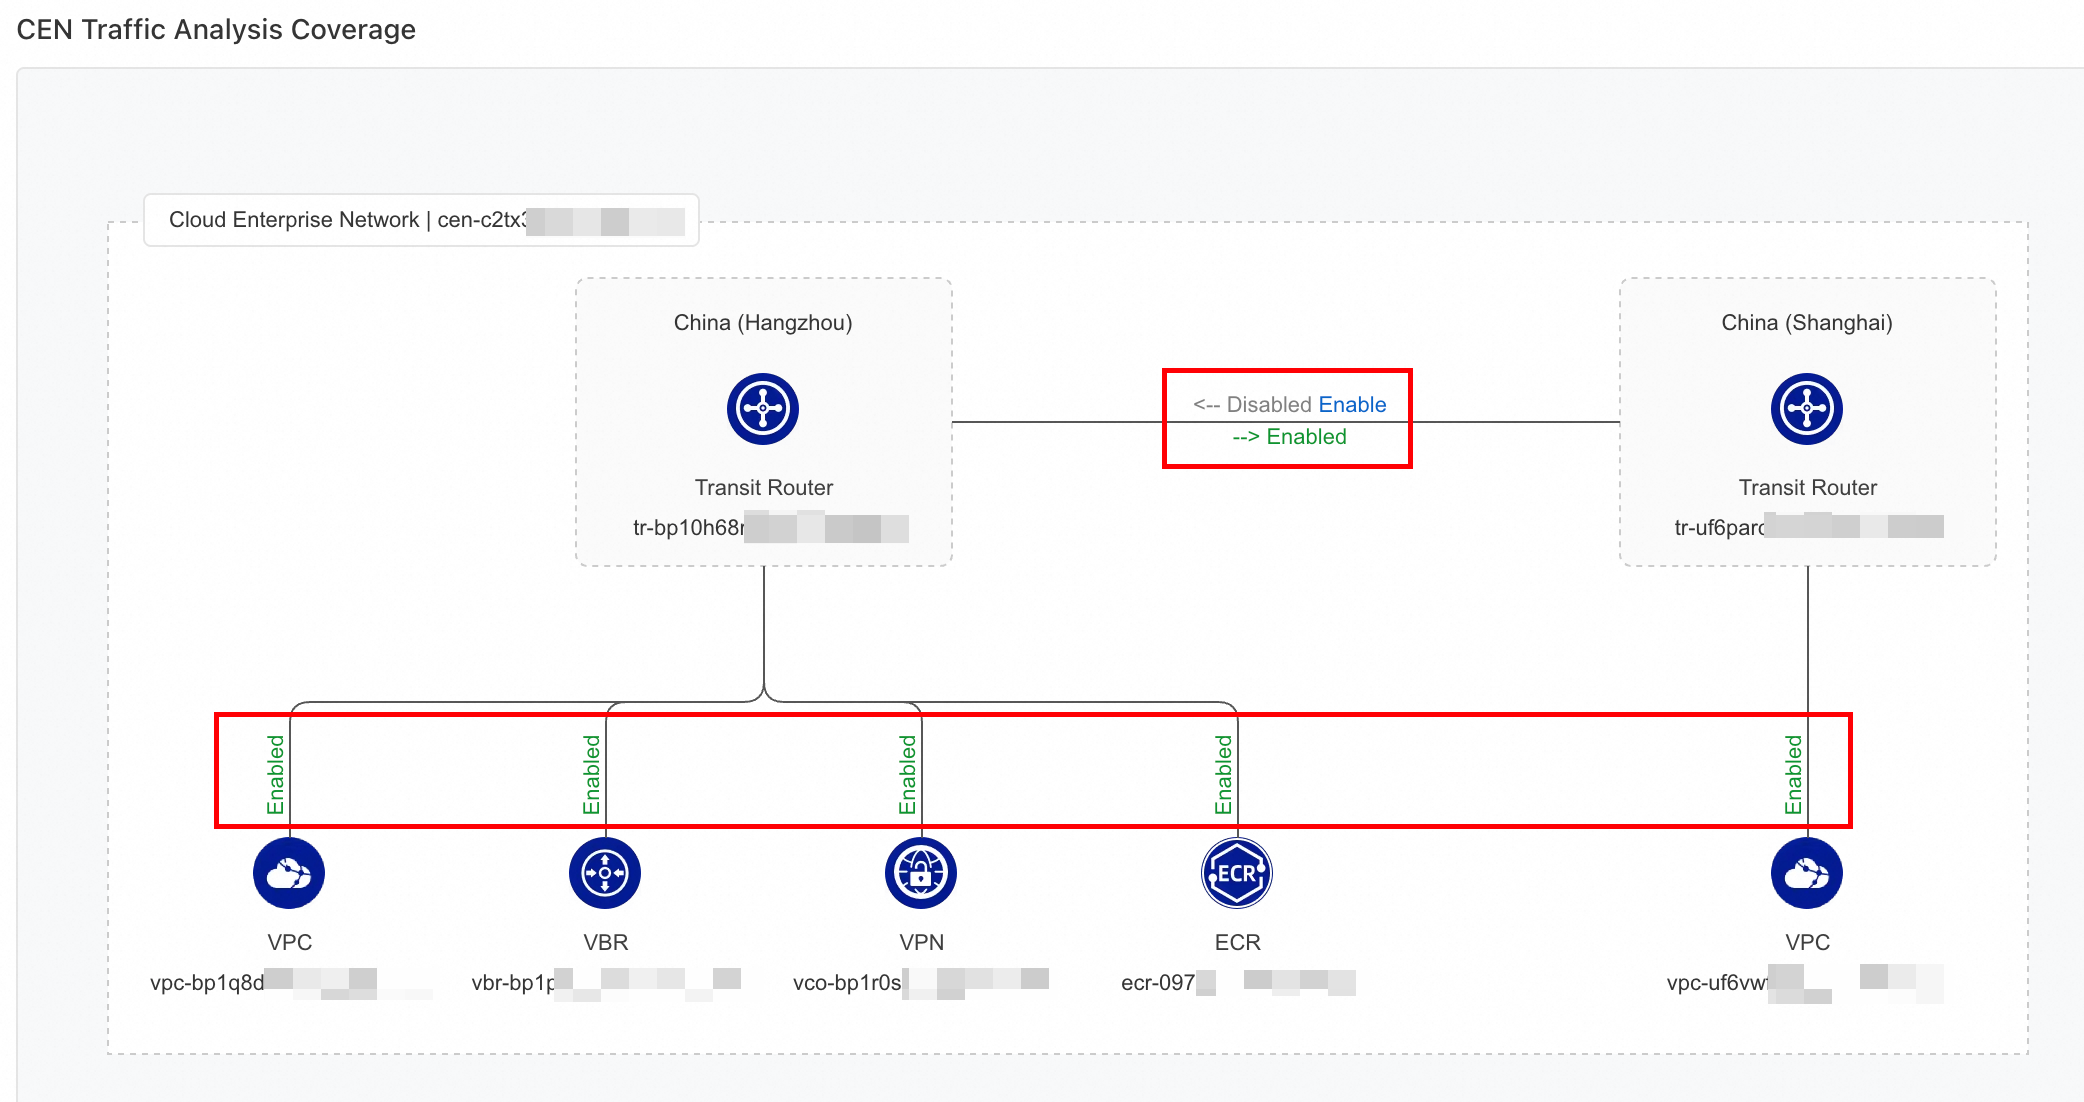
Eklenen TR akış günlüğü veri kaynakları için her bir ağ örneği bağlantısındaki kapsama alanını görüntüleyin.
-
İlgili ağ örneği bağlantısının veri kaynağı trafiği topluyor ve durumu Enabled olarak görünüyorsa ölçüme göre toplanan veriler, En Çok Trafik Üretenler listesi ve En Çok Trafik Üretenler eğilimi gibi ayrıntılı trafik analizi verilerini görüntüleyebilirsiniz.
Bölgeler arası bir bağlantı için akış günlüğü oluşturduğunuzda yalnızca tek yönlü trafik (geçerli Transit Router'dan eş Transit Router'a) toplanır. Ayrıntılı analiz yapmak için her iki yöndeki trafik için de akış günlüklerini etkinleştirip veri kaynaklarını eklemeniz gerekir.
-
Durum Disabled ise ilgili veri kaynağını eklemek için Enable seçeneğine tıklayın.
TR bağlantı trafiği
Aşağıdaki ağ örneği bağlantıları için trafiği analiz edebilirsiniz: bölgeler arası bağlantılar, VPC bağlantıları, VBR bağlantıları, ECR bağlantıları ve VPN bağlantıları. Bu kılavuzda örnek olarak Inter-region connection traffic kullanılmıştır.
Hedef NIS Traffic Analyzer'ın ayrıntılar sayfasında CEN Traffic sekmesine tıklayın. Sol gezinme bölmesinde TR connection traffic > Inter-region connection traffic yolunu izleyin. Açılan listelerden hedef CEN Instance ve Inter-region Connection öğelerini seçin.
Temel bilgiler
Geçerli ağ örneği bağlantısının temel bilgilerini görüntüleyin veya değiştirin:
Transit Router bağlantısı yapılandırmasını görüntülemek veya değiştirmek için CEN konsoluna gitmek üzere bir Instance ID değerine tıklayabilirsiniz.
Yönlendirme tablosu yapılandırmasını görüntülemek veya değiştirmek için Associated Route Table yanındaki ID değerine tıklayabilirsiniz.
Bölgeler arası trafik dağılımı
Belirli bir zaman dilimine ait ölçüm bilgilerini bir Metrics bazında filtreleyin. Desteklenen veri boyutları şunlardır: Traffic Statistics, Bandwidth Utilization, Average Latency ve Dropped Packets.
Verileri zaman granülerliğine (5 minutes, 30 minutes, 1 hour, 2 hours, 12 hours, 1 day, 3 days, 7 days veya custom) göre görüntüleyebilirsiniz. Bir veri boyutu ve zaman granülerliği seçtikten sonra sayfada aşağıda bir ağ topoloji diyagramı görüntülenir. Diyagram, Cloud Enterprise Network örneğindeki her bölgedeki Transit Router'ları ve bunlar arasındaki bölgeler arası trafik istatistiklerini (örneğin, Çin (Qingdao) ile Çin (Şanghay) arasındaki çift yönlü trafiği) ve her bir Transit Router'a bağlı ağ örneklerini (VPC, VBR, VPN, ECR vb.) gösterir.
Bölgeler arası bağlantı trafik eğilimi
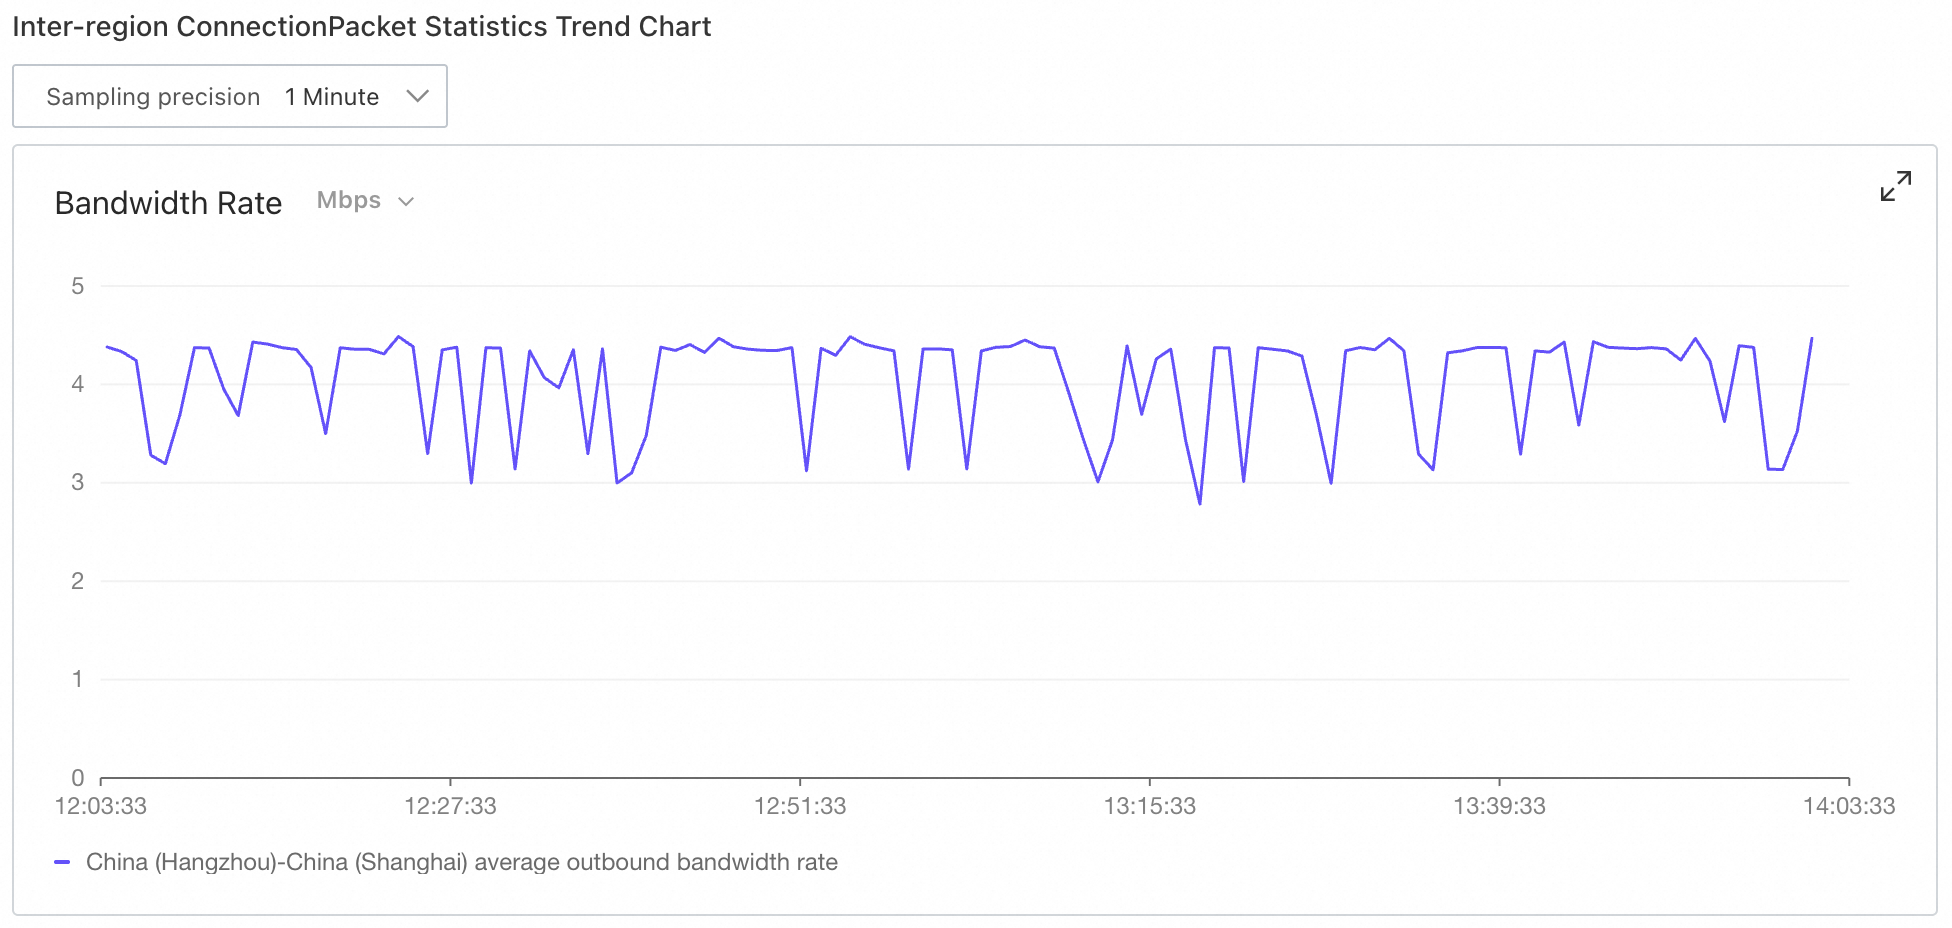
Bu grafik, belirli bir zaman diliminde hedef Metrics eğilimini gösterir. Minimum veri örnekleme granülerliği 1 Minute değeridir. Kullanılabilir örnekleme granülerlikleri seçilen zaman dilimine göre değişir. Örneğin, 7 günlük bir dönem seçerseniz kullanılabilir örnekleme granülerlikleri 10 Minutes ve 30 Minutes olur. Eğilim grafiğinin sol üst köşesinde bant genişliği oranı için bps, Kbps, Mbps veya Gbit/s gibi bir birim seçebilirsiniz.
Trafik analizi
Filtre koşullarını ve bir toplama boyutunu ayarladıktan sonra Top N traffic list ve Top N traffic trend görüntülenir.
Analiz yapabilmek için önce ağ örneği bağlantısının akış günlüğünü veri kaynağı olarak eklemeniz gerekir.
Tek bir sorgu en fazla 10 milyon günlüğü tarayabilir. Bu sınırı aşmamak için zaman aralığını kısaltın veya adım adım bir toplama stratejisi izleyin: önce hedefi belirlemek için 2-tuple'ı analiz edin, ardından ayrıntıları incelemek için 2-tuple'dan 5-tuple'a inin.
-
Filter Conditions ayarlayın:
-
Trafik analizi kapsamını filtreleyin: Belirli özelliklere sahip trafiği görüntülemek için alana göre filtreleme yapabilirsiniz. Gerektiğinde birden çok filtre koşulu ayarlayabilirsiniz. Her filtre koşulu En Çok Trafik Üretenler listesinin üzerinde görüntülenir ve belirli koşulları kaldırabilirsiniz. Filtrelenmiş sonuçlar Top N traffic list içinde gösterilir. Desteklenen alanlar şunlardır: kaynak IP adresi, hedef IP adresi, DSCP, protokol, hedef bağlantı noktası, kaynak bağlantı noktası ve eş ağ örneği bağlantı kimliği. Örnek olarak kaynak IP adresini ele alalım:
Source IP Address=10.0.0.1: Kaynak IP adresi10.0.0.1olan trafiği eşleştirir.Source IP Address:10.0.: Kaynak IP adresi dizesi10.0.içeren trafiği eşleştirir; örneğin10.0.0.1ve10.0.1.1.Source IP Address!=10.0.0.1: Kaynak IP adresi 10.0.0.1 olmayan trafiği eşleştirir; örneğin10.0.0.2ve172.16.0.1.Source IP Address!=10.girerseniz sorgu, kaynak IP adresi dizesi10.içermeyen trafiği eşleştirir; örneğin172.16.0.1.
Aralığa göre filtreleme: Minimum değer, maksimum değer veya her ikisini birden ayarlayarak belirli bir ölçüm aralığındaki trafiği filtreleyebilirsiniz. Desteklenen ölçümler şunlardır: trafik (bayt), paketler, rota yok paket kaybı, blackhole rota paket kaybı ve TTL zaman aşımı paket kaybı.
-
-
Traffic Aggregation Dimension ayarlayın: Trafiği kategorize etmek ve analiz etmek için bir toplama boyutu ayarlayabilirsiniz. Bu, SQL'deki
GROUP BYyan tümcesine eşdeğerdir ve En Çok Trafik Üretenler listesindeki girişleri belirtilen boyuta göre gruplar. Sistem, aynı gruplama kriterlerini paylaşan trafiği otomatik olarak toplar ve sonuçları satırlar halinde görüntüler. Desteklenen boyutlar şunlardır: kaynak IP adresi, hedef IP adresi, DSCP, protokol, hedef bağlantı noktası, kaynak bağlantı noktası ve eş ağ örneği bağlantı kimliği.Örneğin, bir toplama boyutu ayarlamazsanız filtrelenmiş sonuç listesi aşağıdaki gibi olur:
Kaynak IP adresi
Hedef IP adresi
Trafik (bayt)
10.0.0.1
172.16.0.1
1000
10.0.0.1
172.16.0.2
1000
10.0.0.2
172.16.0.3
1000Toplama boyutu olarak kaynak IP adresi ayarlarsanız sistem aynı kaynak IP adresine sahip girişleri toplar:
Kaynak IP adresi
Trafik (bayt)
10.0.0.1
2000
10.0.0.2
1000 -
TopN ve Time Period ayarlayın:
Filtre aralığında belirtilen ölçüm için TOP20, TOP50 veya TOP100 trafik girişlerini gösterin ya da tümünü gösterin.
Belirli bir zaman dilimi için trafiği sorgulayın. 5 Minutes ile 7 days arasında önceden tanımlanmış bir son dönemi seçebilir veya dakika düzeyinde granülerliğe sahip özel bir zaman aralığı belirtebilirsiniz.
Bucket Granularity ayarlayın: Yüksek hassasiyet (örneğin 1 dakika) ve uzun süreli (örneğin 1 gün) olmak üzere iki hassasiyet türü desteklenir. Kullanılabilir belirli hassasiyet, High-precision Traffic Statistics veya Long-period Traffic Statistics için yapılandırdığınız Traffic Analysis Sampling Interval değerine bağlıdır. Bu ayarları bir trafik analizörü oluştururken veya düzenlerken yaparsınız.
Top N traffic list
Filtre koşullarını, toplama boyutunu ve zaman dilimini ayarladıktan sonra ilgili En Çok Trafik Üretenler listesi görüntülenir. Liste aşağıdaki alanları içerir: TR ID, Network Instance Connection ID, Source region, Direction, Peer Region, Packets, Data Transfer, Traffic Rate, No-route drops, Blackhole drops ve TTL expired drops.
-
Eğilim grafiği
Bir girişin Actions sütununda View Trend seçeneğine tıklayarak belirtilen zaman dilimindeki geçerli trafiğin eğilim grafiğini görüntüleyin. Desteklenen ölçümler şunlardır: Bandwidth, Packet Rate, No-route Drop Rate, Blackhole Drop Rate ve TTL Expired Drop Rate.
-
Eğilim karşılaştırması
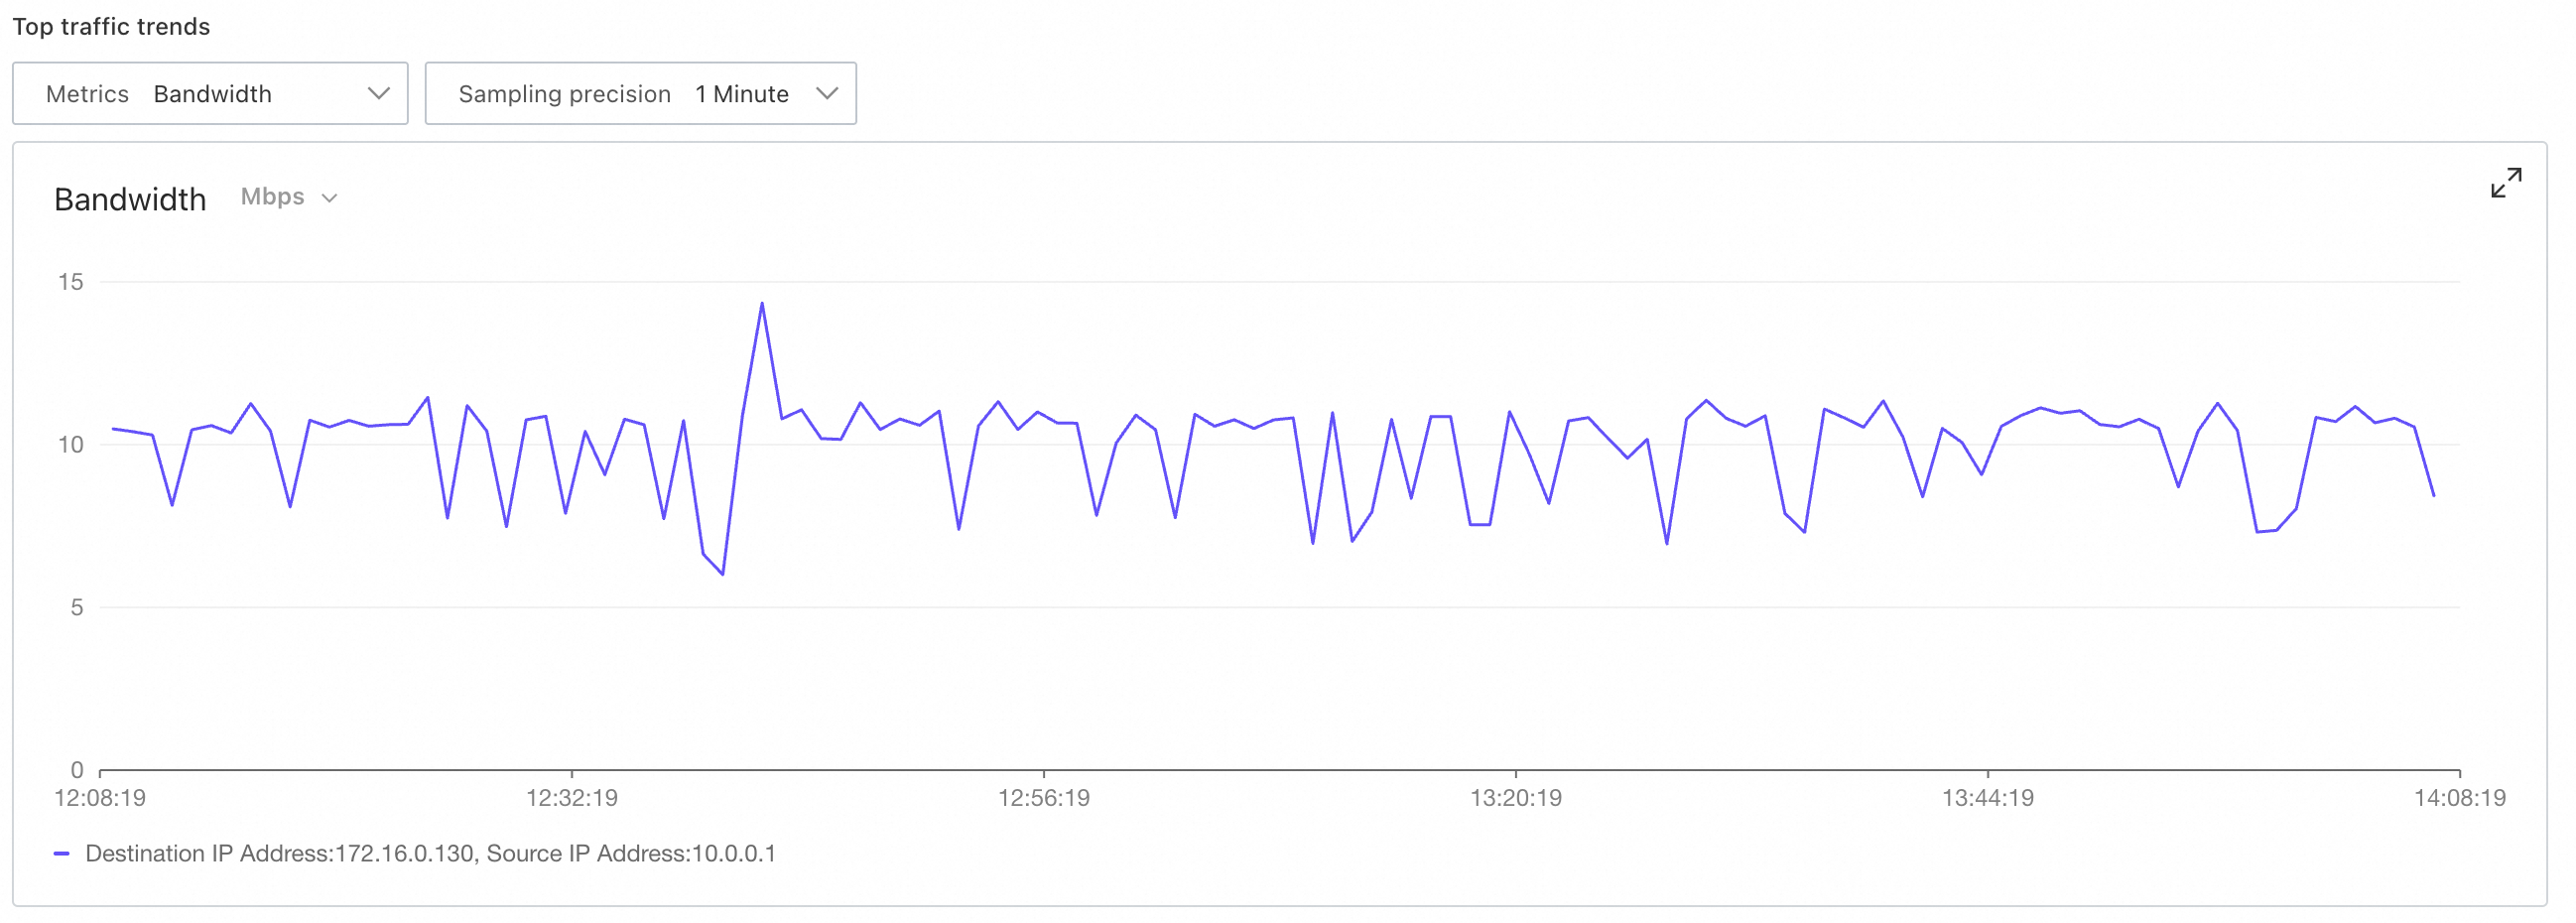
Varsayılan olarak trafik listesinin altındaki Top N traffic trend grafiği, listedeki tüm öğelerin eğilim karşılaştırmasını gösterir. Bir girişin Actions sütununda Top N traffic trend grafiğinde görünmesini kontrol etmek için Add to Top Traffic Trend veya Remove from Trend seçeneğine tıklayın.
-
Detaylı analiz
Bir girişin Actions sütununda ilgili trafik hakkında ayrıntılı bilgileri görüntülemek için Details seçeneğine tıklayın.
Top N traffic trend
Trafik eğilimi grafiğini analiz ederek anormal trafik artışlarının olduğu zaman dilimlerini tespit edebilirsiniz. Top N traffic list içinde bir girişin Actions sütunundaki Add to Top Traffic Trend seçeneğine tıklayarak trafiğin eğilimini görüntüleyin. Desteklenen veri ölçümleri: Bandwidth, Packet Rate, No-route Drop Rate, Blackhole Drop Rate ve TTL Expired Drop Rate. Desteklenen veri örnekleme granülerlikleri: 10 Minutes, 30 Minutes, 1 Hour, 6 Hours, 12 Hours ve 1 Day.
Sınırlamalar
Tek bir sorgu en fazla 10 milyon ham günlüğü tarayabilir. Bu sınır aşılırsa sistem bir QuotaExceeded.CheckRowReadLimit hatası döndürür. Bunu önlemek için aşağıdaki işlemlerden birini yaparak daha az günlük taramak üzere sorgularınızı optimize edin:
Sorgu zaman aralığını kısaltın: İş etkinliğinin gerçekleştiği belirli zaman dilimine odaklanın. Daha uzun bir zaman aralığı daha fazla sayıda günlüğün taranmasını gerektirir.
Trafik kapsamını daraltın: Analizi işinizle ilgili belirli trafik parametrelerine göre filtreleyin. Hedef trafiği belirlemek için önce 2-tuple'a göre analiz yapabilir, ardından daha ayrıntılı bir analiz için 5-tuple'a inebilirsiniz.