MSE Sync; Nacos, ZooKeeper, Eureka ve Consul gibi kayıt defterleri arasında hizmet ve yapılandırma verilerini senkronize eder. Açık kaynaklı NacosSync projesi temel alınarak geliştirilen MSE Sync; çift yönlü senkronizasyon, otomatik hizmet keşfi ve tek tıklamayla tam hizmet senkronizasyonunu destekler. Bu sayede kendi yönettiğiniz kayıt defterlerinden Microservices Engine (MSE) örneklerine sorunsuz geçiş yapabilirsiniz.
Çalışma mantığı
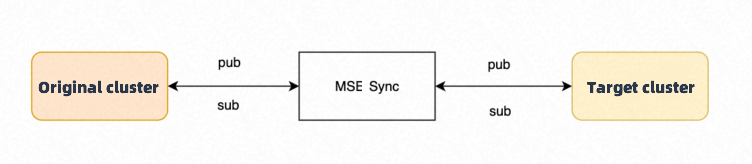
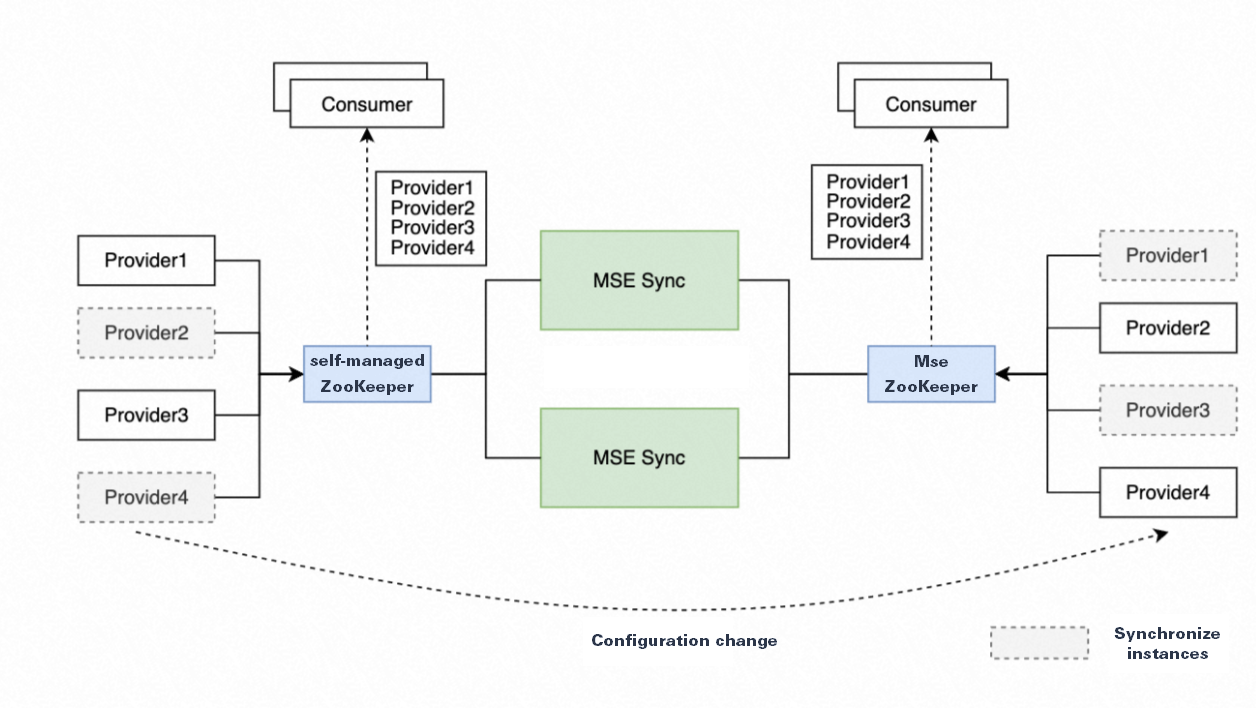
MSE Sync, geçiş süreci boyunca hizmet kaydı verilerini sürekli senkronize ederek bir kaynak kayıt defteri ile bir hedef MSE örneği arasında köprü kurar. Her iki kayıt defteri de aynı bilgileri sunduğundan herhangi bir tarafa bağlı uygulamalar diğer taraftaki hizmetleri keşfedebilir. Bu sayede uygulamalarınızı kademeli olarak geçirebilirsiniz.
Aşağıdaki diyagramda pub bir hizmet yayıncısını, sub ise bir hizmet abonesini temsil eder.
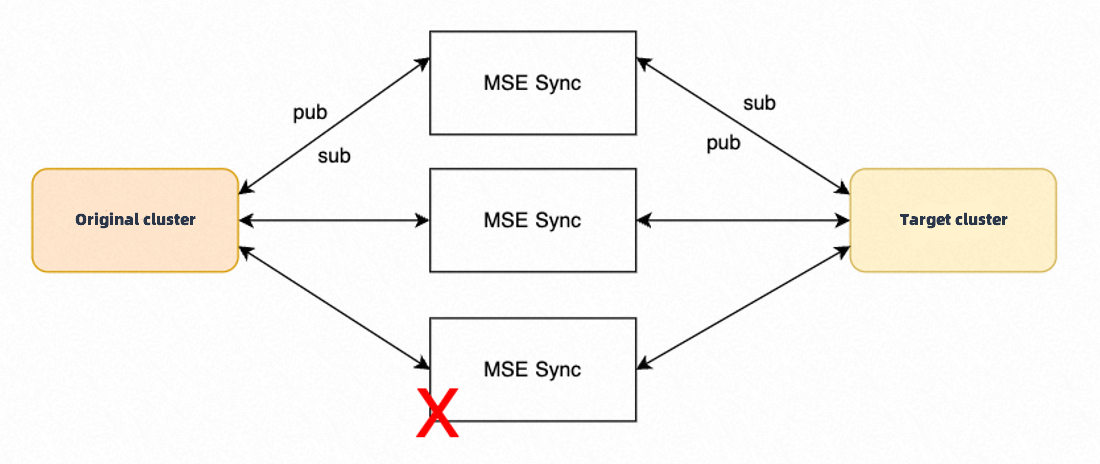
MSE Sync, yüksek kullanılabilirlik sağlamak için paylaşılan bir veritabanı kullanan birden fazla örnek dağıtır. Bir düğüm başarısız olursa sağlıklı düğümler, başarısız düğümün senkronizasyon işini devralmak üzere otomatik olarak bir kurtarma görevi çalıştırır.
Temel kavramlar
| Kavram | Açıklama |
|---|---|
| Küme | MSE Sync yapılandırmasında tanımlanan bir kaynak veya hedef kayıt defteri örneğidir. Her kümenin benzersiz bir adı, bir türü (Nacos, ZooKeeper, Eureka veya Consul) ve bir veya daha fazla bağlantı uç noktası vardır. |
| Görev | Verileri bir kaynak kümeden bir hedef kümeye taşıyan bir senkronizasyon işidir. Her görev; senkronizasyon türünü, yönünü ve isteğe bağlı bir hizmet adı filtresini belirtir. |
| Senkronizasyon türü | Hangi verilerin senkronize edileceğini belirler. Service hizmet kaydı verilerini senkronize eder. Config yapılandırma verilerini senkronize eder (yalnızca Nacos ve ZooKeeper). All kaynak küme türüne göre hem hizmet hem de yapılandırma senkronizasyon görevleri oluşturur. |
| Senkronizasyon modu | Unidirectional yerel olarak kayıtlı hizmet verilerini kaynaktan hedefe kopyalar. Bidirectional yerel olarak kayıtlı hizmet verilerini her iki yönde de senkronize eder. |
Desteklenen geçiş yolları
MSE Sync; ZooKeeper, Nacos, Eureka ve Consul'ün hizmet kayıt mantığıyla uyumludur.
| Kaynak kayıt defteri | Hedef kayıt defteri | Senkronize edilen içerik |
|---|---|---|
| Nacos | Nacos | Yerel Nacos hizmet verileri |
| ZooKeeper | ZooKeeper | Hizmetler ve kalıcı yapılandırmalar |
| Eureka | Nacos | Yerel Eureka hizmet verileri |
| Consul | Nacos | Yerel Consul hizmet verileri (yalnızca sağlıklı örnekler) |
ZooKeeper
Kaynak ve hedef kümelerde aynı Znode'u aynı anda değiştirmeyin. Eşzamanlı yazma işlemleri geçiş sırasında veri kaybına neden olabilir. Hizmetleri veya geçici düğümleri senkronize etmek için yapılandırma senkronizasyonunu kullanmayın.
Kalıcı düğümleri senkronize ederken MSE Sync, kaynak kümedeki her Znode için bir watch (izleme) kaydedir. Kaynak küme çok sayıda düğüm içeriyorsa bu durum çok sayıda watch oluşturur ve önemli miktarda bellek tüketir. Kaynak kümenin Znode sayısının ve kaynaklarının MSE Sync'ten gelen ek watch dinleyicilerini karşılayabildiğinden emin olun.
Eureka'dan Nacos'a
Eureka, hizmet adlarını varsayılan olarak büyük harfle kaydeder (örneğin SERVICE-1). MSE Sync, bu adları Nacos'a senkronize ederken küçük harfe dönüştürür (örneğin service-1).
Bu dönüşüm karışık büyük/küçük harf içeren adlarda sorunlara yol açabilir. Örneğin, Nacos'ta doğrudan kayıtlı Service-1 adlı bir hizmet, senkronize edilen service-1 hizmetiyle birlikte bulunursa Nacos bunları iki ayrı hizmet olarak değerlendirir. Bir ad altındaki örnekler diğer ad altındaki örnekleri keşfedemez.
Bu sorunu önlemek için geçişi başlatmadan önce tüm hizmet adlarını küçük harfle standartlaştırın.
Consul'den Nacos'a
MSE Sync, Consul'den yalnızca sağlıklı örnekleri senkronize eder. Meta veri değişiklikleri algılanmaz veya senkronize edilmez. Consul yapılandırma verileri desteklenmez.
1. Adım: MSE Sync'i dağıtın
Dağıtımdan önce şunlardan emin olun:
MSE Sync dağıtım ortamının hem kaynak hem de hedef kayıt defterlerine ağ bağlantısı vardır (örneğin MSE Sync'i aynı Virtual Private Cloud (VPC) içinde dağıtın veya her iki kümeye de genel internet erişimi olduğundan emin olun).
(MySQL kullanılıyorsa) Okuma ve yazma izinlerine sahip bir veritabanı ve kullanıcı hesabıyla kullanılabilir bir MySQL hizmeti mevcuttur.
MSE Sync'in hem kaynak hem de hedef kayıt defterlerine bağlanması gerekir. Her ikisine de ulaşamazsa geçiş başarısız olur.
Bir depolama arka ucu seçin
MSE Sync iki depolama arka ucunu destekler:
| Arka Uç | Ne zaman kullanılır | Çoklu örnek desteği |
|---|---|---|
| MySQL (çoklu örnek dağıtımı için gereklidir) | Yüksek kullanılabilirlik için birden fazla MSE Sync örneği çalıştırırken | Evet -- birden fazla örnek tek bir MySQL veritabanını paylaşır |
| Gömülü Derby | Test veya tek düğümlü dağıtımlar için | Hayır -- yalnızca tek makine |
MSE Sync, arka ucu ortam değişkenlerine göre otomatik olarak seçer. MYSQL_URL, MYSQL_USER_NAME ve MYSQL_PASSWORD değişkenlerinin tamamı ayarlanmışsa MySQL'e bağlanır. Aksi takdirde gömülü Derby veritabanını kullanır.
| Değişken | Açıklama | Örnek |
|---|---|---|
MYSQL_URL |
MySQL bağlantı dizesi | jdbc:mysql://localhost:3306/sync |
MYSQL_USER_NAME |
Okuma ve yazma izinlerine sahip kullanıcı adı | -- |
MYSQL_PASSWORD |
Hesap parolası | -- |
JVM parametrelerini yapılandırın
conf/java.env dosyasına JAVA_OPT değişkenini kullanarak JVM parametrelerini ekleyin:
JAVA_OPT="$JAVA_OPT -Xms2048m -Xmx2048m"Kubernetes üzerinde dağıtın
-
Aşağıdaki yapılandırmayı
mse-sync-deployment.yamlolarak kaydedin. MySQL bağlantı ayrıntılarını değiştirin ve gerektiğindereplicasdeğerini ayarlayın.NotMSE Sync web kullanıcı arayüzüne erişmek için trafiği 8000 numaralı bağlantı noktasına yönlendiren bir Kubernetes Service oluşturun.
apiVersion: apps/v1 kind: Deployment metadata: labels: app.kubernetes.io/name: mse-sync name: mse-sync-svc spec: replicas: 3 selector: matchLabels: app.kubernetes.io/name: mse-sync template: metadata: labels: app.kubernetes.io/name: mse-sync spec: containers: - name: mse-sync image: msecrinstance-registry.cn-hangzhou.cr.aliyuncs.com/mse-demo/mse-sync:latest ports: - containerPort: 8000 env: - name: MYSQL_URL value: "jdbc:mysql://192.xx.xx.xx:3306/sync" - name: MYSQL_USER_NAME value: "mse-sync" - name: MYSQL_PASSWORD value: password -
MSE Sync'i dağıtın:
kubectl apply -f mse-sync-deployment.yaml
Elastic Compute Service (ECS) üzerinde dağıtın
-
MSE Sync binary dosyasını indirin:
curl https://msesync.oss-cn-hangzhou.aliyuncs.com/MseSync.zip --output msesync.zip -
Paketi çıkarın:
unzip ./msesync.zip -
(İsteğe bağlı) MySQL kullanıyorsanız veritabanı ortam değişkenlerini ayarlayın:
export MYSQL_URL="" export MYSQL_USER_NAME="" export MYSQL_PASSWORD="" -
MSE Sync'i başlatın:
./MseSync/bin/startup.sh start
2. Adım: Kümeleri ve senkronizasyon görevlerini yapılandırın
MSE Sync üç yapılandırma yöntemini destekler:
| Yöntem | En uygun olduğu durum | Ayrıntılar |
|---|---|---|
| Yapılandırma dosyası (önerilir) | Otomatik veya büyük ölçekli geçişler | Kümeleri ve görevleri YAML olarak tanımlayın; CLI aracılığıyla içe aktarın veya başlangıçta otomatik yükleyin |
| Web Kullanıcı Arayüzü | Geçici veya küçük ölçekli geçişler | Tarayıcı tabanlı arayüz üzerinden yapılandırmayı içe aktarın |
| MSE konsolu | İlk yapılandırma dosyalarını oluşturma | Cloud Migration sayfası YAML yapılandırma dosyalarını otomatik olarak oluşturur |
Seçenek A: YAML dosyasıyla yapılandırma
Bir yapılandırma dosyası iki bölümden oluşur: clusters (kayıt defteri bağlantı ayrıntıları) ve tasks (senkronizasyon görevleri).
Aşağıdaki örnek, çift yönlü senkronizasyon kullanarak kaynak kümedeki public ve test ad alanlarında bulunan tüm hizmetleri hedef kümeye senkronize eder:
clusters:
  - clusterName: src
    connectKeyList:
      - mse-xxxxx-nacos-ans.mse.aliyuncs.com:8848
    clusterType: NACOS
    namespace: public,test
  - clusterName: dst
    connectKeyList:
      - mse-xxxxxx-nacos-ans.mse.aliyuncs.com:8848
    clusterType: NACOS

tasks:
  - source: src
    destination: dst
    type: Service
    mode: Bidirectional
    serviceMatchPattern: ".*"
    autoScanAndAddService: true
Yapılandırmayı CLI kullanarak içe aktarın:
./bin/msesyncCMD.sh apply -f {path_to_configuration_file}Alternatif olarak dosyayı MseSync/conf/config.yaml konumuna yerleştirin. MSE Sync, başlangıçta dosyayı otomatik olarak yükler.
Bir yapılandırma dosyasını içe aktardığınızda yeni eklenen hizmetler otomatik olarak keşfedilir ve senkronize edilir.
Seçenek B: Web kullanıcı arayüzü üzerinden yapılandırma
MSE Sync web arayüzünü açın.
Sol gezinme bölmesinde Service Sync öğesine tıklayın.
Import Configuration öğesine tıklayın.
Import Configuration iletişim kutusunda YAML yapılandırmasını yapıştırın ve OK öğesine tıklayın.
Yapılandırma başvurusu
Küme alanları
| Alan | Açıklama | Örnek |
|---|---|---|
clusterName |
Küme için benzersiz ad. Ayarlandıktan sonra bu değeri değiştirmeyin. | sourceCluster |
clusterType |
Kayıt defteri türü: NACOS, ZOOKEEPER, EUREKA veya CONSUL |
NACOS |
namespace |
Nacos ad alanı adı. Birden fazla ad alanını virgülle ayırın. Bir kaynak kümede boş bırakılırsa tüm ad alanlarından veri senkronize edilir. | public,test |
connectKeyList |
Küme için bağlantı uç noktalarının listesi. | Aşağıdaki örneğe bakın |
userName |
Nacos kullanıcı adı (kimlik doğrulama etkinse). | -- |
password |
Nacos parolası (kimlik doğrulama etkinse). | -- |
ak |
Bulut MSE Nacos örneğiyle kimlik doğrulaması yapmak için AccessKey ID. | LTAI5***dXai6 |
sk |
Bulut MSE Nacos örneğiyle kimlik doğrulaması yapmak için AccessKey secret. | Jdvdj***6vs7wBEKO |
**connectKeyList örneği:**
connectKeyList:
  - localhost:8848
  - localhost1:8848
Görev alanları
| Alan | Açıklama | Varsayılan |
|---|---|---|
source |
Kaynak kümenin adı (clusters bölümündeki bir clusterName ile eşleşmelidir). |
-- |
destination |
Hedef kümenin adı. Hedef ad alanı otomatik olarak kaynakla tutarlı hale getirilir. Ad alanı hedefde yoksa MSE Sync bunu oluşturur. | -- |
type |
Senkronizasyon türü: Service (hizmet verileri), Config (yapılandırma verileri, yalnızca Nacos ve ZooKeeper) veya All (her ikisi). |
-- |
mode |
Senkronizasyon yönü: Unidirectional (yalnızca kaynaktan hedefe) veya Bidirectional (her iki yön). |
-- |
serviceMatchPattern |
Hangi hizmetlerin senkronize edileceğini filtrelemek için düzenli ifade. | .* (tüm hizmetler) |
autoScanAndAddService |
Kaynak kümeye eklenen yeni hizmetleri otomatik olarak keşfedin ve senkronize edin. | true |
Çoklu örnek dağıtımı
Üretim ortamları için paylaşılan bir MySQL veritabanı kullanan birden fazla MSE Sync örneği dağıtın. Bir düğüm başarısız olursa sağlıklı düğümler arızayı algılar ve senkronizasyon işini otomatik olarak devralır.
Kurtarma tarama aralığı
Kurtarma tarama aralığı, sağlıklı düğümlerin başarısız düğümleri ne sıklıkla denetlediğini kontrol eder. JAVA_OPT ortam değişkeni aracılığıyla aşağıdaki JVM parametresiyle ayarlayın:
-Dmsesync.daemon.refresh.interval=60 // Unit: secondsÖrnek:
JAVA_OPT="$JAVA_OPT -Dmsesync.daemon.refresh.interval=10"Varsayılan aralık 60 saniyedir. Çok düşük ayarlamayın; kısa bir aralık hem sunucu hem de MSE Sync düğümlerindeki yükü artırır. Önerilen minimum değer 10 saniyedir.
Yapılandırma senkronizasyon görevleri için çoklu örnek dağıtımını kullanmayın.
Bir düğüm arızası ile sonraki planlanmış kurtarma taraması arasındaki aralıkta istemcinin örnek listesi geçici olarak boş olabilir.
Kullanım notları
Çift yönlü senkronizasyon ve çevrimdışı durumu: Çift yönlü senkronizasyon sırasında bir hizmet sağlayıcısı hedef örneğin konsolundan çevrimdışı duruma alınırsa çevrimdışı durumu kaynağa geri yayılmaz.
Küme adının değiştirilemezliği: Yapılandırmada bir
clusterNameayarlandıktan sonra bunu değiştirmeyin. Değiştirmek, yeniden başlatma sonrasında senkronizasyon görevlerinin devam etmesini engelleyebilir.
SSS
Kullanıcı arayüzü veya YAML dosyası aracılığıyla bir senkronizasyon görevi eklendi ancak görev listesinde görünmüyor.
Kaynak kümenin ad alanında hizmetlerin bulunduğunu kontrol edin. MSE Sync yalnızca keşfedebildiği hizmetler için senkronizasyon görevleri oluşturur. Şunları doğrulayın:
Küme bağlantı ayrıntıları (uç noktalar, kimlik doğrulama kimlik bilgileri) doğrudur.
Ad alanı ID'si kaynak kümedeki mevcut bir ad alanıyla eşleşir.
Belirtilen ad alanında en az bir hizmet örneği (hizmet sağlayıcısı) kayıtlıdır.
Çift yönlü senkronizasyon sırasında bir hizmet sağlayıcısını hedef konsoldan çevrimdışı duruma almak kaynağa geri senkronize edilmiyor.
Bu beklenen bir davranıştır. Hedef örneğin konsolu üzerinden ayarlanan çevrimdışı durumu kaynak örneğe senkronize edilmez.
Ek YAML yapılandırma alanlarının açıklaması
-
Kümeler alanı:
Alan
Açıklama
Örnek değer
namespace
Nacos ad alanı adı.
Not: Birden fazla ad alanı girebilirsiniz, virgülle ayrılır. Bu alan boş bırakılırsa ve örnek senkronizasyon kaynağıysa örnekteki tüm ad alanlarından veri senkronize edilir.
-
public
-
test
-
test1
ak
Bulut MSE Nacos örneğinin kimlik doğrulaması için AccessKey.
LTAI5*dXai6
sk
Bulut MSE Nacos örneğinin kimlik doğrulaması için AccessKey secret.
Jdvdj***6vs7wBEKO
-