RAM gizli dizisi, bir AccessKey ID ve bir AccessKey Secret'tan oluşan bir RAM kullanıcısının AccessKey'idir. Hard-coded AccessKey'lerden kaynaklanan kimlik bilgisi sızıntılarını önlemek için Alibaba Cloud API'lerini çağırırken kimlik doğrulama amacıyla RAM gizli dizilerini kullanabilirsiniz. Bu konuda RAM gizli dizilerinin nasıl yönetileceği ve kullanılacağı açıklanmaktadır.
Çalışma mantığı
Bir RAM kullanıcısının AccessKey'ini Key Management Service (KMS) içinde bir RAM gizli dizisi olarak depoladıktan sonra, uygulamanızda AccessKey'i yapılandırmanıza gerek kalmaz. Bunun yerine gizli dizi adını yapılandırabilirsiniz. Uygulamanız çalışma zamanında gizli dizi adını kullanarak geçerli AccessKey'i alabilir. Gizli diziyi döndürdüğünüzde KMS, RAM'de yeni bir AccessKey oluşturur, yeni kimlik bilgisini gizli diziye yazar ve ardından eski AccessKey'i siler. Bu işlem, kimlik bilgisi sızıntısı riskini azaltır.
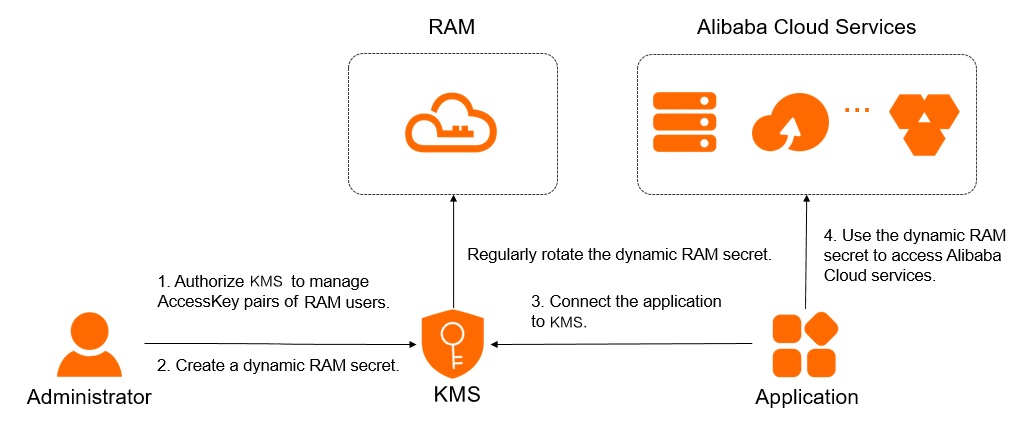
Sınırlamalar
AccessKey'leri yalnızca RAM kullanıcıları için yönetebilirsiniz. Alibaba Cloud hesaplarının AccessKey'lerini yönetemezsiniz.
RAM gizli dizisi döndürme
Döndürme işlemi sırasında Resource Access Management (RAM) önce yeni bir AccessKey oluşturur ve ardından eskisini siler. Aynı zamanda KMS, yeni AccessKey'i gizli dizi değerine yazar ve eski gizli dizi değerini siler. KMS aşağıdaki iki döndürme yöntemini destekler:
Yöntem | Döndürme süresi | Kullanım senaryoları |
Periyodik otomatik döndürme | Yaklaşık 2 gün | RAM gizli dizisi ile entegre olan ve bu diziyi periyodik olarak alan uygulamalar için uygundur. AccessKey sızıntısı risklerini azaltmak için otomatik döndürme süresini 90 gün veya daha kısa olacak şekilde ayarlamanızı öneririz. |
Anında döndürme | 10 dakika ile 2 gün arasında bir süre ayarlayabilirsiniz. Bir RAM gizli dizisi sızdırılırsa süreyi 30 dakika olarak ayarlamanızı öneririz. Diğer senaryolarda süreyi 2 gün olarak ayarlamanızı öneririz. |
|
Bir RAM gizli dizisi döndürülürken ilişkili RAM kullanıcısını silmeyin. Bu işlem, döndürmenin başarısız olmasını engeller.
Bir RAM gizli dizisi döndürülürken periyodik bir döndürme ilkesi yapılandıramaz veya anında bir döndürme tetikleyemezsiniz.
Ön koşullar
Bir KMS örneği satın aldınız ve etkinleştirdiniz. Daha fazla bilgi için bkz. KMS örneği satın alma ve etkinleştirme.
Gizli diziyi şifrelemek için KMS örneğinde simetrik bir anahtar oluşturdunuz. Daha fazla bilgi için bkz. Anahtar oluşturma.
Bir RAM kullanıcısı veya RAM rolü kullanıyorsanız
AliyunKMSSecretAdminAccessveAliyunRAMReadOnlyAccesssistem ilkelerini RAM kullanıcısına veya RAM rolüne ekleyin. Daha fazla bilgi için bkz. RAM kullanıcısına izin verme veya RAM rolüne izin verme.
Adım 1: KMS'e AccessKey'leri yönetme izni verin
RAM gizli dizilerini kullanmak için KMS'in AccessKey'lere erişmesine yetki vermeniz gerekir. Bu sayede KMS, RAM gizli dizilerini yönetebilir ve gizli dizi döndürme gibi görevleri yürütebilir.
İzinleri vermek için şu adımları izleyin:
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
RAM Secrets sekmesini tıklayın. Bir Instance ID seçin ve Create Secret seçeneğini tıklayın.
RAM gizli dizisi oluşturma sayfasında Authorize KMS to access AccessKey pairs. seçeneğini tıklayarak Cloud Resource Access Authorization sayfasına gidin.
-
Cloud Resource Access Authorization sayfasında Agree to Authorization seçeneğini tıklayın.
UyarıBir RAM kullanıcısıysanız veya bir RAM rolü kullanıyorsanız yetkilendirmeyi tamamlamak için bağlantıyı kullanmasını bir yöneticiden (Alibaba Cloud hesap sahibi veya kaynak yönetimi izinlerine sahip bir RAM kullanıcısı gibi) isteyin.
-
Yetkilendirme tamamlandığında sistem otomatik olarak AliyunKMSManageRAMCredentialsRole hizmet bağlantılı rolünü oluşturur ve AliyunKMSManageRAMCredentialsRolePolicy izin ilkesini bu role ekler. KMS, RAM gizli dizilerinizi yönetmek ve gizli dizi döndürme gibi görevleri yürütmek için bu rolü kullanır.
Hizmet bağlantılı rollerinin ve izin ilkelerinin ayrıntılarını görüntülemek için RAM konsolunda oturum açabilirsiniz. Daha fazla bilgi için bkz. RAM rolünü görüntüleme ve İzin ilkesi ayrıntılarını görüntüleme.
Adım 2: RAM gizli dizisi oluşturun
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
RAM Secrets sekmesini tıklayın. Bir Instance ID seçin ve Create Secret seçeneğini tıklayın. Authorize KMS to access AccessKey pairs. mesajı görünürse istemlere göre yetkilendirmeyi tamamlayın. Daha fazla bilgi için bkz. Adım 1: KMS'e AccessKey'leri yönetme izni verin.
-
RAM gizli dizisi için parametreleri yapılandırın ve OK seçeneğini tıklayın. Aşağıdaki tabloda parametreler açıklanmaktadır.
Parametre
Açıklama
Select RAM User
Kimlik bilgisini yönetmek istediğiniz RAM kullanıcısını seçin. Kullanıcının en az bir AccessKey çifti olmalıdır. Kimlik bilgisi adı, RAM kullanıcı adına göre otomatik olarak oluşturulur.
Kullanıcının bir AccessKey çifti yoksa öncelikle bir tane oluşturun.
Secret Value
AccessKey secret'ını girin. Değerin uzunluğu en fazla 30.720 bayt (30 KB) olabilir.
CMK
Kimlik bilgisi değerini şifrelemek için kullanılan simetrik anahtarı seçin. Anahtar ve kimlik bilgisi aynı KMS örneğine ait olmalıdır.
ÖnemliAnahtar ve kimlik bilgisi aynı KMS örneğine ait olmalı ve anahtar simetrik bir anahtar olmalıdır. KMS tarafından desteklenen simetrik anahtarlar hakkında daha fazla bilgi için bkz. Anahtar türleri ve teknik özellikler.
Bir RAM kullanıcısı veya RAM rolü kullanılıyorsa şifreleme master anahtarını kullanarak GenerateDataKey işlemini gerçekleştirme iznine sahip olması gerekir.
Automatic Rotation
Otomatik döndürmeyi etkinleştirip etkinleştirmeyeceğinizi seçin. Etkinleştirildiğinde KMS, kimlik bilgisi sızıntısı riskini azaltmak için kimlik bilgisi değerini periyodik olarak günceller.
Days (7 Days to 365 Days)
Bu parametreyi yalnızca otomatik döndürme etkinleştirildiğinde ayarlayın. Döndürme aralığını belirtir.
Description
Tanımlama ve yönetim amaçlı kimlik bilgisi için isteğe bağlı bir açıklama.
Hangi RAM kullanıcılarının veya rollerinin okuyabileceğini veya değiştirebileceğini kontrol etmek için kimlik bilgisinin erişim ilkesini ayarlayın.
Önce varsayılan ilkeyi seçebilir ve daha sonra gerektiğinde değiştirebilirsiniz.
Adım 3: RAM gizli dizisini entegre edin
KMS, RAM gizli dizilerini almak için GetSecretValue (OpenAPI) veya GetSecretValue (KMS Instance API) (önerilmez) işlemini çağırmak üzere Secret Client, KMS Instance SDK, Alibaba Cloud SDK ve KMS Agent gibi çeşitli yöntemler sağlar.
Hizmet kararlılığını artırmak için bir hata yeniden deneme mekanizması uygulamanızı öneririz.
KMS birden çok kimlik doğrulama yöntemini destekler. Daha yüksek güvenlik için bir ECS örneği RAM rolü veya bir RAM rolü kullanmanızı öneririz.
-
Uç noktalar:
Paylaşılan ağ geçidi için bkz. Uç noktalar.
Özel ağ geçidi için aşağıdaki biçimi kullanın:
{Instance-ID}.cryptoservice.kms.aliyuncs.com.
Yöntem | Kullanım senaryoları | Ağ geçidi türleri |
|
| |
Uygulamanız Java 8 veya sonraki sürümler, Go, Python veya Node.js ile geliştirilmiştir. |
| |
Uygulamanız Java 6 veya sonraki sürümler, PHP, Go, Python, .NET (yalnızca C#), C++ veya Node.js ile geliştirilmiştir. |
| |
|
| |
KMS Instance SDK (önerilmez) | Uygulamanız Java 8 veya sonraki sürümler, PHP, Go, Python veya .NET (yalnızca C#) ile geliştirilmiştir. | Özel ağ geçidi |
Diğer işlemler
RAM gizli dizisi döndürme
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
RAM Secrets sekmesini tıklayın. Bir Instance ID seçin. Döndürmek istediğiniz gizli diziyi bulun ve Actions sütunundaki Details seçeneğini tıklayın.
-
Gizli dizi ayrıntıları sayfasında gizli dizi için bir döndürme ilkesi yapılandırın.
Periyodik otomatik döndürme: Sayfanın sağ üst köşesinde Configure Rotation seçeneğini tıklayın, otomatik döndürmeyi etkinleştirin veya devre dışı bırakın ve ardından OK seçeneğini tıklayın.
Anında döndürme: Sayfanın sağ üst köşesinde Rotate Now seçeneğini tıklayın. Configure Rotation iletişim kutusunda Rotation Window değerini 10 dakika ile 2 gün arasında bir değere ayarlayın ve OK seçeneğini tıklayın.
RAM gizli dizisi silme
Bir RAM gizli dizisini silmek, onu yalnızca Secrets Manager'dan kaldırır. İlgili RAM kullanıcısının AccessKey'i RAM'den silinmez.
Bir gizli diziyi silmeden önce gizli dizinin artık kullanılmadığından emin olun. Aksi takdirde iş süreçleriniz etkilenebilir.
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
sekmesini tıklayın. Bir Instance ID seçin. Silmek istediğiniz gizli diziyi bulun ve Actions sütunundaki Schedule Deletion seçeneğini tıklayın.
-
Schedule Deletion iletişim kutusunda gizli dizi için bir silme yöntemi seçin ve OK seçeneğini tıklayın.
Schedule Deletion: 7 ila 30 gün arasında bir kurtarma süresi belirtin. Sistem, kurtarma süresi sona erdiğinde gizli diziyi siler.
Delete Immediately: Sistem gizli diziyi hemen siler.
Kurtarma süresi boyunca gizli diziyi bulabilir ve Actions sütunundaki Cancel Deletion seçeneğini tıklayarak silme işlemini iptal edebilirsiniz.
Kimlik bilgisi etiketlerini yapılandırma
Kimlik bilgilerini düzenlemek ve yönetmek için etiketler atayabilirsiniz. Her etiket, bir etiket anahtarı (Key) ve bir etiket değeri (Value) içeren bir anahtar-değer çiftinden (Key : Value) oluşur.
Etiket kullanım notları
Bir etiket anahtarı veya etiket değeri en fazla 128 karakter uzunluğunda olabilir; harf, rakam, eğik çizgi (/), ters eğik çizgi (\), alt çizgi (_), tire (-), nokta (.), artı işareti (+), eşittir (=), iki nokta (:), at işareti (@) ve boşluk içerebilir.
Bir etiket anahtarı aliyun veya acs: ile başlayamaz. Bu kısıtlama etiket değerleri için geçerli değildir.
Her kimlik bilgisinde en fazla 20 etiket bulunabilir.
Yordamlar
Tek bir kimlik bilgisini etiketleme
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
İlgili kimlik bilgisi türü sekmesini tıklayın, bir Instance ID seçin ve hedef kimlik bilgisini bulun.
-
Aşağıdaki yöntemlerden birini kullanarak etiket düzenleyiciyi açın:
Yöntem: Kimlik bilgisi listesinde hedef kimlik bilgisinin Tags sütunundaki
 simgesini tıklayın.
Yöntem: Kimlik bilgisi ayrıntıları sayfasına gitmek için Actions > Details seçeneğini tıklayın, ardından Tag öğesinin yanındaki
 simgesini tıklayın.
Birden çok kimlik bilgisini toplu olarak etiketleme
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
-
İlgili kimlik bilgisi türü sekmesini tıklayın, bir Instance ID seçin ve kimlik bilgisi listesinden işlem yapılacak kimlik bilgilerini seçin.
Etiket ekleme: Kimlik bilgisi listesinin altında Add Tag seçeneğini tıklayın, Tag Key ve Tag Value değerlerini girin ve OK seçeneğini tıklayın.
Etiket silme: Kimlik bilgisi listesinin altında Remove Tag seçeneğini tıklayın, Batch Remove iletişim kutusunda bağlantısı kaldırılacak etiketleri seçin, Cancel seçeneğini tıklayın ve ardından onay iletişim kutusunda Close seçeneğini tıklayın.
İlişkili hesabı kontrol etme
Hesap kontrolü özelliği, bir RAM gizli dizisine ait RAM kullanıcısının RAM'de hala mevcut olduğunu doğrular. Ayrıca gizli dizide saklanan AccessKey ID'nin RAM kullanıcısının geçerli AccessKey ID'siyle eşleştiğini teyit eder.
Key Management Service konsolu adresinde oturum açın. Üst gezinme çubuğunda bir bölge seçin. Sol gezinme bölmesinde öğelerini seçin.
sekmesini tıklayın. Bir Instance ID seçin. İstediğiniz gizli diziyi bulun ve Actions sütunundaki Details seçeneğini tıklayın.
Versions bölümünde Check Account seçeneğini tıklayın ve doğrulama sonucunu görüntüleyin.
Güvenlik önerileri
RAM gizli dizilerini yönetmek için KMS kullanmak, bir AccessKey ID ve AccessKey secret'ını düz metin olarak saklamanızı veya uygulamanıza hard-code etmenizi önler.
AccessKey ağ ACL ilkesini yapılandırmanız ve bunların çağrılmasına yalnızca güvenilir IP adreslerinden izin vermeniz önerilir. KMS kimlik bilgisi yönetimi depolama güvenliği endişelerini giderirken IP beyaz listesi API çağrılarının kaynağını kısıtlar. Her iki önlemi birlikte kullanmak çift katmanlı bir güvenlik savunması oluşturur.