KMS örnek API'sine istek göndermeden önce KMS örnek SDK istemcisini başlatın.
Önkoşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Bir KMS örneği (yazılım tabanlı veya donanım tabanlı)
ClientKey oluştururken indirilen bir ClientKey dosyası (
clientKey_****.json) ve parola dosyası (clientKey_****_Password.txt)Konsoldan indirilen KMS örneğiniz için CA sertifikası dosyası (
PrivateKmsCA_kst-******.pem)KMS örneğinizin uç noktası
Uç noktayı ve CA sertifikasını alın
Uç nokta
Uç nokta, KMS örneğinizin özel ağ geçidinin alan adı adresidir.
Instances sayfasına gidin. Software Key Management veya Hardware Key Management sekmesini tıklayın, ardından KMS örneğinizi seçin.
-
Basic Information bölümünde, Instance VPC Endpoint alanındaki değeri kopyalayın.
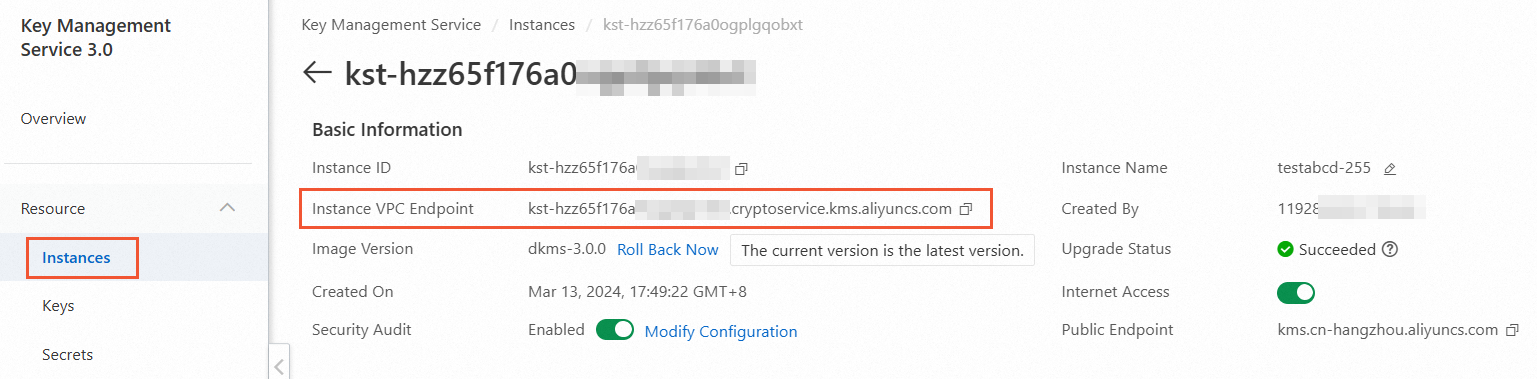
Uç nokta şu biçimi izler: <instance-id>.cryptoservice.kms.aliyuncs.com.
CA sertifikası
Instances sayfasında, Instance CA Certificate bölümünü bulun ve Download seçeneğini tıklayın.
Instance CA Certificate iletişim kutusunda örnek kimliğini seçin, Download seçeneğini tıklayın ve dosyayı güvenli bir şekilde saklayın.
İndirilen dosyanın adı PrivateKmsCA_kst-******.pem şeklindedir.

İstemciyi başlatın
KMS örnek hizmeti HTTPS gerektirir. Tüm örneklerde config.protocol değeri https olarak ayarlanır.
Üretim ortamı (önerilir)
Bu yapılandırmayı üretim dağıtımları için kullanın. CA sertifikası, SSL/TLS sertifikasının özgünlüğünü doğrular ve uygulamanız ile KMS örneği arasındaki iletişimi güvence altına alır.
# -*- coding: utf-8 -*-
import os
from openapi.models import Config
from openapi_util.models import RuntimeOptions
from sdk.client import Client

# Configure the client
config = Config()
# HTTPS is required — the KMS instance service does not allow HTTP.
config.protocol = "https"
# Path to the ClientKey file (clientKey_****.json), downloaded when you created the ClientKey.
config.client_key_file = "<CLIENT_KEY_FILE>"
# ClientKey password, read from an environment variable to avoid hardcoding credentials.
config.password = os.getenv("CLIENT_KEY_PASSWORD")
# Endpoint format: <instance-id>.cryptoservice.kms.aliyuncs.com
config.endpoint = "<ENDPOINT>"

client = Client(config)

# Configure the CA certificate to verify the KMS instance's SSL/TLS certificate.
runtime_options = RuntimeOptions()
runtime_options.verify = "<CA_CERTIFICATE_FILE_PATH>"
Aşağıdaki yer tutucuları değiştirin:
| Yer Tutucu | Açıklama | Örnek |
|---|---|---|
<CLIENT_KEY_FILE> |
ClientKey dosyasının yolu | /etc/kms/clientKey_abc123.json |
<ENDPOINT> |
KMS örneğinizin uç noktası | kst-hzz6be97d2dtu3s09.cryptoservice.kms.aliyuncs.com |
<CA_CERTIFICATE_FILE_PATH> |
CA sertifikası dosyasının yolu | /etc/kms/PrivateKmsCA_kst-hzz6.pem |
Uygulamanızı çalıştırmadan önce CLIENT_KEY_PASSWORD değerini bir ortam değişkeni olarak ayarlayın:
export CLIENT_KEY_PASSWORD="<your-clientkey-password>"Çevrimdışı test (SSL/TLS doğrulaması devre dışı)
SSL/TLS sertifika doğrulamasını devre dışı bırakmak kritik bir güvenlik kontrolünü kaldırır. Bu yapılandırmayı yalnızca yalıtılmış çevrimdışı test ortamlarında kullanın; üretimde asla kullanmayın.
Çevrimdışı test için SSL/TLS sertifika doğrulamasını devre dışı bırakmak üzere RuntimeOptions içindeki IgnoreSSL alanını true olarak ayarlayın:
# -*- coding: utf-8 -*-
import os
from openapi.models import Config
from openapi_util.models import RuntimeOptions
from sdk.client import Client

config = Config()
config.protocol = "https"
config.client_key_file = "<CLIENT_KEY_FILE>"
config.password = os.getenv("CLIENT_KEY_PASSWORD")
config.endpoint = "<ENDPOINT>"

client = Client(config)

runtime_options = RuntimeOptions()
# Set IgnoreSSL to true to disable SSL/TLS certificate verification. For offline testing only.
runtime_options.ignore_ssl = True
Parametre referansı
| Parametre | Açıklama |
|---|---|
protocol |
Bağlantı protokolü. https olmalıdır. |
client_key_file |
ClientKey dosyasının yolu (clientKey_****.json). Bu dosya, uygulamanın kimlik bilgilerini saklar ve bir ClientKey oluşturduğunuzda tarayıcı tarafından otomatik olarak indirilir. |
password |
ClientKey parolası. Parola dosyası (clientKey_****_Password.txt), ClientKey oluşturduğunuzda tarayıcı tarafından otomatik olarak indirilir. Parolayı kodunuzda sabit kodlamak yerine bir ortam değişkeni olarak saklayın. |
endpoint |
KMS örneğinizin uç noktası. Biçim: <instance-id>.cryptoservice.kms.aliyuncs.com. Bu değeri Instances sayfasındaki Instance VPC Endpoint alanında bulabilirsiniz. |
verify |
KMS örneğinizle ilişkili CA sertifikası dosyasının yolu (PrivateKmsCA_kst-******.pem). Bu dosyayı Instances sayfasındaki Instance CA Certificate bölümünden indirin. |
IgnoreSSL |
RuntimeOptions içindeki alan. SSL/TLS sertifika doğrulamasını devre dışı bırakmak için true olarak ayarlayın. Yalnızca çevrimdışı test için kullanılır. |