Her üye için bir Resource Access Management (RAM) kullanıcısı oluşturmadan, kuruluşunuzdaki kullanıcıların IDaaS aracılığıyla Alibaba Cloud konsoluna erişmesini sağlamak üzere rol tabanlı tek oturum açma (SSO) özelliğini yapılandırın.
Ön koşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
RAM ve IDaaS yönetimi iznine sahip bir Alibaba Cloud hesabı
Bir IDaaS örneği
Aşağıdaki adımlarda iki adlandırma kuralına uymanız gerekir. Başlamadan önce bunları aklınızda bulundurun:
IDaaS içinde ayarladığınız IdP Name değeri (2. adım), RAM'de oluşturduğunuz kimlik sağlayıcı adıyla (3. adım) tamamen aynı olmalıdır. Adların eşleşmemesi güven ilişkisini bozar.
IDaaS içinde ayarladığınız uygulama hesabı adı, RAM'de oluşturduğunuz RAM role name değeriyle (4. adım) tamamen aynı olmalıdır. Adların eşleşmemesi SSO'nun kullanıcıyı bir rolle eşleştirmesini engeller.
1. Adım: IDaaS'ta bir uygulama oluşturun
IDaaS konsolu adresinde oturum açın.
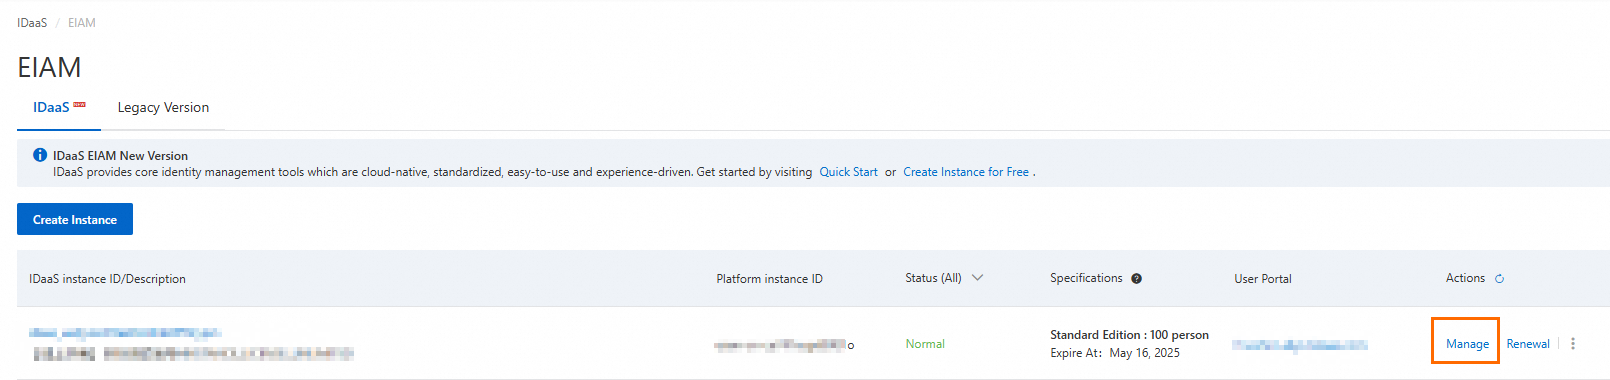
Bir IDaaS örneği seçin ve İşlem sütununda Console öğesine tıklayın.
Applications > Add Application > Marketplace yolunu izleyin, Alibaba Cloud Role - based SSO (International Site) uygulamasını arayın ve Add Application öğesine tıklayın.
Uygulama adını onaylayın ve Add öğesine tıklayın.
2. Adım: IDaaS'ta uygulama SSO'sunu yapılandırın
-
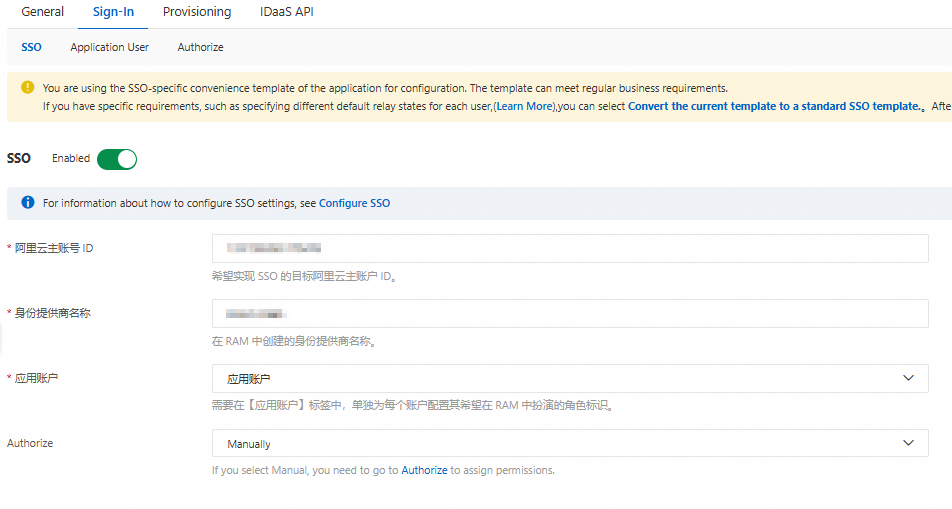
Uygulamayı ekledikten sonra otomatik olarak SSO yapılandırma sayfasına yönlendirilirsiniz.
-
SSO ayarlarını doldurun:
Alibaba Cloud Account ID: Bu bilgiyi konsol ana sayfasında profil resminize tıklayarak veya Account Center bölümüne giderek bulun.

IdP Name: Yalnızca harf, rakam ve
.-_özel karakterlerini kullanın. Ad özel bir karakterle başlayamaz veya bitemez.Application Username: Bu değer, SSO sırasında bir RAM rolüyle eşleşmeyi sağlamak için birincil anahtar olarak kullanılır.
Authorize: Test amacıyla, izin atama adımını atlamak için All Users seçeneğini belirleyin.
-
Application Settings bölümünde, IdP meta veri dosyasını kaydetmek için Download öğesine tıklayın. Bu dosya, Alibaba Cloud ile IDaaS arasında güven ilişkisi kurar.

-
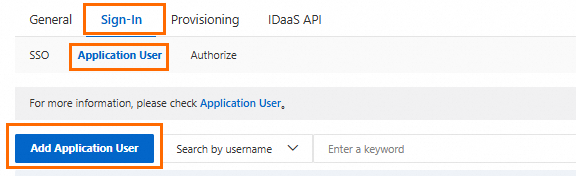
Sign-In > Application User yolunu izleyin ve Add Application User öğesine tıklayın.
-
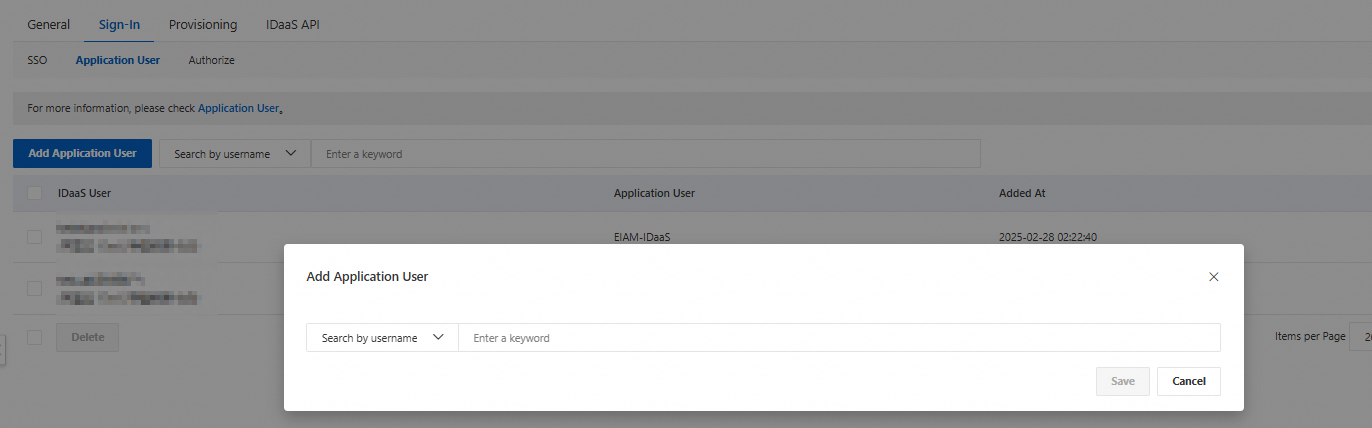
Rol tabanlı SSO kullanacak hesapları seçin ve bunlar için uygulama hesapları oluşturun.
Her uygulama hesabı adı, 4. adımda oluşturacağınız RAM rol adıyla tam olarak eşleşmelidir. Bir IDaaS hesabının birden fazla RAM rolüne erişmesi gerekiyorsa, her rol için ayrı bir uygulama hesabı oluşturun.
3. Adım: RAM'de bir kimlik sağlayıcı oluşturun
RAM konsolu adresinde oturum açın.
Sol gezinme bölmesinde Integrations > SSO seçeneğini belirleyin.
-
Role-based SSO sekmesinde SAML sekmesine tıklayın ve ardından Create IdP öğesine tıklayın.

Kimlik sağlayıcı adını girin. Bu ad, 2. adımda belirttiğiniz IdP Name değeriyle tam olarak eşleşmelidir. 2. adımda indirdiğiniz IdP meta veri dosyasını yükleyin ve ardından Create IdP öğesine tıklayın.
4. Adım: Kimlik sağlayıcı için bir RAM rolü oluşturun
RAM konsolu adresinde oturum açın.
Sol gezinme bölmesinde Identities > Roles seçeneğini belirleyin.
-
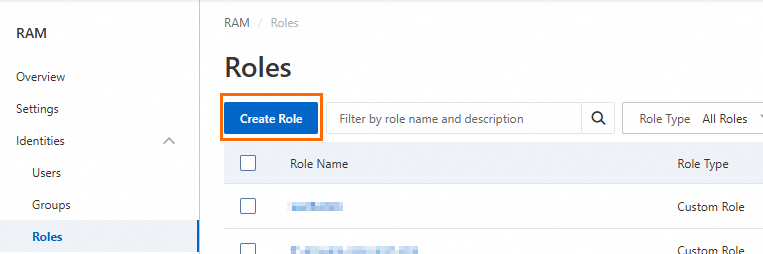
Roles sayfasında Create Role öğesine tıklayın.
-
Create Role sayfasında sağ üst köşede yer alan Switch To Policy Editor öğesine tıklayın.

-
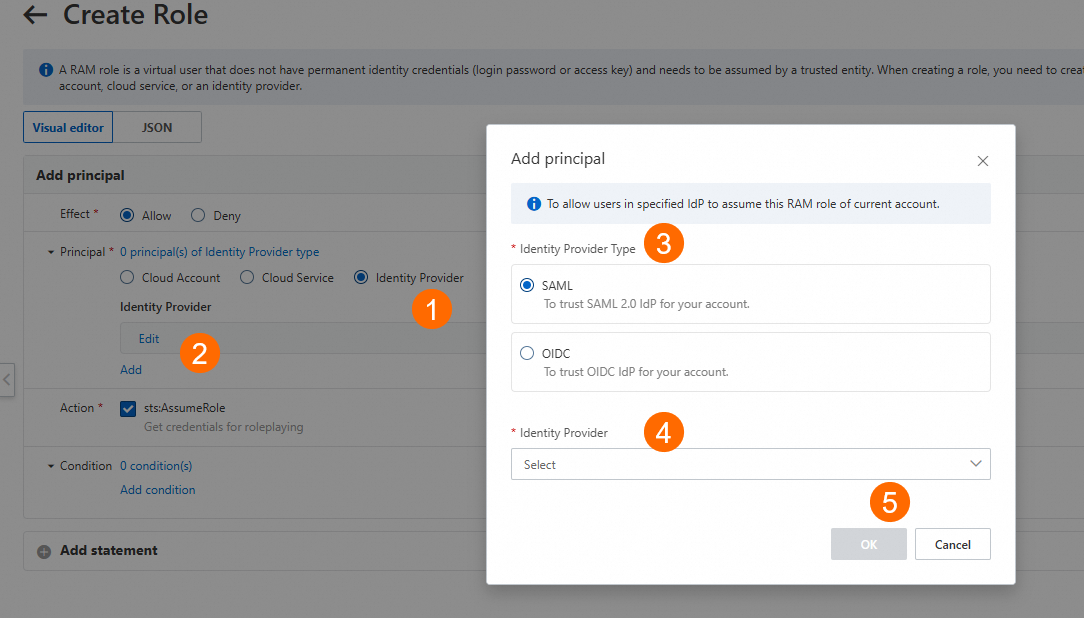
Identity Provider seçeneğini belirleyin ve Edit öğesine tıklayın. Identity Provider Type alanında 3. adımda oluşturduğunuz kimlik sağlayıcıyı seçin ve ardından OK düğmesine tıklayın.
-
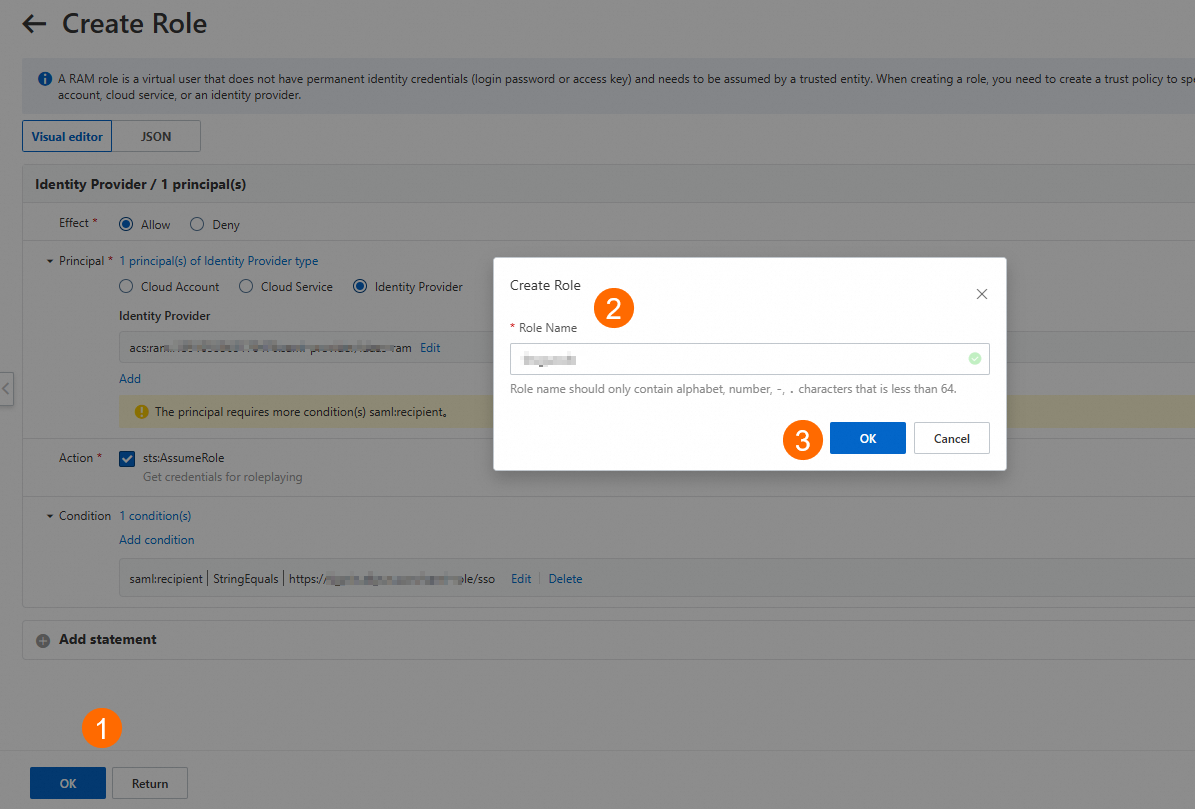
Create Role iletişim kutusunda bir Role Name girin ve OK düğmesine tıklayın.
Rol adı, 2. adımda ayarladığınız uygulama hesabı adıyla tam olarak eşleşmelidir. Adlar farklıysa SSO başarısız olur.
(İsteğe bağlı) İzin ilkelerini role ekleyin. Bu rolü kullanarak oturum açan tüm IDaaS hesapları aynı izinleri devralır.
5. Adım: SSO'yu doğrulayın
-
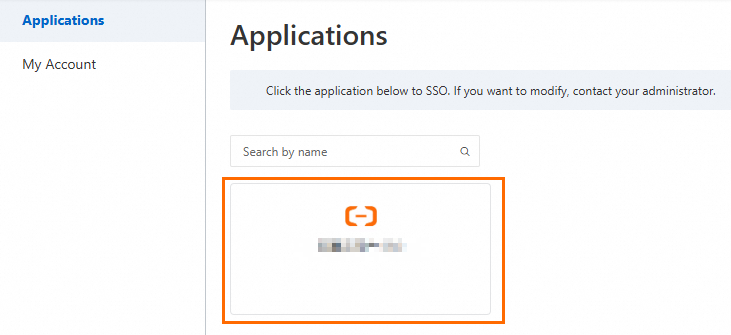
Alibaba Cloud Role - based SSO (International Site) uygulamasına erişimi olan bir IDaaS hesabı kullanarak IDaaS uygulama portalında oturum açın. SSO akışını başlatmak için Alibaba Cloud - CloudSSO simgesine tıklayın.
Hesabın farklı RAM rollerine eşlenmiş birden fazla uygulama hesabı varsa, kullanılacak olanı seçin ve OK düğmesine tıklayın.
Uygun uygulama hesabını seçin ve seçilen rolü kullanarak Alibaba Cloud'da oturum açmak için OK düğmesine tıklayın.