Alibaba Cloud hesap kimlik bilgilerinizi veya AccessKey çiftlerinizi paylaşmadan, en az ayrıcalık ilkesini uygulamak amacıyla Resource Access Management (RAM) kullanıcılarına Hologres erişimi verin.
İki izin katmanı
Hologres iki ayrı izin katmanı kullanır. Aradaki farkı baştan anlamak çoğu yetkilendirme hatasını önler:
|
|
|
|
|
|
|
|
|
|
|
|
Bu konu konsol izinlerini kapsar. Geliştirme izinleri vermek için bkz. Bir RAM kullanıcısına bir örnek üzerinde geliştirme izinleri verin.
Ön koşullar
Başlamadan önce şunlara sahip olduğunuzdan emin olun:
RAM yönetici izinlerine sahip bir Alibaba Cloud hesabı
İzin vereceğiniz en az bir RAM kullanıcısı veya RAM kullanıcı grubu
Bir RAM kullanıcısına izin verin
Bir RAM yöneticisi olarak RAM konsolunda oturum açın.
Sol gezinme bölmesinde Identities > Groups seçeneğini belirleyin.
-
Groups sayfasında yönetmek istediğiniz RAM kullanıcı grubunu bulun, ardından Actions sütununda Attach Policy seçeneğine tıklayın. Birden fazla gruba aynı anda izin vermek için birden fazla RAM kullanıcı grubu seçin ve sayfanın alt kısmındaki Attach Policy düğmesine tıklayın.
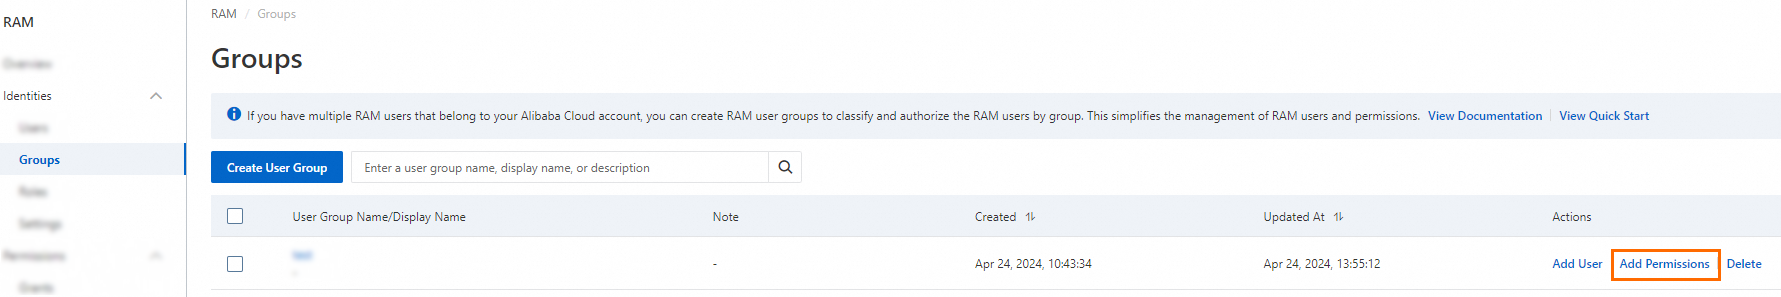
-
Add Permissions iletişim kutusunda aşağıdaki parametreleri yapılandırın:
-
Select a resource scope: > Important: Kaynak grubu düzeyindeki izinler yalnızca ilgili Alibaba Cloud hizmeti ve kaynak türü kaynak gruplarını desteklediğinde kullanılabilir. Bkz. Kaynak gruplarını destekleyen Alibaba Cloud hizmetleri. Yetkilendirme örneği için bkz. Belirli ECS örneklerinde bir RAM kullanıcısının izinlerini kontrol etmek için kaynak grubu kullanma.
Account Level: İzinler mevcut Alibaba Cloud hesabı genelinde geçerli olur.
-
Resource Group Level: İzinler belirtilen kaynak grubu içinde geçerli olur.
ÖnemliYalnızca ilgili Alibaba Cloud hizmeti ve kaynak türü kaynak gruplarını destekliyorsa kaynak grubuna göre izin verebilirsiniz. Daha fazla bilgi için bkz. Kaynak gruplarını destekleyen Alibaba Cloud hizmetleri. Kaynak grubu yetkilendirme örneği için bkz. Belirli ECS örneklerinde bir RAM kullanıcısının izinlerini kontrol etmek için kaynak grubu kullanma.
Select an authorization entity: Sistem, mevcut RAM kullanıcısını otomatik olarak seçer.
Select access policies: Bir veya daha fazla ilke seçin. Erişim ilkeleri sistem ilkeleri ve özel ilkeler olmak üzere iki türe ayrılır.
HoloWeb bir kaynak grubuna ait olamaz. İzinler kaynak grubu düzeyinde verilirse RAM kullanıcıları HoloWeb'de oturum açamaz veya hizmeti kullanamaz. Aşağıdaki erişim ilkeleri, bir RAM kullanıcısının HoloWeb'de oturum açıp kullanamayacağını kontrol eder; kullanıcının bir Hologres örneğine bağlanıp bağlanamayacağını değil. Örnek düzeyinde erişim için örnek ayrıntıları sayfasından geliştirme izinleri verin.
-
Confirm Authorization Policy seçeneğine tıklayın, ardından Disable seçeneğine tıklayın.
Sistem ilkeleri
Sistem ilkelerini Alibaba Cloud oluşturur ve bakımını yapar. Bu ilkeleri kullanabilirsiniz ancak değiştiremezsiniz. Tam liste için bkz. RAM'i destekleyen Alibaba Cloud hizmetleri.
RAM kullanıcısının konsola erişebilmesini sağlamak için herhangi bir ilke yapılandırmasına her zaman AliyunRAMReadOnlyAccess ekleyin.
Sistem, AdministratorAccess ve AliyunRAMFullAccess gibi yüksek riskli ilkeleri otomatik olarak işaretler. Açıkça gerekmediği sürece bu izinleri vermeyin.
AliyunHologresFullAccess
Konsolda Hologres hizmetine tam yönetim erişimi verir.
Bu ilke verildikten sonra RAM kullanıcısı şunları yapabilir:
Konsoldaki tüm örnek bilgilerini görüntüleme (örnek listesi, örnek ayrıntıları ve izleme sayfaları)
Örnek satın alma, yükseltme, düşürme, yenileme, durdurma ve silme dahil faturalama işlemlerini yürütme
HoloWeb'de oturum açma ve hizmeti kullanma
Ek notlar:
Bu ilke, örnekleri kullanma izinlerini içermez. Kullanıcı bağlanmadan önce bir süper kullanıcının örnekte RAM kullanıcısını oluşturması gerekir. Bkz. SSS: RAM kullanıcısı bir Hologres örneğinde oturum açamıyor.
Bir RAM kullanıcısı bir örnek satın aldığında hem RAM kullanıcısı hem de Alibaba Cloud hesabı bu örneğin süper kullanıcısı olur.
Alibaba Cloud hesabı tarafından satın alınan örnekler için RAM kullanıcılarının varsayılan olarak örnek izinleri yoktur. Bunları örnek ayrıntıları sayfasından ayrı olarak verin.
RAM kullanıcısının konsolun Users sayfasındaki tüm kullanıcıları görüntülemesine olanak tanımak için ayrıca
AliyunRAMReadOnlyAccessiznini verin.
AliyunHologresWarehouseFullAccess
Hologres sanal depolara tam yönetim erişimi verir.
Bu ilke verildikten sonra RAM kullanıcısı şunları yapabilir:
Sanal depo oluşturma, silme, yatay ölçeklendirme (scale out/in), durdurma ve yeniden başlatma dahil sanal depoları yönetme
Zamanlanmış ölçeklendirmeyi yapılandırma
HoloWeb'de oturum açma ve hizmeti kullanma
Bu ilke, örnekleri kullanma izinlerini içermez. Kullanıcı bağlanmadan önce bir süper kullanıcının örnekte RAM kullanıcısını oluşturması gerekir.
AliyunBSSOrderAccess
User Center'da (BSS) siparişleri görüntüleme, ödeme yapma ve iptal etme izni verir.
Bu ilke verildikten sonra RAM kullanıcısı konsolda örnekleri yükseltebilir, düşürebilir ve yenileyebilir.
AliyunRAMReadOnlyAccess
RAM'e salt okunur erişim verir.
Bu ilke verildikten sonra RAM kullanıcısı, HoloWeb'in Users sayfasında kullanıcı eklerken mevcut Alibaba Cloud hesabı altındaki tüm RAM kullanıcılarını ve RAM rollerini görüntüleyebilir.
AliyunHologresReadOnlyAccess
Hologres'e salt okunur erişim verir.
Bu ilke verildikten sonra RAM kullanıcısı şunları yapabilir:
Konsoldaki tüm örnek bilgilerini görüntüleme (örnek listesi ve örnek ayrıntıları)
HoloWeb'de oturum açma ve hizmeti kullanma
Kısıtlamalar:
Faturalama işlemleri yok (örnek satın alma, yükseltme veya düşürme)
Örnek yönetimi yok. Alibaba Cloud hesabının örnek düzeyinde izinleri ayrı olarak vermesi gerekir.
AliyunRAMReadOnlyAccessiznine de sahip olmadan Kullanıcı Yönetimi sayfasındaki RAM kullanıcılarını görüntüleyemez.
Özel ilkeler
Özel ilkeleri siz yönetirsiniz. Bunları oluşturabilir, güncelleyebilir, silebilir ve sürümleyebilirsiniz. Genel talimatlar için bkz. Özel ilke oluşturma. İlkeleri doğrudan JSON olarak yazmak için bkz. betik modu kılavuzu.
Kaydetmeden önce ilke JSON'undan tüm yorumları kaldırın. Yorumlar mevcutsa ilke başarısız olur.
Hologres için aşağıdaki özel eylemler desteklenir:
{
    "Statement": [
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:*:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:*",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:DeleteInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "bss:PayOrder",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:GetInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ListInstances",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:StopInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:ResumeInstance",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:UpdateInstanceNetworkType",
            "Resource": "acs:hologram:cn-<region>:<AccountID>:instance/*"
        },
        {
            "Effect": "Allow",
            "Action": "hologram:HoloWebAccess",
            "Resource": "*"
        }
    ],
    "Version": "1"
}
Yer tutucuları gerçek değerlerinizle değiştirin:
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Örnek kaynak dizesi:
acs:hologram:cn-beijing:4322xxxxx:instance/hhhgggxxxxAşağıdaki eylemler için * değeri instance/* içinde belirli bir örnek kimliği ile değiştirilemez; * olarak kalmalıdır:
hologram:*(tüm işlemler)hologram:ListInstanceshologram:DeleteInstance— Not: Bu izin yapılandırılmazsa, başarı mesajı görüntülense bile silme işlemleri başarısız olur.hologram:StopInstancehologram:ResumeInstancecms:DescribeMetricListvecms:QueryMetricList(izleme uyarıları için)
SSS: Konsol izinleri {#faq-console}
RAM kullanıcısı örnek listesini görüntüleyemiyor
Hata: You are not authorized to view the purchased instances. Contact the relevant Alibaba Cloud account to grant the hologram:ListInstances permission to you in the RAM console.
RAM kullanıcısında hologram:ListInstances izni eksik.
Alibaba Cloud hesap sahibi tarafından gerçekleştirilir: RAM konsolunda oturum açın ve RAM kullanıcısına AliyunHologresReadOnlyAccess ilkesini verin.
Süper kullanıcı ayrıcalığına sahip RAM kullanıcısı HoloWeb'de kullanıcıları listeleyemiyor veya ekleyemiyor
Hata
You are unauthorized to view all the RAM users. Contact the relevant Alibaba Cloud account to grant the ram:ListUsers permission to you through a permission policy, such as AliyunRAMReadOnlyAccess, in the RAM console.
Neden
RAM kullanıcısının HoloWeb'de kullanıcıları listeleme izni yok.
Çözüm
Alibaba Cloud hesap sahibi tarafından gerçekleştirilir: RAM konsolunda oturum açın ve RAM kullanıcısına ram:ListUsers iznini (veya AliyunRAMReadOnlyAccess ilkesini) verin.
RAM kullanıcısının Account Management ve Database Management erişimi yok
Hata
You are not authorized to perform this operation. Contact the superuser to add your account to the current instance.
Neden
RAM kullanıcısının örnekte geliştirme izinleri yok.
Çözüm
Alibaba Cloud hesap sahibi tarafından gerçekleştirilir: Kullanıcıya geliştirme izinleri verin. Bkz. Bir RAM kullanıcısına geliştirme izinleri verin.
RAM kullanıcısı örnekleri yönetemiyor
Hata
An error occurred while performing RAM authorization.
Bu hata, bir RAM kullanıcısı bir örneği satın almaya, yükseltmeye, düşürmeye veya faturalama yöntemini Pay-as-you-go modelinden abonelik modeline değiştirmeye çalıştığında görünür. Bu işlemler faturalama içerir ve Alibaba Cloud hesap düzeyinde izin gerektirir.
Alibaba Cloud hesap sahibi tarafından gerçekleştirilir: RAM konsolunda oturum açın ve RAM kullanıcısına hem AliyunHologresFullAccess hem de AliyunBSSOrderAccess izinlerini verin.
SSS: Örnek kullanım izinleri {#faq-instance-usage}
RAM kullanıcısı bir Hologres örneğinde oturum açamıyor
Hata: role "<role_name>" does not exist
Bir Hologres örneği oluşturulduğunda yalnızca Alibaba Cloud hesabı ve örneği satın alan RAM kullanıcısı süper kullanıcı olarak eklenir. Diğer RAM kullanıcılarının bağlanabilmesi için bir süper kullanıcı tarafından açıkça örnek kullanıcıları olarak oluşturulması gerekir.
Mevcut süper kullanıcıların kim olduğunu kontrol etmek için şunu çalıştırın: select * from pg_user;
Bir süper kullanıcı tarafından gerçekleştirilir: Bir süper kullanıcıdan aşağıdakilerden birini yapmasını isteyin:
HoloWeb'in Users sayfasında kullanıcıyı ekleyin ve izinler atayın. Bkz. Kullanıcı yönetimi.
Örnekte oturum açın ve şunu çalıştırın:
create user "<role_name>". Bkz. Hologres izin modeli.
Tüm süper kullanıcılar yanlışlıkla kaldırıldı
Bir örneğin tüm süper kullanıcıları normal kullanıcılara dönüştürülürse kullanıcı yönetimi ve örnek yapılandırması dahil çoğu işlem kullanılamaz hale gelir.
Resmi Soru&Cevap DingTalk grubu üzerinden Hologres teknik desteği ile iletişime geçin. Bkz. Çevrimiçi destek.