Tüm Ürünler
Search
Belge Merkezi

Realtime Compute for Apache Flink:Management portal permissions

Son Güncelleme:Oct 04, 2026

Realtime Compute for Apache Flink konsoluna erişmek ve çalışma alanlarını görüntüleme, satın alma veya silme gibi işlemleri gerçekleştirmek için RAM kullanıcılarının ve RAM rollerinin gerekli izinlere sahip olması gerekir. Flink çalışma alanının sahibi olan Alibaba Cloud hesap yöneticisi, RAM konsolunda ilkeler ekleyerek erişim sağlar.

Bu konuyu kimler okumalıdır

Resource Access Management (RAM) kullanımınız rolünüze bağlı olarak değişir:

  • RAM kullanıcısı — Flink konsoluna erişirken veya bir işlem gerçekleştirirken izin hatası alıyorsanız Alibaba Cloud hesap yöneticinizle iletişime geçin ve ilgili ilkenin size atanmasını isteyin. İhtiyacınız olan izni belirlemek için Yetkilendirme senaryoları bölümüne bakın.

  • Alibaba Cloud hesap yöneticisi — Kullanıcılarınızın hangi erişime ihtiyacı olduğunu belirleyin ve ardından uygun ilkeleri atamak için Yetkilendirme yordamı adımlarını uygulayın.

  • İlke yazarı — Realtime Compute for Apache Flink izin ilkeleri ve İlgili ürünler için izin işlemleri bölümlerindeki eylemleri birleştirerek özel ilkeler yazın.

Yetkilendirme senaryoları

Senaryo Açıklama
Realtime Compute for Apache Flink konsoluna erişilemiyor Herhangi bir çalışma alanı bilgilerini görüntüleyemiyor ve Current account lacks permissions hatası alıyorsunuz. Hata mesajında gereken eylem tanımlayıcısı stream:ListRegionWithClusterQuantity ve kaynak tanımlayıcısı acs:stream:*:<AccountID>:vvpinstance/* ile birlikte 903065 hata kodu gösterilir. Bu durum, Flink konsoluna erişim izninizin olmadığını gösterir. Çalışma alanını satın alan Alibaba Cloud hesap yöneticisiyle iletişime geçin ve hesabınıza en azından salt okunur izinlerin (AliyunStreamReadOnlyAccess) verilmesini isteyin. Ayrıntılar için Yetkilendirme yordamı bölümüne bakın. Yetkilendirmeden sonra sayfayı yeniden girin veya yenileyin.
Belirli bir işlem gerçekleştirilemiyor Konsol, eksik eylem tanımlayıcısını (örneğin stream:ModifyVvpInstanceSpec) ve kaynak tanımlayıcısını gösteren Current account lacks permissions iletişim kutusunu görüntüler; hata kodu 401'dir. Talep kimliğini görüntülemek için Error Details seçeneğini genişletebilirsiniz. Bu durum, mevcut hesabın söz konusu işlem için izne sahip olmadığını gösterir. Gereksinimlerinize göre özel ilkeyi ayarlaması için Alibaba Cloud hesap yöneticisiyle iletişime geçin. Ayrıntılar için Yetkilendirme yordamı bölümüne bakın. Örneğin, abonelik tabanlı bir çalışma alanı için kaynak tahsis etmeniz gerekiyorsa hesabınıza ilgili kaynak tahsis izni verilmiş olmalıdır.

İlke türleri

Bir erişim ilkesi, ilke sözdizimi ve yapısını kullanarak bir dizi izni tanımlar. Yetkili kaynakları, izin verilen işlemleri ve yetkilendirme koşullarını belirtir. RAM konsolu iki tür erişim ilkesini destekler:

  • System policies: Alibaba Cloud tarafından oluşturulur ve korunur. Bu ilkeleri kullanabilir ancak değiştiremezsiniz. Aşağıdaki tabloda Flink'in desteklediği sistem ilkeleri listelenmiştir.

    Erişim ilkesi Ad Açıklama
    Realtime Compute for Apache Flink için tam erişim AliyunStreamFullAccess Özel ilkeler bölümündeki tüm izinleri içerir.
    Realtime Compute for Apache Flink için salt okunur erişim AliyunStreamReadOnlyAccess HasStreamDefaultRole iznini ve Realtime Compute for Apache Flink izin ilkeleri bölümünde Describe, Query, Check, List, Get ve Search ile başlayan tüm izinleri içerir.
    User Center (BSS) içindeki siparişleri görüntüleme ve ödeme yapma AliyunBSSOrderAccess User Center içindeki siparişleri görüntüleme ve ödeme yapma izinlerini verir.
    User Center (BSS) içindeki siparişlerin aboneliğini iptal etme AliyunBSSRefundAccess User Center içindeki siparişlerin aboneliğini iptal etme iznini verir.
  • Custom policies: Tarafınızdan oluşturulur, güncellenir ve silinir. Flink'in desteklediği özel ilkeler ve bunların nasıl oluşturulacağı hakkında daha fazla bilgi için Realtime Compute for Apache Flink izin ilkeleri ve (İsteğe bağlı) Adım 1: Özel ilke oluşturma bölümlerine bakın.

Önkoşullar

Başlamadan önce şunlara sahip olduğunuzdan emin olun:

Yetkilendirme yordamı

(İsteğe bağlı) Adım 1: Özel ilke oluşturma

AliyunStreamFullAccess sistem ilkesini kullanmayı planlıyorsanız bu adımı atlayın.

Realtime Compute for Apache Flink için salt okunur izin kümesiyle başlayın ve ihtiyaç duyduğunuzda daha ayrıntılı erişim kontrol noktaları ekleyin. Bunlar arasında Realtime Compute for Apache Flink'in desteklediği özel ilkeler ve ilgili ürünler için izin işlemleri bulunur.

Aşağıdaki ilke, Realtime Compute for Apache Flink için AliyunStreamReadOnlyAccess sistem ilkesine eşdeğer olan salt okunur izinleri verir.

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}",
      "Effect": "Allow"
    }
  ]
}

Yer tutucuları gerçek değerlerinizle değiştirin:

Yer tutucu Açıklama
{#regionId} Hedef Flink çalışma alanının bulunduğu bölge
{#accountId} Alibaba Cloud hesabının UID'si
{#instanceId} Hedef Realtime Compute for Apache Flink sipariş örneğinin ID'si
{#namespace} Hedef projenin adı

Bir erişim ilkesinde Action işlemi, Resource hedef nesneyi ve Effect işlemin izin verilip verilmeyeceğini tanımlar. İlke sözdizimi hakkında daha fazla bilgi için İlke öğeleri ve İlke yapısı ve sözdizimi bölümlerine bakın.

Ayrıntılı talimatlar ve örnekler için Özel ilke oluşturma ve Özel ilke örnekleri bölümlerine bakın.

Adım 2: İlkeyi bir üyeye atama

Belirtilen izinleri vermek için bir erişim ilkesini bir RAM kullanıcısına veya RAM rolüne atayın. Aşağıdaki adımlarda bir RAM kullanıcısına izin verme işlemi gösterilmektedir. Bir RAM rolü için yordam benzerdir. Daha fazla bilgi için RAM rollerini yönetme bölümüne bakın.

  1. Bir RAM yöneticisi olarak RAM konsoluna giriş yapın.

  2. Sol gezinme bölmesinde Identities > Users seçeneğini tıklayın.

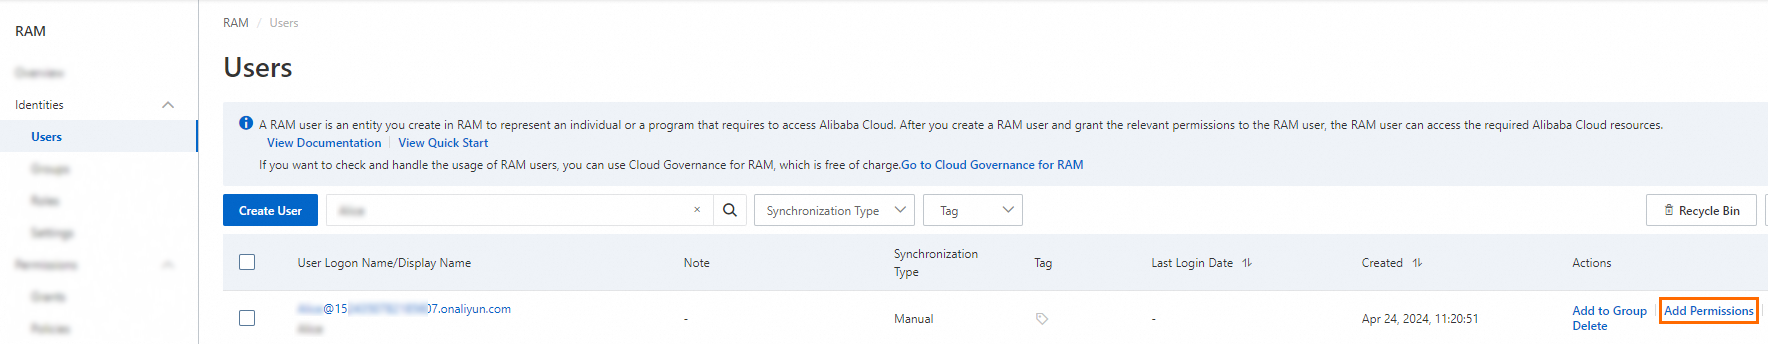
  3. Users sayfasında gerekli RAM kullanıcısını bulun ve Actions sütunundaki Add Permissions seçeneğini tıklayın. Aynı izinleri birden çok RAM kullanıcısına aynı anda vermek için kullanıcıları seçin ve sayfanın alt kısmındaki Add Permissions seçeneğini tıklayın.
    image

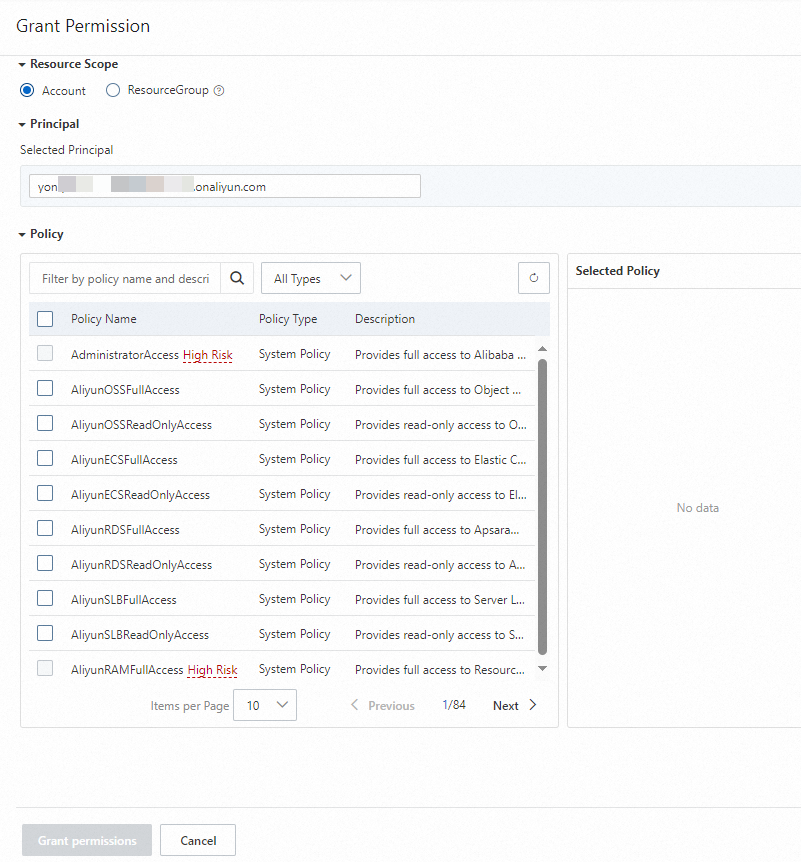
  4. Add Permissions panelinde aşağıdaki parametreleri yapılandırın.

    Parametre Açıklama
    Scope Uygulama kapsamını seçin: Alibaba Cloud Account (izinler mevcut hesap içinde geçerlidir) veya Specific Resource Group (izinler belirtilen kaynak grubu içinde geçerlidir).
    Principal Yetkilendirilecek RAM kullanıcısı. Sistem mevcut RAM kullanıcısını önceden seçer. Gerekirse diğer RAM kullanıcılarını ekleyin.
    Access Policy Bir sistem ilkesi veya oluşturduğunuz özel bir ilke seçin.
    image

  5. Confirm New Authorization seçeneğini tıklayın.

  6. Close seçeneğini tıklayın.

Adım 3: Yetkilendirmeden sonra konsola giriş yapma

Yetkilendirme tamamlandıktan sonra RAM kullanıcısı veya RAM rolü Realtime Compute for Apache Flink konsoluna giriş yapabilir ya da mevcut sayfayı yenileyebilir.

Giriş türü Giriş yöntemi Kaynak
Alibaba Cloud RAM kullanıcısı RAM kullanıcısı olarak giriş yapın RAM kullanıcısı olarak Alibaba Cloud Management Console'a giriş yapma
Alibaba Cloud RAM rolü A hesabının bir RAM kullanıcısı, A hesabının bir rolünü üstlenir RAM rolü üstlenme
Alibaba Cloud RAM rolü B hesabının bir RAM kullanıcısı, A hesabının bir rolünü üstlenir Alibaba Cloud hesapları arasında kaynaklara erişim
Kaynak dizini üyesi Yönetim hesabının bir RAM kullanıcısı, bir üyenin RAM rolünü üstlenir RAM rolü üstlenerek Alibaba Cloud konsoluna giriş yapma
Kaynak dizini üyesi Bir üyenin RAM kullanıcısı olarak giriş yapın RAM kullanıcısı olarak Alibaba Cloud Management Console'da oturum açma
Kök kullanıcı (önerilmez) Alibaba Cloud hesabı olarak giriş yapın Kök kullanıcı olarak Alibaba Cloud Management Console'a giriş yapma
CloudSSO kullanıcısı RAM rolü üstlenerek giriş yapın CloudSSO kullanarak birden çok kurumsal hesapta kimlikleri ve izinleri merkezi olarak yönetme
CloudSSO kullanıcısı RAM kullanıcısı olarak giriş yapın —

Özel ilke örnekleri

Aşağıdaki tüm örnekler aynı kalıbı izler: Realtime Compute for Apache Flink için salt okunur izinlerle başlayın ve ardından görev için gereken belirli eylemleri ekleyin.

Örnek 1: Bir RAM kullanıcısı abonelik tabanlı bir çalışma alanını etkinleştirir

Tamamen yönetilen depolama ve ücretsiz izleme kullanan abonelik tabanlı bir Realtime Compute for Apache Flink çalışma alanını etkinleştirmesine izin vermek için bir RAM kullanıcısının özel ilkesine aşağıdaki izinleri dahil edin:

  • Realtime Compute for Apache Flink için salt okunur izinler: stream:Describe*, stream:Query*, stream:Check*, stream:List*, stream:Get*, stream:Search* ve stream:HasStreamDefaultRole

  • Çalışma alanı satın alma izni: stream:CreateVvpInstance

  • Mevcut VPC'leri sorgulama izni: vpc:DescribeVpcs

  • Mevcut vSwitch'leri sorgulama izni: vpc:DescribeVSwitches

  • User Center'da siparişleri görüntüleme ve ödeme yapma izinleri: bss:DescribeOrderList, bss:DescribeOrderDetail, bss:PayOrder ve bss:CancelOrder

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole",
        "stream:CreateVvpInstance",
        "vpc:DescribeVpcs",
        "vpc:DescribeVSwitches",
        "bss:DescribeOrderList",
        "bss:DescribeOrderDetail",
        "bss:PayOrder",
        "bss:CancelOrder"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}

Örnek 2: Bir RAM kullanıcısı abonelik tabanlı bir çalışma alanını etkinleştirir (AliyunStreamFullAccess zaten atanmıştır)

Bir RAM kullanıcısında AliyunStreamFullAccess sistem ilkesi zaten varsa, tamamen yönetilen depolama ve ücretsiz izleme kullanan abonelik tabanlı bir çalışma alanını etkinleştirmesine izin vermek için aşağıdaki izinlere sahip özel bir ilke ekleyin:

  • Mevcut VPC'leri sorgulama izni: vpc:DescribeVpcs

  • Mevcut vSwitch'leri sorgulama izni: vpc:DescribeVSwitches

  • User Center'da siparişleri görüntüleme ve ödeme yapma izinleri: bss:DescribeOrderList, bss:DescribeOrderDetail, bss:PayOrder ve bss:CancelOrder

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "vpc:DescribeVpcs",
        "vpc:DescribeVSwitches",
        "bss:DescribeOrderList",
        "bss:DescribeOrderDetail",
        "bss:PayOrder",
        "bss:CancelOrder"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}

Örnek 3: Bir RAM kullanıcısı abonelik tabanlı bir çalışma alanını serbest bırakır

Bir RAM kullanıcısının abonelik tabanlı bir Flink çalışma alanını serbest bırakmasına izin vermek için aşağıdaki izinleri dahil edin:

  • Realtime Compute for Apache Flink için salt okunur izinler: stream:Describe*, stream:Query*, stream:Check*, stream:List*, stream:Get*, stream:Search* ve stream:HasStreamDefaultRole

  • User Center'da siparişlerin aboneliğini iptal etme izni: bss:Describe* ve bss:Refund*

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole",
        "bss:Describe*",
        "bss:Refund*"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}

Örnek 4: Bir RAM kullanıcısı kullandıkça öde çalışma alanını serbest bırakır

Bir RAM kullanıcısının kullandıkça öde bir Flink çalışma alanını serbest bırakmasına izin vermek için aşağıdaki izinleri dahil edin:

  • Realtime Compute for Apache Flink için salt okunur izinler: stream:Describe*, stream:Query*, stream:Check*, stream:List*, stream:Get*, stream:Search* ve stream:HasStreamDefaultRole

  • Çalışma alanını serbest bırakma izni: stream:DeleteVvpInstance

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole",
        "stream:DeleteVvpInstance"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}

Örnek 5: Bir RAM kullanıcısı bir proje için kaynak tahsis eder

Bir RAM kullanıcısının abonelik tabanlı bir Realtime Compute for Apache Flink projesi için kaynak tahsis etmesine izin vermek için aşağıdaki izinleri dahil edin:

  • Realtime Compute for Apache Flink için salt okunur izinler: stream:Describe*, stream:Query*, stream:Check*, stream:List*, stream:Get*, stream:Search* ve stream:HasStreamDefaultRole

  • Abonelik tabanlı bir projenin kaynaklarını değiştirme izni: stream:ModifyVvpNamespaceSpec

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:Describe*",
        "stream:Query*",
        "stream:Check*",
        "stream:List*",
        "stream:Get*",
        "stream:Search*",
        "stream:HasStreamDefaultRole",
        "stream:ModifyVvpNamespaceSpec"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}

Özel ilkeler

Realtime Compute for Apache Flink izin ilkeleri

Önemli

Bir proje için izinleri yapılandırmadan önce DescribeVvpInstances iznini öncelikle yapılandırın. Bu izin olmadan kullanıcılar çalışma alanlarını görüntülemeye çalıştığında izin hatası oluşur.

Flink çalışma alanları

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:CreateVvpInstance",
        "stream:DescribeVvpInstances",
        "stream:DeleteVvpInstance",
        "stream:RenewVvpInstance",
        "stream:ModifyVvpPrepayInstanceSpec",
        "stream:ModifyVvpInstanceSpec",
        "stream:ConvertVvpInstance",
        "stream:QueryCreateVvpInstance",
        "stream:QueryRenewVvpInstance",
        "stream:QueryModifyVvpPrepayInstanceSpec",
        "stream:QueryConvertVvpInstance"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#InstanceId}",
      "Effect": "Allow"
    }
  ]
}
Eylem Açıklama
CreateVvpInstance Realtime Compute for Apache Flink çalışma alanı satın alın.
DescribeVvpInstances Çalışma alanlarını görüntüleyin.
DeleteVvpInstance Flink çalışma alanını serbest bırakın.
RenewVvpInstance Abonelik tabanlı bir çalışma alanını yenileyin.
ModifyVvpPrepayInstanceSpec Abonelik tabanlı bir çalışma alanını ölçeklendirin.
ModifyVvpInstanceSpec Kullandıkça öde çalışma alanının kotasını ayarlayın.
ConvertVvpInstance Çalışma alanının faturalandırma yöntemini değiştirin.
QueryCreateVvpInstance Çalışma alanı oluşturma fiyatını sorgulayın.
QueryRenewVvpInstance Çalışma alanı yenileme fiyatını sorgulayın.
QueryModifyVvpPrepayInstanceSpec Çalışma alanı ölçeklendirme fiyatını sorgulayın.
QueryConvertVvpInstance Faturalandırma yöntemini kullandıkça ödeden aboneliğe değiştirme fiyatını sorgulayın.
Çalışma alanlarını satın almak ve görüntülemek için "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}" ifadesini "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/*" olarak değiştirin.

Flink projeleri

{
  "Version": "1",
  "Statement": [
    {
      "Action": [
        "stream:CreateVvpNamespace",
        "stream:DeleteVvpNamespace",
        "stream:ModifyVvpPrepayNamespaceSpec",
        "stream:ModifyVvpNamespaceSpec",
        "stream:DescribeVvpNamespaces"
      ],
      "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}",
      "Effect": "Allow"
    }
  ]
}
Eylem Açıklama
CreateVvpNamespace Proje oluşturun.
DeleteVvpNamespace Projeyi silin.
ModifyVvpPrepayNamespaceSpec Abonelik tabanlı bir projenin kaynaklarını değiştirin.
ModifyVvpNamespaceSpec Kullandıkça öde bir projenin kaynaklarını değiştirin.
DescribeVvpNamespaces Proje listesini görüntüleyin. Bu ilkeyi yapılandırdıktan sonra hedef çalışma alanı kimliğinin solundaki genişletme simgesini tıklayarak çalışma alanındaki proje listesini görüntüleyebilirsiniz. Hedef bir projenin geliştirme konsoluna erişmek için o projede iş geliştirmek üzere ayrıca izinlere sahip olmanız gerekir. Daha fazla bilgi için Geliştirme konsolu yetkilendirmesi bölümüne bakın.
Projeleri oluşturmak ve görüntülemek için "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/{#namespace}" ifadesini "Resource": "acs:stream:{#regionId}:{#accountId}:vvpinstance/{#instanceId}/vvpnamespace/*" olarak değiştirin.

İlgili ürünler için izin işlemleri

ECS

Geliştirme konsoluna internet üzerinden erişmek için bir Elastic IP Address (EIP) etkinleştirmeniz gerekir. Sanal Özel Bulut (VPC) içindeki kaynaklara bağlanmak için Flink, VPC'nizde esnek ağ arabirimleri (ENI) oluşturur ve bunları sunucusuz Flink için özel bir güvenlik grubuna ekler. Flink'in bu kaynakları yönetmek için aşağıdaki ECS izinlerine ihtiyacı vardır.

Eylem Açıklama
ecs:AssociateEipAddress Flink hizmetine genel ağ üzerinden erişmek için bir EIP adresi talep edin.
ecs:AttachNetworkInterface ENI'nizi bir Flink kaynak havuzuna ekleyin.
ecs:AuthorizeSecurityGroup Flink'in oluşturduğu güvenlik grubuna gelen bir kural ekleyin.
ecs:AuthorizeSecurityGroupEgress Flink'in oluşturduğu güvenlik grubuna giden bir kural ekleyin.
ecs:CreateNetworkInterface Flink'in VPC'nize bağlantısını desteklemek için VPC'nizde bir ENI oluşturun.
ecs:CreateNetworkInterfacePermission ENI'ler üzerinde Flink hizmetine izinler verin.
ecs:CreateSecurityGroup Flink'in kullandığı güvenlik grubunu oluşturun.
ecs:DeleteNetworkInterface Bir Flink görevi tamamlandıktan sonra ilgili kaynakların ENI'lerini silin.
ecs:DeleteNetworkInterfacePermission Flink hizmetinin ENI'nizin bağlantısını kesmesine izin verin.
ecs:DeleteSecurityGroup Flink tarafından oluşturulan güvenlik grubunu silin.
ecs:DescribeNetworkInterfacePermissions ENI'nizin sunucusuz bir Flink kaynak havuzundan ayrılmasına izin verin.
ecs:DescribeNetworkInterfaces ENI'leri sorgulayın.
ecs:DescribeSecurityGroupAttribute Bir güvenlik grubunun kurallarını sorgulayın.
ecs:DescribeSecurityGroupReferences Güvenlik gruplarını ve güvenlik grubu düzeyindeki yetkilendirme davranışlarını sorgulayın.
ecs:DescribeSecurityGroups Oluşturulan güvenlik gruplarının temel bilgilerini sorgulayın.
ecs:DetachNetworkInterface ENI'nizin bir Flink kaynak havuzundan bağlantısını kesin.
ecs:JoinSecurityGroup Bir ENI'yi belirtilen bir güvenlik grubuna ekleyin.
ecs:LeaveSecurityGroup Bir ENI'yi belirtilen bir güvenlik grubundan çıkarın.
ecs:ModifyNetworkInterfaceAttribute Bir ENI'nin adını, açıklamasını ve güvenlik grubunu değiştirin.
ecs:ModifySecurityGroupAttribute Bir güvenlik grubunun adını veya açıklamasını değiştirin.
ecs:ModifySecurityGroupPolicy Bir güvenlik grubundaki bağlantı ilkesini değiştirin.
ecs:ModifySecurityGroupRule Gelen bir güvenlik grubu kuralının açıklamasını değiştirin.
ecs:RevokeSecurityGroup Gelen bir güvenlik grubu kuralını silin.
ecs:RevokeSecurityGroupEgress Giden bir güvenlik grubu kuralını silin.
ecs:UnassociateEipAddress Bir EIP'yi serbest bırakın.

OSS

OSS paketlerinin listesini görüntülemek için aşağıdaki OSS izinlerini verin.

Eylem Açıklama
oss:ListBuckets OSS paketlerinin listesini görüntüleyin.
oss:GetBucketInfo Paket hakkında bilgi alın.
oss:GetObjectMetadata Dosyanın meta verilerini alın.
oss:GetObject Dosya alın.
oss:ListObjects Paketteki tüm nesneleri listeleyin.
oss:PutObject Dosya yükleyin.
oss:CopyObject Aynı bölgedeki paketler içinde ve arasında dosyaları (nesneleri) kopyalayın.
oss:CompleteMultipartUpload Tüm parçalar yüklendikten sonra çok parçalı dosya yüklemeyi tamamlayın.
oss:AbortMultipartUpload Çok parçalı yükleme olayını iptal edin ve ilgili parça verilerini silin.
oss:InitiateMultipartUpload Veri aktarımından önce çok parçalı yükleme olayını başlatın.
oss:UploadPartCopy Mevcut bir nesneden veri kopyalayarak bir parça yükleyin.
oss:UploadPart Belirtilen nesne adına ve yükleme kimliğine göre veriyi parça parça yükleyin.
oss:DeleteObject Dosyayı (nesneyi) silin.
oss:PutBucketcors Belirtilen bir paket için çapraz kaynak paylaşımı (CORS) kurallarını ayarlayın.
oss:GetBucketCors Belirtilen bir paketin mevcut CORS kurallarını alın.
oss:PutBucket Paket oluşturun.
OSS'in Key Management Service (KMS) şifreleme özelliğini kullanıyorsanız AliyunStreamAsiDefaultRole rolüne KMS ile ilgili erişim ilkelerini ekleyin. Daha fazla bilgi için Varsayılan şifrelemenin yapılandırıldığı bir pakete dosya yükleme bölümüne bakın.

Application Real-Time Monitoring Service (ARMS)

Flink ölçümleri Application Real-Time Monitoring Service (ARMS) içinde depolanır; Flink'i kullandığınızda ARMS otomatik olarak etkinleştirilir.

Eylem Açıklama
arms:ListDashboards ARMS pano bilgilerini görüntüleyin.
arms:CreateContact Kişi oluşturun.
arms:DeleteContact Kişiyi silin.
arms:SearchContact Kişi arayın.
arms:UpdateContact Kişiyi güncelleyin.
arms:CreateContactGroup Kişi grubu oluşturun.
arms:DeleteContactGroup Kişi grubunu silin.
arms:SearchContactGroup Kişi grubu arayın.
arms:UpdateContactGroup Kişi grubunu güncelleyin.
arms:SearchAlertRules Uyarı kurallarını arayın.
arms:CreateAlertRules Uyarı kuralları oluşturun.
arms:UpdateAlertRules Uyarı kurallarını güncelleyin.
arms:DeleteAlertRules Uyarı kurallarını silin.
arms:StartAlertRule Uyarı kuralını başlatın.
arms:StopAlertRule Uyarı kuralını duraklatın.
arms:SearchAlarmHistories Geçmiş uyarı bilgilerini görüntüleyin.
arms:OpenArmsService ARMS hizmetini etkinleştirin.
arms:CreateWebhook Webhook oluşturun.
arms:UpdateWebhook Webhook'u güncelleyin.
arms:CreateDispatchRule Zamanlama kuralı oluşturun.
arms:ListDispatchRule Dağıtım kurallarının listesini görüntüleyin.
arms:DeleteDispatchRule Zamanlama kuralını silin.
arms:UpdateDispatchRule Zamanlama kuralını güncelleyin.
arms:DescribeDispatchRule Zamanlama kuralının ayrıntılarını görüntüleyin.
arms:GetAlarmHistories Uyarı gönderme geçmişini alın.
arms:SaveAlert Uyarı kuralını kaydedin.
arms:DeleteAlert Uyarı kuralını silin.
arms:GetAlert Uyarı kuralını alın.
arms:CheckServiceStatus Hizmet etkinleştirme durumunu kontrol edin.
arms:InstallManagedPrometheus Yönetilen Prometheus örneği oluşturun.
arms:UninstallManagedPrometheus Yönetilen Prometheus örneğini kaldırın.
arms:GetManagedPrometheusStatus Yönetilen Prometheus örneğinin kurulum durumunu alın.

VPC

Çalışma alanı etkinleştirme sırasında VPC kaynaklarını sorgulamak ve oluşturmak için aşağıdaki VPC izinleri gereklidir.

Eylem Açıklama
vpc:DescribeVpcAttribute Belirtilen bir VPC'nin yapılandırmasını sorgulayın.
vpc:DescribeVpcs Oluşturulan VPC'leri sorgulayın.
vpc:DescribeVSwitchAttributes Belirtilen bir vSwitch hakkında bilgi sorgulayın.
vpc:DescribeVSwitches Oluşturulan vSwitch'leri sorgulayın.
vpc:DescribeRouteTableList Rota tablolarının listesini sorgulayın.
vpc:DescribeRouteTables Belirtilen bir rota tablosunu sorgulayın.
vpc:DescribeRouteEntryList Rota girişlerinin listesini sorgulayın.
vpc:DescribeRouterInterfaceAttribute Yönlendirici arabirimi yapılandırmalarını sorgulayın.
vpc:DescribeRouterInterfaces Yönlendirici arabirimlerini sorgulayın.
vpc:DescribeVRouters Belirtilen bir bölgedeki vRouter'ların listesini sorgulayın.
vpc:CreateVpc VPC oluşturun.
vpc:CreateVSwitch vSwitch oluşturun.

RAM

Çalışma alanı etkinleştirme sırasında kaynak yapılandırması için aşağıdaki RAM izni gereklidir.

Eylem Açıklama
ram:* Etki alanı ve uygulama RAM kaynaklarını ekleyin, silin, değiştirin ve sorgulayın.

TAG

Eylem Açıklama
tag:ListTagResources Kaynak etiketlerinin listesini sorgulayın.
tag:ListTagKeys Etiket anahtarlarının listesini sorgulayın.
tag:ListTagValues Belirtilen bir etiket anahtarına karşılık gelen etiket değerlerini sorgulayın.

Data Lake Formation (DLF)

Çalışma alanı etkinleştirme sırasında DLF ile ilgili kataloglara erişmek için aşağıdaki Data Lake Formation (DLF) izinleri gereklidir.

Eylem Açıklama
dlf:BatchCreatePartitions Birden çok bölümü aynı anda oluşturun.
dlf:BatchCreateTables Birden çok tabloyu aynı anda oluşturun.
dlf:BatchDeletePartitions Birden çok bölümü aynı anda silin.
dlf:BatchDeleteTables Birden çok tabloyu aynı anda silin.
dlf:BatchGetPartitions Birden çok bölümü aynı anda alın.
dlf:BatchGetTables Birden çok tabloyu aynı anda alın.
dlf:BatchUpdatePartitions Birden çok bölümü aynı anda güncelleyin.
dlf:BatchUpdateTables Birden çok tabloyu aynı anda güncelleyin.
dlf:CreateCatalog Veri gölü kataloğu oluşturun.
dlf:CreateDatabase Veritabanı oluşturun.
dlf:CreateFunction İşlev oluşturun.
dlf:CreatePartition Bölüm oluşturun.
dlf:CreateTable Tablo oluşturun.
dlf:DeleteCatalog Veri gölü kataloğunu silin.
dlf:DeleteDatabase Veritabanını silin.
dlf:DeleteFunction İşlevi silin.
dlf:DeletePartition Bölümü silin.
dlf:DeleteTable Tabloyu silin.
dlf:GetAsyncTaskStatus Eşzamansız görevin durumunu alın.
dlf:GetCatalog Veri gölü kataloğunu alın.
dlf:GetCatalogByInstanceId Katalogu örnek kimliğine göre alın.
dlf:GetCatalogSettings Veri gölünün yapılandırmalarını alın.
dlf:GetDatabase Veritabanını alın.
dlf:GetFunction İşlevi alın.
dlf:GetPartition Bölümü alın.
dlf:GetTable Tabloyu alın.
dlf:ListCatalogs Katalogların listesini alın.
dlf:ListDatabases Veritabanlarının listesini alın.
dlf:ListFunctionNames İşlev adlarının listesini alın.
dlf:ListFunctions İşlevlerin listesini alın.
dlf:ListPartitionNames Bölüm adlarının listesini alın.
dlf:ListPartitions Bölümlerin listesini alın.
dlf:ListPartitionsByExpr İfadeye göre bölümlerin listesini alın.
dlf:ListPartitionsByFilter Filtreye göre bölümlerin listesini alın.
dlf:ListTableNames Tablo adlarının listesini alın.
dlf:ListTables Tabloların listesini alın.
dlf:RenamePartition Bölümü yeniden adlandırın.
dlf:RenameTable Tabloyu yeniden adlandırın.
dlf:UpdateCatalog Veri gölü kataloğunu güncelleyin.
dlf:UpdateDatabase Veritabanını güncelleyin.
dlf:UpdateFunction İşlevi güncelleyin.
dlf:UpdateTable Tabloyu güncelleyin.
dlf:BatchGetPartitionColumnStatistics Meta veri bölümlerinin istatistiklerini aynı anda alın.
dlf:DeletePartitionColumnStatistics Meta veri tablosu bölümünün istatistiklerini silin.
dlf:DeleteTableColumnStatistics Meta veri tablosunun istatistiklerini silin.
dlf:GetPartitionColumnStatistics Meta veri bölüm alanının istatistiklerini alın.
dlf:GetTableColumnStatistics Meta veri tablo alanının istatistiklerini alın.
dlf:UpdateTableColumnStatistics Meta veri tablosunun istatistiklerini güncelleyin.
dlf:UpdatePartitionColumnStatistics Meta veri tablosu bölümünün istatistiklerini güncelleyin.
dlf:CreateLock Meta veri kilidi oluşturun.
dlf:UnLock Belirtilen meta veri kilidinin kilidini açın.
dlf:AbortLock Meta veri kilidini iptal edin.
dlf:RefreshLock Meta veri kilidini yenileyin.
dlf:GetLock Meta veri kilidini sorgulayın.
dlf:GetCatalogAccessInfo CatalogUuid kullanarak StorageName ve StorageEndpoint gibi arka uç depolama bilgilerini alın.
dlf:GetDataToken UUID kullanarak katalog veya tablo düzeyinde bir veri anahtarı alın.
dlf:GetDataTokenByName CatalogUuid, DatabaseName ve TableName kullanarak katalog veya tablo düzeyinde bir veri anahtarı alın.
dlf-auth:ActOnBehalfOfAnotherUser Kimliği iletin. Hizmet bağlantılı rol (SLR) veya hizmet rolü (SR), başka bir kullanıcı adına DLF'e erişir.
dlf:GrantPermissions Bir asıl kullanıcıya kaynaklar üzerinde izinler verin.
dlf:RevokePermissions Bir asıl kullanıcıdan kaynaklar üzerindeki izinleri geri alın.
dlf:BatchGrantPermissions İzinleri toplu olarak verin.
dlf:BatchRevokePermissions İzinleri toplu olarak geri alın.
dlf:UpdatePermissions Bir asıl kullanıcının kaynaklar üzerindeki izinlerini güncelleyin.
dlf:ListPermissions Belirtilen bir kaynağın veya asıl kullanıcının izin bilgilerini alın.
dlf:CreateRole Rol oluşturun.
dlf:UpdateRole Rolü güncelleyin.
dlf:DeleteRole Rolü silin.
dlf:GetRole Rolü alın.
dlf:ListRoles Rollerin listesini sorgulayın.
dlf:GrantRolesToUser Belirtilen bir kullanıcıya aynı anda birden çok rol izni verin.
dlf:RevokeRolesFromUser Belirtilen bir kullanıcıdan aynı anda birden çok rol iznini geri alın.
dlf:GrantRoleToUsers Belirtilen bir rol iznini aynı anda birden çok kullanıcıya verin.
dlf:RevokeRoleFromUsers Belirtilen bir rol iznini aynı anda birden çok kullanıcıdan geri alın.
dlf:UpdateRoleUsers Roldeki kullanıcıları güncelleyin.
dlf:ListRoleUsers Roldeki kullanıcıların listesini sorgulayın.
dlf:ListUserRoles Kullanıcı rollerinin listesini sorgulayın.
dlf:GrantRolesToPrincipal Belirtilen bir asıl kullanıcıya aynı anda birden çok rol izni verin.
dlf:RevokeRolesFromPrincipal Belirtilen bir asıl kullanıcıdan aynı anda birden çok rol iznini geri alın.
dlf:GrantRoleToPrincipals Belirtilen bir rol iznini aynı anda birden çok asıl kullanıcıya verin.
dlf:RevokeRoleFromPrincipals Belirtilen bir rol iznini aynı anda birden çok asıl kullanıcıdan geri alın.
dlf:UpdateRolePrincipals Roldeki asıl kullanıcıları güncelleyin.
dlf:BatchDeleteRoles Birden çok rolü aynı anda silin.
dlf:CheckPermissions İzinleri kontrol edin.
dlf:GetCatalogStorageStatistics Katalog depolama istatistiklerini alın.
dlf:GetCatalogStorageIndicatorDetails Katalog ölçüm trendlerini alın.
dlf:GetCatalogStorageRank Katalog depolama istatistikleri sıralamalarını alın.
dlf:GetCatalogStorageAnalysis Katalog depolama dağılım verilerini alın.
dlf:GetDatabaseProfile Veritabanı veri profillerini alın.
dlf:GetDatabaseStorageAnalysis Veritabanı depolama dağılım verilerini alın.
dlf:GetTableProfile Tablo veri profillerini alın.
dlf:GetTableStorageAnalysis Tablo depolama dağılım verilerini alın.
dlf:ListPartitionProfiles Bölüm veri profillerinin listesini alın.
dlf:getLatestStorageStatisticsDate Depolama genel bakış verilerinin son güncelleme zamanını alın.
dlf:SubscribeOptimize Optimizasyon için gönderin.
dlf:GetOptimizeRegionStatus Optimizasyon bölgesi durumunu alın.
dlf:GetOptimizeWorkspaceAuthorization Optimizasyon çalışma alanının kimlik doğrulamasını alın.
dlf:AddOptimizeWorkspace Optimizasyon çalışma alanı ekleyin.
dlf:ListOptimizeWorkspaces Optimizasyon çalışma alanlarının listesini alın.
dlf:PreCheckOptimizeWorkspaceConnection Optimizasyon çalışma alanı bağlantısını ön kontrol edin.
dlf:CheckOptimizeWorkspaceConnection Optimizasyon çalışma alanı bağlantısını kontrol edin.
dlf:DeleteOptimizeWorkspace Optimizasyon çalışma alanını silin.
dlf:SetOptimizeEnable Depolama optimizasyonu anahtarını ayarlayın.
dlf:SetOptimizePolicy Depolama optimizasyonu ilkesi ayarlayın.
dlf:GetOptimizePolicy Depolama optimizasyonu ilkesini alın.
dlf:SetOptimizeScheduleRule Depolama optimizasyonu zamanlama kuralı ekleyin.
dlf:ListOptimizeScheduleRules Optimizasyon zamanlamalarının listesini alın.
dlf:DeleteOptimizeScheduleRule Depolama optimizasyonu zamanlama kuralını silin.
dlf:RunOptimizeImmediately Depolama yönetimi optimizasyonunu hemen çalıştırın.
dlf:GetOptimizeInfo Optimizasyon bilgilerini alın.
dlf:UpdateOptimizeTaskResult Depolama optimizasyonu görev sonucunu güncelleyin.
dlf:BatchDeleteTableVersions Data Lake tablosunun belirtilen sürümlerini aynı anda silin.
dlf:DeleteTableVersion Data Lake tablosunun belirtilen bir sürümünü silin.
dlf:GetTableVersion Data Lake tablosunun belirtilen bir sürümünü alın.
dlf:ListTableVersions Data Lake tablosunun belirtilen sürümlerinin listesini sayfa sayfa sorgulayın.
dlf:Search Meta verileri alın.
dlf:SearchAcrossCatalog Kataloglar arasında veritabanları, tablolar ve alanlar gibi içeriği arayın.
dlf:GetServiceStatus Data Lake Formation için kullanıcının hizmet etkinleştirme durumunu alın.
dlf:GetRegionStatus Belirtilen bölgede Data Lake Formation hizmet etkinleştirme durumunu alın.

Sonraki adımlar