Enterprise Distributed Application Service (EDAS) gibi Alibaba Cloud ürünleri için izin yönetimini merkezileştirmek amacıyla EDAS, yerleşik izin yönetimini Resource Access Management (RAM) hizmetine taşımıştır. Bu konuda, EDAS yerleşik izin yönetiminden RAM izin yönetimine nasıl geçileceği ve RAM konsolunda bir RAM kullanıcısına EDAS erişim ilkelerinin nasıl atanacağı açıklanmaktadır.
Genel bilgiler
Erişim ilkesi dilinin temel yapısı ve sözdizimi hakkında daha fazla bilgi için bkz. İlke yapısı ve sözdizimi.
Parametre | Açıklama |
Effect | Etki Allow veya Deny olabilir. |
Action | Belirli bir kaynak üzerinde yapılan işlemdir. Birden çok işlem belirtebilirsiniz. Değer, bir Alibaba Cloud hizmeti için tanımlanan bir işlemin adıdır. Biçimi şöyledir:
|
Resource | Yetkilendirmenin uygulandığı belirli nesnedir. Biçimi Alibaba Cloud Kaynak Adı (ARN) teknik özelliklerini takip eder: |
Condition (Optional) | Yetkilendirmenin geçerli olması için karşılanması gereken koşuldur. Bir koşul, bir veya daha fazla koşul yan tümcesinden oluşur. Bir koşul yan tümcesi; bir koşul anahtarı, bir koşul operatörü ve bir koşul değerinden oluşur. |
1. Adım: EDAS erişim ilkesi oluşturma
Bir EDAS erişim ilkesini görüntülemek veya oluşturmak için aşağıdaki üç yöntemden birini kullanabilirsiniz.
Yöntem 1: Erişim ilkesi örnek kitaplığını görüntüleme
RAM izinlerini veya EDAS yerleşik izinlerini kullanıyor olmanızdan bağımsız olarak, atamak istediğiniz erişim ilkesini erişim ilkesi örnek kitaplığında bulabilirsiniz. Daha fazla bilgi için bkz. Erişim ilkesi örnek kitaplığı.
Yöntem 2: İzin asistanını kullanarak erişim ilkesi oluşturma
Bu konu, bu görevin basit bir senaryoda nasıl yapılacağını açıklamaktadır. Daha fazla bilgi için bkz. RAM ilkesi oluşturmak için EDAS izin asistanını kullanma.
[ giriş yapın.
Sol gezinme bölmesinde seçeneklerini seçin.
Permission Assistant sayfasında Create Policy düğmesini tıklayın.
-
Create Policy sihirbazında erişim ilkesi parametrelerini ayarlayın.
-
Create Custom Policy sekmesinde erişim ilkesi parametrelerini yapılandırın ve ardından Next düğmesini tıklayın.
Parametre
Açıklama
Policy Name
İlkenin özel adıdır.
Note
Erişim ilkesinin notudur.
Add Statement
Add Statement düğmesini tıklayın.
Add Authorization Statement panelinde Effect ve Authorize Actions and Resources alanlarını ayarlayın ve ardından OK düğmesini tıklayın.
ÖnemliBir erişim ilkesi eklerken yalnızca bir etki seçebilirsiniz: Allow veya Deny.
Create Custom Policy sekmesinde, gerekirse erişim ilkesi listesinin İşlemler sütunundaki izinleri klonlayın, düzenleyin veya silin.
-
Create Custom Policy sekmesinde erişim ilkesini önizleyin. İlke belgesi metin kutusunun sağ üst köşesindeki Policy Preview düğmesini tıklayın ve ardından panelin alt kısmındaki Copy düğmesini tıklayın.
Konsolda The policy is successfully granted mesajı görünür. Yeni erişim ilkesini görüntülemek ve yönetmek için Finish düğmesini tıklayın.
-
Return to List bölümünde oluşturulan yetkilendirme ilkesini kopyalayın.
Yöntem 3: EDAS yerleşik izinlerini doğrudan RAM erişim ilkesine dönüştürme
Hesap yetkilendirmesini zaten EDAS yerleşik izin yönetimini kullanarak yapılandırdıysanız, yapılandırılan izinleri EDAS konsolunda doğrudan bir RAM erişim ilkesine dönüştürebilirsiniz.
[ giriş yapın.
Sol gezinme bölmesinde seçeneklerini seçin.
RAM User sayfasında EDAS yerleşik izinlerine sahip bir RAM kullanıcısı seçin ve RAM User sütununda Generate RAM Policy düğmesini tıklayın.
-
Açılan RAM Authentication iletişim kutusunda erişim ilkesini kopyalayın ve RAM Policy düğmesini tıklayın.
2. Adım: Erişim ilkesi oluşturma
Yönetici haklarına sahip bir RAM kullanıcısı olarak [RAM konsolunda](https://ram.console.alibabacloud.com/) oturum açın.
Sol gezinme bölmesinde seçeneklerini seçin.
-
Policies sayfasında Policies düğmesini tıklayın.
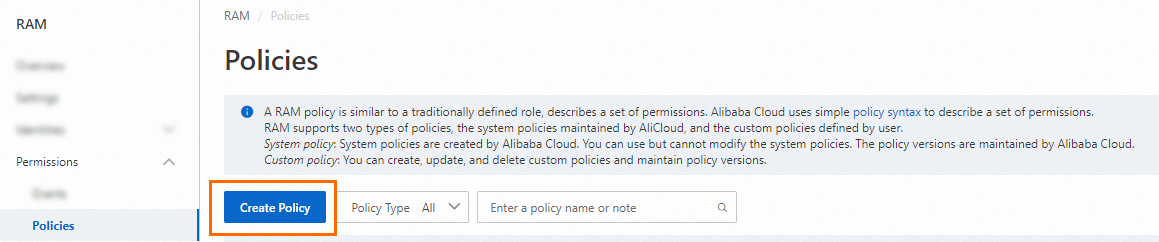
-
İlke belgesini girin.
NotCreate Policy metin kutusuna 1. Adım: EDAS erişim ilkesi oluşturma adımında oluşturduğunuz erişim ilkesini girin.
3. Adım: RAM kullanıcısı oluşturma ve izin atama
Bir Alibaba Cloud hesabı kullanarak veya bir RAM yöneticisi olarak RAM konsolunda oturum açın.
Sol gezinme bölmesinde seçeneklerini seçin.
Users sayfasında Users düğmesini tıklayın.
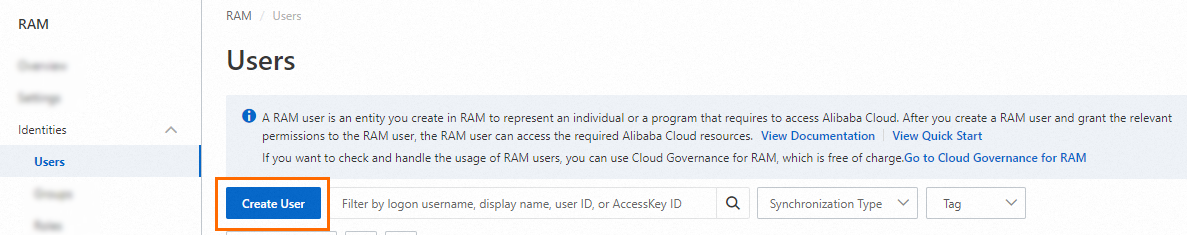
-
Create User sayfasının User Account Information bölümünde aşağıdaki parametreleri yapılandırın:
Create User: Oturum açma adı en fazla 64 karakter uzunluğunda olabilir ve harfler, rakamlar, noktalar (.), tireler (-) ve alt çizgiler (_) içerebilir.
Logon Name: Görünen ad en fazla 128 karakter uzunluğunda olabilir.
Display Name:
 simgesini tıklayın ve bir etiket anahtarı ile etiket değeri girin. Etiket eklemek, RAM kullanıcılarını kategorize etmenize ve yönetmenize yardımcı olur.
NotBirden çok RAM kullanıcısını aynı anda oluşturmak için Tag düğmesini tıklayabilirsiniz.
-
Add User bölümünde bir erişim modu seçin ve gerekli parametreleri yapılandırın.
Gelişmiş güvenlik için bireyler ve uygulamalar için ayrı kullanıcılar oluşturmanızı öneririz. Bu ayrımı korumak için buna göre yalnızca bir erişim modu seçin.
-
Console access
Birey olan kullanıcılar için Access Mode özelliğini etkinleştirmenizi öneririz. Bu, kullanıcıların bir kullanıcı adı ve şifre ile Alibaba Cloud Yönetim Konsolunda oturum açmasına olanak tanır. Eğer Console Access seçeneğini seçerseniz aşağıdaki parametreleri yapılandırmanız gerekir:
Console Access: Varsayılan Şifreyi Otomatik Olarak Yeniden Oluştur veya Özel Şifreyi Sıfırla seçeneklerinden birini seçin. Özel Şifreyi Sıfırla seçeneğini seçerseniz bir şifre belirtmeniz gerekir. Şifre karmaşıklık gereksinimlerini karşılamalıdır. Daha fazla bilgi için bkz. RAM kullanıcıları için şifre ilkesi yapılandırma.
Set Logon Password: RAM kullanıcısının sonraki oturum açmada şifresini sıfırlamasının gerekip gerekmediğini belirtin.
Password Reset: RAM kullanıcısı için çok faktörlü kimlik doğrulamayı (MFA) etkinleştirip etkinleştirmeyeceğinizi belirtin. MFA'yı etkinleştirdikten sonra RAM kullanıcısına bir MFA cihazı bağlamanız gerekir. Daha fazla bilgi için bkz. RAM kullanıcısı için MFA cihazı bağlama.
-
Programmatic access
Uygulamaları temsil eden kullanıcılar için RAM kullanıcısında Using permanent AccessKey to access özelliğini etkinleştirin. Sistem, API çağrıları için kalıcı bir AccessKey ID ve AccessKey Secret oluşturacaktır. Daha fazla bilgi için bkz. AccessKey çifti edinme.
ÖnemliAccessKey Secret yalnızca oluşturulduğunda bir kez görüntülenir ve daha sonra alınamaz. Bu nedenle, güvenli bir konumda saklamanız gerekir.
Bir AccessKey çifti, uygulama erişimi için kalıcı bir kimlik bilgisidir. Bir Alibaba Cloud hesabının AccessKey çifti sızdırılırsa, hesaba ait kaynaklar potansiyel risklere maruz kalır. Kimlik bilgisi sızdırma risklerini önlemek için Security Token Service (STS) belirteçlerini kullanmanızı öneririz. Daha fazla bilgi için bkz. Alibaba Cloud OpenAPI'ye erişim için en iyi uygulamalar.
-
Enable MFA düğmesini tıklayın.
OK sayfasına dönün. Kullanıcı listesinde hedef RAM kullanıcısını bulun ve Users sütununda Add Permissions düğmesini tıklayın.
-
Actions panelinde izinleri ayarlayın ve ardından Add Permissions düğmesini tıklayın.
Parametre
Açıklama
Confirm
Geçerli değerler Authorized Scope ve Alibaba Cloud Account şeklindedir. Gerektiğinde bir yetkili kapsamı seçin.
Specific Resource Group
Mevcut RAM kullanıcısının oturum açma adı otomatik olarak girilir.
Principal
Select Permissions seçeneğini seçin. Arama kutusunda ayarladığınız erişim ilkesinin adını arayın. Custom Policy bölümünde, ilkeyi seçmek için arama sonuçlarında görünen ilkenin adını tıklayın.
Bir Alibaba Cloud hesabı veya bir RAM yöneticisi kullanarak [RAM konsolunda](https://ram.console.alibabacloud.com/) oturum açın.
4. Adım: EDAS konsolunda RAM yetkilendirmesine geçiş
[ giriş yapın.
Sol gezinme bölmesinde seçeneklerini seçin.
-
RAM User sayfasında hedef RAM kullanıcısını bulun ve RAM User sütununda Switch to RAM düğmesini tıklayın.
NotZaten RAM yetkilendirmesi kullanan bir RAM kullanıcısı için RAM Authentication sütunundaki düğme kullanılamaz.
Hala EDAS yerleşik yetkilendirmesi kullanan bir RAM kullanıcısı için RAM yetkilendirmesine geçiş yapabilirsiniz. Geçişten sonra EDAS yerleşik yetkilendirmesine geri dönemezsiniz.
RAM yetkilendirmesine geçiş yaptığınızda, EDAS öncelikle RAM kullanıcısına RAM konsolunda EDAS izinlerinin atanıp atanmadığını kontrol eder.
RAM kullanıcısına gerekli izinler atandıysa, açılan iletişim kutusunda RAM kimlik doğrulamasına geçmek için Actions düğmesini tıklayın.
RAM kullanıcısına RAM konsolunda EDAS izinleri atanmadıysa, yetkilendirmeyi tamamlamak için RAM konsoluna gitmenizi isteyen bir mesaj görünür.