ECI kaynaklarını ekipler veya ortamlar arasında yönetirken, her RAM ilkesinde tek tek kaynak kimliklerini listelemek ölçeklenebilir bir yaklaşım değildir. Etiket tabanlı erişim denetimi (nitelik tabanlı erişim denetimi - ABAC olarak da bilinir) sayesinde, gerekli etiketi taşıyan tüm kaynakları tek bir ilke yönetir; bu sayede kaynak başına ilke güncellemesi yapmanıza gerek kalmaz.
Bu konu, bir RAM kullanıcısını yalnızca env:test etiketiyle etiketlenmiş ECI kaynaklarıyla sınırlayan bir RAM ilkesinin nasıl yapılandırılacağını gösterir ve ECI'nin her işlem türü için etiket koşullarını nasıl değerlendirdiğini açıklar.
Aşağıdaki diyagram, etiket tabanlı kimlik doğrulamanın çalışma şeklini gösterir.
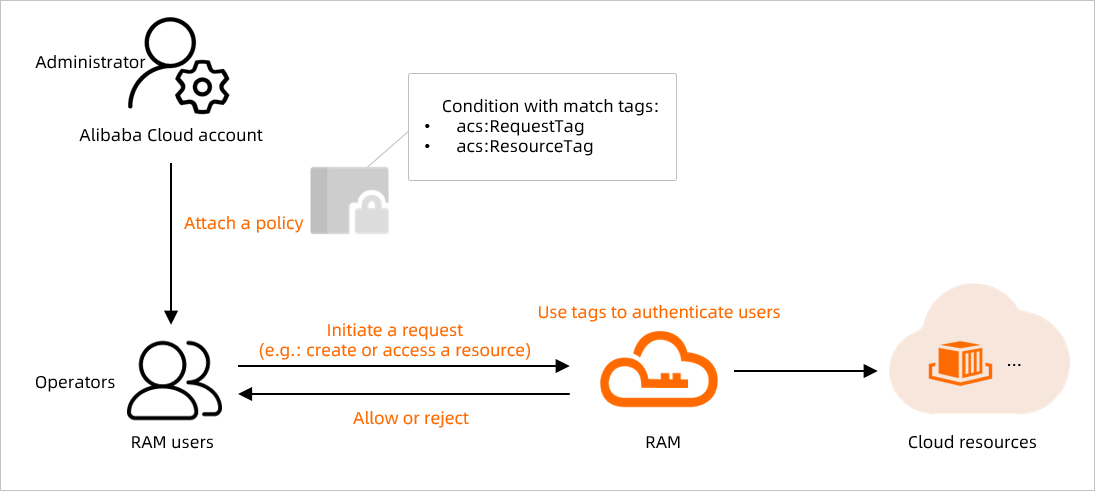
Etiketler elastik konteyner örneklerine, görüntü önbelleklerine ve sanal düğümlere bağlanabilir. Etiketleri yalnızca bir kaynak oluştururken veya güncellerken ekleyebilirsiniz. Daha fazla bilgi için bkz. Elastik konteyner örneklerini yönetmek için etiketleri kullanma .
Nasıl çalışır
ECI, RAM ilkeleri için iki etiket koşul anahtarını destekler:
|
|
|
|
|
|
|
|
|
|
|
|
Hangi anahtarın uygulanacağı, API işleminin bir kaynak kimliğini, bir etiketi mi yoksa her ikisini de kabul edip etmediğine bağlıdır. Ayrıntılı bilgi için İşlem türüne göre kimlik doğrulama mantığı bölümüne bakın.
Yapılandırma örneği
Bu örnek, bir RAM kullanıcısına yalnızca env:test etiketiyle etiketlenmiş ECI kaynaklarına erişim izni verir.
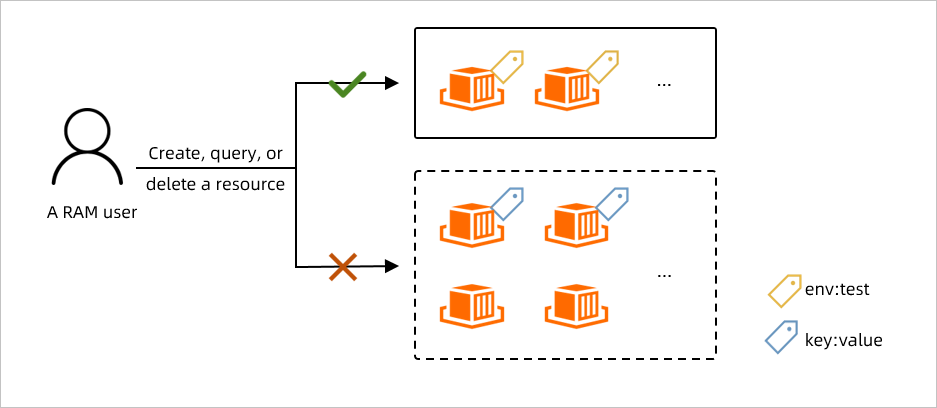
İlke üç gereksinimi kapsar:
|
|
|
|
|
|
|
|
|
|
|
|
Adım 1: Özel bir ilke oluşturun ve bunu RAM kullanıcısına ekleyin
Alibaba Cloud hesabınızla RAM konsolu üzerinde oturum açın.
Sol gezinme bölmesinde Permissions > Policies seçeneğini belirleyin.
Policies sayfasında Create Policy öğesini tıklayın.
Import Policy sekmesini tıklayın. İletişim kutusunda İlke Şablonu açılır listesinden System Policy seçeneğini belirleyin, Filter templates kutusunda
AliyunECIFullAccessaraması yapın, ilkeyi seçin ve Import öğesini tıklayın.AliyunECIFullAccess, ECI için varsayılan ilkedir. ECI kaynaklarını işletme, güvenlik grupları ve sanal özel cloudlar (VPC'ler) gibi bağımlılıkları sorgulama ve ECI hizmet bağlantılı rolünü oluşturma izinleri verir.-
JSON Editor sekmesini tıklayın ve ilke belgesini aşağıdakilerle değiştirin: İlke, her gereksinimi belirli bir koşul anahtarına eşler:
acs:RequestTag, istekte gönderilen etiketi kontrol eder (oluşturma ve açıklama işlemleri için kullanılır).acs:ResourceTag, hedef kaynakta zaten bulunan etiketi kontrol eder (işletme işlemleri için kullanılır).
Her ifade
Effect,Action,Resourceve isteğe bağlı olarakConditioniçerir. Daha fazla bilgi için bkz. İlke yapısı ve sözdizimi ve İlke öğeleri .
Gereksinim
Eylem
Koşul Anahtarı
Koşul Değeri
Etiketle oluşturmaeci:Create*acs:RequestTag/envtest
Etiketli kaynakları işletmeeci:*acs:ResourceTag/envtest
Etiketli kaynakları görüntülemeeci:Describe*acs:RequestTag/envtest{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": "eci:Create*", "Resource": "*", "Condition": { "StringEquals": { "acs:RequestTag/env": "test" } } }, { "Effect": "Allow", "Action": "eci:*", "Resource": "*", "Condition": { "StringEquals": { "acs:ResourceTag/env": "test" } } }, { "Effect": "Allow", "Action": "eci:Describe*", "Resource": "*", "Condition": { "StringEquals": { "acs:RequestTag/env": "test" } } }, { "Action": ["ecs:DescribeSecurityGroups"], "Resource": "*", "Effect": "Allow" }, { "Action": [ "vpc:DescribeVSwitches", "vpc:DescribeVpcs", "vpc:DescribeEipAddresses" ], "Resource": "*", "Effect": "Allow" }, { "Action": "ram:CreateServiceLinkedRole", "Resource": "*", "Effect": "Allow", "Condition": { "StringEquals": { "ram:ServiceName": [ "eci.aliyuncs.com", "vnode.eci.aliyuncs.com" ] } } } ] } Next to edit policy information öğesini tıklayın, ilke için bir ad girin ve OK öğesini tıklayın.
-
İlkeyi RAM kullanıcısına ekleyin:
Sol gezinme bölmesinde Identities > Users seçeneğini belirleyin.
Henüz bir RAM kullanıcınız yoksa bir tane oluşturun. Daha fazla bilgi için bkz. RAM kullanıcısı oluşturma.
Özel ilkeyi RAM kullanıcısına ekleyin. Daha fazla bilgi için bkz. RAM kullanıcı izinlerini yönetme.
Yukarıdaki ilke API tabanlı erişimi kapsar. RAM kullanıcısının konsol erişimine de ihtiyacı varsa ek ilkeler ekleyin. Daha fazla bilgi için bkz. RAM kullanıcılarına izin verme .
Adım 2: İlkeyi doğrulayın
RAM kullanıcısı olarak OpenAPI Explorer konsoluna giriş yapın ve her işlemi test edin:
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
İşlem türüne göre kimlik doğrulama mantığı
Etiket tabanlı bir ilke bir RAM kullanıcısına eklendikten sonra ECI, her API isteğini ilgili koşula göre değerlendirir. Kullanılan koşul, işlem türüne bağlıdır.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Sorgulama işlemleri için kimlik doğrulama hatası bir hata yerine boş sonuç döndürür.
Sonraki adımlar
ECI kaynaklarına etiket bağlamak için bkz. Elastik konteyner örneklerini yönetmek için etiketleri kullanma.
RAM ilke yapısı hakkında daha fazla bilgi edinmek için bkz. İlke yapısı ve sözdizimi.