Elastic Container Instance (ECI), Kubernetes'teki pod'lar için konteyner çalışma zamanı ortamı sağlar; Kubernetes ise hizmet bağımlılıkları, yük dengeleme, esnek ölçeklendirme ve periyodik zamanlama gibi yetenekler sunar. Bu konu, Container Service for Kubernetes (ACK) hizmetinin ECI ile nasıl entegre edildiğini ve ECI'nin pod'lar için hesaplama kaynağı olarak nasıl kullanıldığını açıklar.
Entegrasyon yöntemleri
ECI, Kubernetes için hiyerarşik bir çözüm sunar: ECI, altyapı katmanında pod konteyner kaynaklarının zamanlamasını ve yönetimini üstlenirken Kubernetes, ECI'nin üzerine inşa edilen PaaS katmanı olarak Deployment, Service, StatefulSet ve CronJob gibi iş yüklerini yönetir.
Kubernetes topluluğundan Virtual Kubelet (VK) tabanlı olarak ECI, bir Kubernetes kümesine sanal düğüm olarak eklenebilir. Böylece küme, düğüm hesaplama kapasitesiyle sınırlı kalmadan esnek şekilde ölçeklenir. ECI, alttaki pod altyapısını yönetir: Pod'ların ihtiyaç duyduğu kaynakları hazırlar ve pod örneklerini başlatır. Bu sayede alttaki sanal makinelerin kaynaklarını izlemenize gerek kalmaz. ECI, pod'lar için gereken kaynakların her zaman hazır olmasını sağlar. Hangi pod'ların ECI üzerinde çalıştırılacağına, zamanlama yapılandırmanıza bağlı olarak küme tarafı karar verir.
ECI üzerinde çalışan pod'lar, güvenli ve yalıtılmış bir konteyner çalışma zamanı ortamı kullanır. Her pod, tek bir ECI örneğine karşılık gelir.
Pod'ları ECI üzerinde çalıştırdığınızda aşağıdaki Kubernetes yeteneklerinden yararlanabilirsiniz:
İş yükü denetleyicileri — Deployment, ReplicaSet, Job, CronJob ve StatefulSet gibi yaygın denetleyiciler desteklenir ve doğrudan çalıştırılabilir.
Hizmet keşfi — Hizmet keşfi için PrivateZone desteği bulunur.
Yük dengeleme — Yük dengeleme desteklenir.
LoadBalancertüründe bir Service yapılandırın.
ECI, Alibaba Cloud ACK ile entegredir. Aşağıdaki tabloda, pod'ları ECI üzerinde çalıştırabilen küme türleri ve her birinin ne zaman tercih edilmesi gerektiği açıklanmaktadır.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
ACK Serverless cluster (tamamen ECI tabanlı)
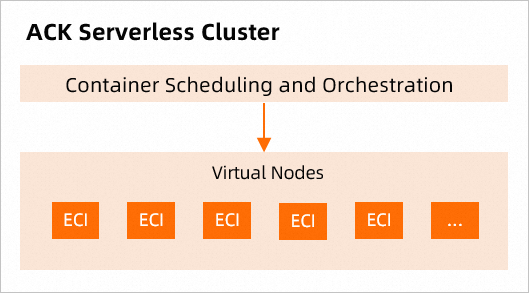
Bir ACK Serverless cluster, tamamen ECI üzerinde çalışan bir Kubernetes ortamı sağlar. Tüm pod'lar ECI üzerinde çalışır ve Kubernetes yalnızca iş yüklerini yönetmekle sorumludur.
(Önerilir) Kubernetes küme türlerini değerlendiriyorsanız, çevrimiçi ve çevrimdışı hizmetleriniz, simülasyon ortamlarınız ile geliştirme ve test ortamlarınız için bir ACK Serverless cluster seçin.
Maliyet etkinliği — Düğüm satın almanız, düğüm bakımı yapmanız veya küme kapasitesini planlamanız gerekmez. Konteynerleştirilmiş uygulamaları doğrudan dağıtır ve yalnızca uygulamalarınız için yapılandırdığınız CPU ve bellek kaynakları için ödeme yaparsınız.
Altyapı bakımı yok — Kubernetes API'sini veya komut satırını kullanarak konteynerleştirilmiş uygulamaları doğrudan yönetin. Bir ACK Serverless cluster, ayrıca çeşitli Alibaba Cloud hizmetleriyle entegre olarak Kubernetes geliştirmeyi basitleştirir; böylece altyapıyı yönetmek yerine uygulama oluşturmaya odaklanabilirsiniz.
Bir ACK Serverless cluster içinde sanal düğümleri manuel olarak dağıtmanıza gerek yoktur. ECI pod'larını doğrudan oluşturun. Daha fazla bilgi için bkz. ACK Serverless'a genel bakış.
Aşağıdaki şekilde, her pod'un ECI üzerinde çalıştığı bir küme gösterilmektedir.
ACK kümesi (ECI ve ECS hibrit)
ACK, Kubernetes uyumluluk sertifikasını geçen dünyanın ilk platformlarından biridir ve Alibaba Cloud'un sanallaştırma, depolama, ağ ve güvenlik yeteneklerini entegre ederek küme oluşturma ve ölçeklendirmeyi basitleştiren yüksek performanslı konteynerleştirilmiş uygulama yönetimi hizmetleri sunar.
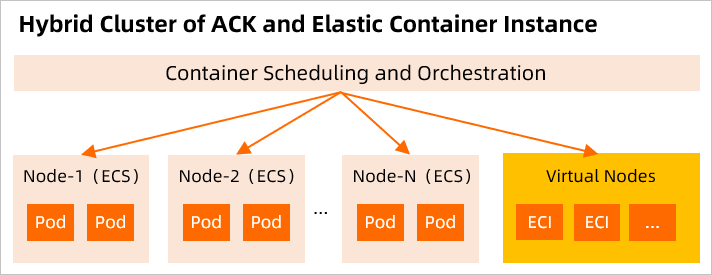
Zaten bir ACK kümeniz varsa, ECI'yi kullanmak üzere VK tabanlı bir sanal düğüm dağıtın. Ardından, düğüm hesaplama kapasitesini planlamadan kümeyi ölçeklendirmek için isteğe bağlı olarak ECI pod'ları oluşturun. ECI pod'ları, kümedeki gerçek düğümlerdeki pod'larla iletişim kurabilir.
Ani trafiği ECI'ye yönlendirmek, ölçek genişletme süresini kısaltır, ölçeklendirme maliyetlerini düşürür ve mevcut kaynaklardan tam yararlanılmasını sağlar. Trafik azaldığında, maliyetleri düşürmek için ECI üzerinde dağıtılan pod'ları hızla serbest bırakabilirsiniz.
Daha fazla bilgi için bkz. ACK ürününe genel bakış.
Aşağıdaki şekilde, pod'ların hem ECI hem de Elastic Compute Service (ECS) düğümlerinde çalıştığı bir ACK kümesi gösterilmektedir.
Kendi yönettiğiniz Kubernetes kümesi
Alibaba Cloud ECS üzerinde veya şirket içi veri merkezinde kendi yönettiğiniz bir Kubernetes kümeniz varsa, ECI'yi kullanmak için VNode tabanlı bir sanal düğüm dağıtmanız gerekir. Daha fazla bilgi için bkz. Kendi yönettiğiniz Kubernetes kümesini ECI ile entegre etme.
Sınırlamalar ve dikkat edilmesi gerekenler
Genel cloud güvenliği kısıtlamaları ve sanal düğümlerin doğal sınırlamaları nedeniyle ECI, aşağıdaki tabloda açıklandığı gibi HostPath ve DaemonSet gibi bazı Kubernetes özelliklerini desteklemez.
| Desteklenmeyen özellik | Açıklama | Önerilen alternatif |
|---|---|---|
| HostPath | Ana makineden dosyaları konteynere bağlar | emptyDir birimleri, cloud diskler veya File Storage NAS (NAS) kullanın |
| HostNetwork | Bir pod, ana makinenin ağ ad alanını doğrudan kullanır. Konteyner bağlantı noktası ana makine bağlantı noktasıyla aynıdır. | LoadBalancer Service oluşturun |
| DaemonSet | Her düğümde bir pod çoğaltmasının çalışmasını sağlar | Sidecar konteynerler kullanarak bir pod içinde birden çok görüntü dağıtın |
| NodePort Service | Bir ana makine bağlantı noktasını konteynere eşler | LoadBalancer Service oluşturun |
Aşağıdaki öğelerden bazılarına küme oluşturmadan önce karar vermeniz gerekir. ECI'yi ACK ile kullanırken şunlara dikkat edin:
Konteyner görüntüleri — Görüntü çekme işlemini hızlandırmak için konteyner görüntülerinizi önceden bir görüntü deposuna yükleyin. En iyi uygulama olarak Alibaba Cloud Container Registry (ACR) kullanın ve görüntü deposu için VPC uç nokta adresini kullanın, örneğin
registry-vpc.xxx.Hizmet keşfi — (Önerilir) Küme oluştururken PrivateZone'u etkinleştirin.
-
Add-on sürümü — Yeni ECI ile ilgili özellikleri kullanmak için ACK kümenizin
ack-virtual-nodeadd-on'unu yükseltmeniz gerekir.ack-virtual-nodebileşen sürümleri hakkında bilgi için bkz. ack-virtual-node bileşeni.Bileşeni nasıl yükselteceğiniz hakkında bilgi için bkz. Bileşenleri yönetme.
İş akışı
ACK Serverless cluster
Bir ACK Serverless cluster oluşturun. Talimatlar için bkz. Küme oluşturma.
Bu konunun Sınırlamalar ve dikkat edilmesi gerekenler bölümünde açıklandığı gibi bir konteyner görüntüsü hazırlayın ve bunu bir görüntü deposuna yükleyin.
Bir ECI pod'u oluşturun. Talimatlar için bkz. ECI pod'u oluşturma.
Pod'larınızı destekleyen ECI örneklerinin çalışma durumunu görüntüleyin. Ayrıntılar için bu konunun ECI örneklerini görüntüleme ve yönetme bölümüne bakın.
ACK kümesi
Bir ACK kümesi oluşturun. Talimatlar için bkz. Yönetilen ACK kümesi oluşturma.
Sanal bir düğüm oluşturmak için
ack-virtual-nodeadd-on'unu dağıtın. Talimatlar için bkz. ACK sanal düğüm bileşenini dağıtma.Bu konunun Sınırlamalar ve dikkat edilmesi gerekenler bölümünde açıklandığı gibi bir konteyner görüntüsü hazırlayın ve bunu bir görüntü deposuna yükleyin.
Pod'larınızın kümenin ECS düğümleri yerine ECI üzerinde çalışması için bir zamanlama yöntemi yapılandırın. Ayrıntılar için bu konunun Pod'ları ECI'ye zamanlama bölümüne bakın.
Bir ECI pod'u oluşturun. Talimatlar için bkz. ECI pod'u oluşturma.
Pod'larınızı destekleyen ECI örneklerinin çalışma durumunu görüntüleyin. Ayrıntılar için bu konunun ECI örneklerini görüntüleme ve yönetme bölümüne bakın.
Pod'ları ECI'ye zamanlama
Bir ACK Serverless cluster için tüm küme ECI üzerinde çalışır ve özel bir zamanlama gerekmez. Hem ECI hem de ECS düğümleri kullanan hibrit bir ACK kümesi için pod'ları ECI üzerinde çalışacak şekilde zamanlamak amacıyla aşağıdaki yöntemleri kullanabilirsiniz: Tek tek iş yüklerini manuel olarak zamanlama veya pod'ları ad alanına ya da pod etiketine göre otomatik olarak zamanlama.
-
Pod'ları ECI'ye manuel olarak zamanlama
Pod etiketlerini yapılandırarak, bir nodeSelector ekleyerek veya topologySpreadConstraints ayarlayarak pod'ları belirtilen bir sanal düğümde ECI üzerinde çalışacak şekilde manuel olarak zamanlayın. Sanal düğümünüzün mimarisine uygun olan konuyu seçin:
ECI pod'larını alanlar arasında dağıtmak veya yakınlık kuralları uygulamak için bkz. ECI pod'larını alanlar arasında yayma veya yakınlık yapılandırma.
-
Pod'ları ECI'ye otomatik olarak zamanlama
eci-profile, mutating webhook tabanlı yeni bir zamanlama mekanizması olan ECI Scheduler yeteneğini sağlar. eci-profile yapılandırma dosyasında eşleştirilecek ad alanlarını veya pod etiketlerini belirtebilirsiniz. Eşleşen etiketlere sahip pod'lar otomatik olarak ECI'ye zamanlanır. Ayrıntılar için bkz. eci-profile yapılandırma.
ECI özelliklerini kullanma
Bir Kubernetes kümesinde ECI üzerinde pod'lar oluştururken, Kubernetes anlambilimini değiştirmeden ECI özelliklerini kullanmak üzere pod düzeyindeki meta verilere açıklamalar ekleyebilirsiniz. Desteklenen açıklamaların listesi ve yapılandırma örnekleri için bkz. ECI pod açıklamaları.
Bir pod oluştururken açıklamaları manuel olarak ekleyin veya eşleşen etiketlere sahip pod'lara açıklamaları otomatik olarak eklemek için eci-profile'u yapılandırın. eci-profile hakkında daha fazla bilgi için bu konunun Pod'ları ECI'ye zamanlama bölümüne bakın.
ECI örneklerini görüntüleme ve yönetme
Kubernetes kümenizi yönetmek ve ECI örneklerinin çalışma durumunu izlemek için aşağıdaki araçları kullanın. Bu araçlar hem ACK Serverless cluster hem de sanal düğüm kullanan ACK kümeleri için geçerlidir.
-
Elastic Container Instance konsolu
Elastic Container Instance konsolunda ECI örneklerinin çalışma durumunu görüntülemek için aşağıdaki adımları uygulayın:
Elastic Container Instance konsolunda oturum açın.
Üst gezinme çubuğunda bir bölge seçin.
Container Group sayfasında, seçilen bölgede oluşturulan ECI örneklerini görüntüleyin.
-
ACK konsolu
ACK Serverless cluster veya ACK kümelerini yönetmek ve ECI örneklerinin çalışma durumunu görüntülemek için ACK konsolunu kullanın. ECI örneklerini görüntülemek için aşağıdaki adımları uygulayın:
ACK konsolunda oturum açın.
Üst gezinme çubuğunda bir bölge seçin.
Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
Clusters sayfasında hedef kümeyi bulun ve ayrıntılar sayfasına gitmek için küme kimliğine tıklayın.
Sol gezinme bölmesinde Workloads > Pods seçeneklerini seçin.
Pods sayfasında, o ad alanındaki ECI örneklerini görüntülemek için bir ad alanı seçin.
-
Alibaba Cloud CloudShell
Kubernetes kümenize erişmek ve kümeyi yönetmek için kubectl komutlarını kullanmak amacıyla Alibaba Cloud CloudShell'i kullanın. Talimatlar için bkz. Workbench veya CloudShell'de bir kümeye kubectl ile bağlanma.
-
kubectl istemcisi
Uzak bir Kubernetes kümesine erişmek ve kümeyi yönetmek için kubectl komutlarını kullanmak amacıyla yerel bir kubectl istemcisi kullanın. Talimatlar için bkz. kubectl kullanarak bir Kubernetes kümesine bağlanma.