Bir Data Transmission Service (DTS) görevinde kaynak veya hedef olarak Azure veritabanı kullanmak için Azure ile Alibaba Cloud arasında ağ bağlantısı yapılandırmanız gerekir. Bağlantıyı genel bir IP adresi üzerinden veya VPC tabanlı bir IPsec-VPN tüneli aracılığıyla kurabilirsiniz.
Genel IP adresi: Azure'da genel erişimi etkinleştirin, ardından DTS sunucu IP adreslerini veritabanı güvenlik ayarlarınıza ekleyin.
Sanal özel cloud (VPC): VPN Gateway aracılığıyla Azure sanal ağı (VNet) ile bir Alibaba Cloud VPC arasında bir IPsec-VPN bağlantısı kurun.
Genel IP adresi üzerinden bağlanma
Azure platformunda veritabanınız için genel erişimi etkinleştirin.
İlgili bölgedeki DTS sunucularının CIDR bloklarını veritabanı güvenlik ayarlarınıza (güvenlik grubu kuralları, güvenlik duvarları ve izin listeleri) ekleyin. Belirli IP adresleri DTS görev türünüze bağlıdır: veri geçişi, veri senkronizasyonu veya veri doğrulama.
Kaynak veritabanı bir Azure SQL Managed Instance ise, kaynak veritabanını Alibaba Cloud'a bağlamak için bu yöntemi kullanmanız gerekir.
VPC üzerinden bağlanma
Özel ağ bağlantısı sağlamak amacıyla bir Azure VNet ile bir Alibaba Cloud VPC arasında güvenli bir IPsec-VPN tüneli oluşturun.
Tahmini süre: 60 ila 120 dakika (her iki tarafta da ağ geçidi sağlama dahil).
Yapılacaklar:
Alibaba Cloud'da bir VPN Gateway örneği oluşturun
Azure'da VPN kaynaklarını (ağ geçidi alt ağı, sanal ağ ağ geçidi, yerel ağ ağ geçitleri, site-to-site bağlantıları) dağıtın
Alibaba Cloud'da müşteri ağ geçitleri ve bir IPsec-VPN bağlantısı oluşturun
İki ortam arasındaki ağ bağlantısını doğrulayın
Senaryo

Aşağıdaki örnek, tipik bir bulutlar arası kurulumu göstermektedir:
Azure'da Germany West Central bölgesinde bir VM örneği içeren bir VNet.
Alibaba Cloud'da Germany (Frankfurt) bölgesinde bir Elastic Compute Service (ECS) örneği içeren bir VPC.
Şirket, Azure VNet ile Alibaba Cloud VPC'yi bir VPN Gateway ile ilişkili bir IPsec-VPN bağlantısı üzerinden bağlamak istemektedir.
Ön koşullar
Aşağıdaki kaynaklara sahip olduğunuzdan emin olun:
Azure'da Germany West Central bölgesinde, içinde bir VM örneği dağıtılmış bir sanal ağ. Talimatlar için Azure portal belgelerine bakın.
Alibaba Cloud'da Germany (Frankfurt) bölgesinde, bir ECS örneği içeren bir VPC.
Azure VNet ve Alibaba Cloud VPC için örtüşmeyen CIDR blokları.
Azure VNet ve Alibaba Cloud VPC adres alanlarının örtüşmemesi için CIDR bloklarını planlayın. Bu kılavuz boyunca aşağıdaki örnek değerler kullanılmaktadır:
|
|
|
|
|
|
|
|
|
|
|
|
Güvenlik gereksinimleri
Alibaba Cloud VPC ile Azure VNet arasında trafiğe izin vermek için her iki platformda da güvenlik ayarlarını yapılandırın.
Alibaba Cloud: Güvenlik grubu kuralları, VPC (10.0.0.0/16) ile Azure VNet (192.168.0.0/16) arasında gelen ve giden trafiğe izin vermelidir. Ayrıntılar için bkz. Güvenlik grubu kuralı ekleme ve Güvenlik grubu kurallarını sorgulama.
Azure: Ağ güvenlik grubu kuralları, Alibaba Cloud VPC CIDR bloğundan gelen trafiğe izin vermelidir. Ayrıntılar için Azure destek birimiyle iletişime geçin.
DTS'ye özel:
100.104.0.0/16CIDR bloğunu Azure yerel ağ ağ geçitlerine (Adım 2) ve Alibaba Cloud IPsec-VPN bağlantısının Local Network alanına (Adım 3) ekleyin. DTS, veri iletimi için bu bloktaki IP adreslerini kullanır. Tam liste için bkz. DTS sunucularının CIDR bloklarını izin listesine ekleme.
Adım 1: Alibaba Cloud'da bir VPN Gateway örneği oluşturma
Alibaba Cloud'da bir VPN Gateway örneği oluşturun. Oluşturulduktan sonra, örnek Azure VNet ile IPsec-VPN bağlantısı için iki IP adresi alır.
-
VPN Gateway konsoluna gidin ve aşağıdaki parametreleri yapılandırın. Burada yalnızca anahtar parametreler listelenmiştir. Tüm parametreler için bkz. VPN Gateway örneği oluşturma ve yönetme.
Parametre
Açıklama
Örnek
Name
VPN Gateway örneği için ad.VPN Gateway
Region
VPN Gateway örneği için bölge.
Germany (Frankfurt)
Gateway Type
Ağ geçidi türü.
Standard
Network Type
Ağ türü.
Public
Tunnels
Tünel modu. Çift tünelli ve tek tünelli modlar hakkında bilgi için bkz. IPsec-VPN çift tünel modu.
Dual-tunnel (varsayılan)
VPC
VPN Gateway örneği ile ilişkilendirilecek VPC.
Germany (Frankfurt) bölgesindeki VPC'yi seçin.
vSwitch
VPC'den bir vSwitch. Çift tünel modunda iki vSwitch gerekir. Sistem, trafik değişimi için her vSwitch'te bir esnek ağ arabirimi (ENI) oluşturur. Her ENI, kendi vSwitch'inden bir IP adresi kullanır. Bir VPN Gateway oluşturulduktan sonra, ilişkili vSwitch'ler değiştirilemez.
VPC'de bir vSwitch seçin.
vSwitch 2
İkinci bir vSwitch. Alan düzeyinde olağanüstü durum kurtarma için farklı alanlardaki vSwitch'leri seçin. VPC yalnızca bir alana sahipse, yüksek kullanılabilirlik için aynı alanda iki farklı vSwitch seçin. İkinci bir vSwitch yoksa bir tane oluşturun.
İkinci bir vSwitch seçin.
IPsec-VPN
IPsec-VPN'i etkinleştirin veya devre dışı bırakın.
Enable (varsayılan)
SSL-VPN
SSL-VPN'i etkinleştirin veya devre dışı bırakın.
Disable (varsayılan) VPN Gateway sayfasına dönün. Örnek durumu başlangıçta Provisioning olur ve 1 ila 5 dakika sonra Active olarak değişir; bu, örneğin kullanıma hazır olduğunu gösterir.
-
VPN Gateway örneğine atanan iki IP adresini not edin. Bunlar sonraki adımlarda kullanılır.
VPN Gateway örneği
IP adresi
VPN Gateway (vpn-gw8dickm386d2qi2g\\\\)
IPsec adresi 1 (aktif): 8.XX.XX.130
IPsec adresi 2 (yedek): 8.XX.XX.75
Adım 2: Azure'da VPN kaynaklarını dağıtma
Alibaba Cloud ile IPsec-VPN bağlantısı kurmak için Azure'da aşağıdaki VPN kaynaklarını yapılandırın. Ayrıntılı talimatlar için Azure portal belgelerine bakın veya Azure destek birimiyle iletişime geçin.
-
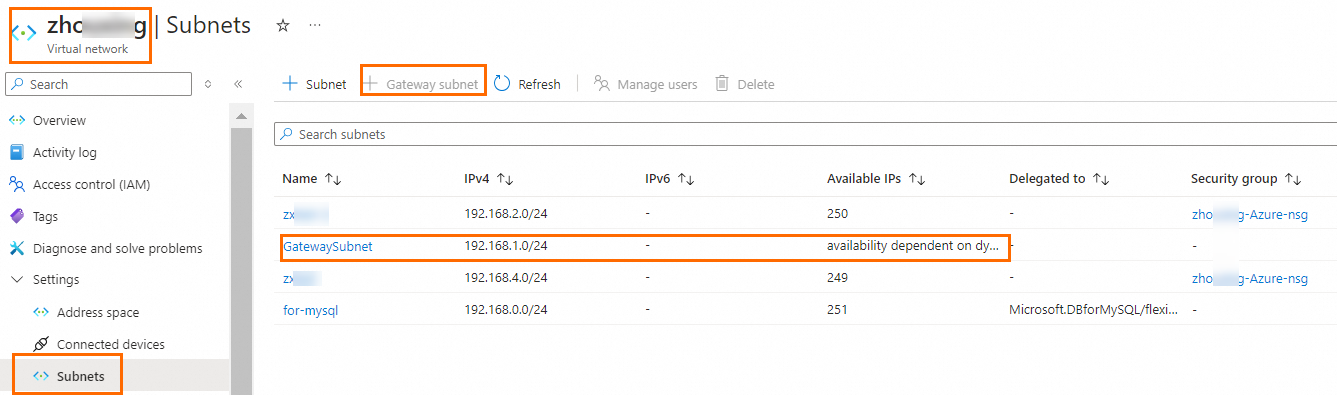
Sanal ağda bir ağ geçidi alt ağı oluşturun. Bu alt ağ, sanal ağ ağ geçidi için gereklidir.
-
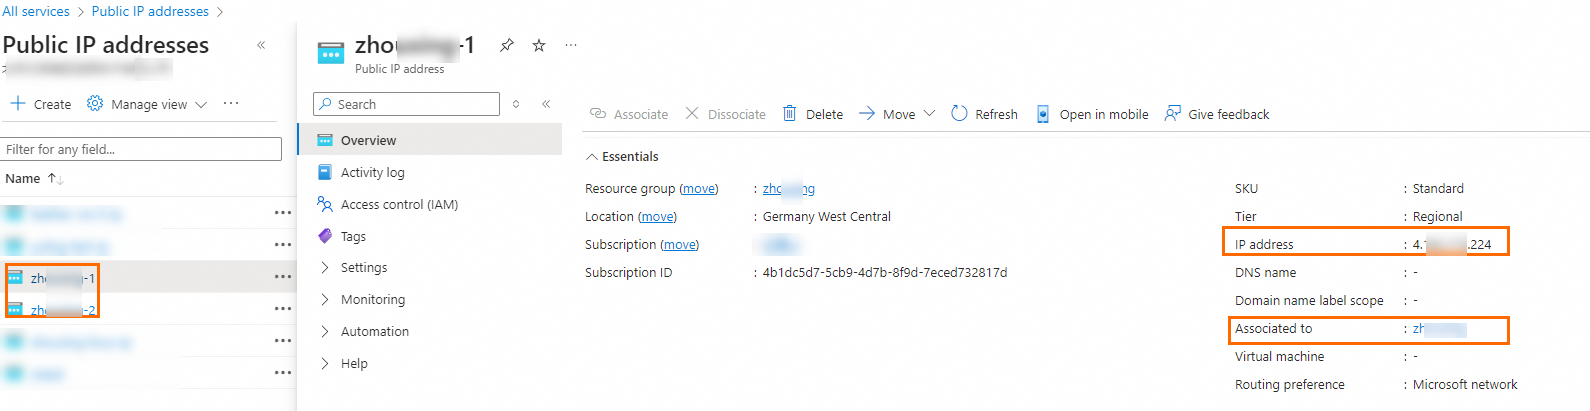
Bir sanal ağ ağ geçidi oluşturun. Ağ geçidini Alibaba Cloud'a bağlanan sanal ağla ilişkilendirin. Aktif-aktif modunu etkinleştirin ve iki genel IP adresi oluşturun. Diğer parametreler için varsayılan değerleri kullanın. Oluşturulduktan sonra, Public IP addresses sayfasında ağ geçidine atanan iki genel IP adresini görüntüleyin. Bu örnekte:
4.XX.XX.224ve4.XX.XX.166.NotAzure sanal ağ ağ geçidi oluşturma işlemi 45 dakika veya daha uzun sürebilir. Dağıtım durumunu ağ geçidi Overview sayfasından izleyin.

-
İki yerel ağ ağ geçidi oluşturun. Her yerel ağ ağ geçidi, Alibaba Cloud VPN Gateway örneğinin bir IP adresine karşılık gelir. Her yerel ağ ağ geçidine aşağıdaki CIDR bloklarını ekleyin:
Alibaba Cloud VPC:
10.0.0.0/16DTS CIDR bloğu:
100.104.0.0/16
Önemli100.104.0.0/16CIDR bloğu, DTS veri iletimi için gereklidir. Daha fazla bilgi için bkz. DTS sunucularının CIDR bloklarını izin listesine ekleme.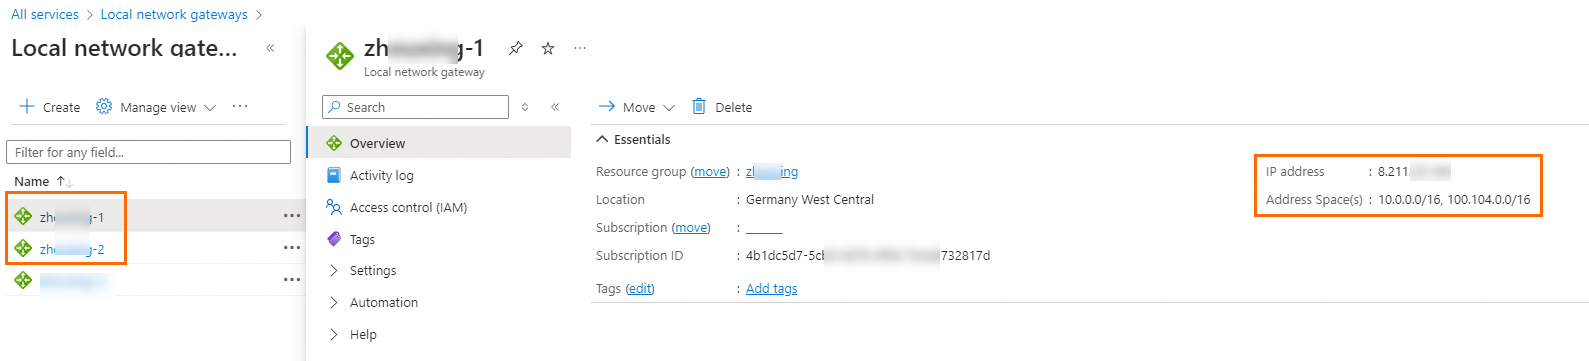
-
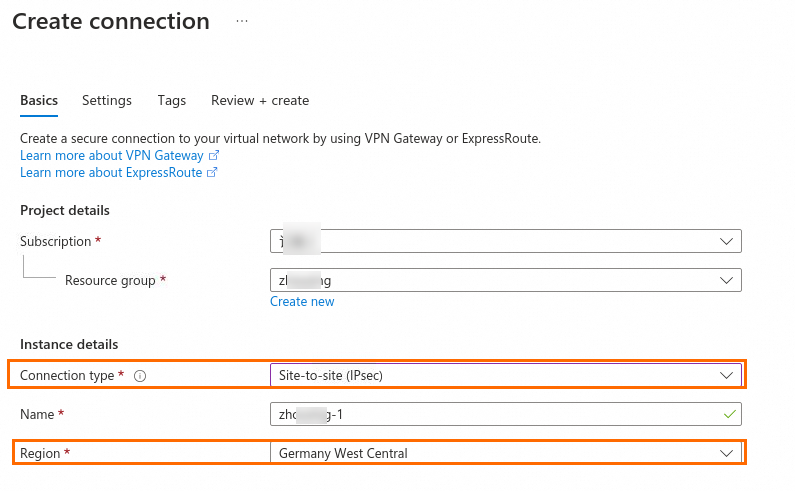
İki site-to-site VPN bağlantısı oluşturun. Her bağlantı için: İkinci bağlantıyı diğer yerel ağ ağ geçidiyle ilişkilendirin. Diğer tüm ayarları aynı tutun.
Connection type değerini Site-to-site (IPsec) olarak ayarlayın.
Bağlantıyı sanal ağ ağ geçidiyle ilişkilendirin.
İlgili yerel ağ ağ geçidini seçin.
Paylaşılan anahtarı ayarlayın. Karşılık gelen Alibaba Cloud IPsec-VPN tüneli için aynı paylaşılan anahtarı kullanın.
Diğer parametreler için varsayılan değerleri kullanın.
ÖnemliHem Alibaba Cloud hem de Azure çift tünel modunu destekler ancak tünel mimarileri farklıdır. Bir Azure IPsec-VPN bağlantısı, varsayılan olarak her iki tüneli de aynı yerel ağ ağ geçidine bağlarken Alibaba Cloud her tünele farklı IP adresleri atar. Her iki tüneli de etkinleştirmek için Azure'da, her biri farklı bir yerel ağ ağ geçidiyle ilişkili iki ayrı site-to-site VPN bağlantısı oluşturun.

Adım 3: Alibaba Cloud'da bir IPsec-VPN bağlantısı oluşturma
Azure VPN kaynaklarını dağıttıktan sonra, IPsec-VPN bağlantısını tamamlamak için Alibaba Cloud'u yapılandırın.
3a. Müşteri ağ geçitleri oluşturma
Azure sanal ağ ağ geçidinin her bir genel IP adresi için olmak üzere iki müşteri ağ geçidi oluşturun.
Customer Gateway sayfasına gidin. Üst gezinme çubuğunda Germany (Frankfurt) seçeneğini belirleyin.
-
Create Customer Gateway panelinde aşağıdaki parametreleri yapılandırın ve OK tıklayın. Yalnızca anahtar parametreler listelenmiştir. Tüm parametreler için bkz. Müşteri ağ geçitleri.
Parametre
Müşteri Ağ Geçidi 1
Müşteri Ağ Geçidi 2
NameCustomer Gateway 1Customer Gateway 2
IP Address4.XX.XX.2244.XX.XX.166
3b. Bir IPsec-VPN bağlantısı oluşturma
Sol gezinme bölmesinde Interconnections > VPN > IPsec Connections seçeneklerini seçin.
IPsec Connections sayfasında Bind VPN Gateway tıklayın.
-
Create IPsec-VPN Connection (VPN Gateway) sayfasında aşağıdaki parametreleri yapılandırın ve OK tıklayın.
ÖnemliDTS, veri iletimi için bu CIDR bloğundaki IP adreslerini kullandığından
100.104.0.0/16değerini Local Network alanına ekleyin.ÖnemliHer tünel için ön paylaşılan anahtar, karşılık gelen Azure site-to-site VPN bağlantısının paylaşılan anahtarıyla eşleşmelidir. Eşleşmeyen anahtarlar, IPsec-VPN bağlantısının kurulmasını engeller.
Parametre
Açıklama
Örnek
IPsec-VPN Connection Name
Bağlantı için ad.IPsec-VPN Connection
Region
VPN Gateway'in bölgesi. Bağlantı aynı bölgede oluşturulur.
Germany (Frankfurt)
Filter By Resource Group
VPN Gateway'in kaynak grubu.
Varsayılan kaynak grubu
Associate With VPN Gateway
İlişkilendirilecek VPN Gateway.
Adım 1'de oluşturulan VPN Gateway seçeneğini belirleyin.
Routing Mode
Yönlendirme modu. Destination Routing Mode trafiği hedef IP'ye göre yönlendirir. Protected Data Flows (ilke tabanlı yönlendirme olarak da bilinir) trafiği kaynak ve hedef IP'ye göre yönlendirir.
Protected Data Flows
Local Network
VPN Gateway ile ilişkili VPC'nin CIDR blokları.10.0.0.0/16ve100.104.0.0/16
Remote Network
Azure VNet'in CIDR bloğu.192.168.0.0/16
Effective Immediately
Görüşmeleri hemen başlatın veya gelen trafiği bekleyin.
Yes
Enable BGP
Border Gateway Protocol (BGP) dinamik yönlendirmeyi etkinleştirin.
Devre dışı (varsayılan)Tünel 1 (Birincil):
Parametre
Açıklama
Örnek
Customer Gateway
Birincil tünel için müşteri ağ geçidi.
Customer Gateway 1
Pre-Shared Key
Kimlik doğrulama anahtarı (1 ila 100 karakter: rakamlar, harfler ve özel karakterler). Karşılık gelen Azure VPN bağlantısı paylaşılan anahtarıyla eşleşmelidir. Belirtilmezse sistem 16 karakterlik bir anahtar oluşturur.
Azure VPN bağlantısıyla aynı anahtar
Encryption Configurations
IKE, IPsec, Dead Peer Detection (DPD) ve NAT geçiş ayarları.
Varsayılan değerler. Ayrıntılar için bkz. IPsec-VPN bağlantıları.Tünel 2 (Yedek):
Parametre
Açıklama
Örnek
Customer Gateway
Yedek tünel için müşteri ağ geçidi.
Customer Gateway 2
Pre-Shared Key
Karşılık gelen Azure VPN bağlantısı paylaşılan anahtarıyla eşleşmelidir.
Azure VPN bağlantısıyla aynı anahtar
Encryption Configurations
IKE, IPsec, DPD ve NAT geçiş ayarları.
Varsayılan değerler Created mesajında Cancel tıklayın.
3c. İlke tabanlı rotayı yayınlama
IPsec-VPN bağlantısı Protected Data Flows yönlendirmesiyle oluşturulduktan sonra otomatik olarak bir ilke tabanlı rota oluşturulur. Bu rotayı VPC'ye yayınlayın.
Sol gezinme bölmesinde Interconnections > VPN > VPN Gateways seçeneklerini seçin.
Üst gezinme çubuğunda VPN Gateway'in bölgesini seçin.
VPN Gateway'in kimliğine tıklayın.
Ayrıntılar sayfasında Policy-based Route Table sekmesine tıklayın. Rotayı bulun ve Actions sütununda Advertise seçeneğine tıklayın.
Advertise Route iletişim kutusunda OK tıklayın.
Adım 4: Ağ bağlantısını doğrulama
Her iki platformda da yapılandırmayı tamamladıktan sonra Azure VNet ile Alibaba Cloud VPC arasındaki bağlantıyı test edin.
Test etmeden önce, hem Alibaba Cloud hem de Azure'daki güvenlik grubu kurallarının VPC ve VNet arasında trafiğe izin verdiğinden emin olun. Bkz. Güvenlik gereksinimleri.
Azure VNet'teki bir Azure VM örneğinde oturum açın. Talimatlar için Azure portal belgelerine bakın.
-
Alibaba Cloud ECS örneğinin özel IP adresine ulaşmak için
pingkomutunu çalıştırın: Başarılı bir yanıt, Azure VNet ile Alibaba Cloud VPC'nin iletişim kurabildiğini onaylar.ping 10.0.0.1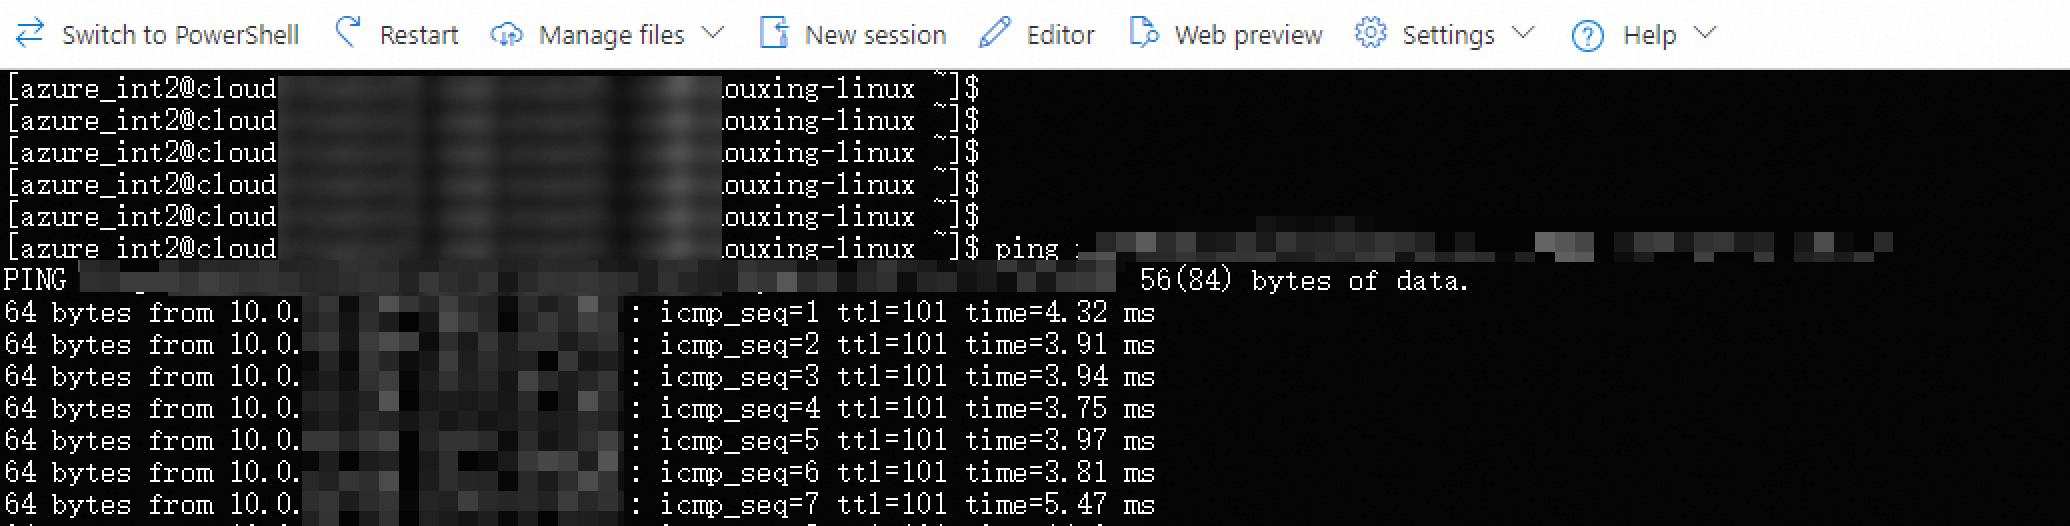
Sorun giderme
ping testi başarısız olursa şunları kontrol edin:
IPsec-VPN bağlantı durumunu kontrol edin. Alibaba Cloud VPN Gateway konsolunda IPsec-VPN bağlantı durumunun Connected olduğunu ve her iki tünelin de açık olduğunu doğrulayın.
Rota yayınlamasını doğrulayın. İlke tabanlı rotanın VPC'ye yayınlandığını (Policy-based Route Table sekmesinde Advertised durumu) onaylayın.
Güvenlik grubu kurallarını kontrol edin. Hem Alibaba Cloud hem de Azure'da güvenlik grubu kurallarının ICMP trafiğine ve ilgili CIDR bloklarına izin verdiğini onaylayın.
Azure VPN bağlantı durumunu doğrulayın. Azure portalında site-to-site VPN bağlantı durumunu kontrol edin. Bağlantı Not connected olarak gösteriliyorsa ön paylaşılan anahtarın ve şifreleme ayarlarının Azure ile Alibaba Cloud arasında eşleştiğini doğrulayın.
VPN ağ geçidini sıfırlayın. Bağlantı daha önce çalışıyorsa Azure sanal ağ ağ geçidini sıfırlamayı deneyin. Talimatlar için Azure VPN Gateway belgelerine bakın.
Sonraki adımlar
Bağlantı kurulduktan sonra DTS sunucularının CIDR bloklarını veritabanı güvenlik ayarlarınıza (güvenlik grubu kuralları, güvenlik duvarı ilkeleri ve izin listeleri) ekleyin. Gerekli IP adresleri DTS görev türünüze bağlıdır: