Bir DTS görevinde kaynak veya hedef olarak bir AWS veritabanı kullanmak için, bu veritabanını genel IP adresi veya VPC üzerinden IPsec-VPN bağlantısı aracılığıyla Alibaba Cloud'a bağlayın.
Genel IP adresi üzerinden bağlantı
AWS üzerinde veritabanı için genel ağ erişimini etkinleştirin. Ardından, görev türünüz olan veri senkronizasyonu, veri geçişi veya veri doğrulamasına bağlı olarak, DTS sunucu IP adreslerini güvenlik grubu kuralları, güvenlik duvarları veya izin listeleri gibi veritabanı güvenlik ayarlarına ekleyin.
VPC üzerinden bağlantı
Örnek senaryo
Bir kuruluşun Almanya (Frankfurt) bölgesinde bir Alibaba Cloud VPC'si ve Avrupa (Frankfurt) bölgesinde bir AWS VPC'si bulunmaktadır. Bu örnekte, iki VPC Alibaba Cloud VPN Gateway ve AWS VPN kullanılarak bir IPsec-VPN bağlantısı üzerinden birbirine bağlanır.

Ön koşullar
Alibaba Cloud Almanya (Frankfurt) bölgesinde ECS kaynaklarının dağıtıldığı bir VPC. IPv4 CIDR bloğu içeren bir VPC oluşturun.
AWS Avrupa (Frankfurt) bölgesinde EC2 kaynaklarının dağıtıldığı bir VPC. AWS platformu.
İki VPC'nin CIDR blokları örtüşmemelidir.
CIDR blok planlaması
Bağlanan ağların CIDR blokları örtüşmemelidir.
VPC CIDR blokları
|
|
|
|
|
|
|
|
|
|
|
|
IPsec-VPN bağlantıları için BGP CIDR blokları
Yalnızca BGP dinamik yönlendirme için geçerlidir. Statik yönlendirme kullanıyorsanız bu adımı atlayın.
Alibaba Cloud tarafındaki her iki tünel de aynı Local ASN değerini kullanmalıdır. İki tünel için eş BGP otonom sistem numaraları (ASN) farklı olabilir, ancak her iki tünel için de aynı eş BGP ASN'sinin kullanılması önerilir.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|||
|
|
|
|
|
|
|
|
|
|
||||
|
|
|
|
|
||
|
|
|
Yapılandırma akışı

Adım 1: Alibaba Cloud'da bir VPN Gateway örneği oluşturun
Alibaba Cloud'da bir VPN Gateway örneği oluşturun. Sistem, AWS ile IPsec-VPN bağlantısı için iki IP adresi atar.
VPN Gateway konsolunda oturum açın.
Üst gezinme çubuğunda VPN gateway'i oluşturmak istediğiniz bölgeyi seçin. VPN gateway, VPC ile aynı bölgede olmalıdır.
VPN Gateways sayfasında Create VPN Gateway öğesini tıklayın.
-
VPN Gateway'i aşağıdaki ayarlarla yapılandırın, Buy Now öğesini tıklayın ve ödemeyi tamamlayın. Yalnızca bu örnek için ilgili parametreler listelenmiştir. Diğer tüm parametreler için varsayılan ayarları kullanın. VPN Gateway örneği oluşturma ve yönetme.
Parametre
Açıklama
Örnek değer
Instance Name
VPN Gateway örneği adı.
VPN Gateway girin.
Region
Dağıtım bölgesi.
Germany (Frankfurt) seçin.
Gateway Type
Ağ geçidi türü.
Standard seçin.
Network Type
Ağ türü.
Public seçin.
Tunnel
Bölgedeki IPsec-VPN bağlantıları için tünel modu: Dual-Tunnel veya Single-tunnel. IPsec-VPN bağlantısı oluşturma.
Varsayılan: Dual-tunnel.
VPC
VPN Gateway ile ilişkilendirilecek VPC.
Almanya (Frankfurt) bölgesindeki VPC'yi seçin.
vSwitch
VPC'den bir vSwitch. Çift tünel modunda iki vSwitch belirtin. Sistem, VPC'den IPsec trafiği için her birinde bir ENI oluşturur (her biri için bir IP). Oluşturduktan sonra vSwitch'leri değiştiremezsiniz.
VPC'de bir vSwitch seçin.
vSwitch 2
Alan bazlı olağanüstü durum kurtarma için farklı bir alanda ikinci bir vSwitch. Tek alanlı bölgeler için o alanda iki vSwitch seçin.
VPC'de ikinci vSwitch'i seçin.
IPsec-VPN
IPsec-VPN özelliğini açın/kapatın.
Varsayılan: Enable.
SSL-VPN
SSL-VPN özelliğini açın/kapatın.
Varsayılan: Disable. -
VPN Gateway sayfasına dönün. Örnek durumu 1 ila 5 dakika içinde Preparing durumundan Normal durumuna değişir. Sistem iki IP adresi atar:
VPN Gateway örnek adı
VPN Gateway örnek kimliği
IP adresi
VPN Gateway
vpn-gw8dickm386d2qi2g****
IPsec Address 1 (varsayılan olarak aktif tünel adresi): 8.XX.XX.146
IPsec Address 2 (varsayılan olarak bekleme tüneli adresi): 8.XX.XX.74
Adım 2: AWS'de VPN'i dağıtın
IPsec-VPN bağlantısını kurmak için AWS'de VPN'i dağıtın. Ayrıntılı işlemler için resmi AWS belgelerine bakın.
Statik yönlendirme kullanın
-
İki Alibaba Cloud VPN Gateway IP adresini kullanarak AWS'de iki müşteri ağ geçidi oluşturun.
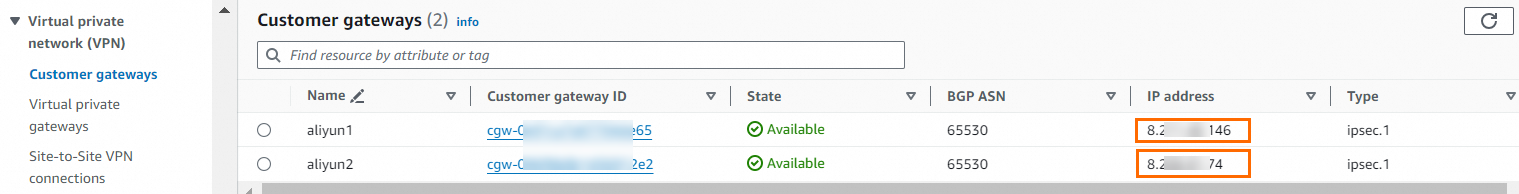
-
AWS'de bir sanal özel ağ geçidi oluşturun ve bunu Alibaba Cloud'a bağlanan VPC'ye ekleyin.

-
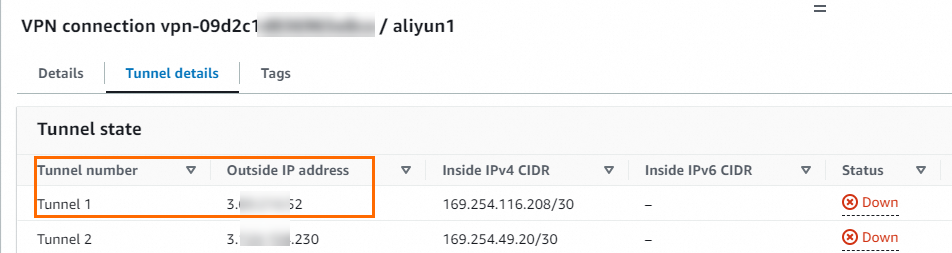
Site-to-site VPN bağlantıları oluşturun. Aşağıdaki figürde bir bağlantının yapılandırması gösterilmektedir. Tünel seçenekleri varsayılan değerleri kullanır. Diğer bağlantı, kalan ayarlar aynı olmak üzere farklı bir müşteri ağ geçidi kullanır. Bağlantılar oluşturulduktan sonra tünel adresi bilgilerini görüntüleyin. Bu bilgilere, Alibaba Cloud'da IPsec-VPN bağlantısı oluştururken ihtiyacınız vardır. İki VPN bağlantısı için Tünel 1'in dış IP adresleri:
ÖnemliHem Alibaba Cloud hem de AWS IPsec-VPN bağlantıları çift tünel modunu destekler. Ancak AWS, varsayılan olarak her iki tüneli de aynı müşteri ağ geçidiyle ilişkilendirirken, Alibaba Cloud her tünel için farklı IP adresleri atar. Her iki tüneli de etkinleştirmek için AWS'de her biri farklı bir müşteri ağ geçidiyle ilişkili iki site-to-site VPN bağlantısı oluşturun.
NotLocal IPv4 Network CIDR Alibaba Cloud VPC CIDR bloğu olmalı ve Remote IPv4 Network CIDR AWS VPC CIDR bloğu olmalıdır.
Site-to-site VPN bağlantısı
Tünel
Outside IP Address
İlişkili müşteri ağ geçidi IP adresi
Site-to-Site VPN Connection 1
Tünel 1
3.XX.XX.52
8.XX.XX.146
Site-to-Site VPN Connection 2
Tünel 1
3.XX.XX.56
8.XX.XX.74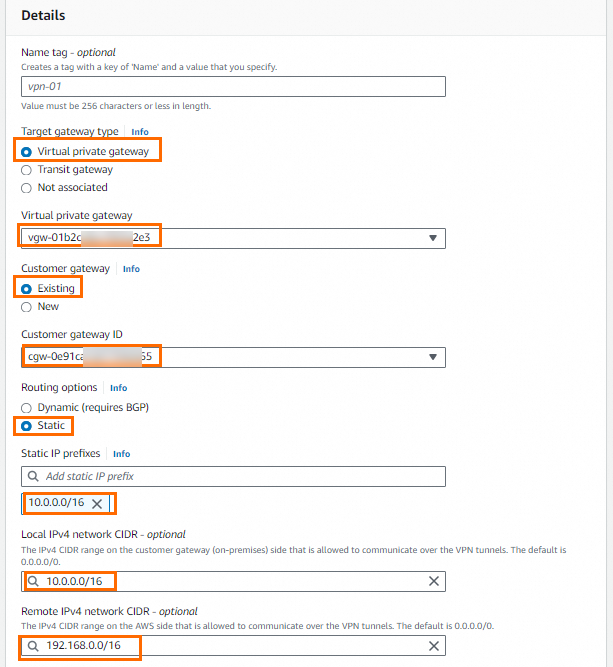
-
Sanal özel ağ geçidiyle ilişkili VPC'nin yönlendirme tablosunda rota yayılımını etkinleştirerek VPN rotalarının otomatik olarak yayılmasını sağlayın.

BGP dinamik yönlendirmeyi kullanın
-
Alibaba Cloud VPN Gateway IP adreslerini kullanarak AWS'de iki müşteri ağ geçidi oluşturun. Alibaba Cloud IPsec-VPN bağlantısının BGP ASN'sini (65530) kaydedin.

-
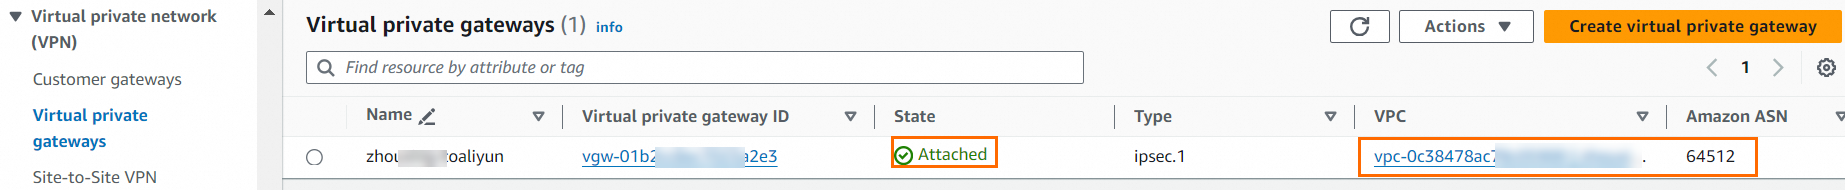
AWS'de bir sanal özel ağ geçidi oluşturun, bunu Alibaba Cloud'a bağlanan VPC'ye ekleyin ve BGP ASN'sini 64512 olarak ayarlayın.
-
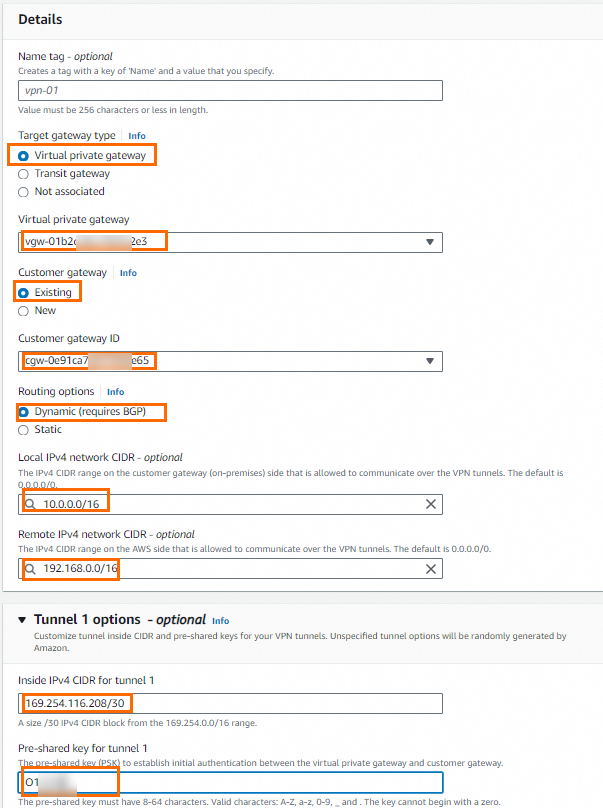
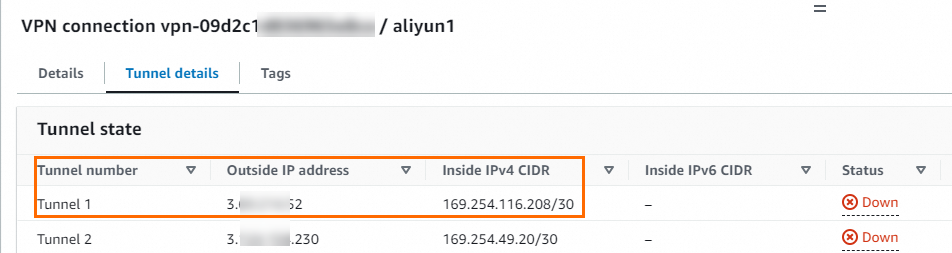
Site-to-site VPN bağlantıları oluşturun. Aşağıdaki figürde bir bağlantı için yapılandırma gösterilmektedir. Gösterilmeyen ayarlar varsayılan değerleri kullanır. Diğer bağlantı, different customer gateway kullanır ve Tunnel 1 Inside IPv4 CIDR değeri 169.254.214.96/30 olarak ayarlanır; kalan ayarlar aynıdır. Bağlantılar oluşturulduktan sonra tünel adresi bilgilerini görüntüleyin.
ÖnemliHem Alibaba Cloud hem de AWS IPsec-VPN bağlantıları çift tünel modunu destekler. Ancak AWS, varsayılan olarak her iki tüneli de aynı müşteri ağ geçidiyle ilişkilendirirken, Alibaba Cloud her tünel için farklı IP adresleri atar. Her iki tüneli de etkinleştirmek için AWS'de her biri farklı bir müşteri ağ geçidiyle ilişkili iki site-to-site VPN bağlantısı oluşturun.
NotLocal IPv4 Network CIDR Alibaba Cloud VPC CIDR bloğu olmalı ve Remote IPv4 Network CIDR AWS VPC CIDR bloğu olmalıdır.
-
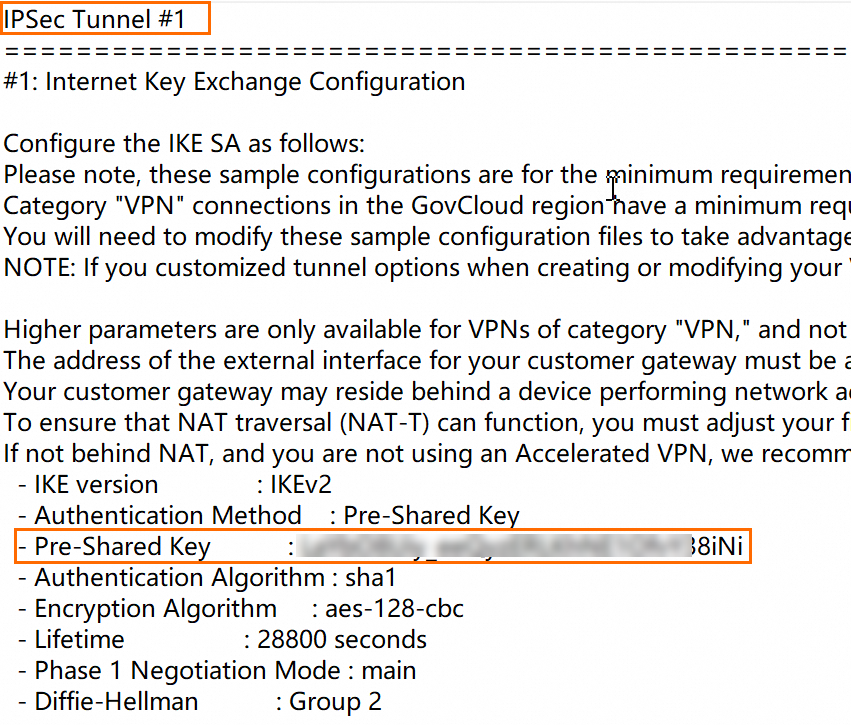
Alibaba Cloud için ön paylaşılan anahtarı ve BGP IP adresini görüntüleyin. Eş cihaz (Alibaba Cloud VPN gateway) için VPN yapılandırma dosyasını AWS'den indirin. Dosya, Alibaba Cloud yapılandırması için ön paylaşılan anahtarları ve BGP IP adreslerini içerir. İndirme talimatları için Yapılandırma dosyasını indirin bölümüne bakın. Satıcı için Generic ve Internet Key Exchange (IKE) sürümü için IKEv2 seçin.
NotBağlantıyı oluştururken bir ön paylaşılan anahtar belirttiyseniz, bunu yapılandırma dosyasında görüntülemeniz gerekmez. Sistem tarafından oluşturulan bir anahtar kullandıysanız, bunu yapılandırma dosyasında bulun. Alibaba Cloud ve AWS taraflarındaki ön paylaşılan anahtarlar eşleşmelidir.

İki bağlantının Tünel 1'i için dış IP adresleri, BGP IP adresleri ve ilişkili müşteri ağ geçidi IP adresleri:
Site-to-site VPN bağlantısı
Tünel
Outside IP Address
AWS BGP IP adresi
Alibaba Cloud BGP IP adresi
İlişkili müşteri ağ geçidi IP adresi
Site-to-Site VPN Connection 1
Tünel 1
3.XX.XX.52
169.254.116.209
169.254.116.210
8.XX.XX.146
Site-to-Site VPN Connection 2
Tünel 1
3.XX.XX.56
169.254.214.97
169.254.214.98
8.XX.XX.74 -
Sanal özel ağ geçidiyle ilişkili VPC'nin yönlendirme tablosunda rota yayılımını etkinleştirerek VPN rotalarının otomatik olarak yayılmasını sağlayın.
Adım 3: Alibaba Cloud'da VPN Gateway'i dağıtın
AWS'de VPN'i yapılandırdıktan sonra, IPsec-VPN bağlantısını tamamlamak için Alibaba Cloud'da VPN Gateway'i dağıtın.
-
Müşteri ağ geçitleri oluşturun.
VPN Gateway konsolunda oturum açın.
Sol gezinme bölmesinde Interconnections > VPN > Customer Gateways seçeneklerini seçin.
Üst gezinme çubuğunda VPN gateway'in bulunduğu bölgeyi seçin. Müşteri ağ geçidi aynı bölgede olmalıdır.
Customer Gateways sayfasında Create Customer Gateway öğesini tıklayın.
Create Customer Gateway panelinde aşağıdaki parametreleri yapılandırın ve ardından OK öğesini tıklayın. İki müşteri ağ geçidi oluşturun. AWS site-to-site VPN bağlantılarındaki tünellerin dış IP adreslerini müşteri ağ geçidi IP adresleri olarak kullanın. Yalnızca bu örnek için ilgili parametreler listelenmiştir. Diğer tüm parametreler için varsayılan ayarları koruyun. Daha fazla bilgi için Müşteri ağ geçitleri bölümüne bakın. > Önemli: Her bir AWS site-to-site VPN bağlantısından yalnızca Tünel 1'in dış IP adresini müşteri ağ geçidi adresi olarak kullanın. Tünel 2'nin dış IP adresleri kullanılmaz. IPsec-VPN bağlantısını oluşturduktan sonra, her site-to-site VPN bağlantısının Tünel 2'si varsayılan olarak bağlı değildir. | Parametre | Açıklama | Müşteri Ağ Geçidi 1 | Müşteri Ağ Geçidi 2 | |---|---|---|---| | Name | Müşteri ağ geçidi için bir ad girin. | Customer Gateway 1 girin. | Customer Gateway 2 girin. | | IP Address | AWS'deki tünelin dış IP adresini girin. | 3.XX.XX.52 girin. | 3.XX.XX.56 girin. | | ASN | AWS sanal özel ağ geçidinin BGP ASN'sini girin. Yalnızca BGP dinamik yönlendirme için gereklidir. | 64512 girin. | 64512 girin. |
-
Bir IPsec-VPN bağlantısı oluşturun.
Sol gezinme bölmesinde Interconnections > VPN > IPsec Connections seçeneklerini seçin.
IPsec Connections sayfasında Bind VPN Gateway öğesini tıklayın.
Create IPsec-VPN Connection sayfasında parametreleri yapılandırın ve ardından OK öğesini tıklayın. | Parametre | Açıklama | Örnek değer | |---|---|---| | IPsec-VPN Connection Name | Bağlantı için bir ad girin. | IPsec-VPN connection girin. | | Region | VPN gateway'in bulunduğu bölgeyi seçin. Bağlantı aynı bölgede oluşturulur. | Germany (Frankfurt) seçin. | | Bind VPN Gateway | İlişkilendirilecek VPN Gateway'i seçin. | Oluşturulan VPN Gateway öğesini seçin. | | Routing Mode | Bir yönlendirme modu seçin. Destination Routing Mode: Trafiği hedef IP adresine göre yönlendirir. Protected Data Flows: Kaynak ve hedef IP adreslerine göre yönlendirir. | Statik yönlendirme için Protected Data Flows (önerilen) seçin. Local Network değerini 10.0.0.0/16 olarak ayarlayın. Remote Network değerini 192.168.0.0/16 olarak ayarlayın. BGP dinamik yönlendirme için Destination Routing Mode (önerilen) seçin. | | Effective Immediately | Yes: Anlaşma hemen başlar. No: Anlaşma trafik tarafından tetiklenir. | Yes seçin. | | Enable BGP | Bağlantı için BGP'yi etkinleştirin. Varsayılan olarak devre dışıdır. | Varsayılanı koruyun. BGP dinamik yönlendirmeyi kullanmak için, bağlantı oluşturulduktan sonra BGP yapılandırmasını ayrı olarak ekleyin. | | Tunnel 1 | Tünel 1'i (aktif tünel) yapılandırın. Tünel 1 aktif tünel, Tünel 2 ise bekleme tünelidir. Bu değiştirilemez. | | | Customer Gateway | Aktif tünel için müşteri ağ geçidini seçin. | Customer Gateway 1 öğesini seçin. | | Pre-Shared Key | Aktif tünel için kimlik doğrulama anahtarını girin. Anahtar 1 ila 100 karakter uzunluğunda olmalı ve rakamlar, büyük/küçük harfler ve şu özel karakterleri içerebilir: `
~!@#$%^&*()_-+={}[]\|;:',.<>/? ``. Belirtilmezse, sistem rastgele 16 karakterli bir dize oluşturur. | Anahtar, bağlı AWS tünelinin anahtarıyla eşleşmelidir. | | Encryption Configurations | IKE, IPsec, Dead Peer Detection (DPD) ve NAT geçişini yapılandırın. | IKE Configurations altında, SA Life Cycle (seconds) değerini AWS değeriyle eşleştirmek için 28800 olarak ayarlayın. IPsec Configurations altında, SA Life Cycle (seconds) değerini AWS değeriyle eşleştirmek için 3600 olarak ayarlayın. Diğer tüm parametreler için varsayılan değerleri kullanın. Daha fazla bilgi için IPsec-VPN bağlantıları (VPN Gateway) bölümüne bakın. | | Tunnel 2 | Tünel 2'yi (bekleme tüneli) yapılandırın. | | | Customer Gateway | Bekleme tüneli için müşteri ağ geçidini seçin. | Customer Gateway 2 öğesini seçin. | | Pre-Shared Key | Bekleme tüneli için kimlik doğrulama anahtarını girin. | Anahtar, bağlı AWS tünelinin anahtarıyla eşleşmelidir. | | Encryption Configuration | IKE, IPsec, DPD ve NAT geçişini yapılandırın. | IKE Configurations altında, SA Life Cycle (seconds) değerini AWS değeriyle eşleştirmek için 28800 olarak ayarlayın. IPsec Configurations altında, SA Life Cycle (seconds) değerini AWS değeriyle eşleştirmek için 3600 olarak ayarlayın. Diğer tüm parametreler için varsayılan değerleri kullanın. Daha fazla bilgi için IPsec-VPN bağlantıları (VPN Gateway) bölümüne bakın. | > Önemli: Her tünelin ön paylaşılan anahtarı, eş ağ geçidi cihazındaki anahtarla eşleşmelidir. Aksi takdirde, IPsec-VPN bağlantısı kurulamaz.Created mesajında Cancel öğesini tıklayın.
-
VPN gateway rotalarını yapılandırın.
Statik yönlendirme kullanın
Routing Mode için Protected Data Flows seçtiyseniz, sistem Unpublished durumunda otomatik olarak bir ilke tabanlı rota oluşturur. Rotayı VPC'ye yayınlayın.
Sol gezinme bölmesinde Interconnections > VPN > VPN Gateways seçeneklerini seçin.
Üst gezinme çubuğunda VPN gateway'in bulunduğu bölgeyi seçin.
VPN Gateways sayfasında hedef VPN gateway'in kimliğini tıklayın.
Ayrıntılar sayfasında Policy-based Route Table sekmesini tıklayın, rotayı bulun ve ardından Actions sütununda Advertise öğesini tıklayın.
Advertise Route iletişim kutusunda OK öğesini tıklayın.
BGP dinamik yönlendirmeyi kullanın
-
IPsec-VPN bağlantısına BGP yapılandırmaları ekleyin.
Sol gezinme bölmesinde Interconnections > VPN > IPsec Connections seçeneklerini seçin.
IPsec Connections sayfasında IPsec-VPN bağlantısının kimliğini tıklayın.
IPsec Connections bölümünde Enable BGP seçeneğini açın. BGP Configuration iletişim kutusunda aşağıdaki ayarları yapılandırın ve ardından OK öğesini tıklayın. | Parametre | Açıklama | Örnek değer | |---|---|---| | Local ASN | Otonom sistem numarasını girin. |
65530girin. | | Tunnel 1 | Aktif tünel için BGP yapılandırmaları ekleyin. | | | Tunnel CIDR Block | Şifreli tünel için CIDR bloğunu girin. |169.254.116.208/30girin. | | Local BGP IP address | BGP IP adresini girin. Tünel CIDR bloğu içinde olmalıdır. |169.254.116.210girin. | | Tunnel 2 | Bekleme tüneli için BGP yapılandırmaları ekleyin. | | | Tunnel CIDR Block | Şifreli tünel için CIDR bloğunu girin. |169.254.214.96/30girin. | | Local BGP IP address | BGP IP adresini girin. Tünel CIDR bloğu içinde olmalıdır. |169.254.214.98girin. |
-
Otomatik BGP rota yayılımını etkinleştirin.
Sol gezinme bölmesinde Interconnections > VPN > VPN Gateways seçeneklerini seçin.
VPN Gateways sayfasında hedef VPN gateway'i bulun. Actions sütununda
 > Enable Automatic BGP Propagation seçeneklerini seçin.
Enable Automatic BGP Propagation iletişim kutusunda OK öğesini tıklayın.
Adım 4: Bağlantıyı test edin
Yapılandırmadan sonra, bir Alibaba Cloud ECS örneğinden bir AWS EC2 örneğine erişerek IPsec-VPN bağlantısını test edin.
Her iki platformdaki erişim kontrol ilkelerinin (ağ ACL'leri, güvenlik grubu kuralları) VPC'ler arası iletişime izin verdiğini doğrulayın.
Alibaba Cloud VPC'sindeki bir ECS örneğinde oturum açın. ECS örneği için uzak bağlantı yöntemi seçin.
-
AWS EC2 örneğiyle bağlantıyı doğrulamak için
pingkomutunu çalıştırın. Yanıt mesajları, VPC'lerin iletişim kurabileceğini onaylar.ping <private IP address of the AWS EC2 instance>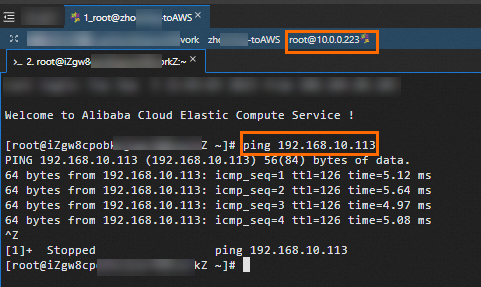
-
Yüksek kullanılabilirliği test edin. Çift tünel IPsec-VPN bağlantısı, aktif tünel başarısız olursa trafiği otomatik olarak bekleme tüneline geçirir.
ECS örneğinde oturum açmaya devam edin.
AWS EC2 örneğine sürekli bir ping çalıştırın: ``
ping <private IP address of the AWS EC2 instance> -c 10000``Aktif tüneli kesintiye uğratın — örneğin, Alibaba Cloud'da ön paylaşılan anahtarını değiştirerek bir anahtar uyumsuzluğuna neden olun.
Kısa bir kesintiden sonra iletişimin yeniden başladığını doğrulayarak trafiğin bekleme tüneline geçtiğini onaylayın. Monitoring sekmesinde tünel trafiğini izleyin. IPsec-VPN bağlantısını izleme.
Sonraki adımlar
VPN bağlantısı kurulduktan sonra, veritabanı erişimi için bunu kullanacak şekilde DTS'yi yapılandırın. Görev türünüz olan veri senkronizasyonu, veri geçişi veya veri doğrulamasına bağlı olarak, DTS sunucu IP adreslerini güvenlik grubu kuralları, güvenlik duvarları ve izin listeleri gibi veritabanı güvenlik ayarlarına ekleyin.
VPN bağlantısı üzerinden bir DTS örneği oluştururken:
Access method: DTS görev türüne bağlı olarak erişim yöntemi olarak Express Connect, VPN Gateway, or Smart Access Gateway seçin.
VPC: VPN gateway üzerinden AWS'ye bağlı olan Alibaba Cloud VPC'sini seçin.
Database address: VPN tüneli üzerinden erişilebilen AWS veritabanının özel IP adresini girin.
Security: AWS güvenlik grubu kurallarının, veritabanı bağlantı noktasında Alibaba Cloud VPC CIDR bloğundan gelen giden trafiğe izin verdiğini doğrulayın.