Data Management (DMS), SQL Konsolu sekmesi üzerinden gönderilen MongoDB komutlarına güvenlik kuralları uygular. Bu konuda, MongoDB kural kümeleri için mevcut kontrol noktaları, faktörler ve eylemler açıklanmaktadır.
DMS tarafından sağlanan varsayılan kuralları kullanın veya ihtiyacınıza göre özel kurallar tanımlayın. Ayrıntılar için bkz.
Güvenlik kurallarını yapılandırma
.
Nasıl çalışır?
Aşağıdaki diyagram, bir komut SQL Konsolu aracılığıyla gönderildiğinde kontrol noktalarının nasıl işlediğini gösterir.
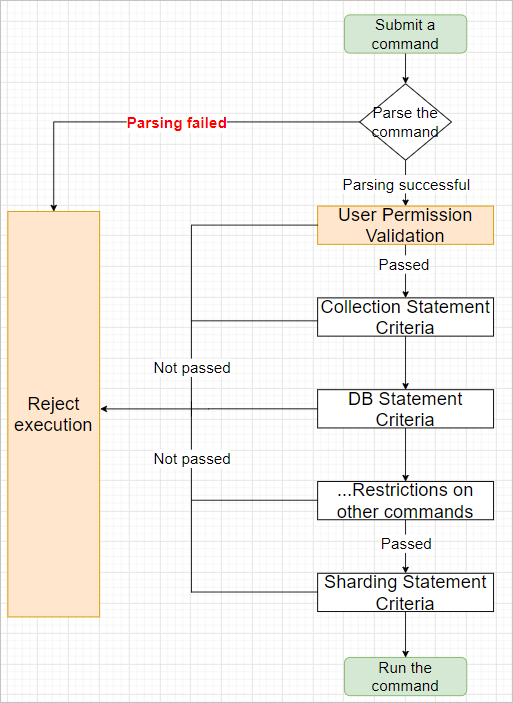
Kontrol noktaları
Kontrol noktaları, DMS'in değerlendirdiği MongoDB komut kategorilerini tanımlar. Her kontrol noktası bir komut kategorisine karşılık gelir ve kendi kural mantığına sahip olabilir.
| Kontrol Noktası | Kapsam |
|---|---|
| Temel Yapılandırma Öğesi | Temel kural kümesi ayarları: sorgu başına döndürülen maksimum kayıt sayısı ve sonuç kümesinin düzenlenebilir olup olmadığı |
| Kullanıcı İzni Doğrulaması | DMS'in belirli kullanıcıların (örneğin normal kullanıcılar) komut gönderirken izinlerini kontrol edip etmediği |
| Koleksiyon İfade Kriterleri | Koleksiyon komutlarına ilişkin kısıtlamalar |
| Veritabanı İfade Kriterleri | Veritabanı komutlarına ilişkin kısıtlamalar |
| Önbellek Sorgu İfade Kriterleri | Sorgu planı önbelleği komutlarına ilişkin kısıtlamalar |
| Kullanıcı Yönetimi İfade Kriterleri | Kullanıcı yönetimi komutlarına ilişkin kısıtlamalar |
| Rol Yönetimi İfade Kriterleri | Rol yönetimi komutlarına ilişkin kısıtlamalar |
| Çoğaltma Kümesi İfade Kriterleri | Çoğaltma kümesi komutlarına ilişkin kısıtlamalar |
| Parçalama İfade Kriterleri | Parçalama komutlarına ilişkin kısıtlamalar |
Faktörler ve eylemler
Faktörler ve eylemler, güvenlik kurallarının yapı taşlarıdır. Faktörler, DMS'in değerlendirdiği bağlamı sağlar; eylemler ise bir kuralın IF koşulu karşılandığında DMS'in ne yapacağını tanımlar.
Faktörler
Faktör, kural değerlendirmesi için bağlam sağlayan yerleşik sistem değişkenidir; örneğin komut alt kategorisi veya mevcut kullanıcının rolü gibi. Faktör adları, @fac. ön eki ve ardından faktörün görünen adı kullanılarak oluşturulur. Farklı kontrol noktaları, bir kural kümesinin Ayrıntılar sayfasında farklı faktörleri sunar.
| Faktör | Açıklama |
|---|---|
@fac.sql_sub_type |
Komutun alt kategorisi. Geçerli değerler için bkz. Desteklenen MongoDB komutları. |
@fac.env_type |
Ortam türü; DEV veya PRODUCT gibi bir görünen adla temsil edilir. Ayrıntılar için bkz. Bir örneğin ortam türünü değiştirme. |
@fac.current_sql |
Mevcut komut. |
@fac.user_is_admin |
Mevcut kullanıcının bir DMS yöneticisi olup olmadığı. Geçerli değerler: true, false. |
@fac.user_is_dba |
Mevcut kullanıcının bir veritabanı yöneticisi (DBA) olup olmadığı. Geçerli değerler: true, false. |
@fac.user_is_inst_dba |
Mevcut kullanıcının mevcut veritabanı örneğinin DBA'sı olup olmadığı. Geçerli değerler: true, false. |
@fac.user_is_sec_admin |
Mevcut kullanıcının bir güvenlik yöneticisi olup olmadığı. Geçerli değerler: true, false. |
Eylemler
Eylem, IF deyimindeki koşullar karşılandığında DMS'in ne yapacağını tanımlar. Eylem adları, @act. ön eki ve ardından eylemin görünen adı kullanılarak oluşturulur. Farklı kontrol noktaları, bir kural kümesinin Ayrıntılar sayfasında farklı eylemleri sunar.
| Eylem | Açıklama |
|---|---|
@act.reject_execute |
Mevcut komutu çalıştırma isteğini reddeder. |
@act.allow_execute |
Mevcut komutun çalışmasına izin verir. |
@act.reject_sql_type_execute |
Belirli bir komut alt kategorisini çalıştırma isteğini reddeder. Alt kategoriyi eylem adından sonra belirtin. Örnek: @act.reject_sql_type_execute 'UPDATE'. |
@act.allow_sql_type_execute |
Belirli bir komut alt kategorisinin çalışmasına izin verir. Alt kategoriyi eylem adından sonra belirtin. |
Sonraki adımlar
Desteklenen MongoDB komutları — komut alt kategorilerinin tam listesi ve
@fac.sql_sub_typeiçin geçerli değerlerGüvenlik kurallarını yapılandırma — MongoDB örnekleriniz için kural kümeleri oluşturma veya değiştirme