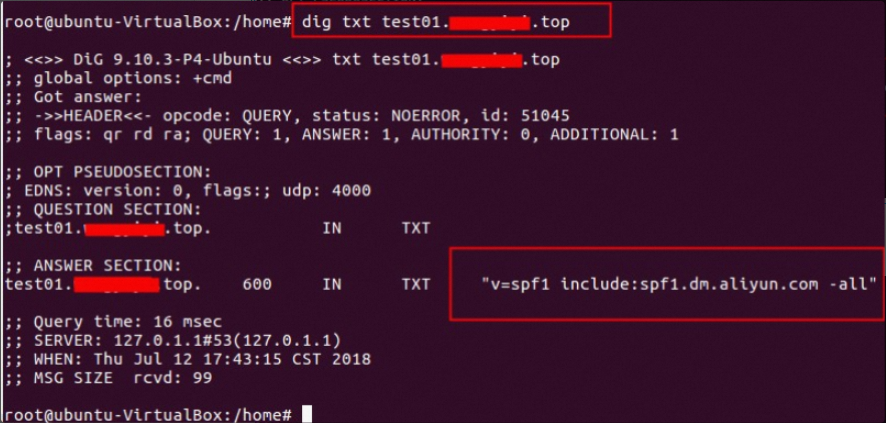
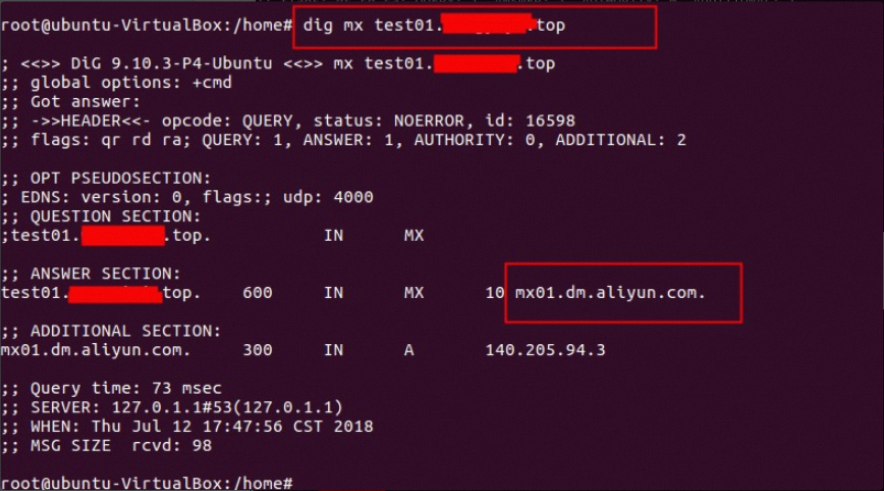
Bu konu, gönderen alan adınız için DNS ayarlarının doğru şekilde yapılandırıldığını nasıl doğrulayacağınızı gösterir. SPF, DKIM, DMARC ve MX kayıtları için Alibaba Cloud DNS Check Tool, Windows nslookup komutu ve Linux dig komutunu kullanan doğrulama yöntemlerini kapsar. Örneklerde gönderen alan adı olarak sub.example.com ve birincil alan adı olarak example.com kullanılmıştır.
Örnek: Çin (Hangzhou) bölgesindeki sub.example.com
sub.example.com alan adı, example.com birincil alan adının bir alt alan adıdır.
Doğrulama işleminden önce alan adı hizmet sağlayıcınızda DNS kayıtlarını yapılandırmanız gerekir. Gerekli kayıt değerlerini Alibaba Cloud konsolundaki Direct Mail > Sender Domains > Configure sayfasında bulabilirsiniz. Kayıtlar yapılandırıldıktan sonra etkin olduklarını doğrulamak için aşağıdaki yöntemlerden birini kullanın.
Sorguları çalıştırırken örnek alan adını kendi alan adınızla değiştirin.
Alibaba Cloud DNS Check Tool kullanımı
1. SPF (gönderen ilkesi çerçevesi)
Amaç: Alan adınız adına e-posta göndermeye yetkili olan sunucu IP adreslerinin listesini beyan ederek gönderen sahteciliğini önler.
Sorgulanacak alan adı:
sub.example.comKayıt türü: TXT
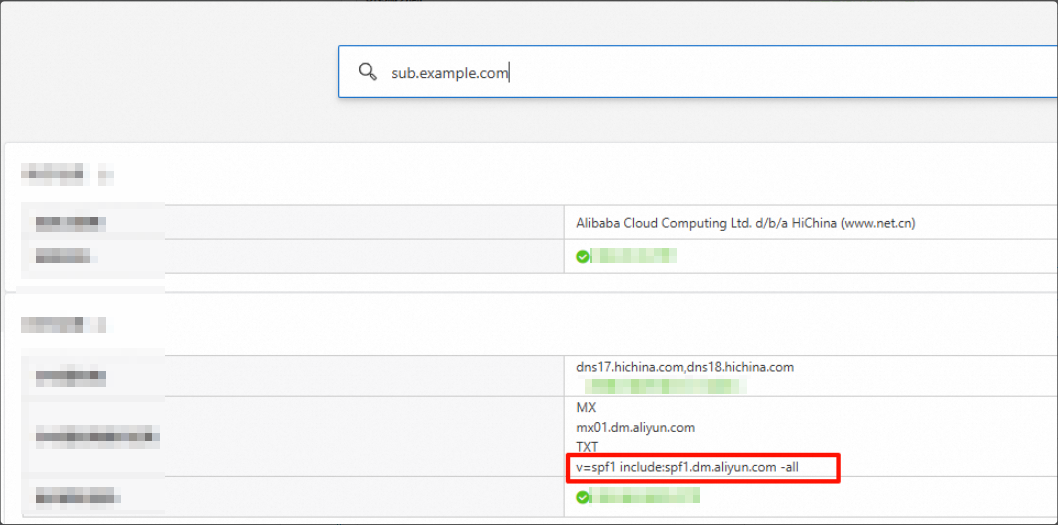
Bir alan adı yalnızca tek bir SPF kaydına sahip olabilir. Birden fazla giden IP adresiniz varsa bunları tek bir kayıtta birleştirin.
Kayıt değeri sözdizimi örnekleri:
İki alan adı: v=spf1 include:spf.qiye.aliyun.com include:spf1.dm.aliyun.com -all
Alan adı + IP adresi: v=spf1 include:spf.qiye.aliyun.com ip4:x.x.x.x -all
Alan adı + IP adres aralığı (dikkatli kullanın): v=spf1 include:spf.qiye.aliyun.com ip4:x.x.x.x/24 -all
ipv4 yerine ip4 kullanın.
Kurumsal e-posta hizmeti için zaten kullanılan bir alan adını DirectMail için kullanmayın; bu durum e-posta akışınızı bozan çakışmalara neden olur. Bunun yerine e-posta teslimatı için bir alt alan adı kullanın.
2. DKIM (DomainKeys Identified Mail)
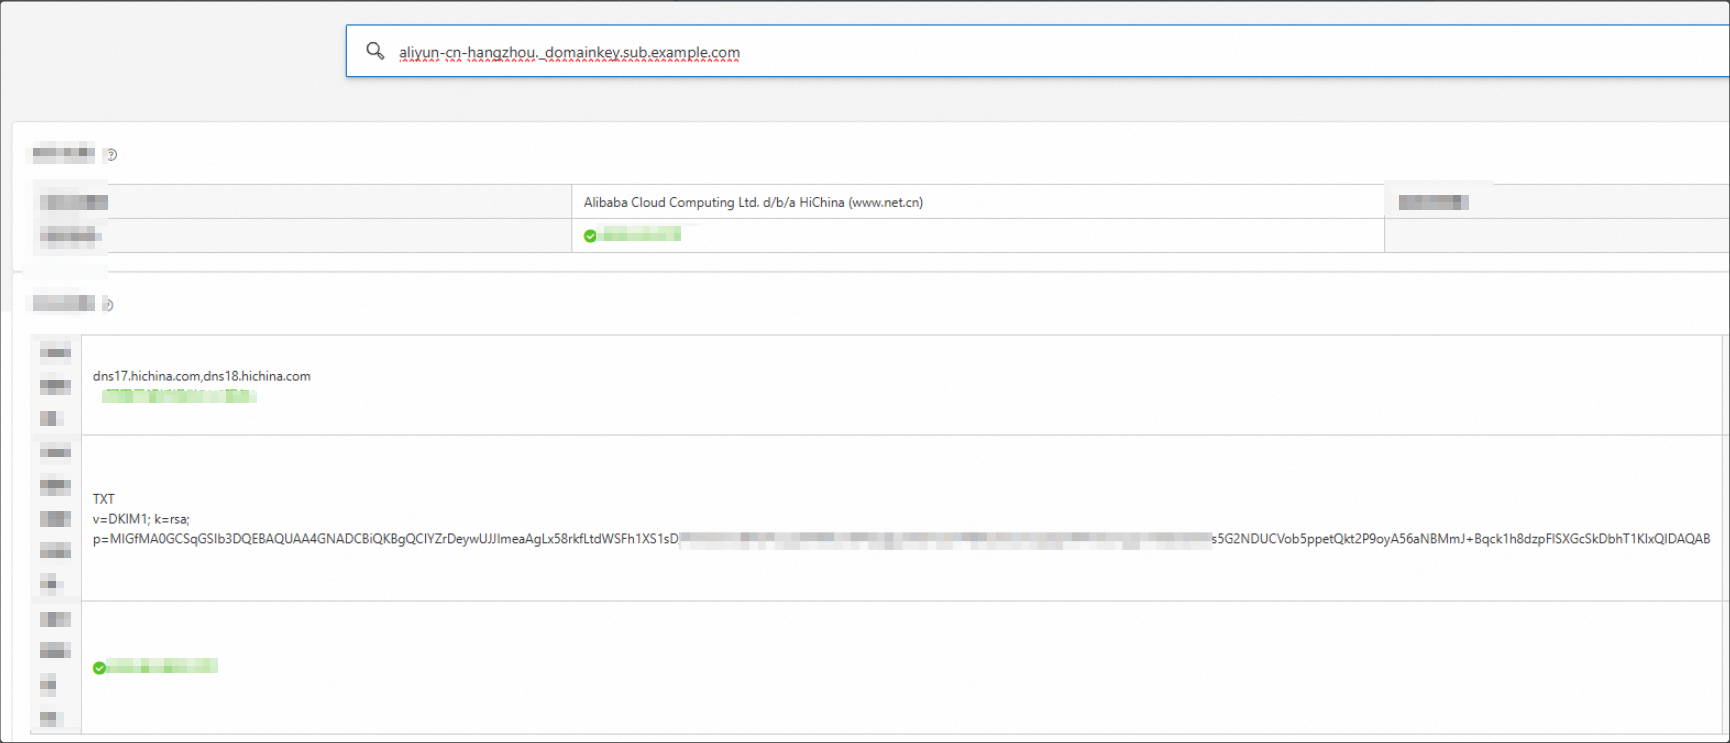
Amaç: Dijital imza kullanarak e-postanın bütünlüğünü doğrular ve e-postanın iletim sırasında kurcalanmasını önler.
Sorgulanacak alan adı:
aliyun-cn-hangzhou._domainkey.sub.example.com. Biçim şu şekildedir: ana bilgisayar kaydı + gönderen alan adı.Kayıt türü: TXT
selector kısmı, konsolda seçtiğiniz bölgeye bağlı olarak değişir: aliyun-cn-hangzhou.
Eski DKIM kayıtları, ana bilgisayar kaydında 1024 veya 2048 tanımlayıcısı içermez.
-
Eski sürüm:
Çin (Hangzhou): aliyun-cn-hangzhou._domainkey.sub.example.com
Singapur: aliyun-ap-southeast-1._domainkey.sub.example.com
ABD (Virginia): aliyun-us-east-1._domainkey.sub.example.com
Almanya (Frankfurt): aliyun-eu-central-1._domainkey.sub.example.com
-
1024 bit:
Çin (Hangzhou): aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapur: aliyun-ap-southeast-1-1024._domainkey.sub.example.com
ABD (Virginia): aliyun-us-east-1-1024._domainkey.sub.example.com
Almanya (Frankfurt): aliyun-eu-central-1-1024._domainkey.sub.example.com
-
2048 bit:
Çin (Hangzhou): aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapur: aliyun-ap-southeast-1-2048._domainkey.sub.example.com
ABD (Virginia): aliyun-us-east-1-2048._domainkey.sub.example.com
Almanya (Frankfurt): aliyun-eu-central-1-2048._domainkey.sub.example.com
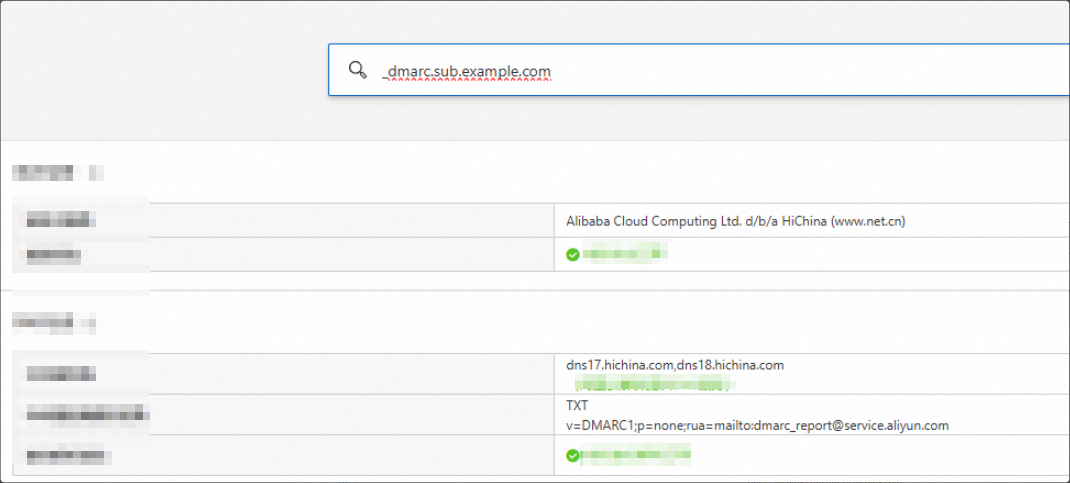
3. DMARC (alan adı tabanlı mesaj kimlik doğrulama, raporlama ve uyumluluk)
Amaç: SPF veya DKIM kontrollerini geçmeyen e-postaların nasıl işleneceğini belirtir ve e-posta etkinlikleriyle ilgili raporlar almanızı sağlar.
_dmarc.sub.example.comalan adı içinTXTkaydını sorgulayın.Kayıt türü: TXT
4. MX (posta değişimi) kaydı
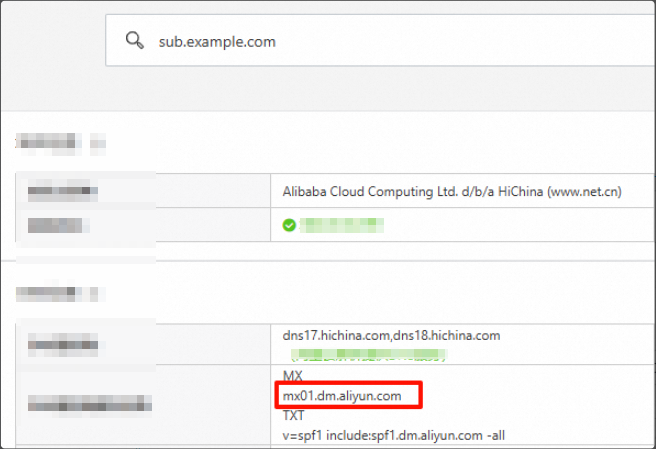
Amaç: Bir alan adı adına e-posta iletilerini kabul etmekten sorumlu olan posta sunucusunu belirtir.
Sorgulanacak alan adı:
sub.example.comKayıt türü: MX
Komut satırı araçlarının kullanımı
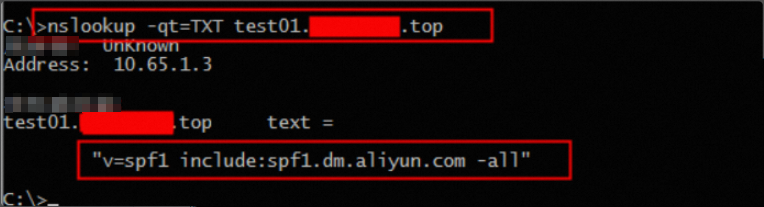
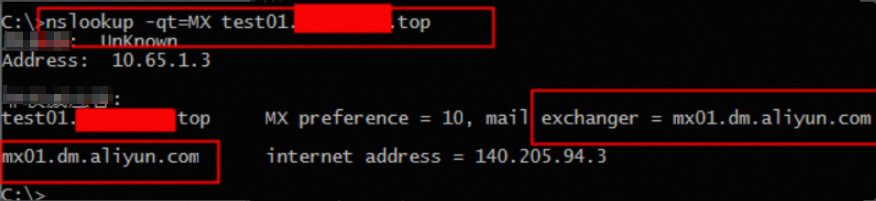
Windows'da nslookup komutunun kullanımı
-
SPF/DMARC/MX:
nslookup -type=TXT sub.example.com # SPF nslookup -type=TXT _dmarc.sub.example.com # DMARC nslookup -type=MX sub.example.com # MX -
DKIM örneği:
# Run the command that corresponds to your region.

# Legacy:
China (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou._domainkey.sub.example.com
Singapore: nslookup -type=TXT aliyun-ap-southeast-1._domainkey.sub.example.com
US (Virginia):
nslookup -type=TXT aliyun-us-east-1._domainkey.sub.example.com
Germany (Frankfurt): nslookup -type=TXT aliyun-eu-central-1._domainkey.sub.example.com

# 1024-bit:
China (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapore: nslookup -type=TXT aliyun-ap-southeast-1-1024._domainkey.sub.example.com
US (Virginia): nslookup -type=TXT aliyun-us-east-1-1024._domainkey.sub.example.com
Germany (Frankfurt): nslookup -type=TXT aliyun-eu-central-1-1024._domainkey.sub.example.com

# 2048-bit:
China (Hangzhou): nslookup -type=TXT aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapore: nslookup -type=TXT aliyun-ap-southeast-1-2048._domainkey.sub.example.com
US (Virginia): nslookup -type=TXT aliyun-us-east-1-2048._domainkey.sub.example.com
Germany (Frankfurt): nslookup -type=TXT aliyun-eu-central-1-2048._domainkey.sub.example.com
Linux'ta dig komutunun kullanımı
-
SPF/DMARC/MX:
dig TXT sub.example.com # SPF dig TXT _dmarc.sub.example.com # DMARC dig MX sub.example.com # MX -
DKIM örneği:
# Run the command that corresponds to your region.

# Legacy:
China (Hangzhou): dig TXT aliyun-cn-hangzhou._domainkey.sub.example.com
Singapore: dig TXT aliyun-ap-southeast-1._domainkey.sub.example.com
US (Virginia):
dig TXT aliyun-us-east-1._domainkey.sub.example.com
Germany (Frankfurt): dig TXT aliyun-eu-central-1._domainkey.sub.example.com

# 1024-bit:
China (Hangzhou): dig TXT aliyun-cn-hangzhou-1024._domainkey.sub.example.com
Singapore: dig TXT aliyun-ap-southeast-1-1024._domainkey.sub.example.com
US (Virginia): dig TXT aliyun-us-east-1-1024._domainkey.sub.example.com
Germany (Frankfurt): dig TXT aliyun-eu-central-1-1024._domainkey.sub.example.com

# 2048-bit:
China (Hangzhou): dig TXT aliyun-cn-hangzhou-2048._domainkey.sub.example.com
Singapore: dig TXT aliyun-ap-southeast-1-2048._domainkey.sub.example.com
US (Virginia): dig TXT aliyun-us-east-1-2048._domainkey.sub.example.com
Germany (Frankfurt): dig TXT aliyun-eu-central-1-2048._domainkey.sub.example.com