DataWorks veri senkronizasyonu özelliği, üçüncü taraf kimlik doğrulama mekanizmalarını destekler. Kimlik doğrulama dosyalarını DataWorks'teki Kimlik Doğrulama Dosyası Yönetimi sayfasına yüklemeniz ve bir veri kaynağı yapılandırırken üçüncü taraf kimlik doğrulama özelliğini etkinleştirmeniz gerekir. Bu sayede yalnızca güvenilir uygulamalar ve hizmetler veri kaynaklarınıza erişebilir. Bu konuda kimlik doğrulama dosyalarının nasıl yükleneceği ve referans verileceği açıklanmaktadır.
Arka plan bilgileri
Üçüncü taraf kimlik doğrulama, kullanıcılar ve hizmetler için güçlü bir kimlik doğrulaması sağlar. Bu yöntem, güvenilmeyen uygulamaların veya hizmetlerin verilere erişmesini engeller ve veri senkronizasyonu sırasında veri güvenliğini artırır. DataWorks, kimlik doğrulama dosyalarınızı merkezi olarak yönetmenizi sağlayan Kimlik Doğrulama Dosyası Yönetimi sayfasını sunar. Bu sayfadan dosya yükleyebilir ve bunların referanslarını görüntüleyebilirsiniz.
Sınırlamalar
Şu anda yalnızca Kerberos kimlik doğrulaması desteklenmektedir. Daha fazla bilgi için bkz. Ek: Kerberos kimlik doğrulamasını yapılandırma.
Notlar
Sertifikaların kendi geçerlilik süreleri vardır. Yüklediğiniz herhangi bir sertifikanın son kullanma tarihine dikkat edin. Bir sertifika süresi dolduğunda ilgili veri senkronizasyon görevleri yetkilendirme hataları nedeniyle başarısız olur. Bu tür hataları önlemek için sertifikayı yeni ve geçerli bir sertifika ile derhal değiştirmelisiniz.
Bir kimlik doğrulama dosyası yükleyin
Kimlik doğrulama özelliğini kullanmadan önce gerekli kimlik doğrulama dosyalarını hazırlamanız ve bunları Kimlik Doğrulama Dosyası Yönetimi sayfasına yüklemeniz gerekir.
-
DataWorks konsolu oturum açın. Hedef bölgede sol gezinme bölmesinden seçeneğine tıklayın. Açılan listeden bir çalışma alanı seçin ve Go to Management Center seçeneğine tıklayın.
Çalışma Alanı Yönetimi sayfasında veri kaynağı sayfasını açmak için sol gezinme bölmesinden Data Sources seçeneğine tıklayın.
Authentication Files sekmesine tıklayın.
Sayfanın sağ üst köşesinde Upload authentication file seçeneğine tıklayın. Upload authentication file iletişim kutusunda Upload File seçeneğine tıklayın, yüklemek istediğiniz dosyayı seçin, bir Description girin ve ardından Determine seçeneğine tıklayın.
Bir kimlik doğrulama dosyasına referans verin
Üçüncü taraf kimlik doğrulama özelliğini kullanmak için özel bir kimlik doğrulama yöntemini etkinleştirmeniz, ilgili parametreleri yapılandırmanız ve veri kaynağı yapılandırma sayfasında gerekli kimlik doğrulama dosyalarına referans vermeniz gerekir. Şu anda DataWorks yalnızca Kerberos kimlik doğrulamasını desteklemektedir. Daha fazla bilgi için bkz. Ek: Kerberos kimlik doğrulamasını yapılandırma.
Aşağıdaki bölümde Kerberos kimlik doğrulaması için temel parametreler açıklanırken örnek olarak bir HDFS veri kaynağı kullanılmıştır. Bir veri kaynağının nasıl yapılandırılacağı hakkında daha fazla bilgi için bkz. Veri kaynaklarını yapılandırma.
|
Parametre |
Açıklama |
|
Special authentication method |
Special authentication method değerini Kerberos Authentication olarak ayarlayın. |
|
keytab file |
Kerberos ortamında kayıtlı olan .keytab dosyasını belirtir. Bu dosya kimlik doğrulama kimlik bilgilerini depolar. Yeni bir kimlik doğrulama dosyası yüklemek için Add authentication document seçeneğine tıklayın. |
|
conf file |
Kerberos yapılandırma dosyası olan krb5.conf dosyasını belirtir. Yeni bir kimlik doğrulama dosyası yüklemek için Add authentication document seçeneğine tıklayın. |
|
principal |
Keytab dosyasındaki Kerberos principal bilgisini belirtir. Principal, bir kullanıcı veya hizmet için benzersiz bir kimliktir ve benzersiz bir ada ile ilişkili bir şifreleme anahtarına sahiptir.
|
Diğer işlemler
Authentication Files sayfasında kimlik doğrulama dosyaları üzerinde Batch Delete, Re-Upload ve View references gibi işlemleri de yapabilirsiniz.
Ek: Kerberos kimlik doğrulamasını yapılandırma
DataWorks veri senkronizasyonu özelliği şu anda yalnızca Kerberos kimlik doğrulamasını desteklemektedir. Kerberos kimlik doğrulamasını yapılandırdıktan sonra yalnızca güvenilir ve kimliği doğrulanmış uygulamalar ve hizmetler verilere erişebilir.
Kerberos protokolü öncelikli olarak bilgisayar ağlarında kimlik doğrulama için kullanılır. Temel özelliği tek oturum açma (SSO) desteğidir. SSO ile bir kullanıcı bir Ticket-Granting Ticket (TGT) almak için bir kez kimlik doğrulaması yapar. Kullanıcı daha sonra bu bileti kullanarak birden çok hizmete erişebilir. Kerberos her istemci ve hizmet arasında paylaşılan bir anahtar oluşturur. Hizmetler güvenilmeyen hizmetlerin veya uygulamaların veri kaynaklarına erişmesini önlemek için bu anahtarı kullanarak iletişim kurar. Bu tasarım protokolü son derece güvenli hale getirir.
Sınırlamalar
Kerberos kimlik doğrulaması yalnızca CDH 6.X kümeleri için desteklenir. Diğer sürümlerde veya test edilmemiş kendi kendine yönetilen kümelerde kimlik doğrulama başarısız olabilir.
Kerberos kimlik doğrulaması yalnızca HBase, HDFS ve Hive veri kaynakları için desteklenir.
Kerberos kimlik doğrulaması yalnızca Veri Entegrasyonu için özel kaynak grubu veya Serverless kaynak grubu üzerinde desteklenir.
Kerberos kimlik doğrulamasının çalışma şekli
Kerberos simetrik anahtarlara dayalı bir üçüncü taraf kimlik doğrulama protokolüdür. Hem istemciler hem de sunucular kimlik doğrulaması yapmak için Anahtar Dağıtım Merkezi'ne (KDC) güvenir. Kerberos hakkında daha fazla bilgi için bkz. Genel Bakış.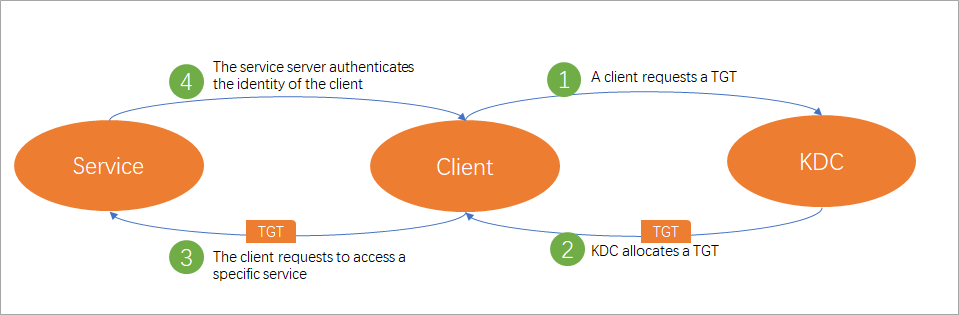
Önceki şekilde gösterildiği gibi DataWorks'teki Kerberos kimlik doğrulaması aşağıdaki dört aşamadan oluşur:
İstemci bir TGT ister: Bir istemci kullanıcısı (principal), Kerberos etkinleştirilmiş bir veri kaynağına eriştiğinde istemci KDC'den bir Ticket-Granting Ticket (TGT) ister. Bu TGT KDC'den belirli hizmetler istemek için kimlik kanıtı olarak hizmet eder.
KDC bir TGT verir: KDC isteği aldıktan sonra istemcinin kimliğini doğrular. Kimlik doğrulama başarılı olursa KDC istemciye belirli bir geçerlilik süresine sahip şifrelenmiş bir TGT verir.
İstemci sunucu erişimi ister: İstemci TGT'yi elde ettikten sonra istenen hizmetin adına göre sunucudan belirli hizmet kaynaklarına erişim ister.
Sunucu istemcinin kimliğini doğrular: Sunucu isteği aldıktan sonra istemcinin kimliğini doğrular. Kimlik doğrulama başarılı olursa sunucu istemciye hizmet kaynaklarına erişim izni verir.
Kerberos kimlik doğrulama süreci bir keytab dosyası ve bir krb5.conf dosyası kullanır. krb5.conf dosyası KDC sunucu yapılandırmasını depolar; keytab dosyası ise resource principal'lerinin kimlik doğrulama kimlik bilgilerini (principal'ler ve şifrelenmiş principal anahtarları dahil) depolar. Kerberos kimlik doğrulamasını kullanmadan önce bu iki dosyayı Kimlik Doğrulama Dosyası Yönetimi sayfasına yüklemeniz ve ardından veri kaynağı yapılandırma sayfasında bunlara referans verip yapılandırmanız gerekir. Kimlik doğrulama dosyalarının nasıl yükleneceği hakkında daha fazla bilgi için bkz. Bir kimlik doğrulama dosyası yükleyin.
Desteklenen veri kaynakları
Aşağıdaki tabloda Kerberos kimlik doğrulamasını destekleyen veri kaynağı türleri listelenmiş ve bunların yapılandırma kılavuzlarına bağlantılar verilmiştir.
|
|
|
|
|
|
|
|
|
|
|