DataWorks, çalışma alanı rollerini (yerleşik veya özel) ilişkili MaxCompute motorundaki rollerle eşleştirerek MaxCompute erişimini denetler. Bir RAM kullanıcısına bir çalışma alanı rolü atadığınızda, kullanıcı geliştirme ortamında ilgili izinleri kazanır. Üretim ortamına erişim varsayılan olarak verilmez.
Arka plan bilgileri
DataWorks, kullanıcıların çalışma alanı modüllerine ve geliştirme motoru projesi izinlerine erişimini denetlemek için yerleşik ve özel çalışma alanı rolleri sağlar. Her iki rol türü de geliştirme motoru projesinde varsayılan ve manuel yetkilendirmeyi destekler.
Bir Alibaba Cloud hesabı, tüm cloud kaynakları üzerinde en yüksek izinlere sahiptir. Bu konuda açıklanan izin denetimleri öncelikle RAM kullanıcıları için geçerlidir.
Yerleşik roller arasında yalnızca Geliştirici veya Çalışma Alanı Yöneticisi rolü atanmış RAM kullanıcıları DataStudio'da düğüm oluşturabilir ve tablo oluşturma komutlarını çalıştırabilir.
Yordam
|
Adım |
Amaç |
Referanslar |
|
1 |
DataWorks yerleşik rollerinin temel izinlerini anlayın. |
|
|
2 |
DataWorks çalışma alanı üyelerinin motor izinlerini nasıl aldığını öğrenin. |
|
|
3 |
Yöneticilerin üretim ortamındaki izinleri nasıl denetlediğini öğrenin. |
|
|
4 |
Komutları kullanarak motor izinlerini nasıl kontrol edeceğinizi öğrenin. |
Notlar
Standart moddaki bir çalışma alanında, bir RAM kullanıcısı varsayılan olarak üretim projesi üzerinde izinlere sahip değildir. Üretim ortamındaki tabloları sorgulamak için RAM kullanıcısının Security Center içinde izin istemesi gerekir. Veri izinlerini nasıl isteyeceğiniz hakkında daha fazla bilgi için bkz. MaxCompute verilerine erişimi denetleme.
Temel moddaki bir çalışma alanında, bir RAM kullanıcısı varsayılan olarak tüm proje izinlerine sahiptir; bu durum, ayrıntılı veri izin denetimini imkansız hale getirir.
Yerleşik rollerin temel izinleri
Varsayılan olarak, DataWorks yerleşik rolleri geliştirme ortamına erişim sağlar ancak üretim ortamına erişim sağlamaz.
Yerleşik roller arasında yalnızca Geliştirici veya Çalışma Alanı Yöneticisi rolü atanmış RAM kullanıcıları, tabloları, kaynakları ve işlevleri yönetmek üzere komutları çalıştırmak için DataStudio'da düğüm oluşturabilir.
|
Ortam |
Açıklama |
|
Geliştirme ortamında MaxCompute motor izinleri |
DataWorks ve MaxCompute, her ikisi de rol tabanlı erişim denetimi (RBAC) sistemi kullanır; bu sayede roller arasında doğal bir eşleme sağlanır. Bir çalışma alanı üyesine yerleşik bir rol atandığında, MaxCompute'daki karşılık gelen motor rolünün izinleri otomatik olarak verilir. |
|
Üretim ortamında MaxCompute motor izinleri |
Varsayılan olarak, bir RAM kullanıcısı üretim ortamında doğrudan işlem yapamaz. DataWorks çalışma alanındaki yerleşik veya özel roller, üretim ortamındaki MaxCompute motoru üzerinde izin vermez. Üretim ortamındaki tablolara erişmek için Security Center içinde izin istemeniz gerekir. Daha fazla bilgi için bkz. MaxCompute verilerine erişimi denetleme. Not
Yerleşik roller arasında yalnızca Geliştirici veya Çalışma Alanı Yöneticisi rolü atanmış RAM kullanıcıları, DataStudio'da tablo oluşturma komutlarını çalıştırmak üzere düğüm oluşturabilir. |
RAM kullanıcılarının motor izinlerini nasıl aldığı
Standart moddaki bir çalışma alanında üretim verilerini korumak için DataWorks, RAM kullanıcılarının MaxCompute tablolarına erişimini denetler.
-
Geliştirme projesi üzerinde izin alma (otomatik):
Bir çalışma alanı üyesine yerleşik bir rol atandığında, üye otomatik olarak motor projesi üzerinde izinler kazanır. Daha fazla bilgi için bkz. Senaryo 1: Yerleşik çalışma alanı rolleri için yetkilendirme süreci.
Bir çalışma alanı üyesine özel bir rol atandığında, üye ayrıca motor projesi üzerinde izinler kazanır. Daha fazla bilgi için bkz. Senaryo 2: Özel çalışma alanı rolleri için yetkilendirme süreci.
-
Üretim projesi üzerinde izin alma (manuel istek gerekli): Security Center içinde izin istemeniz gerekir. Aşağıdaki tabloda kullanım senaryoları açıklanmaktadır. Security Center'ı kullanma hakkında daha fazla bilgi için bkz. MaxCompute verilerine erişimi denetleme.
Senaryo
Açıklama
Geliştirme ortamındaki bir kullanıcının aynı çalışma alanı içindeki üretim ortamındaki bir tabloya erişmesi gerekir.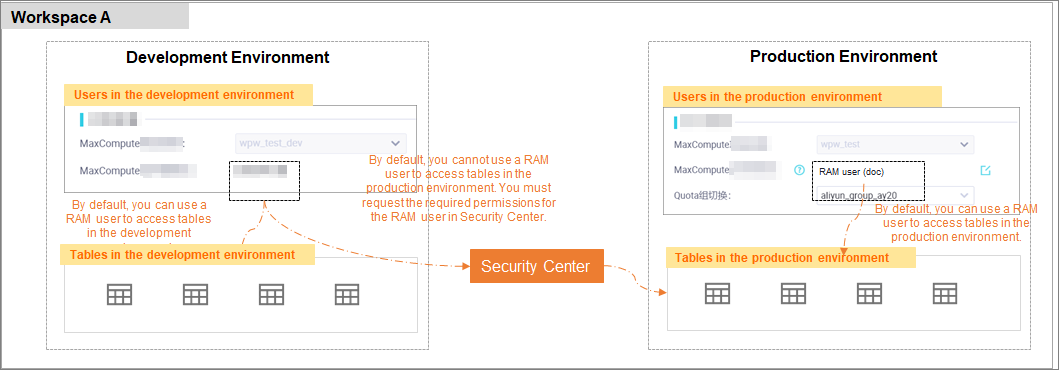
Varsayılan olarak, bir RAM kullanıcısı üretim motoru için erişim kimliği olarak yapılandırılmadıysa, kullanıcı DataStudio'dan üretim tablolarında işlem yapamaz. Erişim kazanmak için RAM kullanıcısının Security Center içinde istek göndermesi gerekir. İstek onaylandıktan sonra kullanıcı, DataStudio'da tablolar üzerinde gerekli işlemleri yapabilir.
Bir kullanıcının başka bir çalışma alanının geliştirme veya üretim ortamındaki bir tabloya erişmesi gerekir.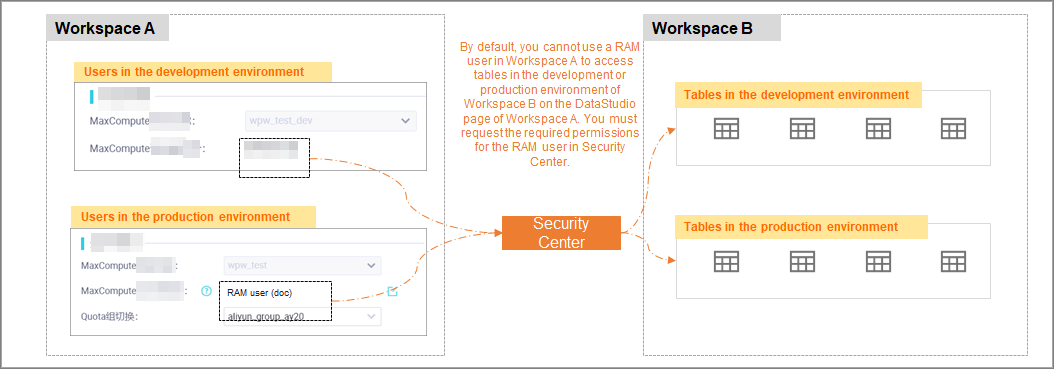
Varsayılan olarak, bir RAM kullanıcısı DataStudio'dan diğer projelerdeki geliştirme veya üretim ortamındaki tablolara erişemez. Proje çapraz erişimi etkinleştirmek için RAM kullanıcısının Security Center içinde istek göndermesi gerekir. İstek onaylandıktan sonra kullanıcı, DataStudio'da tablolar üzerinde gerekli işlemleri yapabilir.
MaxCompute veri izin denetimi
Üretim verilerine erişmesi gereken RAM kullanıcıları bir onay sürecini takip etmelidir; bu süreç, yöneticilerin üretim ortamındaki izinleri denetlemesine olanak tanır.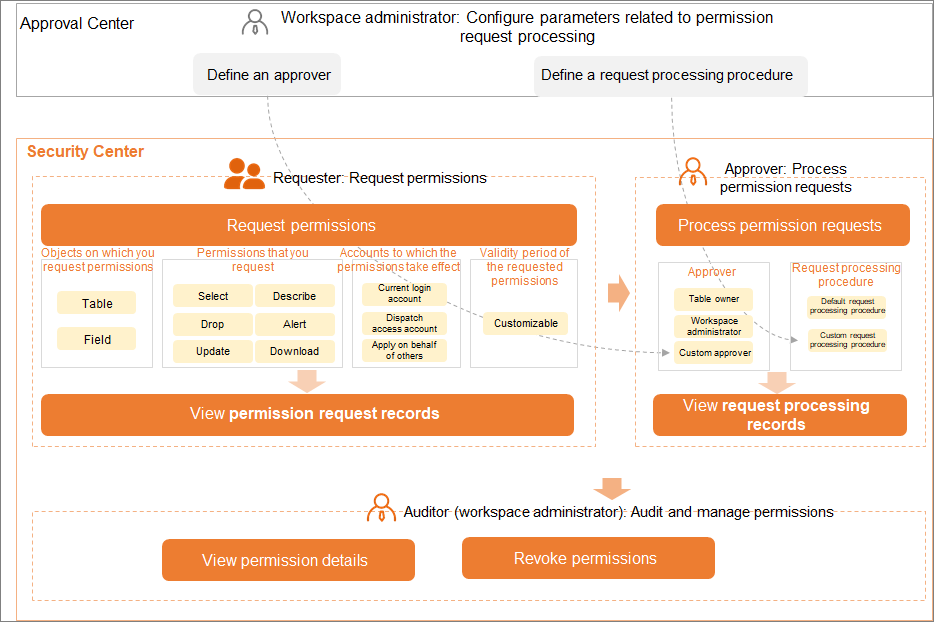
Security Center, üretim tabloları üzerindeki izinler için yerleşik bir onay iş akışı sağlar.
Onay Merkezi özel onay iş akışlarını destekler.
MaxCompute motor izinlerini görüntüleyin
İzinlerinizi sorgulamak için bir MaxCompute SQL görevinde aşağıdaki komutları çalıştırın.
show grants: Kendi erişim izinlerinizi görüntüleyin.show grants for <username>: Belirli bir kullanıcının erişim izinlerini görüntüleyin. Bu komutu yalnızca çalışma alanı yöneticileri çalıştırabilir.
Ek: Çalışma alanı rolü yetkilendirme süreci
Senaryo 1: Yerleşik rol yetkilendirmesi
Nasıl çalışır: Bir RAM kullanıcısı bir çalışma alanına eklendiğinde ve yerleşik bir rol atandığında, kullanıcıya karşılık gelen bir MaxCompute rolü otomatik olarak verilir. Bu işlem, kullanıcıya altta yatan MaxCompute rolünün izinlerini kazandırır. Yerleşik roller ile MaxCompute izinleri arasındaki eşlemeler hakkında daha fazla bilgi için bkz. Ek: Yerleşik çalışma alanı rolleri ile MaxCompute motor izinleri arasındaki eşlemeler.
-
Örnek: Çalışma Alanı Yöneticisi rolüne sahip bir kullanıcı, bir RAM kullanıcısını çalışma alanı üyesi olarak ekler ve ona Development rolünü verir.
NotÜye ekleme ve izin verme hakkında daha fazla bilgi için bkz. Çalışma alanı modüllerindeki izinleri yönetin.
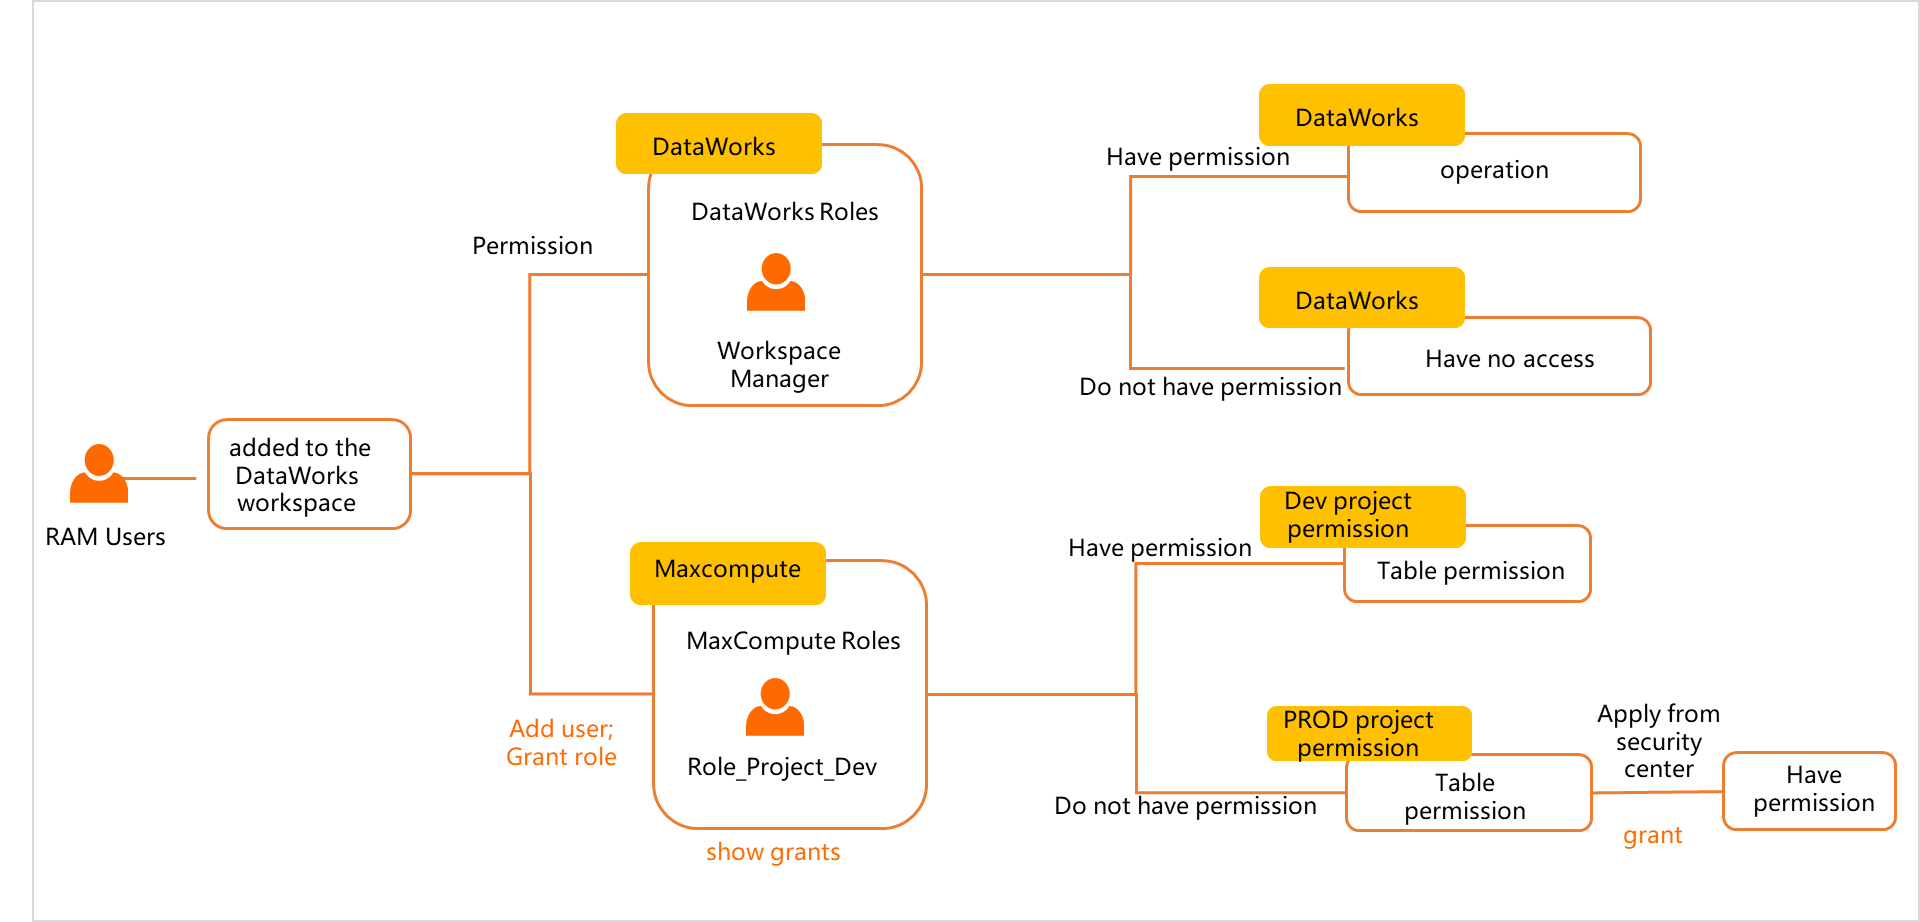
Eklendikten sonra, RAM kullanıcısı DataWorks ve MaxCompute motorunda aşağıdaki izinlere sahip olur.
DataWorks izinleri: Development rolüyle RAM kullanıcısı DataWorks'te kod geliştirebilir ve gönderebilir ancak bunu üretim ortamına dağıtamaz. Üretime dağıtım, Project Owner, Administrator ve O&M gibi rollerin sahip olduğu İşletme ve Bakım izinlerini gerektirir.
-
MaxCompute motor izinleri: RAM kullanıcısına Development rolü verildiğinde, kullanıcı MaxCompute motorunda ayrıca Role_Project_Dev rolüne atanır. Bu rol, MaxCompute geliştirme projesi içindeki tablolar gibi nesneler üzerinde izinler verir.
NotBir RAM kullanıcısına yerleşik Çalışma Alanı Yöneticisi rolünü verirseniz, kullanıcı DataWorks özellikleri üzerinde kapsamlı izinler alır ancak yine de üretim tablolarına doğrudan erişemez.
Burada bahsedilen RAM kullanıcısı, üretim projesi için zamanlama motorunun erişim kimliği olarak belirlenmemiş bir kullanıcıdır.
Senaryo 2: Özel rol yetkilendirmesi
Örnek: Çalışma Alanı Yöneticisi rolüne sahip bir kullanıcı, bir RAM kullanıcısını çalışma alanı üyesi olarak ekler ve ona özel bir DataWorks çalışma alanı rolü verir.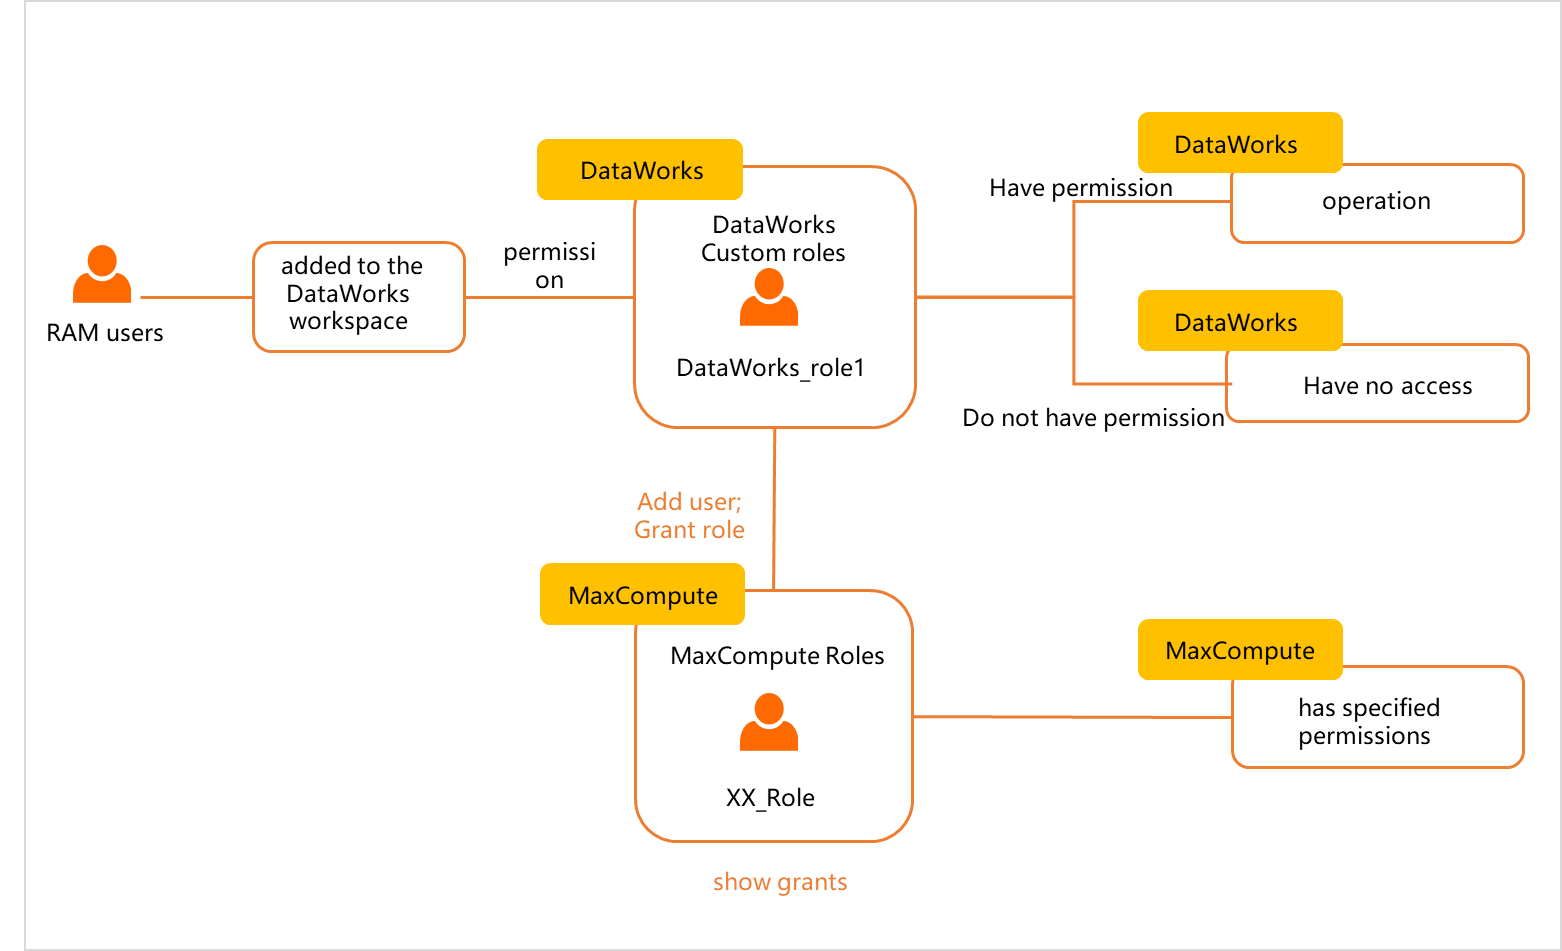 Bir DataWorks çalışma alanında özel bir rol oluşturduğunuzda, bunu bir MaxCompute motor rolüyle eşleyebilirsiniz. Rol bir üreye atandıktan sonra, RAM kullanıcısı hem DataWorks'te hem de MaxCompute motorunda karşılık gelen izinleri kazanır. Ayrıntılar aşağıdadır.
Özel bir DataWorks rolü oluşturma hakkında daha fazla bilgi için bkz. Çalışma alanı modüllerindeki izinleri yönetin. Üye ekleme ve izin verme hakkında daha fazla bilgi için bkz. Çalışma alanı modüllerindeki izinleri yönetin.
DataWorks izinleri: Bir RAM kullanıcısına DataWorks'te özel bir rol verildiğinde, kullanıcı yalnızca rolün izin verdiği modüllere erişebilir.
-
MaxCompute motor izinleri:
Özel DataWorks rolü bir motor rolüyle eşlenmemişse, RAM kullanıcısının MaxCompute motorunda hiçbir izni yoktur ve motoru sorgulamak için komutları çalıştıramaz.
Özel DataWorks rolü bir motor rolüyle eşlenmişse, RAM kullanıcısı eşlenen MaxCompute motor rolünün izinlerini devralır.
Varsayılan olarak, bir çalışma alanına eklenen bir RAM kullanıcısı, zamanlama motorunun erişim kimliği olarak belirlenmediği sürece üretim ortamında herhangi bir izne sahip değildir. Üretim tablolarında işlem yapmak veya bunlara erişmek için kullanıcının Security Center içinde izin istemesi gerekir. Daha fazla bilgi için bkz. Security Center'ın yeni sürümünde tablo izinleri için başvurun. MaxCompute erişim kimlikleri hakkında daha fazla bilgi için bkz. Çalışma alanını yapılandırın.
SSS
Yaygın izinle ilgili sorunlar hakkında bilgi için bkz. İzin yönetimi ile ilgili SSS.
Ek: MaxCompute SQL ile izinleri sorgulama
MaxCompute, SQL deyimlerini kullanarak kullanıcılar, roller ve nesneler için izin bilgilerini sorgulamayı destekler. Daha fazla bilgi için bkz. MaxCompute SQL kullanarak izin bilgilerini sorgulama.
Sonraki adımlar
MaxCompute, proje arası kaynak erişimini destekleyerek geliştiricilerin DataStudio'dan doğrudan üretim kaynaklarına erişmesine olanak tanır. Çalışma alanı üyelerinin projeler arası kaynaklara nasıl erişebileceği hakkında ayrıntılar için bkz. Farklı çalışma alanı modlarında MaxCompute kaynak erişimi ve izinleri.