Çoklu hesap yönetimi, kurumsal güvenlik ilkenizi birleştirir, yönetim hatalarından kaynaklanan güvenlik olaylarını azaltır, birleşik koruma ve hızlı savunma sağlar ve iş güvenliğini artırır. Bu konu, aynı bölgedeki iki Alibaba Cloud hesabındaki VPC'lerin yönetimini örnek alarak Cloud Firewall'u kullanarak VPC kaynaklarının nasıl paylaşılacağını ve trafiğin nasıl güvence altına alınacağını açıklar.
Arka plan
Kuruluşlar cloud üzerindeki varlıklarını genişlettikçe, artan sayıda kaynağı, projeyi ve izni yönetmek giderek daha karmaşık hale gelir. Tek bir hesap artık operasyonel yükü kaldıramaz ve çoklu hesap stratejisi zorunlu hale gelir. Bu durum, özellikle güvenlik, uyumluluk, ağ ve operasyonlar açısından kaynakların hesaplar arasında merkezi olarak yönetilmesini gerektirir.
Bu gereksinimleri karşılamak için Cloud Firewall, Alibaba Cloud Resource Directory'nin güvenilir hizmet özelliğini kullanır. Bu özellik, birden fazla Alibaba Cloud hesabını tek bir kaynak dizininde gruplandırmanıza olanak tanır; burada her hesap bir üye hesaptır. Daha sonra bir üyeyi yetkili yönetici hesabı olarak atayabilirsiniz. Bu hesap, kaynak dizinindeki diğer tüm üye hesapların kaynaklarına erişim yetkisine sahip olur. Bu yapı, tüm hesaplarınız arasındaki İnternet varlıkları ve VPC varlıkları için merkezi trafik koruması, ilke yapılandırması, trafik analizi, saldırı önleme, saldırı savunması, tehdit algılama ve günlük denetimi sağlar.
Başlamadan önce aşağıdaki hesap rollerini anlayın:
|
Hesap türü |
Açıklama |
Kaynak dizini izinleri |
Cloud Firewall izinleri |
|
yönetim hesabı |
Merkezi yönetim için bir kaynak dizininde bulunmayan diğer Alibaba Cloud hesaplarını üye olarak davet edebilir. |
Kuruluşun tüm varlıkları için yönetimsel izinlere sahiptir. |
Cloud Firewall tarafından korunan tüm varlıkları yönetebilir. |
|
yetkili yönetici hesabı |
Yönetim hesabının belirli bir güvenilir hizmeti yönetmesi için atadığı üye hesap. Atandıktan sonra, yetkili yönetici hesabı kuruluş ve üye bilgilerine erişebilir ve hizmeti tüm kaynak dizini genelinde yönetebilir. Not
Yetkili yönetici hesabı kullanmak, kuruluş yönetimi görevlerini hizmet yönetimi görevlerinden ayırır. Yönetim hesabı kuruluş görevlerini yürütürken, yetkili yönetici hesabı güvenilir hizmet için hizmete özel görevleri yerine getirir. |
Kuruluşun tüm varlıkları için yönetimsel izinlere sahiptir. |
Cloud Firewall tarafından korunan tüm varlıkları yönetebilir. |
|
üye hesap |
Yönetim hesabı tarafından davet edilen ve kaynak dizinine katılan hesap. |
Yalnızca kendi varlıklarını yönetebilir. |
Cloud Firewall satın alamaz veya etkinleştiremez. |
VPC güvenlik duvarının koruma kapsamı hakkında daha fazla bilgi için bkz. VPC güvenlik duvarına genel bakış.
Bu konuda VPC eşlemeli bağlantısı örnek olarak kullanılmıştır.
Örnek senaryo
-
Ağ dağıtımı
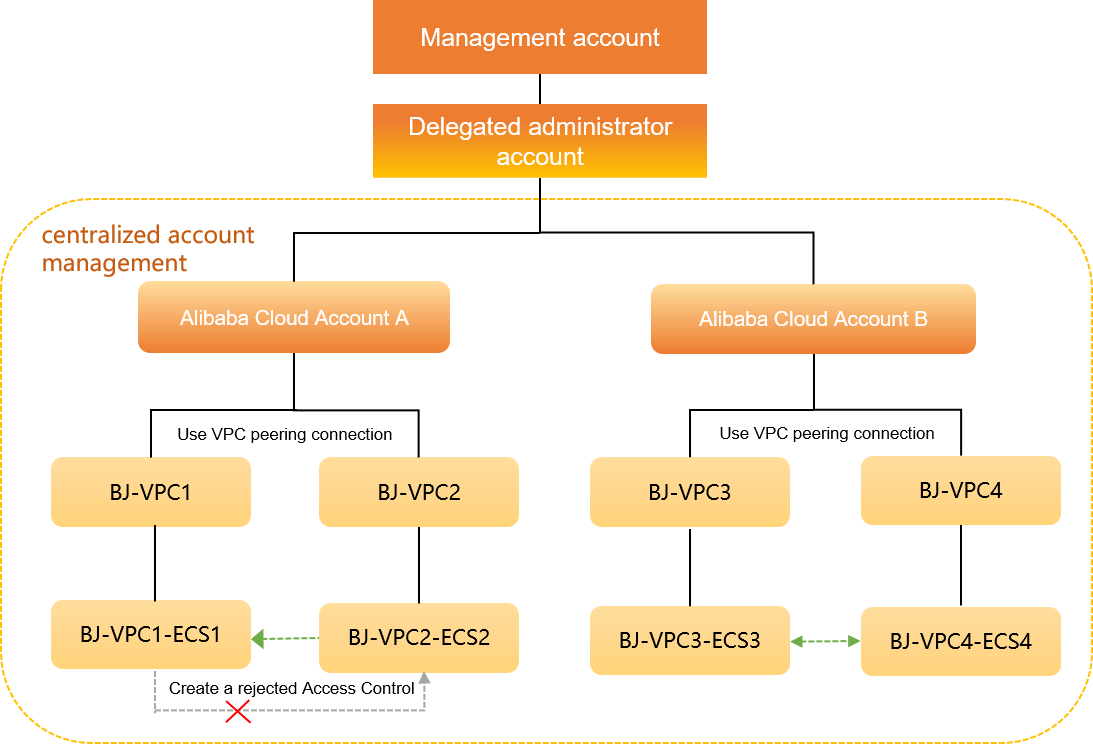
Bir kuruluş, Çin (Pekin) bölgesindeki iki Alibaba Cloud hesabında dağıtılmış kaynaklara sahiptir. A Hesabında, her biri bir ECS örneği içeren BJ-VPC1 ve BJ-VPC2 olmak üzere iki VPC bulunur: BJ-VPC1-ECS1 ve BJ-VPC2-ECS2. B Hesabında da, her biri bir ECS örneği içeren BJ-VPC3 ve BJ-VPC4 olmak üzere iki VPC bulunur: BJ-VPC3-ECS3 ve BJ-VPC4-ECS4. Kuruluş, BJ-VPC1 ile BJ-VPC2 arasında ve BJ-VPC3 ile BJ-VPC4 arasında trafiğe izin vermek için VPC eşlemeli bağlantıları kullanır.
-
Gereksinimler ve çözüm
Kuruluş, yalnızca Alibaba Cloud A Hesabında etkinleştirilen tek bir Cloud Firewall örneği kullanarak VPC'leri arasındaki trafiği incelemek istemektedir. Çözüm, BJ-VPC1 ile BJ-VPC2 arasındaki ve BJ-VPC3 ile BJ-VPC4 arasındaki trafiği güvence altına almalıdır. Ayrıca, BJ-VPC1-ECS1 örneğinden BJ-VPC2-ECS2 örneğine erişimi engellemelidir. Bunun için kuruluş, Cloud Firewall'un çoklu hesap yönetimi, VPC Güvenlik Duvarı ve erişim kontrolü özelliklerini kullanır.
Bu örnekte, Alibaba Cloud A Hesabı yetkili yönetici hesabı olarak hizmet verir. Kendi dağıtımınızda bu rolü iş gereksinimlerinize göre atayabilirsiniz.
Aşağıdaki şekilde ağ yapılandırması gösterilmektedir.
Ön koşullar
Yönetim hesabınız için bir kaynak dizini etkinleştirdiniz. Daha fazla bilgi için bkz. Kaynak dizini etkinleştirme.
-
Alibaba Cloud A Hesabı için Cloud Firewall Premium, Enterprise, Ultimate veya kullandıkça öde sürümünü etkinleştirdiniz. Daha fazla bilgi için bkz. Abonelik 2.0.
NotDaha fazla üye hesap eklemek için Cloud Firewall planınızı daha fazla hesabı destekleyecek şekilde yükseltmeniz gerekir.
Aynı bölgede dört VPC dağıttınız: ikisi Alibaba Cloud A Hesabı ve ikisi Alibaba Cloud B Hesabı için. Daha fazla bilgi için bkz. VPC oluşturma ve yönetme.
Hem Alibaba Cloud A Hesabı hem de Alibaba Cloud B Hesabı için her VPC'de bir ECS örneği oluşturdunuz. Daha fazla bilgi için bkz. ECS örneği oluşturma.
Her hesap içindeki iki VPC'yi bağlamak için bir VPC eşlemeli bağlantısı kurdunuz. Daha fazla bilgi için bkz. VPC eşlemeli bağlantısı oluşturma ve yönetme.
Aşağıdaki tabloda ağ yapılandırması özetlenmektedir.
|
Kaynak |
Alibaba Cloud A Hesabı |
Alibaba Cloud B Hesabı |
|
Hesap Kimliği |
135809047715**** |
166032244439**** |
|
VPC |
BJ-VPC1
BJ-VPC2
|
BJ-VPC3
BJ-VPC4
|
|
ECS |
BJ-VPC1-ECS1
BJ-VPC2-ECS2
|
BJ-VPC3-ECS3
BJ-VPC4-ECS4
|
Yapılandırma
Adım 1: Üyeleri davet etme
Yönetim hesabı, kaynak dizininizin dışındaki Alibaba Cloud hesaplarını üye olarak davet ederek tüm kaynaklarınızın merkezi yönetimini sağlayabilir.
Yönetim hesabınızı kullanarak Kaynak Yönetimi konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini tıklayın.
Invite Member Account öğesini tıklayın.
-
Invite Member Account panelinde, Hesap Kimliği veya Oturum Açma E-posta Adresi alanına Alibaba Cloud A hesabının (135809047715) ve Alibaba Cloud B hesabının (166032244439) kimliklerini girin. Ardından risk bildirimini inceleyin ve onay kutusunu seçin.
NotE-posta adresi, hesabın kurtarma e-postası değil, oturum açma e-posta adresi olmalıdır. Hesapları toplu olarak davet etmek için birden fazla hesap kimliği veya oturum açma e-posta adresi girebilirsiniz. Her girişi virgül (,) ile ayırın.
OK öğesini tıklayın.
Adım 2: Yetkili yönetici ekleme
Yetkili yönetici hesabı, kuruluş yönetimi görevlerini hizmet yönetimi görevlerinden ayırır. Kuruluş yönetim hesabı kaynak dizini için organizasyonel görevleri yürütürken, yetkili yönetici hesabı güvenilir hizmetleri yönetir. Bu örnekte, Alibaba Cloud A Hesabı yetkili yönetici hesabıdır.
Cloud Firewall en fazla beş yetkili yönetici hesabını destekler.
Yönetim hesabınızı kullanarak Kaynak Yönetimi konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini tıklayın.
Trusted Services sayfasında hedef güvenilir hizmeti bulun ve Actions sütunundaki Manage seçeneğini tıklayın.
Delegated Administrator Account bölümünde Add seçeneğini tıklayın.
Add Delegated Administrator Account panelinde Alibaba Cloud A Hesabını (Kimlik: 135809047715****) seçin.
-
OK öğesini tıklayın.
Hesabı ekledikten sonra, güvenilir hizmetin çoklu hesap yönetimi modülüne erişebilir ve tüm kaynak dizinini yönetebilirsiniz.
Adım 3: Üye hesap ekleme
Cloud Firewall, birden fazla Alibaba Cloud hesabını organize etmek için Kaynak Dizini'nin güvenilir hizmet özelliğini kullanır. Dizindeki her hesap bir üye hesap haline gelir ve bu sayede tüm üyeler kaynakları paylaşabilir.
Alibaba Cloud A hesabıyla Cloud Firewall konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini tıklayın.
Multi-Account sayfasında Add Member seçeneğini tıklayın.
Add Member iletişim kutusunda, Alibaba Cloud B hesabını (166032244439****) Selected Members listesine ekleyin.
-
Selected Members listesinde Alibaba Cloud B hesabını (166032244439****) seçin ve OK öğesini tıklayın.
Alibaba Cloud A hesabı (135809047715**), Alibaba Cloud B hesabını (166032244439) üye hesap olarak ekledi. Alibaba Cloud B hesabı (UID: 166032244439) artık Çoklu Hesap Yönetimi sayfasındaki üye hesap listesinde Normal** durumuyla görünür.
Üye hesap eklemek, Cloud Firewall'a hesabın cloud kaynaklarına erişmek için varsayılan yetki verir. Bir VPC Güvenlik Duvarı Cloud Enterprise Network içindeki hesaplar arası VPC'leri koruyorsa, VPC'ye sahip olan Alibaba Cloud hesabının cloud kaynaklarına erişmesi için Cloud Firewall'u manuel olarak yetkilendirmeniz gerekir. Daha fazla bilgi için bkz. Cloud Firewall'u cloud kaynaklarına erişim için yetkilendirme.
Adım 4: VPC güvenlik duvarı oluşturma
İki VPC bir VPC eşlemeli bağlantısı üzerinden bağlıysa, aralarındaki trafiği incelemek için bir VPC güvenlik duvarı oluşturabilirsiniz.
VPC güvenlik duvarını etkinleştirmek bir rota geçişini tetikler ve bu durum VPC'ler arası trafikte kısa süreli bir kesintiye neden olabilir. Bu işlemi yoğun olmayan saatlerde gerçekleştirmenizi öneririz.
Alibaba Cloud A Hesabıyla Cloud Firewall konsolunda oturum açın. Sol gezinme bölmesinde Firewall seçeneğini tıklayın.
Firewall sayfasında VPC Firewall sekmesini tıklayın.
-
Peering Connection sekmesinde, VPC değeri BJ-VPC1 ve Peer VPC değeri BJ-VPC2 olan girişi bulun ve ardından Actions sütunundaki Create seçeneğini tıklayın.
Cloud Firewall kaynakları her 30 dakikada bir senkronize eder, bu nedenle yeni oluşturulan bir kaynağın görünmesi 30 dakika kadar sürebilir.
-
Create VPC Firewall iletişim kutusunda aşağıdaki parametreleri yapılandırın ve OK öğesini tıklayın.
Parametre
Açıklama
Örnek
Instance Name
VPC güvenlik duvarı örneğini tanımlamanıza yardımcı olacak benzersiz ve açıklayıcı bir ad.
Çoklu hesap yönetimi testi
Connection Type
VPC'ler arasındaki veya bir VPC ile bir veri merkezi arasındaki bağlantı yöntemini belirtir. Bu senaryo için tür otomatik olarak Peering Connection olarak ayarlanır.
vpc eşleme bağlantısı
VPC Details
VPC bölgesini ve örneğini onaylayın. Korunacak Route Tablenu seçin ve Destination CIDR Blocknu girin.
Yerel VPC:
-
Bölge: Çin (Pekin)
-
VPC: vpc-2zekde0udtz2s1hn9****-BJ-VPC1
-
Güvenlik Duvarı IP/ENI: 10.33.33.15-eni-2zeau3rre2q3llavidw0
-
Yönlendirme tablosu: vtb-2zeo25fbkcvc2lx7j****
-
Hedef CIDR bloğu: 10.66.66.0/24
Eş VPC:
-
Bölge: Çin (Pekin)
-
VPC: vpc-2zey3h1i556yn5orn****-BJ-VPC2
-
Güvenlik Duvarı IP/ENI: 10.66.66.92-eni-2zeau3rre2q3llavidw0
-
Yönlendirme tablosu: vtb-2zeo25****
-
Hedef CIDR bloğu: 10.33.33.0/24
IPS
Cloud Firewall'un yerleşik tehdit algılama motoru, İnternet'ten gelen kuzey-güney trafiği ve VPC sınırındaki doğu-batı trafiği için ağ ihlallerini gerçek zamanlı olarak engelleyen bir saldırı önleme sistemi (IPS) sağlar.
-
IPS Modu: Engelleme Modu - Gevşek.
-
IPS Yetenekleri: Temel Kurallar ve Sanal Yamalama.
Enable VPC Firewall
Etkinleştirilirse, VPC güvenlik duvarı oluşturulduğunda otomatik olarak etkinleşir. Bu seçenek varsayılan olarak devre dışıdır.
Etkin
-
Peering Connection sekmesinde, VPC değeri BJ-VPC3 ve Peer VPC değeri BJ-VPC4 olan girişi bulun ve ardından Actions sütunundaki Create seçeneğini tıklayın.
-
Create VPC Firewall iletişim kutusunda aşağıdaki parametreleri yapılandırın ve OK öğesini tıklayın.
Parametre
Açıklama
Örnek
Instance Name
VPC güvenlik duvarı örneğini tanımlamanıza yardımcı olacak benzersiz ve açıklayıcı bir ad.
Çoklu hesap yönetimi testi02
Connection Type
VPC'ler arasındaki veya bir VPC ile bir veri merkezi arasındaki bağlantı yöntemini belirtir. Bu senaryo için tür otomatik olarak Peering Connection olarak ayarlanır.
vpc eşleme bağlantısı
VPC Details
VPC bölgesini ve örneğini onaylayın. Korunacak Route Tablenu seçin ve Destination CIDR Blocknu girin.
Yerel VPC:
-
Bölge: Çin (Pekin)
-
VPC Kimliği: vpc-2ze9epancaw8t4sha****-VPC3-ECS3
-
Güvenlik Duvarı IP/ENI: 10.10.10.46-eni-2ze0if806m1f08w5****
-
Yönlendirme tablosu: vtb-2zekhldj6y24xm6vi****
-
Hedef CIDR bloğu: 10.10.11.0/24
Eş VPC:
-
Bölge: Çin (Pekin)
-
VPC: vpc-2ze3rb2rf1rqo3peo****-BJ-VPC4
-
Güvenlik Duvarı IP/ENI: 10.10.11.116-eni-2ze24sw34yq9n8ae****
-
Yönlendirme tablosu: vtb-2zestg1kxe9it54yu****
-
Hedef CIDR bloğu: 10.10.10.0/24
IPS
Cloud Firewall'un yerleşik tehdit algılama motoru, İnternet'ten gelen kuzey-güney trafiği ve VPC sınırındaki doğu-batı trafiği için ağ ihlallerini gerçek zamanlı olarak engelleyen bir saldırı önleme sistemi (IPS) sağlar.
-
IPS Modu: Engelleme Modu - Gevşek.
-
IPS Yetenekleri: Temel Kurallar ve Sanal Yamalama.
Enable VPC Firewall
Etkinleştirilirse, VPC güvenlik duvarı oluşturulduğunda otomatik olarak etkinleşir. Bu seçenek varsayılan olarak devre dışıdır.
Etkin
-
Adım 5: Erişim kontrol ilkesi yapılandırma
VPC güvenlik duvarı, VPC'ler arasındaki trafiği inceler. Varsayılan olarak, bu VPC'ler arasındaki tüm trafiğe izin verir. Varlıklarınıza yönelik trafik üzerinde ayrıntılı kontrol sağlamak için VPC güvenlik duvarı için bir erişim kontrol ilkesi oluşturabilirsiniz. Bu örnekte, BJ-VPC1-ECS1 örneğinden BJ-VPC2-ECS2 örneğine erişimi reddetmek için bir erişim kontrol ilkesi oluşturacaksınız. Her iki ECS örneği de bir Alibaba Cloud Hesabına aittir.
Alibaba Cloud Hesabınızla Cloud Firewall konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini tıklayın.
VPC Border sayfasında Create Policy seçeneğini tıklayın.
-
Create Policy - VPC Border panelinde aşağıdaki parametreleri yapılandırın.
Parametre
Açıklama
Örnek değer
Source Type
Trafik kaynağının türü.
IP
Source
Trafiğin kaynak adresi.
10.33.33.17/32
Destination Type
Trafik hedefinin türü.
IP
Destination
Trafiğin hedef adresi.
10.66.66.94/32
Protocol Type
Transport katmanı protokolü.
TCP
Port Type
Bağlantı noktasının türü.
Bağlantı Noktası
Port
İlkenin uygulanacağı hedef bağlantı noktası. Port Type ayarına bağlı olarak bir bağlantı noktası numarası girebilir veya önceden yapılandırılmış bir Address Book nden seçim yapmak için Select seçeneğini tıklayabilirsiniz.
80
Application
Trafiğin kullandığı uygulama.
ANY
Action
İlkeyle eşleşen trafikte gerçekleştirilecek eylem.
reddet
Description
İlkenin amacını tanımlamanıza yardımcı olacak isteğe bağlı bir açıklama.
Hesap içi yönetim için reddetme ilkesi
Priority
İlkenin önceliği. Varsayılan değer Lowest tur.
en düşük OK öğesini tıklayın.
Adım 6: Trafik günlüklerini ve saldırı önlemeyi görüntüleme
Güvenlik duvarını yapılandırdıktan sonra, Cloud Firewall konsolunda VPC'leriniz arasındaki trafiği izleyebilirsiniz. VPC Erişimi özelliği, anormal trafiği belirlemenize ve sorunlarını gidermenize yardımcı olacak gerçek zamanlı bilgiler sağlar; bu da potansiyel saldırıların daha hızlı tespit edilmesine olanak tanır. Daha fazla bilgi için bkz. VPC Erişimi. Ayrıca, yapılandırmanızı doğrulamak ve anormal trafik olup olmadığını kontrol etmek için trafik günlüklerini ve saldırı önleme verilerini gözden geçirebilirsiniz. İş gereksinimlerinizle uyumlu olmayan bir trafik bulursanız, erişim kontrol ilkelerinizi veya koruma ayarlarınızı düzenleyebilirsiniz.
VPC'ler arasındaki trafik günlüklerini görüntüleme
Alibaba Cloud A Hesabıyla Cloud Firewall konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini tıklayın.
Log Audit sayfasında Traffic Logs sekmesini ve ardından VPC Border sekmesini tıklayın.
-
VPC Border sekmesinde, Alibaba Cloud A Hesabı ve Alibaba Cloud B Hesabı altında dağıtılan VPC'ler arasındaki trafiği sorgulayın.
-
BJ-VPC2-ECS2'den BJ-VPC1-ECS1'e başarılı erişim için trafik günlüğünü sorgulamak amacıyla kaynak IP'sini 10.66.66.94 (BJ-VPC2-ECS2) ve hedef IP'sini 10.33.33.17 (BJ-VPC1-ECS1) olarak ayarlayın.
Başarılı erişim, Alibaba Cloud A Hesabındaki iki VPC arasındaki trafiğin Cloud Firewall üzerinden yönlendirildiğini gösterir. Sorgu sonuçları, hedef bağlantı noktasının 22 olduğu ve eylemin İzin Ver olduğu bir trafik günlük kaydı gösterir; bu da VPC'ler arasında SSH erişimine izin verildiğini doğrular.
-
BJ-VPC3-ECS3'ten BJ-VPC4-ECS4'e başarılı erişim için trafik günlüğünü sorgulamak amacıyla kaynak IP'sini 10.10.10.44 (BJ-VPC3-ECS3) ve hedef IP'sini 10.10.11.115 (BJ-VPC4-ECS4) olarak ayarlayın.
Başarılı erişim, Alibaba Cloud B Hesabındaki iki VPC arasındaki trafiğin Cloud Firewall üzerinden yönlendirildiğini gösterir. Sorgu sonuçları iki ICMP trafik kaydı gösterir ve her ikisi için de eylem İzin Verdir.
-
-
VPC Border sekmesinde, BJ-VPC1-ECS1'den (kaynak IP: 10.33.33.17) BJ-VPC2-ECS2'ye (hedef IP: 10.66.66.94) yönelik trafik günlüklerini sorgulayın.
Günlükler, BJ-VPC1-ECS1'den BJ-VPC2-ECS2'ye yönelik trafiğin engellendiğini gösterir; bu da erişim kontrol ilkesinin etkin olduğunu ve kurumsal varlıkları izole ettiğini belirtir. Sorgu sonuçları, hedef bağlantı noktası 80 olan birden fazla TCP trafik kaydı gösterir. Eylem Bıraktır ve eşleşen kuralın adı Birleşik hesap reddetme ilkesidir; bu da VPC Sınırı güvenlik duvarındaki engelleme ilkesinin etkili olduğunu doğrular.
VPC Koruması için saldırı önlemeyi görüntüleme
Alibaba Cloud A Hesabıyla Cloud Firewall konsolunda oturum açın.
Sol gezinme bölmesinde .
-
IPS sayfasında VPC Protection sekmesini tıklayın ve saldırı önleme bilgilerini görüntülemek için sorgu koşullarını ayarlayın.
Sonuçlar, ECS örnekleri için sızma olaylarını gösterir; bu da Cloud Firewall'un Alibaba Cloud A Hesabındaki BJ-VPC1-ECS1 ve BJ-VPC2-ECS2 arasındaki güvensiz iletişimi algılayabildiğini ve kurumsal varlıkları koruyabildiğini gösterir. Sorgu sonuçları,
10.66.66.94(kaynak IP) adresinden10.33.33.17(hedef IP) adresine yönelik trafik için iki güvenlik olayı gösterir. Bu olaylar için olay adı truva arka kapı iletişimi, risk düzeyi Yüksek, saldırı türü truva, saldırı uygulaması truva, algılama kaynağı Temel Koruma ve olay sayıları 7 ve 4'tür.NotBJ-VPC1-ECS1'den BJ-VPC2-ECS2'ye yönelik trafik için zaten bir reddetme ilkesi yapılandırıldığından, trafik erişim kontrol ilkesiyle eşleşir ve engellenir. Bu nedenle, saldırı önleme günlüklerinde görünmez.
Olayla ilgili daha fazla ayrıntıyı Basic Information panelinde görüntülemek için Details seçeneğini tıklayın.