Özel bir örneğin giden trafiğini belirli bir alan adıyla sınırlamak için NAT Güvenlik Duvarı erişim kontrol ilkesi yapılandırın. Bu işlem, yetkisiz internet erişimi ve veri sızıntısı riskini azaltır.
Senaryo
Bu konuda aşağıdaki senaryo ele alınır: Özel IP adresi 10,10.XX.XX olan bir ECS örnek, bir nat gateway aracılığıyla Internet erişimi sağlar. Güvenlik amacıyla, örnek üzerinde yalnızca www.aliyun.com web sitesine erişime izin veren bir ilke yapılandırırsınız.
Yordam
Cloud Firewall konsoluna oturum açın.
Sol gezinme bölmesinde seçeneklerini seçin.
-
NAT Border sayfasında, yapılandırmak istediğiniz NAT ağ geçidini seçin ve Create Policy düğmesine tıklayın.
Cloud Firewall, mevcut hesabınızla ilişkili NAT ağ geçitlerini otomatik olarak senkronize eder. Yapılandırmak istediğiniz NAT ağ geçidini açılan listeden seçebilirsiniz.

-
Create Policy - NAT Border panelinde iki ilke oluşturun: Örneğin www.aliyun.com adresine erişmesine izin veren yüksek öncelikli bir ilke ve örneğin diğer tüm İnternet hedeflerine erişimini engelleyen düşük öncelikli bir ilke.
-
Örneğinwww.aliyun.com adresine erişmesine izin veren bir ilke oluşturun. Aşağıdaki temel ayarları kullanın:Source: 10,10.XX.XX/32
Destination Type: Domain Name
Destination: www.aliyun.com
Domain Name Identification Mode: FQDN-based Resolution (Extract Host or SNI Field in Packets)
Protocol Type: TCP
Port: 443/443
Application: HTTPS
Action: Allow
Priority: Highest
-
Örneğintüm genel IP adreslerine erişimini engellemek için bir ilke oluşturun. Aşağıdaki temel ayarları kullanın:Source: 10,10.XX.XX/32
Destination: Tüm IP adreslerini temsil eden 0.0.0.0/0
Protocol Type: ANY
Port: Tüm bağlantı noktalarını temsil eden 0/0
Application: ANY
Action: Deny
Priority: Lowest
İlkeleri yapılandırdıktan sonra, policy allowing access to www.aliyun.com öğesinin policy denying access to all Internet destinations öğesinden daha yüksek önceliğe sahip olduğundan emin olun.
-
Sonraki adımlar
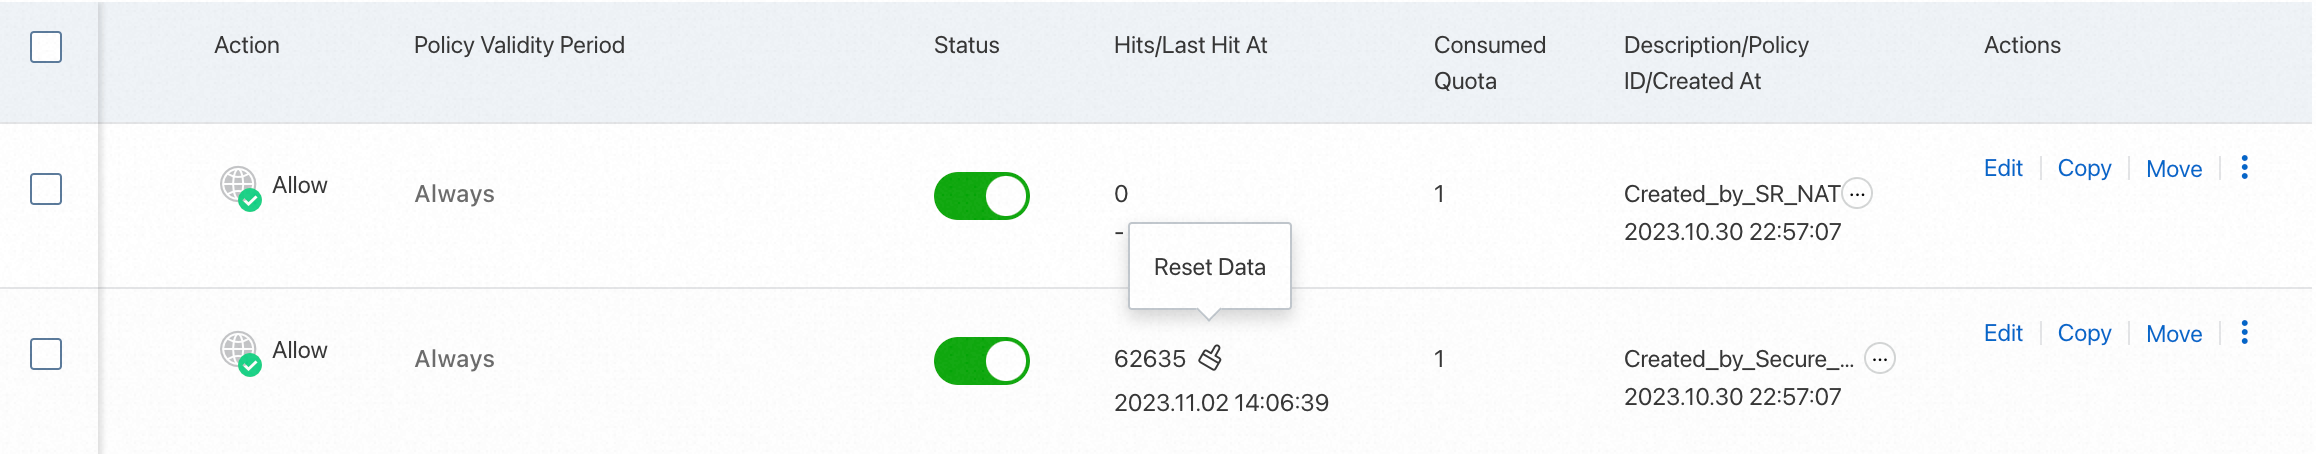
İş süreçleriniz bir süre çalıştıktan sonra, erişim kontrol ilkesi listesindeki Hits/Last Hit At sütununda erişim kontrol ilkelerinin eşleşme sayısını görüntüleyebilirsiniz.
Trafik günlüklerini görüntülemek üzere eşleşme sayısına tıklayarak Traffic Logs sayfasına gidin. Trafik günlüklerini görüntüleme hakkında bilgi için bkz. Trafik Günlükleri.
İlgili belgeler
Bir
nat firewalliçinaccess control policiesyapılandırma hakkında ayrıntılı talimatlar için bkz. NAT Sınırı Erişim Kontrol İlkelerini Yapılandırma.Access control policiesyapılandırma konusunda daha fazla ilke ve örnek için bkz. Erişim kontrol ilkesi yapılandırma örnekleri.Access control policiesyapılandırma ve kullanma hakkında daha fazla bilgi için bkz. Erişim kontrol ilkeleri hakkında SSS.