Varsayılan sunucu yapılandırmaları nadiren güvenlidir. Gereksiz açık bağlantı noktaları, zayıf parolalar ve eksik yamalar; saldırganların otomatik olarak ve geniş ölçekte istismar edebileceği giriş noktaları oluşturur. Cloud Firewall'un saldırı önleme sistemi (IPS), Temel Koruma ve Sanal Yama özellikleri bu açıkları olay haline gelmeden önce kapatmak için birlikte çalışır.
Yaygın saldırı vektörleri
Modern saldırılar iki tür zayıflıktan faydalanır:
Hatalı sistem yapılandırmaları
| Zayıflık | Risk |
|---|---|
| Gereksiz açık bağlantı noktaları | Saldırı yüzeyini genişletir |
| Zayıf parolalar | Kaba kuvvet saldırılarına karşı savunmasızdır |
| Eksik güvenlik ilkeleri | Sistemin temel bir savunma hattından yoksun kalmasına neden olur |
Yamanmamış güvenlik açıkları
| Zayıflık | Risk |
|---|---|
| Komut çalıştırma açığı | Keyfi uzaktan kod çalıştırmaya olanak tanır |
| Hizmet reddi (DoS) açığı | Normal hizmet isteklerini kesintiye uğratır |
| Veri ihlali açığı | Hassas veya gizli verilerin ifşa olmasına yol açar |
Gerçek dünya örnekleri
Aşağıdaki CVE'ler, yamanmamış güvenlik açıklarının ciddi yetki aşımlarına nasıl yol açtığını gösterir.
Örnek 1: Samba'daki Uzaktan Kod Çalıştırma Açığı (CVE-2017-7494)
Samba, Linux ve UNIX üzerinde Server Message Block (SMB) protokolünü uygulayarak dosya ve yazıcı paylaşımını sağlar. Bu güvenlik açığı, bir istemcinin yazılabilir paylaşılan bir dizine kütüphane dosyası yüklemesine ve sunucuyu bu dosyayı yükleyip çalıştırmaya zorlamasına olanak tanır.
Etkilenen sürümler: Linux ve UNIX üzerindeki Samba 4.4.14, 4.5.10 ve 4.6.4.
| Etki | Açıklama |
|---|---|
| Komut çalıştırma | Uzaktan kod çalıştırma sunucunun ele geçirilmesine ve veri ihallerine neden olur |
| Hizmet kesintisi | Bu güvenlik açığından yararlanan SambaCry adlı solucan, ele geçirilen sunucularda kripto para madenciliği yaparak hesaplama kaynaklarını tüketir ve hizmet erişilebilirliğini düşürür |
Örnek 2: Windows SMB sunucusundaki Uzaktan Kod Çalıştırma Açığı (CVE-2017-0143)
SMB sunucusu, Windows'ta varsayılan olarak yüklü gelen bir protokol bileşenidir. Bu güvenlik açığı, saldırganın özel olarak hazırlanmış paketleri bir SMBv1 sunucusuna göndererek uzaktan kod çalıştırmasını sağlar.
Etkilenen sürümler: Windows Server 2008 SP2, 2008 R2 SP1, 2012 Gold, 2012 R2 ve 2016.
| Etki | Açıklama |
|---|---|
| Komut çalıştırma | Uzaktan kod çalıştırma sunucunun ele geçirilmesine ve veri ihallerine neden olur |
| Veri kaybı | WannaCry ve benzeri solucanlar bu güvenlik açığından yararlanarak dosyaları şifreler; bu durum veri kaybına ve ihallere yol açar |
Cloud Firewall bu tehditlere karşı nasıl koruma sağlar
Alibaba Cloud güvenlik ekibi sistem güvenlik açıklarını sürekli takip eder ve bulguları önleme kurallarına dönüştürür. Cloud Firewall üç tehdit kategorisi boyunca katmanlı koruma sunar:
| Tehdit | Koruma mekanizması |
|---|---|
| Kaba kuvvet saldırıları | Tehdit istihbaratı ağ genelindeki saldırı desenlerini algılar ve tarama ile sızma girişimlerini proaktif olarak engeller |
| İşletim sistemi güvenlik açıkları (Samba RCE, SMB RCE dahil) | Sanal Yama özelliği sistemleri yüksek riskli işletim sistemi güvenlik açıklarına karşı korur |
| Diğer sızma girişimleri (ters kabuklar, sistem dosyası değişiklikleri) | Temel Koruma özelliği bu saldırıları gerçek zamanlı olarak algılar ve engeller |
Ön koşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Cloud Firewall konsolu erişimine sahip bir Alibaba Cloud hesabı
Etkinleştirilmiş ve varlıklarınızı koruyan Cloud Firewall
Saldırı önlemeyi etkinleştirin
Adım 1: Tehdit motorunu Engelle moduna ayarlayın
Cloud Firewall konsolunda oturum açın.
Sol gezinme bölmesinde Prevention Configuration > IPS Configuration seçeneğini belirleyin.
Internet Border sekmesini tıklayın.
Threat Engine Mode için bir Block modu düzeyi seçin.
Adım 2: Temel Korumayı açın
Basic Protection sekmesinde Basic Protection özelliğini açın.

Adım 3: Sanal Yamayı açın
Virtual Patching sekmesinde Virtual Patching özelliğini açın.
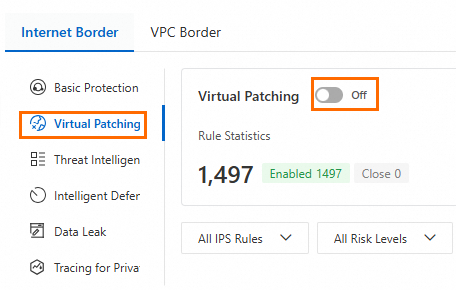
Bu üç kontrolün tümü etkinleştirildiğinde Cloud Firewall, internete açık varlıklarınızda kaba kuvvet saldırılarına, bilinen işletim sistemi güvenlik açıklarına ve aktif sızma girişimlerine karşı savunma sağlar.