Elastic Compute Service (ECS) örneklerinde barındırılan kendi kendine yönetilen veritabanları; kaba kuvvet saldırıları, zafiyet istismarları, kötü niyetli komut çalıştırmaları ve veri hırsızlığı gibi tehditlerin sıkça hedefi olur. Cloud Firewall'ın sızma önleme sistemi (IPS), veritabanınızda veya uygulama kodunuzda herhangi bir değişiklik yapmanıza gerek kalmadan, tek bir yapılandırma sayfasından bu dört tehdit kategorisine karşı koruma sağlar.
Desteklenen veritabanları
Cloud Firewall IPS, ECS örneklerinde dağıtılan kendi kendine yönetilen veritabanlarını korur. Aşağıdaki veritabanı türleri desteklenir:
MySQL
Microsoft SQL Server
Redis
PostgreSQL
Memcache
MongoDB
Oracle
Cloud Firewall veritabanlarını nasıl korur?
Her tehdit kategorisi, belirli bir IPS koruma mekanizmasıyla eşleşir:
| Tehdit | Koruma mekanizması | Davranış |
|---|---|---|
| Kaba kuvvet saldırıları | Tehdit İstihbaratı | Ağ genelindeki saldırılar ve kötü niyetli taramalarla ilişkili IP'leri otomatik olarak engeller |
| Veritabanı uygulaması zafiyetleri (Yaygın Zafiyetler ve Maruziyetler (CVE), hizmet reddi (DoS), veri ihlalleri) | Sanal Yama | Zafiyet istismarı olarak tanımlanan trafiği otomatik olarak engeller |
| Kötü niyetli komut çalıştırma ve dosya okuma/yazma (saklı yordamlar, kullanıcı tanımlı işlevler (UDF'ler), webshell yazma) | Temel Koruma (Temel Kurallar) | Kötü niyetli işlemleri gerçek zamanlı olarak engeller |
| Veri hırsızlığı ve ihlalleri | Temel Koruma (yüksek riskli SQL engelleme) | Yüksek riskli SQL işlemlerini gerçek zamanlı olarak otomatik şekilde engeller |
Veritabanı korumasını etkinleştirin
Veritabanı savunması için IPS'yi etkinleştirin
Cloud Firewall konsolu üzerinde oturum açın.
Sol gezinme bölmesinde Prevention Configuration > IPS Configuration seçeneğini belirleyin.
-
Internet Border sekmesinde Threat Engine Mode bölümüne gidin ve Block Mode değerini Blocking Mode - Loose olarak ayarlayın.
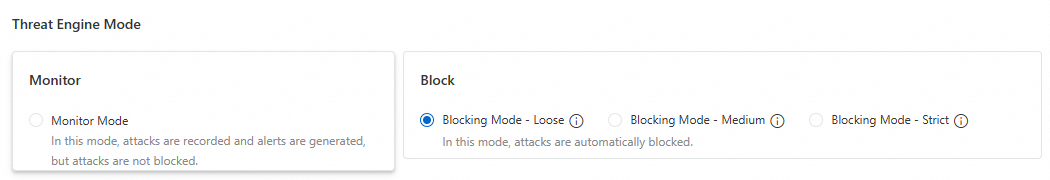
Threat Intelligence bölümünde Threat Intelligence özelliğini etkinleştirin.
Basic Protection bölümünde Basic Rules özelliğini etkinleştirin.
Virtual Patching bölümünde Virtual Patching özelliğini etkinleştirin.
Üç koruma katmanı da artık etkindir. Cloud Firewall, veritabanı trafiğini derhal incelemeye başlar; yeniden başlatma veya veritabanı yapılandırması değişikliği gerekmez.
Ayrıntılı yapılandırma seçenekleri için bkz. IPS yapılandırması.
Sonraki adımlar
Tekrarlayan saldırı kaynaklarını tespit etmek ve erişim kontrol kurallarını sıkılaştırmak amacıyla güvenlik olaylarını düzenli olarak gözden geçirin.
İnternete açık veritabanları için, tehditler IPS katmanına ulaşmadan önce saldırı yüzeyini daraltmak adına güvenlik grubu kurallarıyla erişimi bilinen IP aralıklarıyla sınırlayın.