Trafik zamanlaması, Differentiated Services Code Point (DSCP) değerlerini kullanarak bölgeler arası ağ trafiğini işaretler ve her trafik türü için bir bant genişliği sınırı uygular. Bu sayede her hizmet için ayrılmış bölgeler arası bant genişliği sağlanır ve genel ağ verimliliği artırılır.
Giriş
Genel Bakış
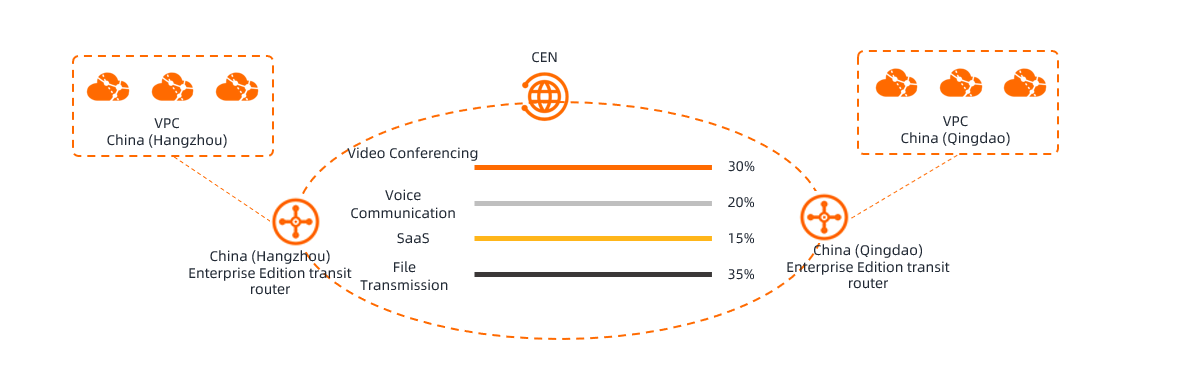
Kurumlar, bölgeler arası iletişim için Cloud Enterprise Network (CEN) kullandığında, bölgeler arası bağlantı genellikle video konferans, sesli çağrılar, SaaS uygulamaları ve dosya aktarımı gibi birden fazla hizmetten gelen trafiği taşır. Bu hizmetlerin farklı ağ gereksinimleri bulunur. Örneğin:
Video konferans ve sesli çağrı trafiği gerçek zamanlı iletim gerektirir. Yüksek paket kaybı ve sık titreşim, iletişim kalitesini düşürebilir.
SaaS uygulaması trafiği hızlı yanıt süreleri gerektirir. Ağ tıkanıklığı kullanıcı deneyimini olumsuz etkiler.
Dosya aktarım trafiği yüksek aktarım hızı ve yeterli bant genişliği gerektirir; ancak gecikme süresi ve titreşim gibi ağ performansı ölçümlerine karşı daha az hassastır.
Bölgeler arası bir bağlantının toplam bant genişliği sabittir. Trafik bölgeler arası bir bağlantı üzerinden iletildiğinde, farklı hizmetler genellikle bant genişliği için yarışır. Bu durum düşük ağ kullanımına ve zayıf iletişim kalitesine yol açabilir. Örneğin, büyük bir dosya aktarımı önemli miktarda bant genişliği tüketerek video konferans ve sesli çağrılarda yüksek gecikme süresine veya hatta kesintilere neden olabilir. Trafik zamanlaması, trafiği sınıflandırmanıza ve farklı hizmetlere bant genişliği ayırmanıza olanak tanır. Bu sayede iletişim kalitesi ve ağ kullanımı iyileştirilir.
Çalışma Prensibi
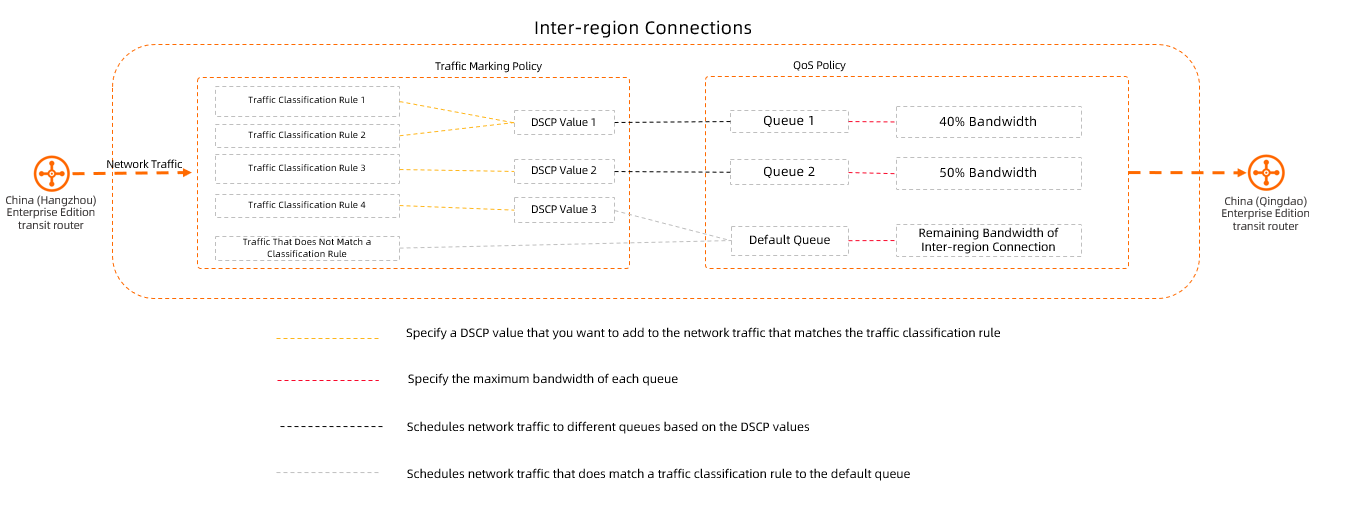
Trafik zamanlama özelliği iki ana bileşenden oluşur: trafik işaretleme ilkeleri ve QoS ilkeleri.
-
Trafik işaretleme ilkesi
Trafik işaretleme ilkesi, trafik sınıflandırma kurallarını kullanarak eşleşen trafiği belirler ve bu trafiği bir Differentiated Services Code Point (DSCP) değeriyle işaretler.
Trafik bölgeler arası bir bağlantıya girdikten sonra, sistem trafik işaretleme ilkelerini öncelik sırasına göre (yüksekten düşüğe) değerlendirir. Trafik, bir trafik işaretleme ilkesindeki herhangi bir trafik sınıflandırma kuralıyla eşleşirse, bu ilkeyle eşleşmiş kabul edilir. Sistem ardından ilke içinde belirtilen DSCP değerini veri paketlerine ekler. Trafik hiçbir trafik işaretleme ilkesiyle eşleşmezse, sistem bir DSCP değeri eklemez.

Örnek
Bir bölgeler arası bağlantı, aşağıdaki tabloda gösterilen trafik işaretleme ilkeleriyle yapılandırılmıştır. Kaynak CIDR bloğu 10.0.10.0/24'ten hedef CIDR bloğu 192.168.30.0/24'e gelen trafik bölgeler arası bağlantıya girdiğinde, Trafik İşaretleme İlkesi 2'deki (Kural 3) ile eşleşir. Trafik İşaretleme İlkesi 2 daha yüksek önceliğe sahip olduğundan, sistem Trafik İşaretleme İlkesi 3'ü (Kural 5) değerlendirmeye devam etmez. Sistem, veri paketlerine 9 DSCP değeri ekler.
Trafik işaretleme ilkesi adı
Öncelik
Belirtilen DSCP
Trafik sınıflandırma kuralı adı
Kaynak CIDR bloğu
Hedef CIDR bloğu
Trafik İşaretleme İlkesi 1
5
6
Kural 1
192.168.10.0/24
192.168.30.0/24
Kural 2
192.168.20.0/24
192.168.30.0/24
Trafik İşaretleme İlkesi 2
10
9
Kural 3
10.0.0.0/16
192.168.30.0/24
Kural 4
172.16.0.0/16
192.168.30.0/24
Trafik İşaretleme İlkesi 3
15
12
Kural 5
10.0.10.0/24
192.168.30.0/24
Kural 6
10.0.20.0/24
192.168.30.0/24
-
QoS ilkesi
QoS ilkesi, trafiği DSCP değerlerine göre farklı kuyruklara sınıflandırır. Her kuyruğa ayrılmış bant genişliği atayarak diğer trafiğin bu bant genişliğini tüketmesini engelleyebilirsiniz.
Her QoS ilkesi bir varsayılan kuyruk içerir. Sistem, bir trafik sınıflandırma kuralıyla eşleşmeyen veya işaretlenmiş ancak belirli bir kuyruğa atanmamış trafiği otomatik olarak varsayılan kuyruğa yönlendirir. Varsayılan kuyruk, bölgeler arası bağlantının kalan bant genişliğini kullanır. Bir QoS ilkesinde, tüm kuyrukların bant genişliği toplamı bölgeler arası bağlantının toplam bant genişliğini aşamaz.
Sınırlamalar
Trafik zamanlama özelliği yalnızca Kurumsal Sürüm geçiş yönlendiricisindeki bölgeler arası bağlantılar için kullanılabilir.
-
Trafik zamanlama özelliği yalnızca Kurumsal Sürüm geçiş yönlendiricisinin giden yönü için geçerlidir.
Örneğin, Çin (Hangzhou) ve Çin (Qingdao) bölgeleri arasında bir bölgeler arası bağlantı olduğunu düşünün. Trafik zamanlama özelliğini Çin (Hangzhou) bölgesindeki geçiş yönlendiricide yapılandırırsanız, bu özellik yalnızca Çin (Hangzhou)'dan Çin (Qingdao)'ya giden trafik için bant genişliği garantisi sağlar. Ters yöndeki, yani Çin (Qingdao)'dan Çin (Hangzhou)'ya giden trafik için bant genişliği garantisi sağlamaz.
ÖnemliTutarlı bir bölgeler arası bant genişliği deneyimi sağlamak için her iki trafik yönü için de eşleşen trafik işaretleme ilkeleri ve QoS ilkeleri yapılandırın.
-
Aşağıdaki tabloda trafik zamanlama özelliğine ilişkin kotalar listelenmiştir.
Kaynak
Varsayılan sınır
Ayarlanabilir
Geçiş yönlendirici başına maksimum trafik sınıflandırma kuralı sayısı
500
Ayarlanamaz
QoS ilkesi başına maksimum kuyruk sayısı
64
Ayarlanamaz
Örnek senaryo
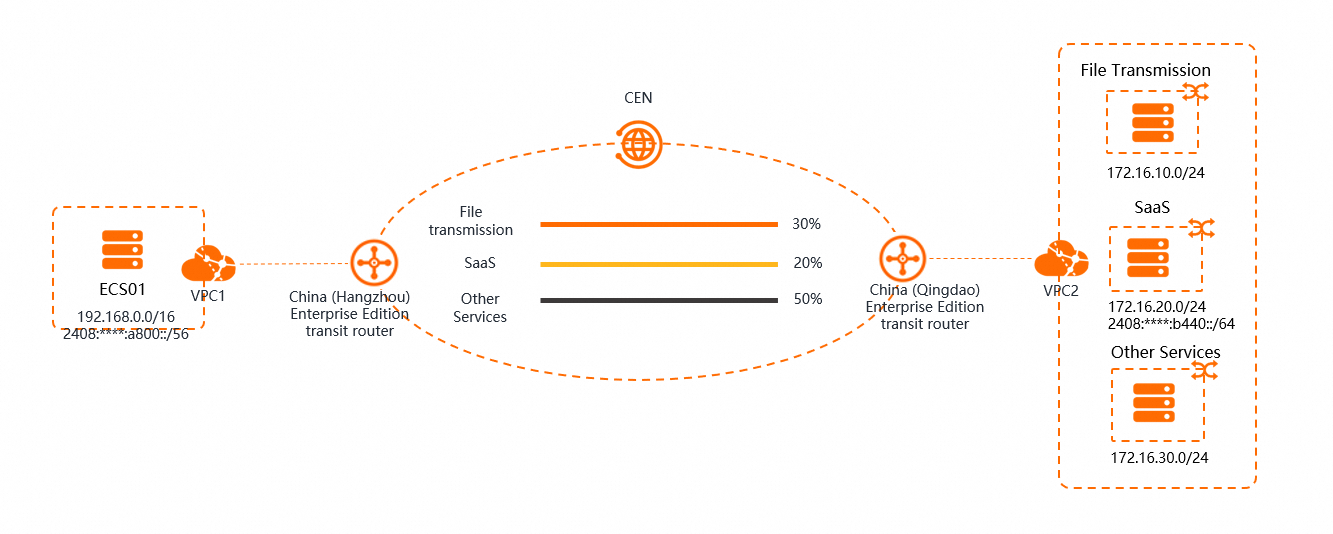
Bu konuda, trafik zamanlama özelliğini önceki şekildeki senaryo üzerinden göstereceğiz. Bir kurumun Çin (Hangzhou) bölgesinde bir sanal özel cloud (VPC), VPC1 ve Çin (Qingdao) bölgesinde başka bir VPC, VPC2 bulunmaktadır. Kurum, VPC1'deki bir Elastic Compute Service (ECS) örneği üzerinde bir uygulama istemcisi, ECS01 oluşturur. VPC2'de ise kurum bir dosya aktarım hizmeti, bir ofis SaaS hizmeti ve diğer hizmetleri dağıtır. VPC1 ve VPC2, bir Cloud Enterprise Network (CEN) örneği ve Kurumsal Sürüm geçiş yönlendirici aracılığıyla birbirine bağlanır. Ancak, VPC1'deki ECS01 dosya aktarım hizmetine ve ofis SaaS hizmetine erişirken sık sık yavaş yanıt süreleri ve kesilen dosya aktarımları yaşamaktadır. İlk incelemenin ardından kurum, diğer hizmetlerin aşırı miktarda bölgeler arası bant genişliği tükettiğini tespit eder. Sonuç olarak, dosya aktarımı ve ofis SaaS hizmetleri yeterli bant genişliğine sahip olamaz ve düzgün çalışamaz.
Kurum, kritik hizmetler için güvenilir iletişim sağlamak amacıyla bölgeler arası bağlantının trafik zamanlama özelliğini kullanarak her trafik türü için sabit bir bant genişliği ayırmayı planlamaktadır. Bu örnek için ağ yapılandırması ve bant genişliği planı aşağıdaki tabloda gösterilmiştir.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Ön koşullar
CEN ve Kurumsal Sürüm geçiş yönlendirici kullanarak bölgeler arası trafik iletimini etkinleştirdiniz. Kurulum talimatları için bkz. Farklı hesaplara ait VPC'leri bağlama.
Adım 1: Trafik işaretleme ilkesi oluşturma
Trafik işaretleme ilkesi, trafik sınıflandırma kurallarını kullanarak trafiği belirler ve eşleşen paketleri bir Differentiated Services Code Point (DSCP) değeriyle işaretler.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Traffic Marking sekmesini tıklayın.
Traffic Marking sekmesinde, Create Traffic Marking Policy öğesini tıklayın.
-
Create Traffic Marking Policy sayfasında aşağıdaki parametreleri yapılandırın ve OK öğesini tıklayın.
Basic Settings
Parametre
Açıklama
Policy Name
Trafik işaretleme ilkesinin adı.
Policy Description
Trafik işaretleme ilkesinin açıklaması.
Policy Priority
Trafik işaretleme ilkesinin eşleşme önceliği. Geçerli değerler: 1 ile 100. Daha küçük bir değer daha yüksek öncelik anlamına gelir.
Trafik bölgeler arası bir bağlantıya girdiğinde, sistem trafik işaretleme ilkelerini öncelik sırasına göre (yüksekten düşüğe) değerlendirir. Trafik bir ilkedeki kuralıyla eşleşirse, sistem bu ilkeyi uygular ve paketleri ilkenin DSCP değeriyle işaretler. Trafik hiçbir ilkeyle eşleşmezse, sistem paketleri işaretlemez.
DSCP
Bir paket bir trafik sınıflandırma kuralıyla eşleşirse, sistem hizmet türlerini ayırt etmek için IP paketindeki DSCP alanını ayarlar.
Bir QoS ilkesi oluştururken, trafiği kuyruğa almak için bu DSCP değerini kullanabilirsiniz.
Geçerli değerler: 0 ile 63. Bir geçiş yönlendiricideki her trafik işaretleme ilkesi benzersiz bir DSCP değerine sahip olmalıdır.
Traffic Classification Rules
Trafik sınıflandırma kurallarını Manual veya Automatic yöntemini kullanarak ekleyebilirsiniz.
Manuel ekleme
Method için Manual seçeneğini belirleyin ve aşağıdaki parametreleri yapılandırın.
Parametre
Açıklama
Address Type
Trafik paketlerinin adres türü. Geçerli değerler:
IPv4: Yalnızca IPv4 trafiğiyle eşleşir.
IPv6: Yalnızca IPv6 trafiğiyle eşleşir.
Bu parametreyi boş bırakırsanız, kural hem IPv4 hem de IPv6 trafiğiyle eşleşir.
Kural adı
Trafik sınıflandırma kuralının adı.
Protocol
Trafik paketlerinin protokolü.
Trafik sınıflandırma kuralları, HTTP, HTTPS, UDP, TCP ve SSH gibi çeşitli protokollerle eşleşebilir. Desteklenen protokollerin listesi için konsola bakın.
HTTP, HTTPS veya SSH gibi bir uygulama katmanı protokolü seçtiğinizde, sistem hedef bağlantı noktasını ilgili iyi bilinen bağlantı noktası numarasıyla otomatik olarak doldurur (örneğin, HTTP için 80 ve HTTPS için 443). Hedef bağlantı noktasını değiştiremezsiniz. Özel bir hedef bağlantı noktası belirtmek için TCP veya UDP seçin.
Source CIDR Block
Trafik paketlerinin kaynak CIDR bloğu.
Bu CIDR bloğu içindeki bir kaynak IP adresinden gelen trafiği eşleştirir. Bu parametreyi boş bırakırsanız, kural tüm kaynak IP adresleriyle eşleşir.
Source Ports
Trafik paketlerinin kaynak bağlantı noktası.
Bu aralıktaki bir kaynak bağlantı noktasından gelen trafiği eşleştirir. Bu parametreyi boş bırakırsanız, kural tüm kaynak bağlantı noktalarıyla eşleşir.
Geçerli değerler: -1 ve 1 ile 65535. Format aşağıdaki gibidir:
1 ile 200 arasındaki bağlantı noktalarını belirtmek için 1/200 girin.
80 numaralı bağlantı noktasını belirtmek için 80/80 girin.
Tüm kaynak bağlantı noktalarıyla eşleşmek için -1/-1 girin.
-1 değerini yalnızca -1/-1 formatında belirtebilirsiniz.
Destination CIDR Block
Trafik paketlerinin hedef CIDR bloğu.
Bu CIDR bloğu içindeki bir hedef IP adresine giden trafiği eşleştirir. Bu parametreyi boş bırakırsanız, kural tüm hedef IP adresleriyle eşleşir.
Destination Ports
Trafik paketlerinin hedef bağlantı noktası.
Bu aralıktaki bir hedef bağlantı noktasına giden trafiği eşleştirir. Bu parametreyi boş bırakırsanız, kural tüm hedef bağlantı noktalarıyla eşleşir.
HTTP veya HTTPS gibi bir uygulama katmanı protokolü seçtiğinizde, sistem hedef bağlantı noktasını otomatik olarak belirler ve bunu yapılandırmanız gerekmez.
Geçerli değerler: -1 ve 1 ile 65535. Format aşağıdaki gibidir:
1 ile 200 arasındaki bağlantı noktalarını belirtmek için 1/200 girin.
80 numaralı bağlantı noktasını belirtmek için 80/80 girin.
Tüm hedef bağlantı noktalarıyla eşleşmek için -1/-1 girin.
-1 değerini yalnızca -1/-1 formatında belirtebilirsiniz.
DSCP
Geçiş yönlendiriciye gelen bir paketin mevcut DSCP değeriyle eşleşir. Bu parametreyi boş bırakırsanız, kural herhangi bir DSCP değerine sahip paketlerle eşleşir. ECS örneklerinizde veya şirket içi veri merkezlerinizde bir DSCP değeri ayarlamadıysanız bu parametreyi boş bırakın.
ÖnemliBir ilke ve bir kuraldaki DSCP değerleri arasındaki farklar:
Trafik işaretleme ilkesindeki Belirtilen DSCP: Geçiş yönlendirici, sınıflandırma kurallarıyla eşleşen tüm trafiği yeniden işaretler. Bu işlem, mevcut herhangi bir DSCP değerinin üzerine yazar. Bir QoS ilkesi oluştururken trafiği kuyruğa almak için bu yeni DSCP değerini kullanabilirsiniz.
Sınıflandırma kuralındaki DSCP: Bu parametre, zaten bir ECS örneğinde veya şirket içi veri merkezinde işaretlenmiş trafiği eşleştirir. Bir ECS örneğinde bir veri paketinin DSCP alanını işaretlemek için Linux çekirdeği tarafından sağlanan Traffic Control (
tc) aracını kullanabilirsiniz.
Description
Trafik sınıflandırma kuralının açıklaması.
Hızlı ekleme
Hızlı ekleme yöntemi için, CIDR bloğunu Source CIDR Block veya Destination CIDR Block olarak ayarlamak üzere bir VPC örneği belirtebilirsiniz. Yalnızca Source CIDR Block ve Destination CIDR Block değerlerini belirtmeniz gerekir. Auto Generate öğesini tıkladığınızda, sistem trafik sınıflandırma kuralı için Protocol, Source Ports, Destination Ports ve DSCP parametrelerini otomatik olarak yapılandırır.
Method için Automatic seçeneğini belirleyin. Rule Name, Source CIDR Block ve Destination CIDR Block değerlerini yapılandırın ve ardından Auto Generate öğesini tıklayın.
ÖnemliAuto Generate öğesini tıkladıktan sonra, otomatik olarak oluşturulan kuralları seçmeniz gerekir. Sistem, seçilen trafik sınıflandırma kurallarını yalnızca mevcut sayfanın alt kısmındaki OK öğesini tıkladığınızda ekler. Auto Generate öğesini tıkladıktan sonra oluşturulan kurallardan hiçbirini seçmezseniz, mevcut sayfanın alt kısmındaki OK öğesini tıkladığınızda sistem herhangi bir trafik sınıflandırma kuralı eklemez.
Birden çok trafik sınıflandırma kuralı eklemek için, yapılandırmak istediğiniz CIDR bloklarını Source CIDR Block ve Destination CIDR Block alanlarına ekleyin ve ardından Auto Generate öğesini tıklayın. Sistem, belirttiğiniz Source CIDR Block ve Destination CIDR Block değerlerine göre tüm olası trafik sınıflandırma kurallarını listeler. Ardından eklemek istediğiniz trafik sınıflandırma kurallarını seçebilirsiniz.
Auto Generate öğesini tıkladıktan sonra, trafik sınıflandırma kurallarını yeniden yapılandırmanız gerekirse, Rule Name, Source CIDR Block ve Destination CIDR Block değerlerini yeniden yapılandırabilir, Auto Generate öğesini tıklayabilir ve ardından eklemek istediğiniz trafik sınıflandırma kurallarını seçebilirsiniz.
Parametre
Açıklama
Rule Name
Trafik sınıflandırma kuralının adı.
Source CIDR Block
Trafik sınıflandırma kuralının kaynak CIDR bloğunu hızla belirtin.
Giriş kutusunun yanındaki Quick Add öğesini tıklayın. Source CIDR Block iletişim kutusunda, soldaki listeden bir VPC örneğinin CIDR bloğunu seçin ve seçilen CIDR bloğunu kullanmak için
 simgesini tıklayın. Ardından, OK öğesini tıklayın.
Bir CIDR bloğunun seçimini kaldırmak için, sağdaki listeden seçin ve
 simgesini tıklayın.
Destination CIDR Block
Trafik sınıflandırma kuralının hedef CIDR bloğunu hızla belirtin.
Giriş kutusunun yanındaki Quick Add öğesini tıklayın. Destination CIDR Block iletişim kutusunda, soldaki listeden bir VPC örneğinin CIDR bloğunu seçin ve seçilen CIDR bloğunu kullanmak için
simgesini tıklayın. Ardından, OK öğesini tıklayın.Bir CIDR bloğunun seçimini kaldırmak için, sağdaki listeden seçin ve
simgesini tıklayın.Protocol
Sistem Protocol, Source Ports, Destination Ports ve DSCP parametrelerini otomatik olarak yapılandırır ve bunları değiştiremezsiniz. Varsayılan ayarlar aşağıdaki gibidir:
Protocol: Varsayılan olarak tüm protokollerle eşleşir.
Source Ports: Varsayılan olarak tüm kaynak bağlantı noktalarıyla eşleşir.
Destination Ports: Varsayılan olarak tüm hedef bağlantı noktalarıyla eşleşir.
DSCP: Varsayılan olarak tüm DSCP değerleriyle eşleşir.
Source Ports
Destination Ports
DSCP
-
Karşı bölgedeki geçiş yönlendirici örneğinde karşılık gelen trafik işaretleme ilkelerini yapılandırmak için Adım3 ile Adım6 arasını tekrarlayın.
Bu örnekte, Çin (Hangzhou) ve Çin (Qingdao) bölgelerine trafik işaretleme ilkeleri eklemek için manuel yöntem kullanılmaktadır. Yapılandırmalar aşağıdaki tabloda açıklanmıştır.
NotAşağıdaki tabloda "None" (Yok), parametrenin yapılandırılmadan bırakıldığı ve sistemin varsayılan eşleşme kuralını uyguladığı anlamına gelir.
Bölge
Çin (Hangzhou)
Çin (Qingdao)
Yapılandırma öğesi
Trafik işaretleme ilkesi 1
Trafik işaretleme ilkesi 2
Trafik işaretleme ilkesi 3
Trafik işaretleme ilkesi 1
Trafik işaretleme ilkesi 2
Trafik işaretleme ilkesi 3
İlke adı
File
SaaS
Other
File
SaaS
Other
Öncelik
5
10
15
5
10
15
Belirtilen DSCP
5
10
15
5
10
15
Trafik sınıflandırma kuralı
Address Type
Yok
IPv6
Yok
Yok
IPv6
Yok
Protocol
Yok
HTTP
HTTPS
Yok
TCP
TCP
Kaynak CIDR bloğu
192.168.0.0/16
2408:****:a800::/56
192.168.0.0/16
172.16.10.0/24
2408:****:b440::/64
172.16.30.0/24
Kaynak bağlantı noktası
1/200
Yok
1/200
25/25
80/80
443/443
Hedef CIDR bloğu
172.16.10.0/24
2408:****:b440::/64
172.16.30.0/24
192.168.0.0/16
2408:****:a800::/56
192.168.0.0/16
Hedef bağlantı noktası
25/25
80/80
443/443
1/200
Yok
1/200
DSCP
25
30
Yok
25
30
Yok
Trafik işaretleme ilkesi açıklaması
192.168.0.0/16 CIDR bloğundaki 1 ile 200 arası kaynak bağlantı noktası aralığından, mevcut DSCP değeri 25 olan 172.16.10.0/24 CIDR bloğundaki 25 numaralı hedef bağlantı noktasına giden trafiği eşleştirir. İlke, eşleşen trafiği 5 DSCP değeriyle işaretler.
2408:**:a800::/56 CIDR bloğundan, mevcut DSCP değeri 30 olan 2408:**:b440::/64 CIDR bloğundaki 80 numaralı hedef bağlantı noktasına giden HTTP trafiğini eşleştirir. İlke, eşleşen trafiği 10 DSCP değeriyle işaretler.
192.168.0.0/16 CIDR bloğundaki 1 ile 200 arası kaynak bağlantı noktası aralığından, 172.16.30.0/24 CIDR bloğundaki 443 numaralı hedef bağlantı noktasına giden HTTPS trafiğini eşleştirir. İlke, eşleşen trafiği 15 DSCP değeriyle işaretler.
172.16.10.0/24 CIDR bloğundaki 25 numaralı kaynak bağlantı noktasından, mevcut DSCP değeri 25 olan 192.168.0.0/16 CIDR bloğundaki 1 ile 200 arası hedef bağlantı noktası aralığına giden trafiği eşleştirir. İlke, eşleşen trafiği 5 DSCP değeriyle işaretler.
2408:**:b440::/64 CIDR bloğundaki 80 numaralı kaynak bağlantı noktasından, mevcut DSCP değeri 30 olan 2408:**:a800::/56 CIDR bloğuna giden TCP trafiğini eşleştirir. İlke, eşleşen trafiği 10 DSCP değeriyle işaretler.
172.16.30.0/24 CIDR bloğundaki 443 numaralı kaynak bağlantı noktasından, 192.168.0.0/16 CIDR bloğundaki 1 ile 200 arası hedef bağlantı noktası aralığına giden TCP trafiğini eşleştirir. İlke, eşleşen trafiği 15 DSCP değeriyle işaretler.
Adım 2: QoS ilkesi oluşturma
QoS ilkesi, bir trafik işaretleme ilkesinden alınan DSCP değerlerini kullanarak trafiği farklı kuyruklara eşler. Ardından her kuyruğa bir bant genişliği sınırı atayabilirsiniz.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Inter-Region Connections sekmesini tıklayın.
Inter-Region Connections sekmesinde, hedef bölgeler arası bağlantıyı bulun ve QoS Policy sütunundaki Set öğesini tıklayın.
-
Configure Cross-region QoS Policy sayfasında aşağıdaki parametreleri yapılandırın ve ardından OK öğesini tıklayın.
Parametre
Açıklama
Basic Settings
Policy Name
QoS ilkesinin adı.
Policy Description
QoS ilkesinin açıklaması.
Inter-region Connection
QoS ilkesini uygulamak istediğiniz bölgeler arası bağlantıyı seçin.
Garantili bant genişliği tahsis modu
Garantili bant genişliğinin nasıl tahsis edileceğini seçin. Bant genişliğini yüzdeye göre veya mutlak değere göre tahsis edebilirsiniz.
Notİlke oluşturulduktan sonra bu ayarı değiştiremezsiniz. Modu değiştirmek için ilkeyi silin ve yeni bir tane oluşturun.
Queues
Queue Name
Kuyruğun adı.
Queue Description
Kuyruğun açıklaması.
Matching DSCP
Trafik paketlerindeki Differentiated Services Code Point (DSCP) değeri.
Bu, trafik işaretleme ilkesinin DSCP alanında belirttiğiniz DSCP değeridir. Eşleşen DSCP değerine sahip trafik bu kuyruğa yönlendirilir.
Tek bir kuyruk birden çok DSCP değeriyle eşleşebilir. Değerleri virgül (,) ile ayırın.
Bandwidth Cap
Bu kuyruktaki trafiğin kullanabileceği maksimum bölgeler arası bant genişliği.
By Percentage seçeneğini yüzdeye göre olarak ayarlarsanız, bu değer bir yüzdedir. Örneğin, 30 değeri, kuyruğun bant genişliği sınırının toplam bölgeler arası bağlantı bant genişliğinin %30'u olduğu anlamına gelir.
By Absolute Value seçeneğini mutlak değere göre olarak ayarlarsanız, bu değer Mbps cinsindendir. Örneğin, 30 değeri, kuyruğun bant genişliği sınırının 30 Mbps olduğu anlamına gelir.
-
Karşı bölgedeki geçiş yönlendirici örneğinde eşleşen bir QoS ilkesi yapılandırmak için Adım 3 ile Adım 6 arasını tekrarlayın.
Bu örnekte, Çin (Hangzhou) ve Çin (Qingdao) bölgeleri için QoS ilkeleri aşağıdaki tabloda gösterildiği gibi yapılandırılmıştır.
Bölge
İlke adı
Bölgeler arası bağlantı
Garantili bant genişliği tahsis modu
Kuyruk
Kuyruk adı
Eşleşen DSCP
Bant genişliği sınırı
(Yüzde olarak hesaplanır. Örneğin, 30 değeri bölgeler arası bağlantı bant genişliğinin %30'unu ifade eder.)
Çin (Hangzhou)
QoS-Policy-HZ
Çin (Hangzhou) ile Çin (Qingdao) arasındaki bölgeler arası bağlantıyı seçin.
By Percentage seçeneğini belirleyin.
Queue-File
5
30
Queue-SaaS
10
20
Queue-Other
15
50
Çin (Qingdao)
QoS-Policy-QD
Queue-File
5
30
Queue-SaaS
10
20
Queue-Other
15
50
İlkeleri yapılandırdıktan sonra, bölgeler arası bağlantı kuyruk ayarlarına göre farklı trafik türleri için bant genişliği garantisi sağlar.
Adım 3: Hedef kuyruktaki trafiği doğrulama
Hedef bölgeler arası bağlantının Monitoring sütununda,  simgesini tıklayın. Queue açılır listesinden hedef kuyruğu seçin. İlgili trafik eğrisi, trafiğin başarıyla yönlendirildiğini gösterir.
Diğer işlemler
Trafik işaretleme ilkesini düzenleme
Bir trafik işaretleme ilkesi oluşturduktan sonra adını, açıklamasını ve sınıflandırma kurallarını değiştirebilirsiniz. Öncelik ve DSCP değeri değiştirilemez.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Traffic Marking sekmesini tıklayın. Hedef trafik işaretleme ilkesi için, Actions sütunundaki Edit öğesini tıklayın.
-
Traffic Marking Policy Details panelinde adı, açıklamayı ve sınıflandırma kurallarını düzenleyin.
Yalnızca sınıflandırma kuralları ekleyebilir veya silebilirsiniz. Mevcut bir kuralı değiştirmek için onu silip yeni bir tane oluşturmanız gerekir.
Trafik işaretleme ilkesini silme
Bir trafik işaretleme ilkesini silmek için öncelikle ilişkili tüm sınıflandırma kurallarını silmeniz gerekir. Aşağıdaki bölümde önce trafik sınıflandırma kurallarının, ardından trafik işaretleme ilkesinin nasıl silineceği açıklanmaktadır.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Traffic Marking sekmesini tıklayın. Hedef trafik işaretleme ilkesi için, Actions sütunundaki Edit öğesini tıklayın.
-
Traffic Marking Policy Details panelinde, Traffic Classification Rules bölümüne gidin. Silmek istediğiniz sınıflandırma kuralı için, Actions sütunundaki Delete öğesini tıklayın, ardından Delete Traffic Classification Rule iletişim kutusunda OK öğesini tıklayın.
İlke birden çok sınıflandırma kuralı içeriyorsa, hepsini silmek için bu adımı tekrarlayın.
Traffic Marking Policy Details panelinin sağ üst köşesinde, Delete öğesini tıklayın, ardından Delete Traffic Marking Policy iletişim kutusunda OK öğesini tıklayın.
QoS ilkesini düzenleme
Bir QoS ilkesi oluşturduktan sonra adını, açıklamasını ve kuyruk bilgilerini değiştirebilirsiniz.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Inter-Region Connections sekmesini tıklayın. Hedef bölgeler arası bağlantı için, QoS Policy sütunundaki details öğesini tıklayın.
Cross-region QoS Policy Details panelinde adı, açıklamayı ve kuyruk bilgilerini düzenleyin.
QoS ilkesini silme
Bir QoS ilkesini silmek için öncelikle tüm kuyruklarını silmeniz gerekir. Aşağıdaki bölümde önce kuyrukların, ardından QoS ilkesinin nasıl silineceği açıklanmaktadır.
CEN konsolu oturumunu açın.
CEN Instance sayfasında, yönetmek istediğiniz CEN örneğinin kimliğini tıklayın.
sekmesinde, bölgeler arası bağlantı için geçiş yönlendirici örneğinin kimliğini tıklayın.
Geçiş yönlendirici örneği ayrıntıları sayfasında, Inter-Region Connections sekmesini tıklayın. Hedef bölgeler arası bağlantı için, QoS Policy sütunundaki details öğesini tıklayın.
Cross-region QoS Policy Details panelinde, Queues bölümüne gidin. Silmek istediğiniz kuyruk için, Actions sütunundaki Delete öğesini tıklayın, ardından Delete Queue From QoS Policy iletişim kutusunda OK öğesini tıklayın.
Cross-region QoS Policy Details panelinin sağ üst köşesinde, Delete öğesini tıklayın, ardından Delete QoS Policy iletişim kutusunda OK öğesini tıklayın.
Referanslar
Trafik işaretleme ilkesi API'leri
CreateTrafficMarkingPolicy: Bir trafik işaretleme ilkesi oluşturur.
AddTrafficMatchRuleToTrafficMarkingPolicy: Bir trafik işaretleme ilkesine bir trafik sınıflandırma kuralı ekler.
RemoveTrafficMatchRuleFromTrafficMarkingPolicy: Bir trafik işaretleme ilkesinden bir trafik sınıflandırma kuralını kaldırır.
DeleteTrafficMarkingPolicy: Bir trafik işaretleme ilkesini siler.
ListTrafficMarkingPolicies: Trafik işaretleme ilkelerini listeler.
QoS ilkesi API'leri
CreateCenInterRegionTrafficQosPolicy: Bir bölgeler arası trafik QoS ilkesi oluşturur.
CreateCenInterRegionTrafficQosQueue: Bir QoS ilkesinde bir kuyruk oluşturur.
UpdateCenInterRegionTrafficQosPolicyAttribute: Bir QoS ilkesinin adını ve açıklamasını günceller.
UpdateCenInterRegionTrafficQosQueueAttribute: Bir QoS ilkesindeki bir kuyruğun yapılandırmasını günceller.
DeleteCenInterRegionTrafficQosQueue: Bir QoS ilkesinden bir kuyruğu siler.
DeleteCenInterRegionTrafficQosPolicy: Bir QoS ilkesini siler.
ListCenInterRegionTrafficQosQueues: Bir QoS ilkesindeki kuyrukları listeler.
ListCenInterRegionTrafficQosPolicies: QoS ilkelerini listeler.