ApsaraMQ for Kafka bağlayıcıları sanal özel cloud (VPC) içinde çalışır ve varsayılan olarak genel İnternet'e erişemez. Bir bağlayıcının diğer bölgelere dağıtılmış Alibaba Cloud hizmetlerine erişmesi gerekiyorsa, Network Address Translation (NAT) ağ geçidi, esnek IP adresi (EIP) ve Kaynak Ağ Adresi Çevirisi (SNAT) girişleri oluşturarak bağlayıcının VPC'sinden İnternet'e bir ağ rotası ayarlayın.
Önkoşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Bağlayıcı özelliği etkinleştirilmiş bir ApsaraMQ for Kafka örneği. Kurulum talimatları için bkz. Bağlayıcı özelliğini etkinleştirin
Nasıl çalışır
Aşağıdaki diyagram, bir bağlayıcıya İnternet erişimi sağlayan ağ mimarisini gösterir.
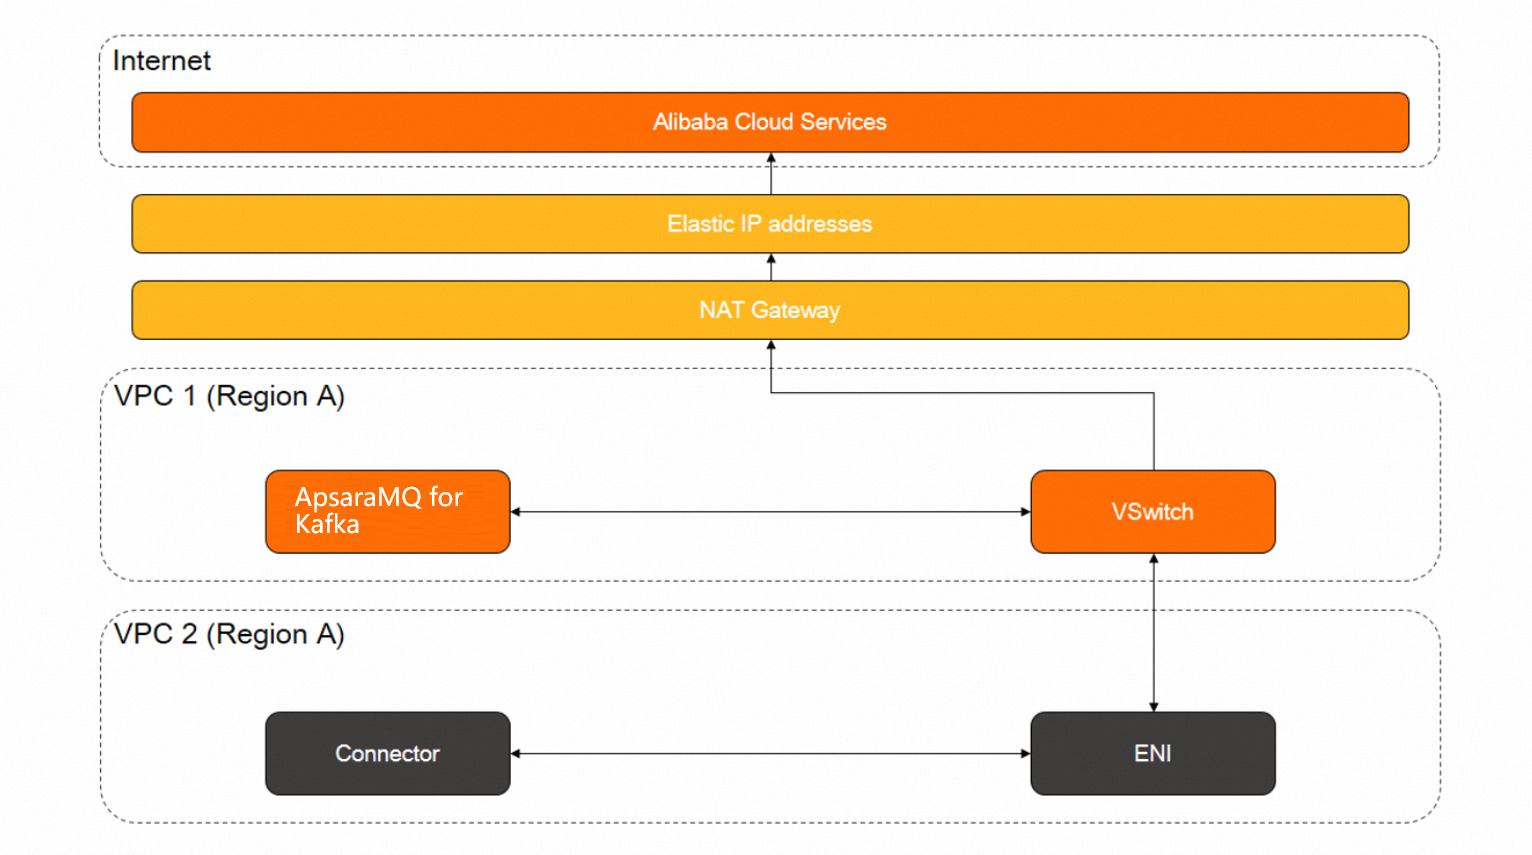
Bağlayıcının VPC'sine bağlı bir İnternet NAT ağ geçidi, özel IP adreslerini genel bir EIP'ye çevirir. SNAT girişleri, ApsaraMQ for Kafka örneği tarafından kullanılan vSwitch'i bu EIP'ye eşler; böylece bağlayıcıdan gelen tüm giden trafik İnternet'e ulaşır.
Bu rotayı ayarlamak için aşağıdaki üç kaynağı oluşturun:
| Kaynak | Amaç |
|---|---|
| İnternet NAT ağ geçidi | ApsaraMQ for Kafka'nın dağıtıldığı VPC'de (VPC 1) ağ adresi çevirisi sağlar |
| EIP | Tüm giden bağlayıcı trafiği için genel IP adresi olarak hizmet eder |
| SNAT girişleri | Giden trafiğin NAT ağ geçidi üzerinden yönlendirilmesi için örneğin vSwitch'ini EIP'ye eşler |
İnternet erişimini ayarlayın
Adım 1: Bir İnternet NAT ağ geçidi oluşturun
ApsaraMQ for Kafka örneğinizin dağıtıldığı VPC olan VPC 1'de bir İnternet NAT ağ geçidi oluşturun.
Talimatlar için bkz. İnternet NAT ağ geçitlerini oluşturun ve yönetin.
Adım 2: Bir EIP'yi NAT ağ geçidine bağlayın
1. Adımda oluşturduğunuz İnternet NAT ağ geçidine bir EIP bağlayın. Bu EIP, tüm giden bağlayıcı trafiği için genel IP adresi olarak hizmet eder.
Talimatlar için bkz. Bir EIP'yi bir cloud kaynağıyla ilişkilendirin.
Adım 3: SNAT girişleri oluşturun
VPC 1'deki ApsaraMQ for Kafka örneğiniz tarafından kullanılan vSwitch için SNAT girişleri oluşturun. SNAT girişleri, vSwitch'ten gelen giden trafiği EIP üzerinden yönlendirir.
Talimatlar için bkz. SNAT girişlerini oluşturun ve yönetin.
Sonucu doğrulayın
Üç adımı da tamamladıktan sonra ağ yolunu doğrulayın:
NAT Gateway konsolunu açın ve İnternet NAT ağ geçidinin aktif olduğunu ve doğru VPC ile ilişkili olduğunu onaylayın.
EIP'nin NAT ağ geçidine bağlı olduğunu onaylayın.
SNAT girişinin doğru vSwitch'i ve EIP'yi referans aldığını onaylayın.
Başka bir bölgedeki bir Alibaba Cloud hizmetine erişen bir bağlayıcı görevi çalıştırın ve verilerin teslim edildiğini onaylayın.
Bağlayıcı hedef hizmete hala erişemiyorsa aşağıdakileri kontrol edin:
| Sorun | Eylem |
|---|---|
| NAT ağ geçidi durumu Active değil | Sağlamanın tamamlanmasını bekleyin veya NAT Gateway konsolunda yapılandırma hatalarını kontrol edin |
| EIP ilişkili değil | EIP'yi NAT ağ geçidiyle yeniden ilişkilendirin. Bkz. Bir EIP'yi bir cloud kaynağıyla ilişkilendirin |
| SNAT girişi yanlış vSwitch'i referans alıyor | vSwitch ID'sinin ApsaraMQ for Kafka örneğiniz tarafından kullanılanla eşleştiğini doğrulayın. Gerekirse SNAT girişini güncelleyin |