İstemcilerin varsayılan ikinci düzey alan adı yerine kendi alan adınız üzerinden API'leri çağırabilmesi için alan adınızı bir API Gateway grubuna bağlayın.
Genel Bakış
Alan adları, API grupları ve API'ler
Alan adınız ile API grubu arasında eşleme oluşturmak için alan adınızı API grubuna bağlayın.
API Gateway, gelen her HTTP isteğini alan adı, HTTP yöntemi ve yola göre doğru API grubuna ve API'ye yönlendirir.
API Gateway, her API grubuna varsayılan bir genel ikinci düzey alan adı atar; ancak bu alan adı üzerinden yapılan günlük API çağrıları sınırlıdır: Çin anakarası bölgelerinde günde 1.000, diğer bölgelerde günde 100 çağrı. Yanıtlarda ayrıca "Content-Disposition: attachment; filename=ApiResponseForInnerDomain" üstbilgisi yer alır. Bu sınırlamaları kaldırmak için API grubuna özel bir alan adı bağlayın.
Alan adı için ICP kaydı
Çin anakarası bölgesindeki bir API grubuna alan adı bağlamak için ICP numarası almanız veya ICP kaydınıza Alibaba Cloud'u hizmet sağlayıcı olarak eklemeniz gerekir. Çin anakarası dışında ICP kaydı gerekmez.
Dahili alan adları için ICP kaydı gerekmez.
Alan adı sahipliği doğrulama
Bir alan adı, aynı örnekte aynı temel yol ile başka bir gruba bağlı değilse ve mevcut joker karakterli alan adlarıyla çakışmıyorsa API grubuna bağlanabilir. Alan adı sahipliğini aşağıdaki yöntemlerden biriyle doğrulayın:
Alan adınızı sistem tarafından atanan ikinci düzey alan adına eşleyen bir CNAME kaydı ekleyin.
-
TXT kaydı ekleyin. Ana bilgisayar adı (hostname) için "API grubu ID.Alan adı" biçimini, kayıt değeri için ise "apigateway-domain-verification=Genel ikinci düzey alan adı" değerini kullanın.
Örneğin, API grubu ID'si
b7eb2f79e64f4431b08bbb948ed2567e, genel ikinci düzey alan adıb7eb2f79e64f4431b08bbb948ed2567e-cn-hangzhou.alicloudapi.comve bağlanan alan adıyoudomain.comveya*.yourdomainise, ana bilgisayar adı (RR)b7eb2f79e64f4431b08bbb948ed2567e.yourdomain.comve kayıt değeriapigateway-domain-verfication=b7eb2f79e64f4431b08bbb948ed2567e-cn-hangzhou.alicloudapi.comolan bir TXT kaydı ekleyin.
Dahili alan adları için sahiplik doğrulaması gerekmez.
CNAME kaydı eklemeden bir alan adı bağlarsanız, bu alan adına yapılan istemci istekleri API Gateway'e ulaşamaz.
-
Aynı alan adını birden çok API grubuna bağlamak için:
Aynı örnek: API gruplarının farklı temel yollara sahip olması gerekir (her biri en fazla 300 bayt).
Farklı örnekler: İstemciler DNS ayarlarında hedef örneği belirtmelidir.
Yordam
Genel veya dahili bir alan adı bağlamak için 1. Tek bir alan adı bağlama veya 2. Joker karakterli alan adı bağlama adımlarını izleyin. Temel adımlar şunlardır:
-
Alan adı çözümlemesi: Alan adınızı API grubunun ikinci düzey alan adına eşlemek için CNAME veya TXT kaydı ekleyin. Alan adı çözümlemesi.
Genel alan adı çözümlemesi: Genel alan adınızı API grubunun genel ikinci düzey alan adına eşleyin. Genel alan adı çözümlemesi.
Dahili alan adı çözümlemesi: Dahili alan adınızı API grubunun dahili ikinci düzey alan adına eşleyin. Dahili alan adı çözümlemesi.
Alan adı bağlama: Grup Ayrıntıları sayfasında alan adınızı API grubuna bağlayın. Alan adı bağlama.
İsteğe bağlı. API grubuna birden çok HTTPS alan adı bağlıysa varsayılan bir alan adı yapılandırın. API grubunun varsayılan alan adını yapılandırma.
1. Tek bir alan adı bağlama
Alan adı çözümlemesi
Genel alan adı çözümlemesi
API Gateway konsolu üzerinde oturum açın. Sol gezinme bölmesinde Manage APIs > API Groups seçeneğini belirleyin ve bir bölge seçin.
API Groups sayfasında hedef API grubuna tıklayın. Basic Information bölümünde genel ikinci düzey alan adını bulun.
DNS konsolu üzerinde oturum açın. Public DNS > Authoritative DNS Resolution seçeneğini belirleyin. Authoritative Domain Names sekmesine tıklayın ve ardından DNS Settings sekmesini açmak için alan adına tıklayın.
DNS Settings sekmesinde Add DNS Record öğesine tıklayın. Record Type değerini CNAME, Hostname değerini alan adı ön eki ve Record Value değerini genel ikinci düzey alan adı olarak ayarlayın. OK seçeneğine tıklayın.
Dahili alan adı çözümlemesi
API Gateway konsolu üzerinde oturum açın. Sol gezinme bölmesinde Manage APIs > API Groups seçeneğini belirleyin ve bir bölge seçin.
API Groups sayfasında hedef API grubuna tıklayın. Basic Information bölümünde dahili VPC alan adını bulun.
DNS konsolu üzerinde oturum açın. Private DNS (PrivateZone) seçeneğine tıklayın. Private DNS (PrivateZone) sayfasının sağ üst köşesinde Configuration Mode seçeneğine tıklayın. User Defined Zones sekmesinde Add New Zone seçeneğine tıklayın.
-
Add Built-in Authoritative Zone panelinde Built-in Authoritative Zone ve Alibaba Cloud VPC değerlerini belirtin ve OK seçeneğine tıklayın.
Domain Type için Built-in Authoritative Acceleration Zone seçeneğini belirleyin. Bu seçenek, en düşük çözümleme gecikmesi için önerilir.
NotBuilt-in Authoritative Zone alanına, API grubuna bağlı özel (dahili) alan adını girin. Bu alan adı yalnızca VPC'lerdeki private DNS (PrivateZone) için kullanılır.
Bölge adına tıklayarak Resource Records Settings sekmesini açın. Add Record seçeneğine tıklayın. Add Record panelinde Record Type değerini CNAME, Hostname değerini alan adı ön eki ve Record Value değerini dahili VPC alan adı olarak ayarlayın. OK seçeneğine tıklayın.
İlişkili VPC'deki ECS örneklerinde özel bölge kaydı, genel DNS kaydını geçersiz kılar. Dahili alan adı, özel bölge kaydına göre çözülür.
VPC'de genel DNS kaydı etkilenmez. Özel bölge kaydı eklemek, boş yetkili bölgelerin genel DNS kaydını üzerine yazarak çözümleme hatalarına neden olmasını engeller. Alibaba Cloud DNS PrivateZone'u etkinleştirme.
Alan adı bağlama
API Gateway konsolu üzerinde oturum açın. Sol gezinme bölmesinde Manage APIs > API Groups seçeneğini belirleyin ve bir bölge seçin.
API Groups sayfasında hedef API grubuna tıklayarak Group Details sayfasını açın. Independent Domains bölümünde Bind Domain Name seçeneğine tıklayın.
-
Bind Domain Name iletişim kutusunda aşağıdaki parametreleri ayarlayın ve Confirm seçeneğine tıklayın.
Parametre
Açıklama
Alan Adı
API grubuna bağlanacak alan adı.
Ortam
Alan adı için ortam. Geçerli değerler:
-
Test: Yalnızca test ortamı API'lerini çağırır.
-
Pre: Yalnızca hazırlık ortamı API'lerini çağırır.
-
Production: Yalnızca üretim ortamı API'lerini çağırır.
-
Varsayılan (X-Ca-Stage): Herhangi bir ortamdaki API'leri çağırır. Hedef ortamı belirtmek için X-Ca-Stage üstbilgisini ekleyin.
Ağ Türü
Internet: Yalnızca internet üzerinden API çağrıları. Internal Network: Yalnızca dahili ağlar üzerinden API çağrıları.
-
Dahili alan adları için sahiplik doğrulaması gerekmez. Ancak, alan adı aynı örnekte başka bir API grubuna bağlı alan adıyla çakışıyorsa bağlama işlemi başarısız olur.
Bağlamadan sonra ağ türü değiştirilemez. Düzeltmek için alan adını silin ve yeniden bağlayın.
Alan adı bağlama hakkında SSS
Alan adı bağlama neden başarısız olur?
Alan adı zaten aynı örnekteki başka bir API grubuna bağlı veya joker karakterli alan adı tek bir alan adıyla çakışıyor. Önce çakışan alan adının bağlantısını kaldırın.
Alan adı farklı bir kullanıcıya ait bir API grubuna bağlı veya joker karakterli alan adı çakışması var. Bağlamadan önce Alan adı sahipliği doğrulama işlemini tamamlayın.
API çağrılarını doğrulama
Bağlama işleminden sonra API'leri çağırmak için alan adını kullanın. Örnek curl isteği:
curl http://yourdomain.com/apipath -i
HTTP/1.1 200 OK
Date: Mon, 23 Mar 2020 08:40:01 GMT
Connection: keep-alive
Keep-Alive: timeout=25
Server: Jetty(7.2.2.v20101205)
X-Ca-Request-Id: E2B8CBAB-D6EF-4576-838F-44DDC1A6B20DDahili bir alan adı bağlıysa API'leri ilişkili VPC içinden çağırın.
2. Joker karakterli alan adı bağlama
API gruplarına joker karakterli alan adları bağlayabilirsiniz. Joker karakterli alan adını genel ikinci düzey alan adına çözümleyin ve API Gateway konsolunda bağlayın. Bağlama işleminden sonra gruptaki API'leri çağırmak için joker karakterli alan adını kullanın.
Joker karakterli alan adı bağlama
İşlem, 1. Tek bir alan adı bağlama işlemine benzer. Örneğin, abc.com alt etki alanlarının tümünü (1.abc.com ve 2.abc.com gibi) API Gateway'e yönlendirmek için:
DNS konsolunda *.abc.com adresini genel ikinci düzey alan adına eşleyen bir CNAME kaydı oluşturun.
API Gateway konsolundaki Grup Ayrıntıları sayfasında *.abc.com adresini API grubuna bağlayın.
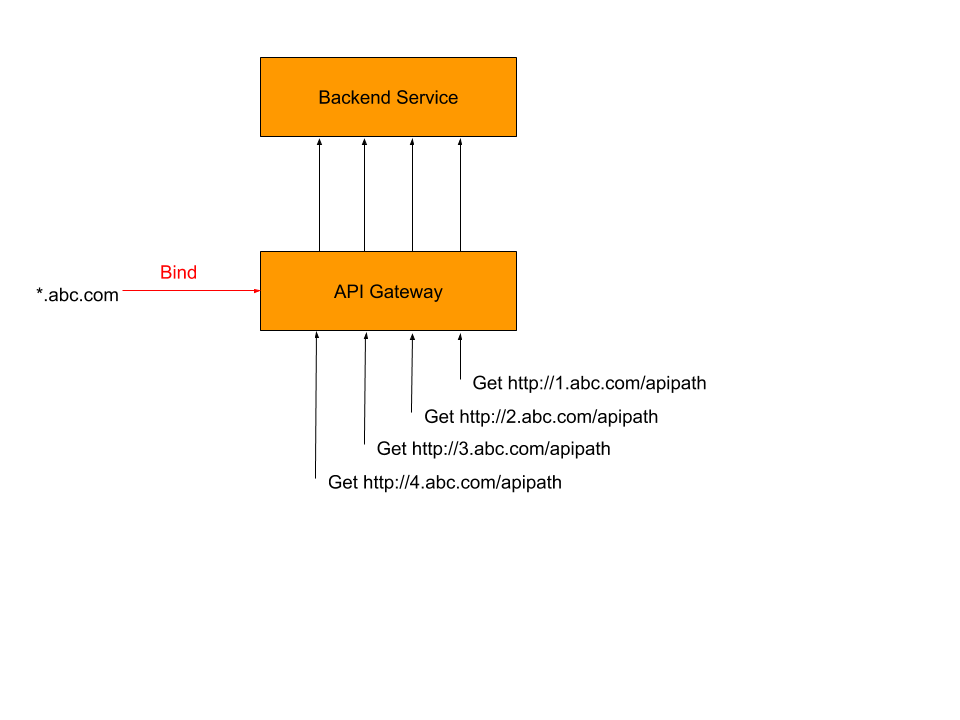
Yalnızca VPC tabanlı örnekler joker karakterli alan adlarını destekler. Bağlama işleminden sonra istemciler 1.abc.com veya 2.abc.com gibi herhangi bir alt etki alanı üzerinden API'leri çağırabilir. Örneğin, anonim GET çağrılarını destekleyen bir API'ye herhangi bir *.abc.com alt etki alanı üzerinden de erişilebilir.
Kullanım notları
Bağlamadan önce joker karakterli alan adının sahipliğini doğrulayın. Alan adı sahipliği doğrulama.
Bağlama işleminden sonra, joker karakterli alan adı üzerinden API çağrılarını etkinleştirmek için Grup Ayrıntıları sayfasında joker karakterli alan adı şablonu yapılandırın.
İşlemler sütununda Edit Wildcard Domain Name Template seçeneğine tıklayın. {groupId}.api.foo.com veya {userId}.user.api.foo.com gibi bir veya daha fazla eşleşen şablonu Enter, virgül veya noktalı virgülle ayırarak girin. OK seçeneğine tıklayın.
Şablondaki değişken alanlar arka uç hizmetlerine parametre olarak iletilir.
API grubunun varsayılan alan adını yapılandırma
Alan adlarınız için HTTPS sertifikaları yükleyebilirsiniz. Tek bir API grubuna birden çok HTTPS alan adı bağlıysa birini varsayılan olarak ayarlayın. SNI desteklemeyen bir istemci SSL el sıkışması başlattığında API Gateway varsayılan alan adı sertifikasını döndürür; aksi takdirde rastgele bir sertifika döndürülür. Bu özellik yalnızca özel örnekler için kullanılabilir. Paylaşımlı örnekler varsayılan sertifikaları desteklemez ve bu durum SNI olmayan istemcilerde sertifika hatalarına neden olabilir.
Özel bir örnekte birden çok API grubunda varsayılan alan adları yapılandırılmışsa yalnızca ilk API grubunun varsayılan alan adı yüklenir.