İstemci uygulamaları gibi web sitesi olmayan hizmetleri Anti-DDoS Pro veya Anti-DDoS Premium ile korumak için bağlantı noktası iletme kuralları yapılandırmanız gerekir. Bu kurallar, trafiği kaynak sunucunuza yönlendirmeden önce temizleme işlemi için bir Anti-DDoS örneği üzerinden geçirir. Bu konuda bu kuralların nasıl oluşturulacağı açıklanmaktadır.
Dikkat edilmesi gereken noktalar
Kuralları yalnızca Çin anakarasındaki Anti-DDoS Pro ve Anti-DDoS Premium örnekleri için toplu iş olarak yapılandırabilirsiniz. Bu özellik Çin anakarası dışındaki örnekler için kullanılamaz.
Application-layer Protection özelliği yalnızca Çin anakarasındaki Anti-DDoS Pro ve Anti-DDoS Premium örnekleri için kullanılabilir. Bu özellik, HTTP/HTTPS dışı protokollere yönelik uygulama katmanı saldırılarına karşı koruma sağlar.
Hesabınız altındaki tüm Anti-DDoS Proxy örnekleri serbest bırakıldıktan 30 gün sonra, sistem ilişkili tüm alan adı ve bağlantı noktası iletme kurallarını otomatik olarak temizler. 30 günlük geri sayım, son örneğin serbest bırakılmasından itibaren başlar.
-
Enhanced Function planına sahip örnekler için bir UDP bağlantı noktası iletme kuralı oluşturduğunuzda, UDP yansıtma saldırılarında kullanılan yaygın bağlantı noktaları otomatik olarak engellenir. Bu durum genellikle normal hizmetleri etkilemez. Ancak hizmetiniz bu bağlantı noktalarından birini gerektiriyorsa elle engelini kaldırmanız gerekir. Daha fazla bilgi için bkz. UDP yansıtma saldırılarına karşı koruma yapılandırma.
NotUDP yansıtma saldırılarına karşı koruma için bağlantı noktalarını özelleştirdiyseniz özel ayarlarınız geçerli olur.
Ön koşullar
Bir Anti-DDoS Proxy (Çin Anakarası) veya Anti-DDoS Proxy (Çin Anakarası Dışı) örneği satın alınmıştır. Daha fazla bilgi için bkz. Anti-DDoS Proxy örneği satın alma.
Bağlantı noktası iletme kuralı ekleyin
Tek bir bağlantı noktası iletme kuralı ekleyin
Anti-DDoS Proxy konsolu oturumunu açın.
-
Üst gezinme çubuğunda örneğinizin bölgesini seçin.
Anti-DDoS Proxy (Çin Anakarası): Chinese Mainland bölgesini seçin.
Anti-DDoS Proxy (Çin Anakarası Dışı): Outside Chinese Mainland bölgesini seçin.
Sol gezinme bölmesinde seçeneklerini belirleyin.
-
Bir Anti-DDoS Pro veya Anti-DDoS Premium örneği seçin ve Create Port Forwarding Rule öğesine tıklayın. Kuralı yapılandırdıktan sonra Confirm öğesine tıklayın.
Not simgesiyle işaretlenen kurallar web sitesi hizmetleri için otomatik olarak oluşturulur ve elle değiştirilemez veya silinemez. İlişkili web sitesi yapılandırmaları artık örnekle bağlantılı olmadığında bu kurallar otomatik olarak kaldırılır. Web sitesi hizmetlerinin nasıl yapılandırılacağı hakkında bilgi için bkz. Web sitesi ekleme.
Web sitesi bilgilerindeki sunucu bağlantı noktası 80 ise Yönlendirme Protokolü TCP ve Yönlendirme Bağlantı Noktası 80 olarak ayarlanmış bir kural otomatik olarak oluşturulur.
Web sitesi bilgilerindeki sunucu bağlantı noktası 443 ise Yönlendirme Protokolü TCP ve Yönlendirme Bağlantı Noktası 443 olarak ayarlanmış bir kural otomatik olarak oluşturulur.
Parametre
Açıklama
Forwarding Protocol
Trafik yönlendirme için protokolü seçin. Geçerli değerler TCP ve UDP'dir.
ÖnemliGüvenli Hızlandırma hatları UDP Bağlantı Noktası Yapılandırmasını desteklemez.
Forwarding Port
Anti-DDoS Pro veya Anti-DDoS Premium örneği tarafından yönlendirme için kullanılan bağlantı noktası.
NotDaha kolay yönetim için Forwarding Port değerini Origin Server Port ile aynı olacak şekilde ayarlayın.
Yetkisiz DNS koruma sunucusu kurulumunu önlemek amacıyla Anti-DDoS Pro ve Anti-DDoS Premium 53 numaralı bağlantı noktası için Bağlantı Noktası Yapılandırmasını desteklemez.
Aynı Anti-DDoS Pro veya Anti-DDoS Premium örneği ve yönlendirme protokolü için her kuralın yönlendirme bağlantı noktası benzersiz olmalıdır. Mevcut bir kuralla aynı protokole ve yönlendirme bağlantı noktasına sahip bir kural eklemeye çalışırsanız sistem kural çakışması bildirir.
Web Sitesi Yapılandırması tarafından otomatik olarak oluşturulan kurallarla çakışmalardan kaçının.
Origin Server Port
Kaynağınız tarafından hizmetler için kullanılan bağlantı noktası.
Back-to-origin Scheduling Algorithm
Varsayılan mod Round-robin'dir ve değiştirilemez.
Application-layer Protection
Bu özellik yalnızca TCP protokolünü kullanan ve Geliştirilmiş Sürüm Anti-DDoS Pro veya Anti-DDoS Premium örneği tarafından korunan hizmetler için kullanılabilir. HTTP veya HTTPS dışı protokoller kullanan uygulama katmanı saldırılarına karşı koruma sağlar.
Saldırı türlerinin açıklaması için bkz. Azaltılabilen DDoS saldırısı türleri.
Kaynağa dönüş yeni bağlantı zaman aşımı süresini ayarlayın: 1 ila 3 saniye.
Anti-DDoS Pro veya Anti-DDoS Premium arka uç Kaynak Sunucusuyla yeni bir bağlantı kurmaya çalıştığında belirtilen süre içinde başarıyla kurulmazsa bağlantı zaman aşımına uğrar. Bu ayar saldırganların CC saldırıları gibi çok sayıda sahte HTTP isteği kullanarak arka uç Kaynak Sunucusuyla TCP bağlantıları kurmasını ve ardından uzun bir süre geçerli veri göndermemesini önleyebilir.
Kaynağa dönüş okuma/yazma bağlantısı zaman aşımı süresini ayarlayın: 60 ila 600 saniye.
Okuma zaman aşımı: Anti-DDoS Pro veya Anti-DDoS Premium'un bir istek gönderdikten sonra arka uç Kaynak Sunucusundan yanıt beklediği süre. Bu süre içinde Kaynak Sunucusundan veri yanıtı alınmazsa bağlantının zaman aşımına uğradığı kabul edilir.
Yazma zaman aşımı: Anti-DDoS Pro veya Anti-DDoS Premium'un arka uç Kaynak Sunucusuna veri gönderdiği bir işlem sırasında belirtilen süre içinde veri başarıyla gönderilmezse bağlantı zaman aşımına uğrar.
Bu ayar saldırganların meşru bağlantılar kurup ardından son derece düşük bir hızda veri göndermesini veya almasını ve bunun sonucunda arka uç Kaynak Sunucusu kaynaklarını uzun süre meşgul etmesini önleyebilir.
Origin IP Address
Kaynağın IP adresi.
NotKaynak bir Alibaba Cloud hizmeti veya Alibaba Cloud üzerinde barındırılmayan bir hizmet olabilir. Kaynak bir Alibaba Cloud hizmeti ise mevcut Alibaba Cloud hesabına ait olduğundan emin olun. Kaynak başka bir Alibaba Cloud hesabına aitse eklemeden önce iş yöneticinize başvurun.
Otomatik yük dengeleme uygulamak için Kaynak IP adresleri ekleyebilirsiniz. IP adreslerini virgül (,) ile ayırın. En fazla 20 Kaynak IP adresi yapılandırabilirsiniz.
Bağlantı noktası iletme kurallarını toplu iş olarak ekleyin
Bağlantı noktası iletme kurallarını toplu iş olarak eklerken Enhanced Application-Layer Protection Port özelliğini etkinleştiremezsiniz. Etkinleştirmeniz gerekiyorsa önce kuralları toplu iş olarak ekleyin ardından Enhanced Application-Layer Protection Port ayarını toplu iş olarak değiştirin.
Port Config sayfasının altında seçeneklerine tıklayın.
-
Add Rule iletişim kutusunda biçim gereksinimlerine göre kural yapılandırmalarını girin ve OK öğesine tıklayın.
Her satır bir kuralı temsil eder ve boşluklarla ayrılmış dört alan içerir: protokol, yönlendirme bağlantı noktası, kaynak sunucu bağlantı noktası ve kaynak IP adresi.
Add Rule iletişim kutusunda yüklemek istediğiniz kuralları seçin ve Upload öğesine tıklayın.
Sonraki adımlar
Kuralları ekledikten sonra Anti-DDoS Pro ve Anti-DDoS Premium'un kaynağa dönüş IP adreslerine izin vermeniz yerel yönlendirme yapılandırmasının etkili olduğunu doğrulamanız ve web sitesi olmayan hizmetlerinizin trafiğini Anti-DDoS Pro veya Anti-DDoS Premium örneğine yönlendirmeniz gerekir. Bu işlem web sitesi olmayan hizmetleriniz için kurulumu tamamlar.
Kaynak Sunucunuzda Anti-DDoS Pro ve Anti-DDoS Premium'un kaynağa dönüş IP adreslerine izin verin. Bu işlem Kaynak Sunucunuzdaki güvenlik yazılımlarının örnekten yönlendirilen trafiği engellemesini önler. Daha fazla bilgi için bkz. Anti-DDoS Pro ve Anti-DDoS Premium'un kaynağa dönüş IP adreslerine izin verme.
-
Yanlış kural yapılandırmalarından kaynaklanan hizmet kesintilerini önlemek için kural yapılandırmasının yürürlüğe girdiğini yerel bir bilgisayarda doğrulayın. Daha fazla bilgi için bkz. Yönlendirme yapılandırmasının yürürlüğe girdiğini doğrulama.
UyarıKural yürürlüğe girmeden önce hizmetlerinizi geçiş yaparsanız hizmetleriniz kesintiye uğrayabilir.
-
Web sitesi olmayan hizmetlerinizin trafiğini Anti-DDoS Pro veya Anti-DDoS Premium örneğine yönlendirin.
Genellikle hizmet trafiğinizi resmi olarak örneğe yönlendirmek için hizmet IP adresini Anti-DDoS Pro veya Anti-DDoS Premium örneğinin özel IP adresiyle değiştirmeniz yeterlidir. Belirli prosedür hizmet geliştirme platformunuza bağlı olarak değişebilir.
NotHizmetleriniz sunucu adresini belirtmek için bir alan adı da kullanıyorsa (örneğin oyun istemcisinde sunucu adresi olarak example.com alan adı ayarlanmışsa veya alan adı istemci uygulamasına sabit kodlanmışsa) Web Sitesi Yapılandırması yapmanıza gerek yoktur. Bunun yerine DNS sağlayıcınızda alan adının A kaydını Anti-DDoS Pro veya Anti-DDoS Premium örneğinin özel IP adresine yönlendirecek şekilde DNS çözümlemesini değiştirmeniz gerekir. Daha fazla bilgi için bkz. DNS kaydını değiştirme.
Bazı senaryolarda Katman 4 hizmetlerini bağlamak ve hizmetleri otomatik trafik geçişi için birden çok Anti-DDoS IP'siyle ilişkilendirmek amacıyla alan adı kullanmanız gerekebilir. Bu durumda web sitesi olmayan hizmetleri bir alan adı ekleyerek ve CNAME kaydını değiştirerek bağlayın. Daha fazla bilgi için bkz. CNAME kaydı kullanarak web sitesi olmayan hizmetleri bağlama.
Diğer işlemler
Kaynak IP adresini değiştirin
Aşağıdaki şekilde ① tek bir kuralda Kaynak IP adresini değiştirmek için giriş noktasını ② ise Kaynak IP adreslerini toplu iş olarak değiştirmek için giriş noktasını gösterir.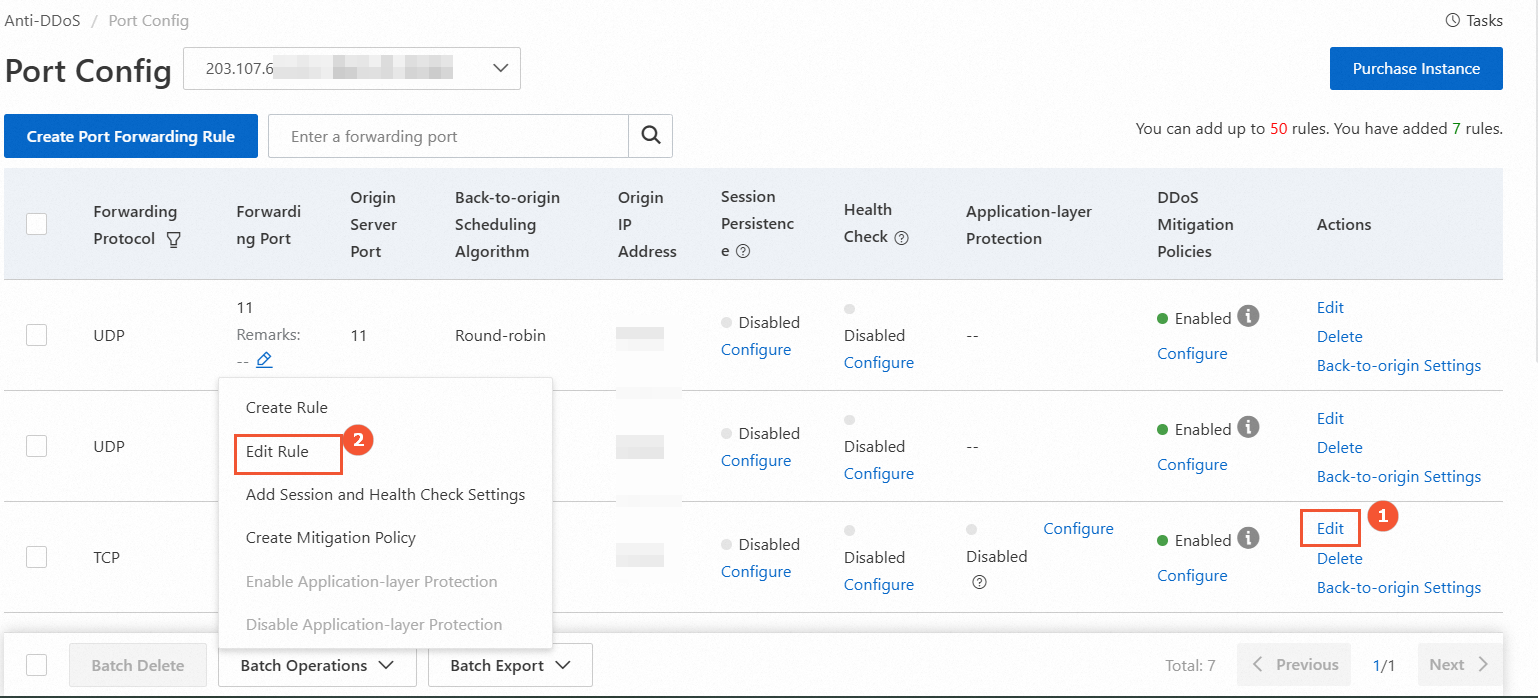
Geliştirilmiş Uygulama Katmanı Koruma Bağlantı Noktası anahtarını değiştirin
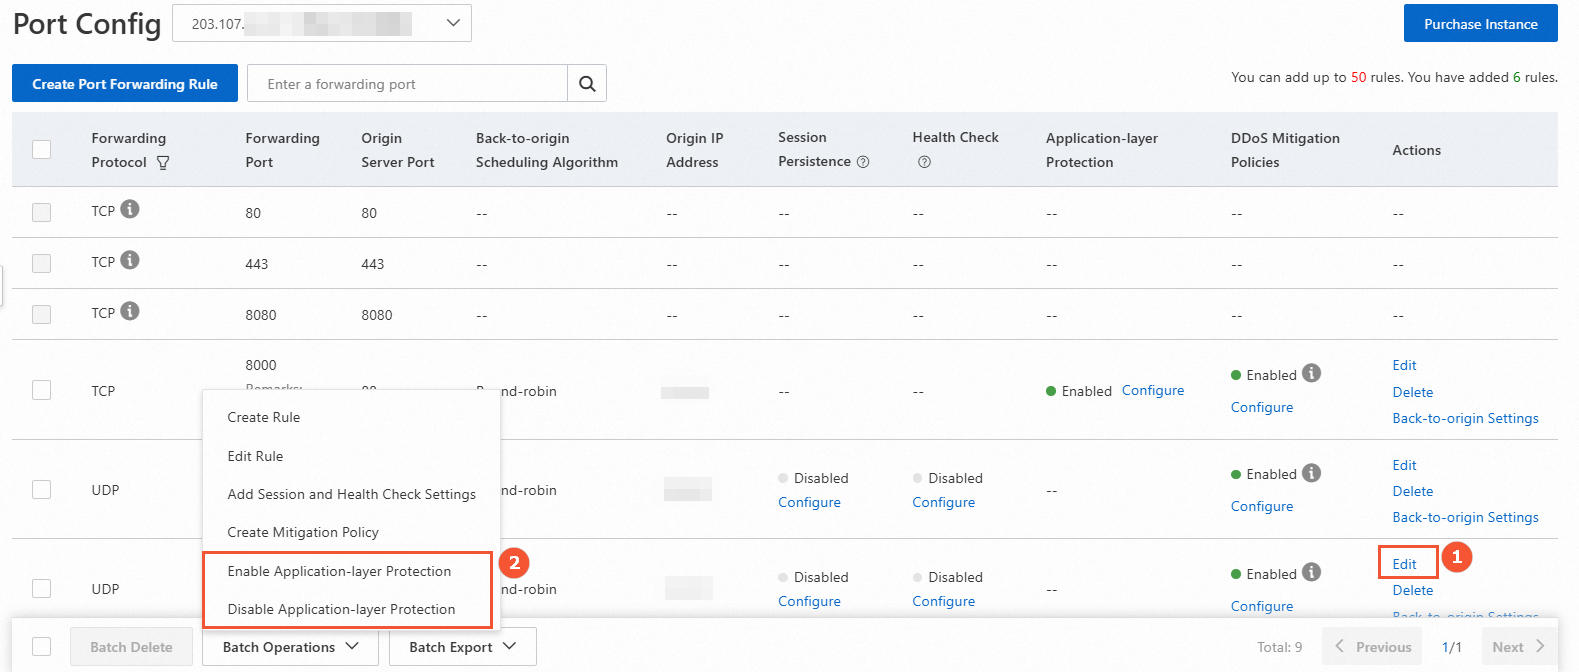
Aşağıdaki şekilde ① tek bir kural için anahtarı değiştirmek üzere giriş noktasını ② ise anahtarı toplu iş olarak değiştirmek için giriş noktasını gösterir. Application-layer Protection altındaki Configure öğesine tıklamayın. Bu düğme koruma ilkeleri için giriş noktasıdır.
Bu özelliği toplu iş olarak etkinleştirdiğinizde varsayılan kaynağa dönüş yeni bağlantı zaman aşımı 3 saniye varsayılan kaynağa dönüş okuma/yazma bağlantısı zaman aşımı ise 600 saniyedir.
Bağlantı noktası iletme kuralını silin
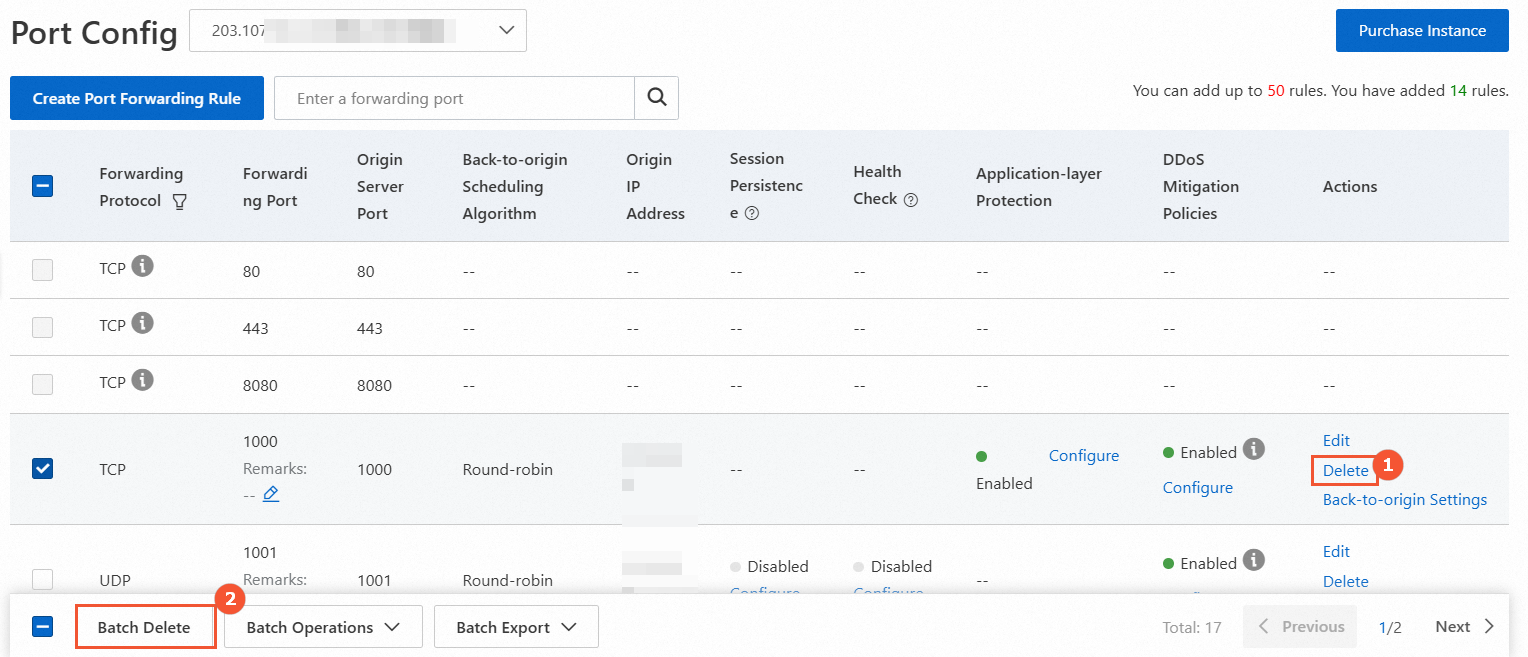
Elle eklenen kurallar için Anti-DDoS IP'sinin hizmetleriniz için trafik yönlendirmesini artık gerektirmiyorsanız önce orijinal hizmet IP adresini geri yüklemeniz gerekir. Hizmetlerinizin Anti-DDoS IP'sini kullanmadığından emin olduktan sonra ilgili kuralı silin. Orijinal hizmet IP adresini geri yüklemeden kuralı silerseniz hizmetleriniz kesintiye uğrayabilir.
Aşağıdaki şekilde ① tek bir kuralı silmek için giriş noktasını ② ise kuralları toplu iş olarak silmek için giriş noktasını gösterir.