Azaltma günlüklerini etkinleştirdikten sonra, Anti-DDoS Native örneğinizdeki trafik temizleme, kara delik filtreleme ve trafik yeniden yönlendirme olaylarını sorgulamak ve analiz etmek için bu günlükleri kullanabilirsiniz.
Ön koşullar
Azaltma günlükleri etkindir. Daha fazla bilgi için bkz. Azaltma günlüklerini etkinleştirme.
Günlükleri sorgulama ve analiz etme
Trafik Güvenliği konsolunda oturum açın. Sol gezinme bölmesinde DDoS seçeneğini belirleyin.
Sol gezinme bölmesinde seçeneğini belirleyin.
-
Üst gezinme çubuğunda, örneklerin ait olduğu kaynak grubunu ve örneklerin bulunduğu bölgeyi seçin.
Anti-DDoS Native 1.0 (Abonelik) örnekleri: Örneğin bulunduğu bölgeyi seçin.
Anti-DDoS Native 2.0 (Abonelik) ve Anti-DDoS Native 2.0 (Kullandıkça Öde) örnekleri: Tüm Bölgeler'i seçin.
Mitigation Logs sayfasının üst kısmında bir Anti-DDoS Native örneği seçin.
-
Bir sorgu ve analiz ifadesi girin.
Sorgu ve analiz ifadesi,
Arama ifadesi|Analiz ifadesibiçimindeki bir arama ifadesi ile bir analiz ifadesinden oluşur. Söz dizimi hakkında daha fazla bilgi için bkz. Arama söz dizimi ve işlevleri ve Toplama işlevleri.Veri Gezgini'ni kullanarak sorgu ve analiz ifadeleri de oluşturabilirsiniz. Talimatlar için bkz. Yüksek performanslı tam doğru sorgu ve analiz (Dedicated SQL).
-
Sayfanın sağ üst köşesinde sorgu için zaman aralığını ayarlayın.
NotSorgu sonuçları, belirtilen zaman aralığından en fazla 1 dakika sapma gösterebilir.
Sorgu ve analiz sonuçlarını görüntülemek için Search & Analyze öğesini tıklayın.
Query & Analysis sayfası
Sayfaya genel bakış
Simple Log Service (SLS) ham günlük sorgulama sayfası başlıca aşağıdaki alanlardan oluşur:
Üst arama çubuğu: Bir sorgu ifadesi (SQL, SPL veya Copilot) girin; sağ tarafta bir zaman aralığı seçin (örneğin Last 1 Minute).
Arama sonucu özeti: Eşleşen günlük girişlerinin sayısını (örnekte 7.246) ve zaman dağılımı histogramını gösterir.
Sekme alanı: Raw Logs, Statistical Charts ve LogReduce sekmelerini içerir; tablo ve ham görünümler arasında geçiş yapmayı, satır kaydırma anahtarını ve sayfalama ayarlarını destekler.
Soldaki Displayed Fields paneli:
@timestamp,host,remote_addr,request_method,statusveurigibi indekslenmiş alanları listeler.Ana alan: Her günlük girişinin yapılandırılmış anahtar-değer ayrıntılarını gösterir; zaman damgası, kaynak IP, ana bilgisayar adı, istek yöntemi, istek URI'si ve yanıt durum kodu gibi Nginx erişim günlüğü alanlarını içerir.
Histogram
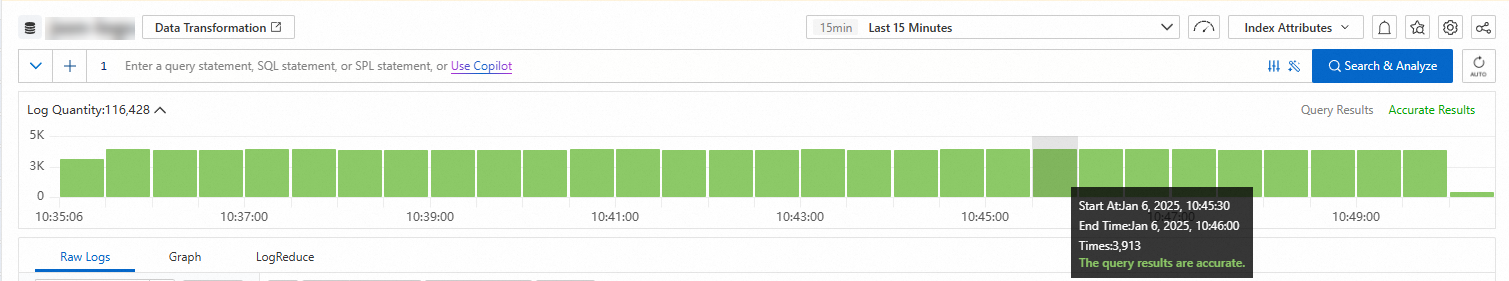
Zaman aralığını ve isabet sayısını görüntülemek için yeşil bir bloğun üzerine gelin.
Daha ince bir zaman granülerliğine inmek için yeşil bir bloğa çift tıklayın. Bu zaman aralığına ilişkin sonuçlar Raw Logs sekmesinde görünür.
Ham günlükler
-
Günlük ayrıntıları
Günlük görüntüleme biçimini değiştirmek için Table veya Raw Data öğesini tıklayın.
 > Download Log: Günlükleri bilgisayarınıza indirin. Günlükleri indirme.
 > JSON Settings: JSON günlükleri için görüntüleme türünü ve düzeyini ayarlayın.
- > Event Settings: Ham günlükler için Olayları yapılandırma.
 : Günlük içeriğini kopyalayın.
 : SLS Copilot'u kullanarak günlük içeriğindeki bilgileri özetleyin ve hataları tanımlayın.
 : Bir günlük girişini orijinal dosyasındaki bağlam içinde görüntüleyin. Yalnızca Logtail tarafından toplanan günlükler için kullanılabilir. Bağlamsal sorgu.
 : Günlükleri gerçek zamanlı olarak izleyin ve temel bilgileri çıkarın. Yalnızca Logtail tarafından toplanan günlükler için kullanılabilir. LiveTail.
-
Görüntülenen alanlar
Displayed Fields bölümünde, bir alanı Displayed Fields listesinden kaldırmak için alanın yanındaki
 simgesini tıklayın. Alan artık sağ taraftaki günlüklerde görünmez.
 : Geçerli alan seçimini favori olarak kaydedin. 5. Alanda görüntülenecek alanları yapılandırdıktan sonra, 4. Alanın üzerindeki açılır listeden kaydedilmiş bir görünüm seçin.
 > Tag Settings: Bir alanı sistem etiketi olarak ayarlayın.
- > Alias: Etkinleştirildiğinde alan adları takma adlarıyla değiştirilir. Takma adı olmayan alanlar orijinal adlarını korur. Alan takma adlarını İndeks oluşturma sırasında ayarlayın.
-
İndeks alanları
Indexed Fields bölümünde, bir alanı Displayed Fields listesine eklemek için alanın yanındaki
 simgesini tıklayın. Alan daha sonra sağ taraftaki günlüklerde görünür.
 : Alanın Basic Distribution ve Statistical Metrics değerlerini görüntüleyin. Alan ayarları.
Grafik
Grafik, bir sorgu ve analiz ifadesinin görsel çıktısını işler. Simple Log Service tabloları, çizgi grafikleri, sütun grafikleri ve daha fazlasını destekler. İstatistiksel grafikler. Sonuçları Graph sekmesinde görüntüleyin.
Bu sekmedeki diğer özellikler:
Add to New Dashboard: Sorgu ve analiz sonuçlarını gerçek zamanlı izleme için bir panoya grafik olarak kaydedin. Bir grafik eklemek için Add to New Dashboard öğesini tıklayın. Görselleştirme genel bakışı.
Save as Scheduled SQL Job: Verileri düzenli aralıklarla analiz edin, toplu sonuçları depolayın ve alanları filtreleyin veya yansıtın. Zamanlanmış SQL.
Interaction Occurrences: Boyut hiyerarşisini ve analiz granülerliğini ayarlayarak verilerde derinlemesine inin. Derinlemesine analiz için bir panoya etkileşim ekleme.
LogReduce
LogReduce sekmesinde, toplama sırasında yüksek benzerlikteki günlükleri gruplandırmak için Enable LogReduce öğesini tıklayın. LogReduce.
SQL geliştirmesi
Geçerli oturum için Dedicated SQL'i etkinleştirmek üzere sağ üst köşedeki  simgesini tıklayın. Dedicated SQL, sorgu başına daha büyük veri hacimlerini analiz etmek için ek hesaplama kaynakları ayırır. Dedicated SQL'i varsayılan olarak etkinleştirmek için: Yüksek performanslı, tam doğru sorgu ve analiz (Dedicated SQL).
Uyarı oluşturma
Sorgu ve analiz sonuçlarına dayalı bir uyarı kuralı oluşturmak için sağ üst köşedeki  simgesini tıklayın ve Save as Alert seçin. Uyarı oluşturmaya başlama.
Kaydedilen arama
Geçerli sorgu ve analiz ifadesini Save as Saved Search olarak kaydetmek için sağ üst köşedeki  simgesini tıklayın. Sık kullanılan sorguları hızlı bir şekilde yeniden çalıştırmak için kaydedilen aramaları kullanın. Kaydedilen Arama.
Paylaş
Geçerli sayfa URL'sini kopyalamak ve paylaşmak için sağ üst köşedeki  simgesini tıklayın. Konsol sayfalarını yerleştirme ve paylaşma.