MSE Ingress, NGINX Ingress ile tam uyumludur ve açık kaynaklı kendi kendine yönetilen Ingress ağ geçitlerinin iki katı performans sunar. MSE Ingress ağ geçitleri, Çin Bilgi ve İletişim Teknolojileri Akademisi (CAICT) tarafından sektörün lider güvenlik olgunluğu için sertifikalandırılmıştır; düşük maliyet, güvenlik, yüksek entegrasyon ve yüksek kullanılabilirlik sağlar.
Güvenlik nedenleriyle, MSE Ingress ağ geçitleri kube-system ad alanındaki hizmetleri dışa açamaz.
Ön koşullar
Aşağıdakilerin hazır olduğundan emin olun:
Kubernetes V1.18 veya sonraki bir sürümü çalıştıran bir ACK yönetilen kümesi, ACK Serverless kümesi veya ACS kümesi. ACK yönetilen kümesi oluşturun, ACK Serverless kümesi oluşturun veya ACS kümesi oluşturun. Daha eski bir sürüm kullanıyorsanız yükseltin.
-
MSE Ingress Controller için verilen RAM izinleri:
ACK yönetilen kümesi veya ACK Serverless kümesi: İzinleri verin
ACS kümesi: İzinleri verin
Dikkat edilmesi gerekenler:
MSE Ingress Controller'ı yüklemeden önce, kümenizde zaten
mseadında bir IngressClass kaynağı varsa, kurulum sırasında ağ geçidi ve MseIngressConfig kaynağı otomatik olarak oluşturulmaz.Yeni kurulum modunda, MSE Ingress Controller'ın yüklenmesi yaşam döngüsü MSE cloud-native gateway örneğine bağlı olan bir MseIngressConfig kaynağı oluşturur. MseIngressConfig kaynağının silinmesi, ilişkili MSE cloud-native gateway'in zincirleme silinmesine neden olur. Yönlendirilmedikçe MseIngressConfig kaynaklarını silmeyin.
1. Adım: MSE Ingress Controller'ı yükleyin
ACK konsolu üzerinde oturum açın. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
Clusters sayfasında hedef kümeyi bulun ve adına tıklayın. Sol gezinme bölmesinde Add-ons seçeneğine tıklayın.
-
Add-ons sayfasında
msearaması yapın ve MSE Ingress Controller kartında Install seçeneğine tıklayın.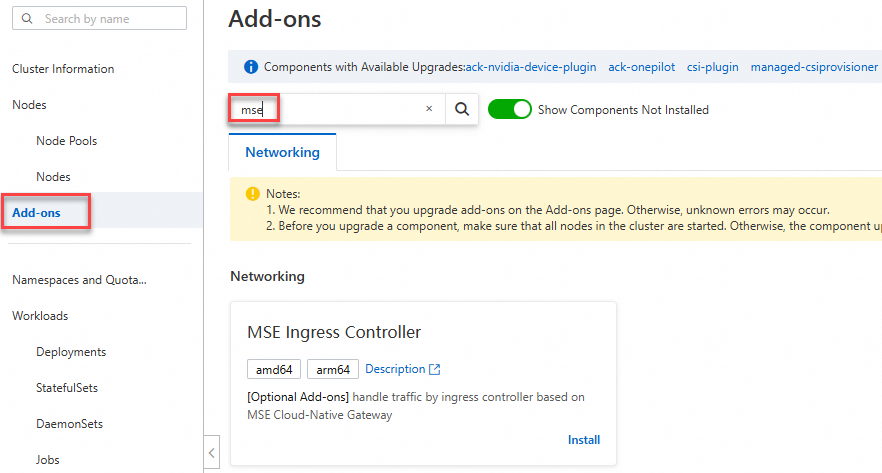
Install MSE Ingress Controller iletişim kutusunda bir cloud-native gateway oluşturun veya seçin ve OK seçeneğine tıklayın. Bir cloud-native gateway oluşturursanız, varsayılan teknik özelliklere sahip 2c4g * 2 düğümlü kullandıkça öde Professional Edition MSE cloud-native gateway örneği otomatik olarak oluşturulur ve oluşturduktan sonra teknik özellikleri değiştirebilirsiniz. Ön kontrol işlemleri başarısız olursa MSE Ingress Controller'ın MSE'ye erişmesine izin verin.
-
Kurulumdan sonra, her ikisi de
mse-ingress-premium-{clusterid}adında olan bir MseIngressConfig kaynağı ve bir cloud-native gateway otomatik olarak oluşturulur. Ağ geçidi durumunu kontrol etmek için küme ayrıntıları sayfasına gidin ve Workloads > Deployments > Custom Resources yolunu izleyin. Resource Objects sekmesinde, API Group bölümündemsearaması yapın. Devam etmeden öncephasealanının Listening durumuna gelmesi için 3–5 dakika bekleyin. Komut satırından doğrulayın:Durum Açıklama Pending Ağ geçidi oluşturuluyor. Yaklaşık 3 dakika bekleyin. Running Ağ geçidi oluşturuldu ve çalışıyor. Listening Ağ geçidi çalışıyor ve Ingress kaynaklarını dinliyor. Failed Ağ geçidi geçersiz bir durumda. Nedenini öğrenmek için StatusiçindekiMessagealanını kontrol edin.kubectl get mseingressconfig -APHASEsütunuListeninggösterdiğinde ağ geçidi kullanıma hazırdır.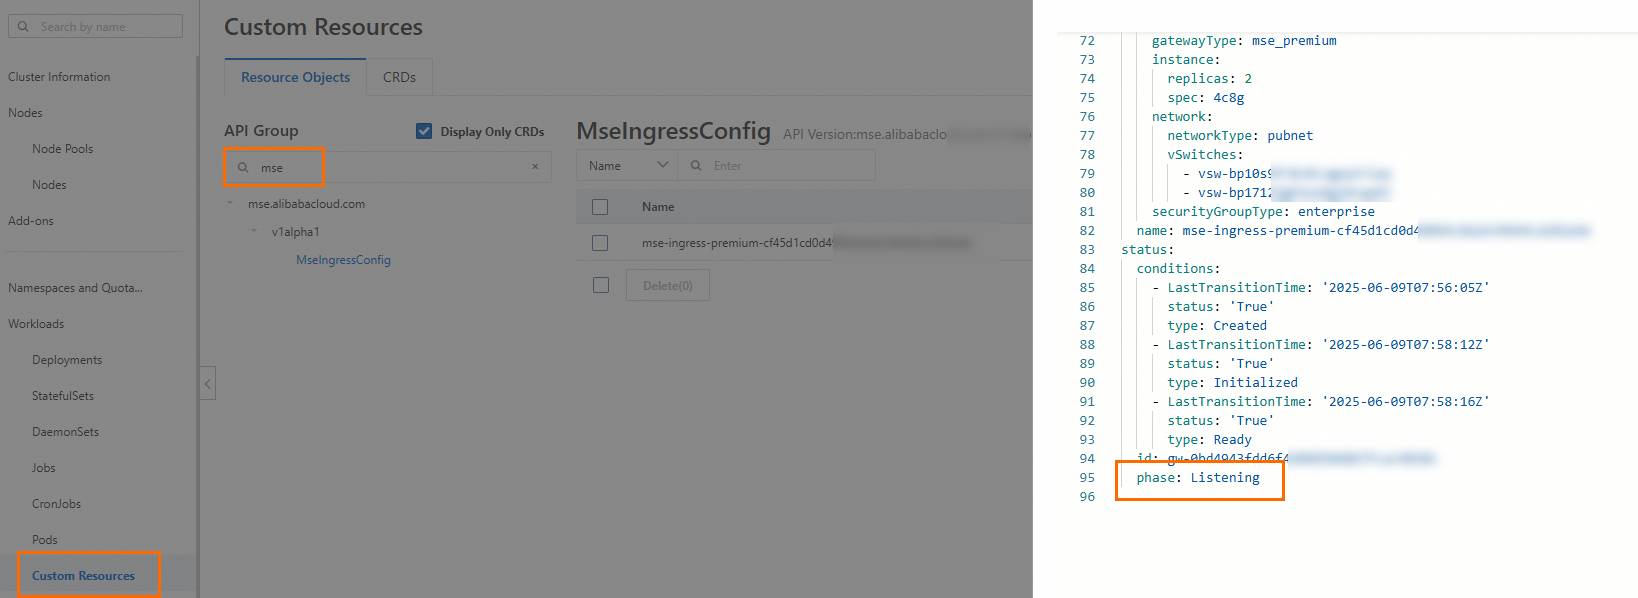
-
MSE konsolu üzerinde oturum açın ve bölgenizde
mse-ingress-premium-{clusterid}adında bir cloud-native gateway bulunduğunu onaylayın.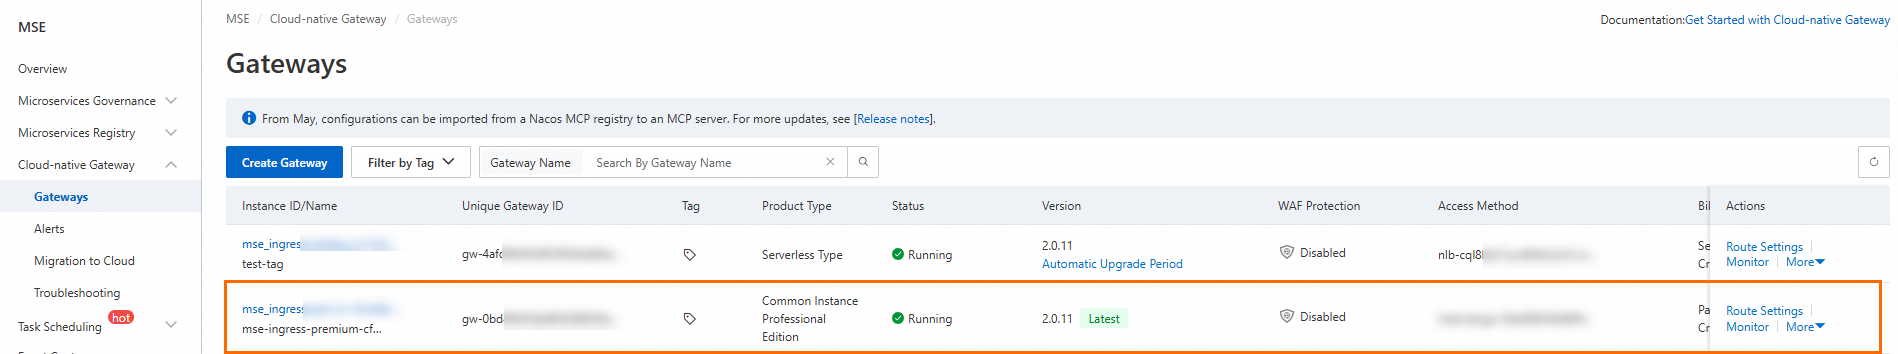
2. Adım: Bir arka uç hizmeti dağıtın
ACK konsolu üzerinde oturum açın. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
Clusters sayfasında hedef kümeyi bulun ve adına tıklayın. Sol gezinme bölmesinde Workloads > Deployments yolunu izleyin.
-
Deployments sayfasında Create from YAML seçeneğine tıklayın ve
httpbinDeployment ve Service öğelerini dağıtmak için aşağıdaki manifestoyu uygulayın:apiVersion: apps/v1 kind: Deployment metadata: name: httpbin namespace: default spec: replicas: 1 selector: matchLabels: app: httpbin template: metadata: labels: app: httpbin version: v1 spec: containers: - image: registry.cn-hangzhou.aliyuncs.com/mse-ingress/go-httpbin args: - "--version=v1" imagePullPolicy: Always name: httpbin --- apiVersion: v1 kind: Service metadata: name: httpbin namespace: default spec: ports: - port: 8080 protocol: TCP selector: app: httpbinDeployment'ın çalıştığını doğrulayın:
kubectl get deployment httpbin -n defaultBeklenen çıktı:
NAME      READY   UP-TO-DATE   AVAILABLE   AGE
httpbin   1/1     1            1           30s
3. Adım: Bir MSE Ingress rotası yapılandırın
ACK konsolu üzerinde oturum açın. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
Clusters sayfasında hedef kümeyi bulun ve adına tıklayın. Sol gezinme bölmesinde Network > Ingresses yolunu izleyin.
Ingresses sayfasında Create Ingress seçeneğine tıklayın.
-
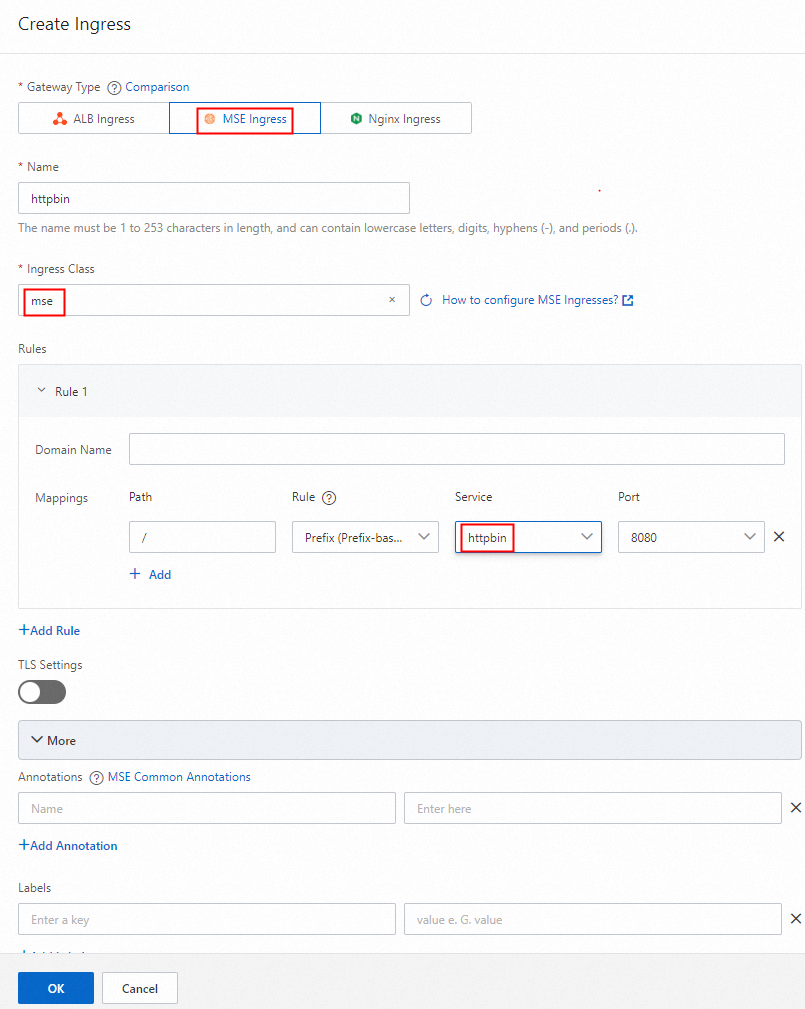
Create Ingress iletişim kutusunda Gateway Type değerini MSE Ingress olarak ayarlayın ve rotayı yapılandırın. OK seçeneğine tıklayın.
Ingress Class değerini
mseolarak ayarlayın.Rule altında Prefix (Prefix-based Match) seçeneğini belirleyin.
Path değerini
/olarak ayarlayın.Service değerini
httpbinolarak ayarlayın.
-
MSE konsolu üzerinde oturum açın ve
httpbiniçeren bir rotanın yapılandırıldığını onaylayın. Komut satırından doğrulayın:kubectl get ingress -n defaultBeklenen çıktı:
NAME      CLASS   HOSTS   ADDRESS                                               PORTS   AGE
httpbin   mse     *       nlb-b4ewsj2******.cn-hangzhou.nlb.aliyuncsslb.com    80      30s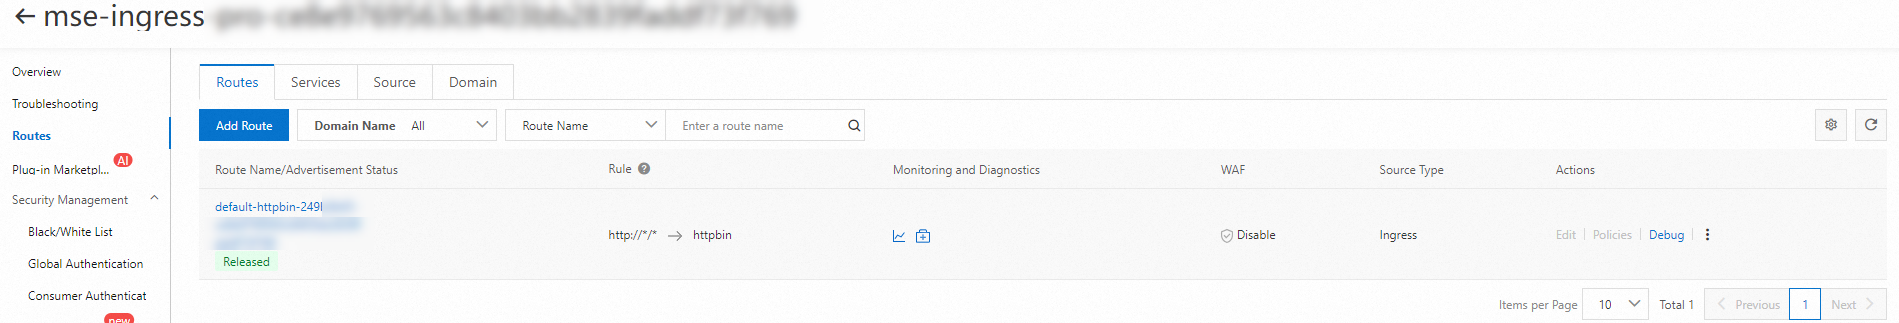
4. Adım: Hizmete erişin
ACK konsolu üzerinde oturum açın. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
Clusters sayfasında hedef kümeyi bulun ve adına tıklayın. Sol gezinme bölmesinde Network > Ingresses yolunu izleyin.
-
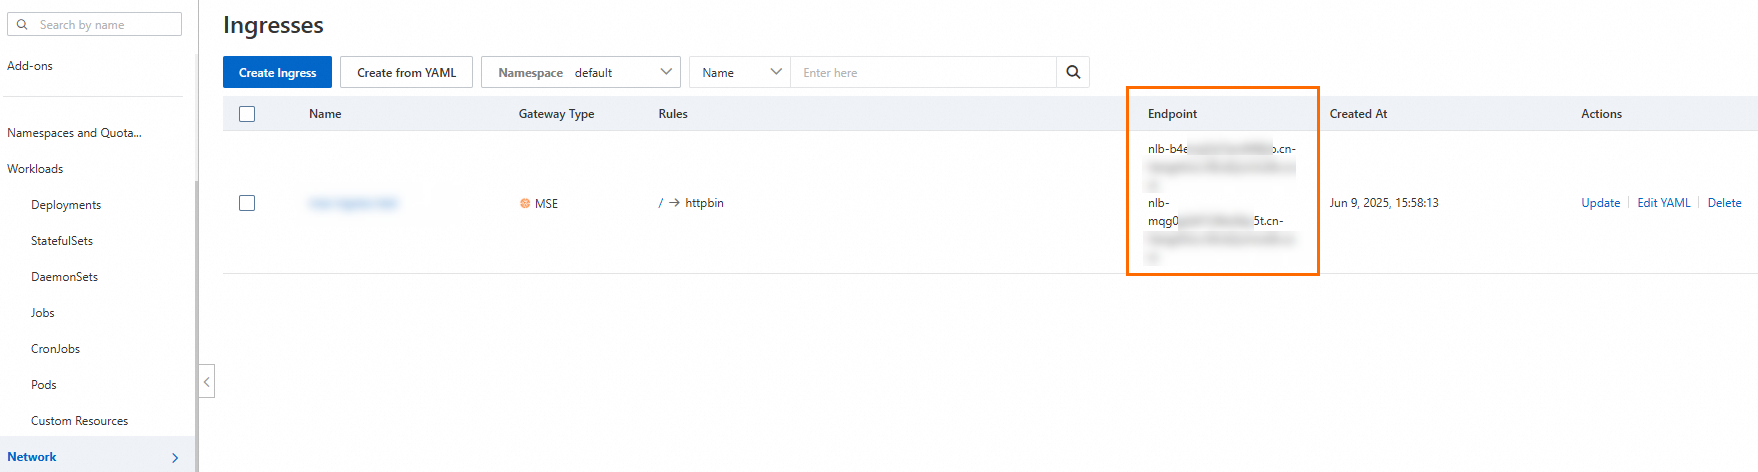
Ingresses sayfasında, Address sütunundaki Ingress uç noktasını bulun. Address sütunu, otomatik olarak atanan Network Load Balancer (NLB) adresini gösterir; bu adres MSE Ingress için erişim uç noktasıdır.
-
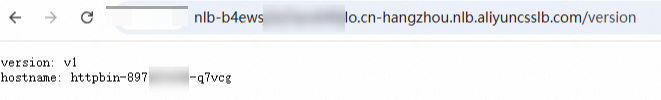
Hizmete NLB alan adı veya ağ geçidi genel IP'si ile erişin. Örneğin:
curl http://nlb-b4ewsj2******.cn-hangzhou.nlb.aliyuncsslb.com/versionBaşarılı bir yanıt, hizmete erişilebildiğini onaylar.
Sonraki adımlar
Gelişmiş yönlendirme: Trafik bölme, kanarya sürümleri ve istek yeniden yazmayı etkinleştirmek için Ingress ek açıklamalarını yapılandırın.
TLS sonlandırma: HTTPS için MSE cloud-native gateway üzerinde bir sertifika yapılandırın.
İzleme: MSE konsolunda ağ geçidi ölçümlerini ve erişim günlüklerini görüntüleyin.
Temizleme: ACK konsolundan
httpbinDeployment, Service ve Ingress öğelerini silin veyakubectl delete deployment,service,ingress httpbin -n defaultkomutunu çalıştırın.