ALB Ingress, yerel Kubernetes Ingress'i özel yönlendirme kurallarıyla genişletir. İstek üstbilgisi, sorgu dizesi, istek yöntemi, çerez ve kaynak IP gibi koşulları belirtmenize ve sabit yanıt, yeniden yönlendirme veya trafik yansıtma gibi özel yönlendirme eylemleri tanımlamanıza olanak tanır. Bu özel yönlendirme kurallarının bir kısmı konsolda yapılandırılabilir.
Nasıl çalışır
ALB özel yönlendirme kuralları, hem istekler hem de yanıtlar için ayrıntılı trafik kontrolü sağlayan yönlendirme koşulları ve yönlendirme eylemlerinden oluşur:
Yönlendirme koşulu:
alb.ingress.kubernetes.io/conditions.<service_name>ek açıklaması kullanılarak yapılandırılır. Bu koşul, adıyla bir arka uç Service ile ilişkilendirilir ve Ingress içindeki o Service'e yönlendiren tüm yollar için geçerlidir. Yalnızca koşulu karşılayan trafik ilgili eylemi tetikler. Koşul, hem istek hem de yanıt yönündeki trafiği eşleştirebilir.Yönlendirme eylemi:
alb.ingress.kubernetes.io/actions.<service_name>ek açıklaması kullanılarak yapılandırılır. Bir ALB örneğinin istek veya yanıtı işlerken gerçekleştireceği belirli davranışı (trafiği yönlendirme veya yeniden yönlendirme yayınlama gibi) tanımlar.-
Kural yönü: Özel bir yönlendirme kuralının istek mi yoksa yanıt yönüne mi uygulanacağını belirtmek için
alb.ingress.kubernetes.io/rule-direction.<service_name>ek açıklamasını kullanın:İstek yönü: Bir istemci isteği ALB Ingress üzerinden bir arka uç Service'e iletilir.
Yanıt yönü: Bir arka uç Service yanıtı ALB Ingress üzerinden tekrar istemciye iletilir.
Aynı yön için hem bir yönlendirme koşulu hem de bir yönlendirme eylemi yapılandırıldığında, eylem yalnızca yönlendirme koşulunu karşılayan trafik için tetiklenir.
alb.ingress.kubernetes.io/rule-direction.<service_name> ek açıklaması mevcut Ingress kaynağı içindeki tüm yapılandırmalara uygulandığından, istek ve yanıt yönleri için yönlendirme kurallarını ayrı Ingress kaynaklarında yapılandırın. Yapılandırma örneği için bkz. Senaryo 7: ResponseHeader'a göre yanıt üstbilgilerini değiştirme.
Önkoşullar
Bileşeni yükleyin
ALB Ingress Denetleyicisini yükleyin veya yüklü sürümün v2.5.0 ya da daha yeni olduğundan emin olun.
Örnek bir Service oluşturun
Aşağıdaki örneği echoserver.yaml adlı bir dosyaya kopyalayın ve örnek bir Deployment ile Service oluşturmak için kubectl apply -f echoserver.yaml komutunu çalıştırın. Bu örnek, alınan istekleri yansıtan bir echoserver görüntüsü kullanır. ALB özel yönlendirme kurallarınızı doğrulamak için bu kurulumu kullanabilirsiniz.
Bu konuda kullanılan örnek görüntüler genel görüntülerdir. Bunları çekmek için kümenizin veya düğümlerinizin genel ağ erişimine sahip olması gerekir:
Mevcut bir ACK kümesi için internet erişimini etkinleştirin (önerilen): Kümenin barındırıldığı sanal özel cloud (VPC) için bir genel NAT ağ geçidi oluşturun. Tüm küme kaynakları genel erişim kazanır.
Düğümlere statik genel IP adresleri atayın: Genel IP'ye sahip düğümler genel görüntüleri çekebilir ancak iş yüklerini çalıştıran her düğüme bir genel IP atanmalıdır.
apiVersion: apps/v1
kind: Deployment
metadata:
  name: echoserver
  labels:
    app: echoserver
spec:
  replicas: 2
  selector:
    matchLabels:
      app: echoserver
  template:
    metadata:
      labels:
        app: echoserver
    spec:
      containers:
      - name: echoserver
        image: openkruise-registry.cn-shanghai.cr.aliyuncs.com/openkruise/demo:1.10.2
        imagePullPolicy: IfNotPresent
        ports:
        - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: echoserver
  labels:
    app: echoserver
spec:
  type: ClusterIP
  ports:
  - port: 80
    targetPort: 8080
    protocol: TCP
    name: http
  selector:
    app: echoserver
Yönlendirme koşullarını yapılandırın
ACK konsolunda bir Ingress oluşturduktan ve yol tabanlı yönlendirme koşullarını ayarladıktan sonra, ACK biçim gereksinimlerini karşılamak amacıyla Ingress'e /created-by-<ALB-ID> yoluna sahip iki yönlendirme kuralı otomatik olarak ekler.
Senaryo 1: Kaynak IP ve istek üstbilgisine göre yönlendirme
Tek bir özel yönlendirme kuralı için en fazla beş kaynak IP belirtebilirsiniz.
Aşağıdaki örnekte, ALB yalnızca istediğin kaynak IP'si, istek üstbilgisi ve yolu belirtilen koşullarla eşleşiyorsa isteği arka uç hizmetine iletir.
sourceip-header.yaml dosyasını oluşturun ve aşağıdaki örneği içine kopyalayın, ardından Ingress'i oluşturmak için kubectl apply -f sourceip-header.yaml komutunu çalıştırın.
İstemci IP'si:
192.168.0.0/16veya10.0.0.0/8ile eşleşir.İstek üstbilgisi
headername:headervalue1veyaheadername:headervalue2içerir.Yol:
/echokullanın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  annotations:
    alb.ingress.kubernetes.io/conditions.echoserver: | # The name echoserver must match the name of the backend Service configured in spec.rules.
     [{
       "type": "Header",
       "headerConfig": {
         "key": "headername",
         "values": [
           "headervalue1",
           "headervalue2"
         ]
       }
     },
     {
      "type": "SourceIp",
      "sourceIpConfig": {
        "values": [
          "192.168.0.0/16",
          "10.0.0.0/8"
         ]
       }
     }]
  name: sourceip-header-ingress
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
Özel bir üstbilgi içeren bir istek göndermek için aşağıdaki komutu çalıştırın. ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın.
İstemci IP adresinin SourceIp listesinde olduğundan emin olun.
curl -H "headername:headervalue1" -s ALB_ENDPOINT/echo | grep -A 16 "Request Information" Beklenen çıktı:
Request Information:
	client_address=::ffff:10.0.2.93
	method=GET
	real path=/echo # The path that matches the forwarding condition.
	query=
	request_version=1.1
	request_scheme=http
	request_uri=http://alb-jyoefh22rkje******.******-**.alb.aliyuncsslbintl.com:8080/echo

Request Headers:
	accept=*/*
	headername=headervalue1 # The request header that matches the forwarding condition.
	host=alb-jyoefh22rkje******.******-**.alb.aliyuncsslbintl.com
	remoteip=140.205.***.***
	user-agent=curl/8.4.0
	x-forwarded-for=140.205.***.*** # The source IP that matches the forwarding condition.
Senaryo 2: Etki alanına, yönteme ve çereze göre yönlendirme
Aşağıdaki örnekte, ALB yalnızca istediğin etki alanı adı, istek yöntemi, çerezi ve yolu belirtilen koşullarla eşleşiyorsa isteği arka uç hizmetine iletir.
Aşağıdaki örneği host-method.yaml dosyasına kopyalayın ve bir Ingress oluşturmak için kubectl apply -f host-method.yaml komutunu çalıştırın.
Etki alanı adı:
spec.rulesiçindedemo.alb.ingress.topolarak ayarlayın.İstek yöntemi:
PUTveyaHEAD.Çerez:
cookiekey1=cookievalue1içerir.Yol:
/echokullanın.
Etki alanı adı yönlendirme koşulları, joker karakterli etki alanı adlarının (örneğin *.com ) eşleşmesini destekler.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  annotations:
    alb.ingress.kubernetes.io/conditions.echoserver: | # The name echoserver must match the name of the backend Service configured in spec.rules.
     [{
       "type": "Cookie",
       "cookieConfig": {
         "values": [
           {
             "key":"cookiekey1",
             "value":"cookievalue1"
           }
        ]
       }
      },
      {
       "type": "Method",
       "methodConfig": {
         "values": [
           "PUT",
           "HEAD"
         ]
       }
      }]
  name: host-method-ingress
spec:
  ingressClassName: alb
  rules:
  - host: demo.alb.ingress.top
    http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
Belirli bir etki alanı adı, yöntem ve çerez içeren bir istek göndermek için aşağıdaki komutu çalıştırın. ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın.
curl -H "Host:demo.alb.ingress.top" -X PUT -b "cookiekey1=cookievalue1" -s ALB_ENDPOINT/echo | grep -A 16 "Request Information"Beklenen çıktı:
Request Information:
	client_address=::ffff:10.0.3.249
	method=PUT # The request method that matches the forwarding condition.
	real path=/echo # The path that matches the forwarding condition.
	query=
	request_version=1.1
	request_scheme=http
	request_uri=http://demo.alb.ingress.top:8080/echo

Request Headers:
	accept=*/*
	cookie=cookiekey1=cookievalue1 # The cookie that matches the forwarding condition.
	host=demo.alb.ingress.top # The domain name that matches the forwarding condition.
	remoteip=140.205.***.***
	user-agent=curl/8.4.0
	x-forwarded-for=140.205.***.***
Senaryo 3: Sorgu dizesine ve üstbilgilere göre yönlendirme
Aşağıdaki örnekte, ALB yalnızca istediğin sorgu dizesi, istek üstbilgileri ve yolu belirtilen koşullarla eşleşiyorsa isteği arka uç hizmetine iletir.
Aşağıdaki örneği bir querystring.yaml dosyasına kopyalayın ve bir Ingress oluşturmak için kubectl apply -f querystring.yaml komutunu çalıştırın.
Sorgu dizesi:
querystringkey1=querystringvalue2kullanın.İstek üstbilgisi:
headerkey1:headervalue1veyaheaderkey1:headervalue2, veheaderkey2:headervalue3veyaheaderkey2:headervalue4içerir.Yol:
/echokullanın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  annotations:
    alb.ingress.kubernetes.io/conditions.echoserver: | # The name echoserver must match the name of the backend Service configured in spec.rules.
    [{
      "type": "QueryString",
      "queryStringConfig": {
        "values": [
          {
            "key":"querystringkey1",
            "value":"querystringvalue2"
          }
        ]
      }
    },
    {
      "type": "Header",
      "headerConfig": {
        "key":"headerkey1",
        "values": [
          "headervalue1",
          "headervalue2"
        ]
      }
    },
    {
      "type": "Header",
      "headerConfig": {
        "key":"headerkey2",
        "values": [
          "headervalue3",
          "headervalue4"
        ]
      }
    }]
  name: querystring-ingress
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
Belirli bir sorgu dizesi ve özel istek üstbilgileri içeren bir istek göndermek için aşağıdaki komutu çalıştırın. ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın.
curl -H "headerkey1:headervalue1" -H "headerkey2:headervalue4" -s "ALB_ENDPOINT/echo?querystringkey1=querystringvalue2" | grep -A 16 "Request Information"Beklenen çıktı:
Request Information:
	client_address=::ffff:10.0.3.249
	method=GET
	real path=/echo?querystringkey1=querystringvalue2 # The path that matches the forwarding condition.
	query=querystringkey1=querystringvalue2 # The query string that matches the forwarding condition.
	request_version=1.1
	request_scheme=http
	request_uri=http://alb-jyoefh22rkje******.******-**.alb.aliyuncsslbintl.com/echo?querystringkey1=querystringvalue2

Request Headers:
	accept=*/*
	headerkey1=headervalue1 # The request header that matches the forwarding condition.
	headerkey2=headervalue4 # The request header that matches the forwarding condition.
	host=alb-jyoefh22rkje******.******-**.alb.aliyuncsslbintl.com
	remoteip=140.205.***.***
	user-agent=curl/8.4.0
	x-forwarded-for=140.205.***.***
Yönlendirme koşulları
Birden çok yönlendirme koşulunun birlikte kullanılmasında uygulanan mantık hakkında bilgi için bkz. Aynı türden birden çok yönlendirme koşulu aynı anda etkili olabilir mi?
Koşul | Açıklama |
Etki alanı adı | İsteğin etki alanı adıyla eşleşir. ALB, yalnızca eşleşen etki alanı adına sahip istekleri arka uç hizmetine iletir. Yönlendirme koşulları, joker karakterli etki alanı adlarının (örneğin,
Önemli Bu, yerel bir Ingress yapılandırmasındaki |
Yol | İsteğin yoluyla eşleşir. ALB, yalnızca eşleşen yola sahip istekleri arka uç hizmetine iletir.
Önemli Bu, yerel bir Ingress yapılandırmasındaki |
Üstbilgi | İstek üstbilgisiyle eşleşir. ALB, yalnızca belirli bir üstbilgi içeren istekleri arka uç hizmetine iletir.
Bir kullanım durumu ve örnek için bkz. Senaryo 1: Kaynak IP ve istek üstbilgisine göre yönlendirme. |
Sorgu dizesi | Sorgu dizesiyle eşleşir. ALB, yalnızca belirli bir sorgu dizesi içeren istekleri arka uç hizmetine iletir.
Bir kullanım durumu ve örnek için bkz. Senaryo 3: Sorgu dizesine ve üstbilgilere göre yönlendirme. |
İstek yöntemi | İstek yöntemiyle eşleşir. ALB, yalnızca belirli bir yöntem kullanan istekleri arka uç hizmetine iletir.
Bir kullanım durumu ve örnek için bkz. Senaryo 2: Etki alanına, yönteme ve çereze göre yönlendirme. |
Çerez | Çerezle eşleşir ve yalnızca doğru çerezi içeriyorsa isteği arka uç Service'e yönlendirir.
Kullanım durumları ve örnekler için bkz. Senaryo 2: Etki alanı adı, istek yöntemi ve çereze göre yönlendirme. |
Kaynak IP | Bir isteğin kaynak IP'siyle eşleşir. Yalnızca listedeki istemci kaynak IP'lerinden gelen istekler arka uç Service'e iletilir.
Kullanım senaryoları ve örnekler için bkz. Senaryo 1: SourceIp ve istek üstbilgilerine göre yönlendirme. Önemli Tek bir yönlendirme koşulundaki SourceIp sayısı 5 ile sınırlıdır. |
Yanıt üstbilgisi | Yanıt üstbilgisiyle eşleşir ve yalnızca belirtilen üstbilgiyi içeren yanıtlarda yönlendirme eylemini gerçekleştirir. Bu ayar,
Senaryolar ve örnekler için bkz. Senaryo 7: ResponseHeader'a göre yanıt üstbilgilerini değiştirme. |
Yanıt durum kodu | Yanıt durum koduyla eşleşir. Hizmet yalnızca doğru durum kodu döndürülürse erişilebilir. Bunun, yanıt yönü yönlendirme eylemi ve yanıt yönü yönlendirme kuralı ek açıklaması
Bir kullanım durumu ve örnek için bkz. Senaryo 8: Yanıt durum koduna göre yanıt üstbilgilerini değiştirme. |
Yönlendirme eylemlerini yapılandırın
Senaryo 1: Sabit bir yanıt döndürme
Konsol
Log on to the ACK konsolu. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
On the Clusters page, click the name of your cluster. In the left navigation pane, click .
-
On the Ingresses page, click Create Ingress and use the following parameters.
Parametre
Değer
Gateway Type
ALB Ingress
Name
fixed-ingress
IngressClass
alb
Rules
Varsayılan Mappings öğesini silin.
Custom Forwarding Rules
Custom Forwarding Rules seçeneğini etkinleştirin.
Add Condition: Path seçeneğini belirleyin ve /echo girin.
Action: Return Fixed Response seçeneğini belirleyin.
Response Status Code: %503
Response Content Type (Optional): text/plain
Response Content (Optional): 503 error text
Diğer parametreler için varsayılan değerleri koruyun.
When you are finished, click OK.
kubectl
Aşağıdaki örnekteki Ingress, bir istek aldığında HTTP %503 durum kodu ve 503 error text döndürür.
Aşağıdaki örneği kopyalayarak fixed-response.yaml dosyasını oluşturun ve bir Ingress oluşturmak için kubectl apply -f fixed-response.yaml komutunu çalıştırın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  namespace: default
  name: fixed-ingress
  annotations:
    alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules.
      [{
          "type": "FixedResponse",
          "FixedResponseConfig": {
              "contentType": "text/plain",
              "httpCode": "503",
              "content": "503 error text"
          }
      }]
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: Prefix
        backend:
          service:
            name: echoserver
            port:
              name: use-annotation # The name of the service port must be set to use-annotation.
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -si ALB_ENDPOINT/echo | grep "HTTP/" Beklenen çıktı:
HTTP/1.1 503 Service UnavailableSenaryo 2: İstekleri HTTPS bağlantı noktasına yönlendirme
Yeniden yönlendirme
Aşağıdaki Ingress örneği, istekleri yeni bir etki alanı adının 443 numaralı bağlantı noktasına yönlendirmek için HTTP %301 durum kodunu kullanır.
Yeniden yönlendirilen etki alanı adı ALB örnek uç noktasını çözümlüyorsa, bu yöntemi ALB Ingress'in HTTP bağlantı noktasından HTTPS bağlantı noktasına trafiği yönlendirmek için kullanabilirsiniz.
Bir redirect.yaml dosyası oluşturun, aşağıdaki örneği içine kopyalayın ve bir Ingress oluşturmak için kubectl apply -f redirect.yaml komutunu çalıştırın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  namespace: default
  name: redirect-ingress
  annotations:
    alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules.
      [{
          "type": "Redirect",
          "RedirectConfig": {
              "host": "www.alibabacloud.com",
              "path": "/en",
              "port": "443",
              "protocol": "https",
              "query": "_p_lc=1",
              "httpCode": "301"
          }
      }]
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: Prefix
        backend:
          service:
            name: echoserver
            port:
              name: use-annotation # The name of the service port must be set to use-annotation.
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -LIs ALB_ENDPOINT/echo | grep "HTTP"Beklenen çıktı, isteğin yeni etki alanı adına yönlendirildiğini gösterir.
HTTP/1.1 301 Moved Permanently
Via: HTTP/1.1 SLB.208
HTTP/2 200
Birden çok hizmet için yeniden yönlendirme
Aşağıdaki Ingress örneği, birden çok Service için trafiği yeniden yönlendirir.
echoserver2 adlı bir Service oluşturun. Daha fazla bilgi için bkz. Örnek bir Service oluşturun.
multi-redirect.yaml adlı bir dosya oluşturun ve aşağıdaki örneği içine kopyalayın. Bir Ingress oluşturmak için
kubectl apply -f multi-redirect.yamlkomutunu çalıştırın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  namespace: default
  name: multi-redirect-ingress
  annotations:
    alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules.
      [{
          "type": "Redirect",
          "RedirectConfig": {
              "host": "www.alibabacloud.com",
              "path": "/en",
              "port": "443",
              "protocol": "https",
              "query": "_p_lc=1",
              "httpCode": "301"
          }
      }]
    alb.ingress.kubernetes.io/actions.echoserver2: | # The name echoserver2 must match the name of the backend Service that is configured in spec.rules.
      [{
          "type": "Redirect",
          "RedirectConfig": {
              "host": "www.alibabacloud.com",
              "path": "/en",
              "port": "443",
              "protocol": "https",
              "query": "_p_lc=1",
              "httpCode": "301"
          }
      }]
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: Prefix
        backend:
          service:
            name: echoserver
            port:
              name: use-annotation # The name of the service port must be set to use-annotation.
      - path: /echo2
        pathType: Prefix
        backend:
          service:
            name: echoserver2
            port:
              name: use-annotation # The name of the service port must be set to use-annotation.
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -LIs ALB_ENDPOINT/echo | grep "HTTP" ;
curl -LIs ALB_ENDPOINT/echo2 | grep "HTTP"
Beklenen çıktı, her iki Service'e yapılan isteklerin de yeni etki alanı adına yönlendirildiğini gösterir.
HTTP/1.1 301 Moved Permanently
Via: HTTP/1.1 SLB.208
HTTP/2 200
HTTP/1.1 301 Moved Permanently
Via: HTTP/1.1 SLB.208
HTTP/2 200
Senaryo 3: Özel bir istek üstbilgisi ekleme
Aşağıdaki örnekteki Ingress, bir istek alındığında istek üstbilgisine source:alibaba ekler.
Aşağıdaki örnek içeriğe sahip insert-header.yaml adlı bir dosya oluşturun ve bir Ingress oluşturmak için kubectl apply -f insert-header.yaml komutunu çalıştırın.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  namespace: default
  name: insert-header-ingress
  annotations:
    alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules.
      [{
          "type": "InsertHeader",
          "InsertHeaderConfig": {
              "key": "source",
              "value": "alibaba",
              "valueType": "UserDefined"
          }
      }]
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: Prefix
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -s ALB_ENDPOINT/echo | grep -A 6 "Request Headers"Beklenen çıktı:
Request Headers:
	accept=*/*
	host=alb-jyoefh22rkjeerxmcg.us-west-1.alb.aliyuncsslbintl.com
	remoteip=140.205.***.***
	source=alibaba # Custom request header
	user-agent=curl/8.4.0
	x-forwarded-for=140.205.***.***
Senaryo 4: Trafiği bir sunucu grubuna yansıtma
Trafik yansıtma, bir ALB Ingress'in gelen istekleri kopyalayıp başka bir sunucu grubuna göndermesine olanak tanır.
Log on to the Application Load Balancer (ALB) konsolu. Sol gezinme bölmesinde seçeneklerini belirleyin. Server Group sayfasında sunucu grubunun kimliğini alın.
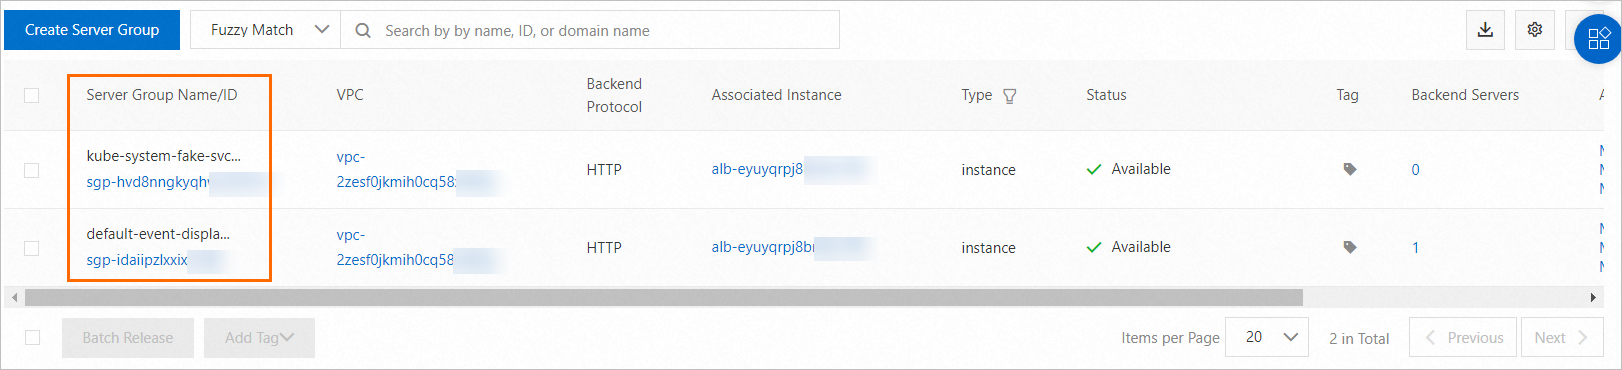
-
Aşağıdaki örnekle bir
traffic-mirror.yamldosyası oluşturun ve bir Ingress oluşturmak içinkubectl apply -f traffic-mirror.yamlkomutunu çalıştırın.Aşağıdaki Ingress örneği, gelen istekleri
sgp-2auud2fxj1r46*****sunucu grubuna yansıtır.apiVersion: networking.k8s.io/v1 kind: Ingress metadata: name: traffic-mirror-ingress annotations: alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules. [{ "type": "TrafficMirror", "TrafficMirrorConfig": { "TargetType" : "ForwardGroupMirror", "MirrorGroupConfig": { "ServerGroupTuples" : [{ "ServerGroupID": "sgp-2auud2fxj1r46*****" }] } } }] spec: ingressClassName: alb rules: - host: demo.domain.ingress.top http: paths: - path: /echo pathType: Prefix backend: service: name: echoserver port: number: 80
Senaryo 5: Birden çok arka uç hizmetine yönlendirme
Bir ALB Ingress istek aldığında, isteği özel ağırlıklara göre birden çok arka uç Service'e iletir.
echoserver2 adlı bir Service oluşturun. Daha fazla bilgi için bkz. Örnek bir Service oluşturun.
-
Bir Ingress kaynağı oluşturun.
Konsol
Log on to the ACK konsolu. Sol gezinme bölmesinde Clusters seçeneğine tıklayın.
On the Clusters page, click the name of your cluster. In the left navigation pane, click .
-
On the Ingresses page, click Create Ingress and use the following parameters.
Parametre
Değer
Gateway Type
ALB Ingress
Name
forward-ingress
IngressClass
alb
Rules
Varsayılan Mappings öğesini silin.
Custom forwarding rule
Custom Forwarding Rules seçeneğini etkinleştirin.
Add Condition:
Domain Name: demo.alb.ingress.top
Path: /echo
Action: Forward To seçeneğini belirleyin.
Service: echoserver
Port: 80
Service: echoserver2
Port: 80
Diğer parametreler için varsayılan değerleri koruyun.
When you are finished, click OK.
kubectl
Aşağıdaki örnekle bir
forward.yamldosyası oluşturun ve bir Ingress oluşturmak içinkubectl apply -f forward.yamlkomutunu çalıştırın.Aşağıdaki Ingress örneği, gelen istekleri
echoserverveechoserver2Service'lerine 80:20 ağırlık oranıyla iletir.apiVersion: networking.k8s.io/v1 kind: Ingress metadata: name: forward-ingress annotations: alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules. [{ "type": "ForwardGroup", "ForwardConfig": { "ServerGroups" : [{ "ServiceName": "echoserver", "Weight": 80, "ServicePort": 80 }, { "ServiceName": "echoserver2", "Weight": 20, "ServicePort": 80 }] } }] spec: ingressClassName: alb rules: - host: demo.alb.ingress.top http: paths: - path: /echo pathType: Prefix backend: service: name: echoserver port: name: use-annotation # This must be set to use-annotation.
Senaryo 6: İstek yapılandırmalarını yeniden yazma
ALB Ingress, özel yönlendirme kurallarını kullanarak bir isteğin etki alanı adını, yolunu ve sorgu parametrelerini değiştirmenize olanak tanır. rewrite-target ek açıklamasından farklı olarak, bu özellik etki alanı adını değiştirmenize olanak tanır. Bu özellik, URL basitleştirme, istemci şeffaf yeniden yazmalar ve arka uç uygulama ayrıntılarını gizleme senaryolarında kullanışlıdır.
Aşağıdaki örneği rewrite.yaml adlı bir dosyaya kopyalayın ve bir Ingress oluşturmak için kubectl apply -f rewrite.yaml komutunu çalıştırın.
Aşağıdaki örnekte, istemcinin URL'sihttps://example.com/api/echoşu şekilde yeniden yazılır:https://example.org/echo.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  namespace: default
  name: rewrite-ingress
  annotations:
    alb.ingress.kubernetes.io/actions.echoserver: | # The name echoserver must match the name of the backend Service that is configured in spec.rules.
       [{
           "type": "Rewrite",
           "RewriteConfig": {
               "host": "example.org",
               "path": "/echo",
               "query": "${query}"
           }
       }]
spec:
  ingressClassName: alb
  rules:
  - host: example.com
    http:
      paths:
      - path: /api/echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -H "Host:example.com" -s "ALB_ENDPOINT/api/echo?querystring=request" | grep -A 7 "Request Information"Beklenen çıktı:
Request Information:
	client_address=::ffff:10.0.2.93
	method=GET
	real path=/echo?querystring=request
	query=querystring=request
	request_version=1.1
	request_scheme=http
	request_uri=http://example.org:8080/echo?querystring=request # The domain name and path are rewritten.
Senaryo 7: ResponseHeader'a göre yanıt üstbilgilerini değiştirme
Aşağıdaki örnekteki Ingress, yanıt üstbilgisini değiştirir. Yanıt üstbilgisi Content-Type: text/plain içerdiğinde, Ingress yanıt üstbilgisine source: alibaba ekler.
Aşağıdaki örnekle response-header.yaml adlı bir dosya oluşturun ve bir Ingress oluşturmak için kubectl apply -f response-header.yaml komutunu çalıştırın.
Yanıt yönü için bir yönlendirme kuralı oluştururken,
alb.ingress.kubernetes.io/rule-direction.<service-name>ek açıklamasını Response olarak ayarlamanız gerekir. Bu ek açıklamasının varsayılan değeri Request'tir.Yanıt yönü için tek başına bir yönlendirme kuralı istek yönlendirmeyi işleyemez. Aşağıdaki örnek ayrıca istek yönü için ayrı bir Ingress yapılandırır.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: response-header-ingress
  annotations:
    alb.ingress.kubernetes.io/rule-direction.echoserver: Response # For response-direction rules, this must be set to Response.
    alb.ingress.kubernetes.io/conditions.echoserver: | # Used with a forwarding condition for the response direction. A custom response header is inserted only for responses that meet the forwarding condition.
     [{
         "type": "ResponseHeader",
         "responseHeaderConfig": {
            "key": "Content-Type",
            "values": [
               "text/plain"
            ]
         }
     }]
    alb.ingress.kubernetes.io/actions.echoserver: | # Inserts a custom response header.
     [{
         "type": "InsertHeader",
         "InsertHeaderConfig": {
             "key": "source",
             "value": "alibaba",
             "valueType": "UserDefined"
         }
     }]
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              name: use-annotation # This must be set to use-annotation.

---
# Ingress for the request direction
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: request-ingress
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -sI ALB_ENDPOINT/echo | grep "source"Beklenen çıktı:
source: alibabaSenaryo 8: Durum koduna göre yanıt üstbilgilerini değiştirme
Aşağıdaki örnekteki Ingress, yanıt durum kodu 200 veya 300 olduğunda yanıt üstbilgisinden Content-Type kaldırarak yanıt üstbilgisini değiştirir.
Bir response-code.yaml dosyası oluşturun, aşağıdaki örneği içine kopyalayın ve bir Ingress oluşturmak için kubectl apply -f response-code.yaml komutunu çalıştırın.
Yanıt yönü için bir yönlendirme kuralı oluştururken,
alb.ingress.kubernetes.io/rule-direction.<service-name>ek açıklamasını Response olarak ayarlamanız gerekir (bu ek açıklaması varsayılan olarak Request olarak ayarlanır).Yanıt yönü için tek başına bir yönlendirme kuralı istek yönlendirmeyi işleyemez. Aşağıdaki örnek ayrıca istek yönü için ayrı bir Ingress yapılandırır.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  annotations:
    alb.ingress.kubernetes.io/rule-direction.echoserver: Response # For response-direction rules, this must be set to Response.
    alb.ingress.kubernetes.io/conditions.echoserver: | # Used with a forwarding condition for the response direction. The response header is removed only for responses that meet the forwarding condition.
     [{
       "type": "ResponseStatusCode",
       "responseStatusCodeConfig": {
         "values": [
             "200",
             "300"
         ]
       }
     }]
    alb.ingress.kubernetes.io/actions.echoserver: | # Removes a response header.
     [{
         "type": "RemoveHeader",
         "RemoveHeaderConfig": {
             "key": "Content-Type"
         }
     }]
  name: response-code-ingress
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              name: use-annotation # This must be set to use-annotation.

---
# Ingress for the request direction
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: request-ingress
spec:
  ingressClassName: alb
  rules:
  - http:
      paths:
      - path: /echo
        pathType: ImplementationSpecific
        backend:
          service:
            name: echoserver
            port:
              number: 80
Sonuçları doğrulayın
ALB_ENDPOINT yerine ALB örnek uç noktanızı yazın ve aşağıdaki komutu çalıştırın:
curl -sI ALB_ENDPOINT/echoBeklenen çıktı:
HTTP/1.1 200 OK
Date: Thu, 29 Jan 2026 09:46:20 GMT
Connection: keep-alive
Vary: Accept-Encoding
# The Content-Type: text/plain header is removed.
Yönlendirme eylemi referansı
İstek yönü
Yönlendirme eylemi | Açıklama |
Sabit yanıt | İstemciye sabit içerikli bir yanıt döndürür.
Önemli
Bir kullanım durumu için bkz. Senaryo 1: Sabit bir yanıt döndürme. |
Yeniden yönlendirme | HTTP %3xx durum kodu kullanarak istemcileri başka bir URL'ye yönlendirir.
Önemli
Bir kullanım durumu için bkz. Senaryo 2: İstekleri HTTPS bağlantı noktasına yönlendirme. |
Trafik yansıtma | Sunucu grubu kimliğini belirterek istekleri bir sunucu grubuna yansıtır.
Önemli
Bir kullanım durumu için bkz. Senaryo 4: Trafiği bir sunucu grubuna yansıtma. |
Birden çok arka uç sunucu grubuna yönlendirme | Bir ALB arka ucuna birden çok sunucu grubu ekleyebilir ve trafik dağıtım oranını kontrol etmek için ağırlıklarını ayarlayabilirsiniz. Bir sunucu grubunu
Önemli
Bir kullanım durumu için bkz. Senaryo 5: Birden çok arka uç hizmetine yönlendirme. |
Yeniden yazma | Bu eylem, gelen bir isteğin etki alanı adını, yolunu ve sorgu dizesini arka uç Service'e yönlendirmeden önce yeniden yazar.
Önemli
Bir kullanım durumu için bkz. Senaryo 6: İstek yapılandırmalarını yeniden yazma. |
İstek üstbilgisi ekle | İsteğe bir üstbilgi ekler. Aynı ada sahip bir üstbilgi zaten varsa değeri üzerine yazılır.
Bir kullanım durumu için bkz. Senaryo 3: Özel bir istek üstbilgisi ekleme. |
İstek üstbilgisini kaldır | Bir istek üstbilgisini kaldırır.
|
QPS kısıtlama | Genel bir istek hızı sınırı ve istemci başına kaynak IP istek hızı sınırı yapılandırır.
Önemli
|
Yanıt yönü
Yönlendirme eylemi | Açıklama |
Yanıt üstbilgisi ekle | Yanıta bir üstbilgi ekler. Aynı ada sahip bir üstbilgi zaten varsa değeri üzerine yazılır.
Yanıt yönünde yanıt üstbilgilerini değiştirme kullanım durumları için bkz. Senaryo 7: ResponseHeader'a göre yanıt üstbilgilerini değiştirme ve Senaryo 8: Durum koduna göre yanıt üstbilgilerini değiştirme. |
Yanıt üstbilgisini kaldır | Bir yanıt üstbilgisini kaldırır.
|
Kota ve sınırlar
Bir hizmet için yönlendirme kuralı,
spec.rulesiçinde belirtilen etki alanı adı ve Yol dahil olmak üzere en fazla 10 yönlendirme koşuluna sahip olabilir.Bir yönlendirme kuralı, bir hız sınırlama eylemiyle birleştirilebilen yeniden yönlendirme, sabit yanıt veya birden çok sunucu grubuna yönlendirme gibi tek bir sonlandırıcı yönlendirme eylemini destekler.
Yeniden yönlendirme, sabit yanıt veya birden çok sunucu grubuna yönlendirme yapılandırırken,
backend.service.port.nameöğesiuse-annotationolarak ayarlanmalıdır.
SSS
Aynı türden yönlendirme koşullarının çalışma şekli
Farklı yönlendirme kuralı blokları mantıksal AND kullanırken, aynı yönlendirme kuralı bloğu içindeki değerler mantıksal OR kullanır. Örneğin:
-
İki farklı Header kuralı bloğu mantıksal AND kullanır. İstek, istek üstbilgisi hem
headervalue1hem deheadervalue2ile eşleştiğinde yalnızca iletilir.alb.ingress.kubernetes.io/conditions.service-name: | [{ "type": "Header", "headerConfig": { "key": "headername", "values": [ "headervalue1" ] } }, { "type": "Header", "headerConfig": { "key": "headername", "values": [ "headervalue2" ] } }] -
Aynı Header kuralı bloğu içindeki değerler mantıksal OR kullanır. İstek üstbilgisinin yalnızca
headervalue1veyaheadervalue2ile eşleşmesi yeterlidir.alb.ingress.kubernetes.io/conditions.service-name: | [{ "type": "Header", "headerConfig": { "key": "headername", "values": [ "headervalue1", "headervalue2" ] } }]
Neden The param of Rules.1.RuleConditions.2.HostConfig.Values.2 is duplicated hatası alıyorum?
Yönlendirme koşullarında bir Host koşulu yapılandırırsanız ve ayrıca spec.rules içindeki host alanında aynı etki alanı adını belirtirseniz, Ingress yapılandırması başarısız olur. Lütfen etki alanı adını bu konumlardan yalnızca birinde yapılandırın.