MseIngressConfig, Microservices Engine (MSE) Ingress Controller tarafından sağlanan bir CustomResourceDefinition (CRD) kaynağıdır. Bu kaynağı kullanarak MSE cloud-native gateway oluşturabilir, yeniden kullanabilir veya silebilir; ayrıca IP erişim kontrolü, TLS donanım hızlandırma, erişim günlük kaydı ve dağıtılmış izleme gibi Ingress dinleme seçenekleri ile genel ayarları yapılandırabilirsiniz.
Çalışma Mantığı
MSE Ingress Controller, kümenizdeki MseIngressConfig kaynaklarını izler ve buna karşılık gelen cloud-native gateway'in yaşam döngüsünü ACK managed, ACK Serverless ve ACS kümeleriyle olan ilişkisiyle birlikte dinamik olarak yönetir. Gateway, bir ACK managed, ACK Serverless veya ACS kümesinin API sunucusuyla ilişkilendirildikten sonra kontrol düzlemi Ingress kaynak değişikliklerini eşzamanlar ve yönlendirme kurallarını gerçek zamanlı olarak günceller. Gateway bir istek aldığında, bu isteği Ingress yönlendirme kurallarıyla eşleştirir ve trafiği uygun arka uç pod'una iletir.
Aşağıdaki diyagram bileşenler arasındaki ilişkiyi göstermektedir.
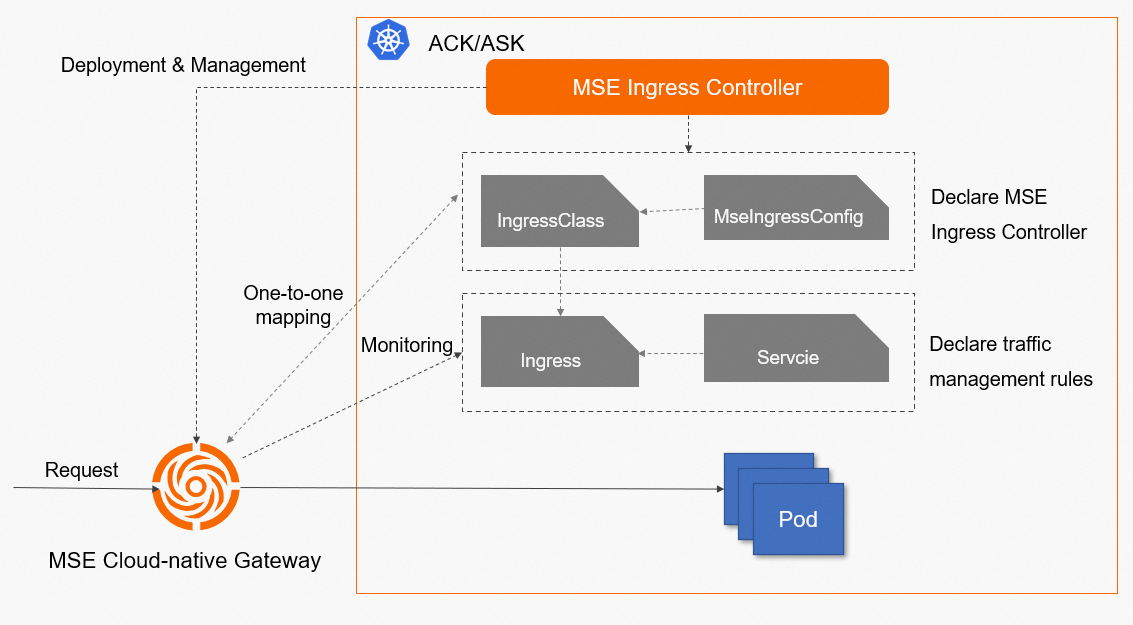
Temel bileşenler şunlardır:
Service: Arka uç hizmetlerinin soyutlamasıdır. Bir service, çoğaltılmış pod gruplarını temsil eder.
Ingress: HTTP veya HTTPS isteklerini ana bilgisayar adlarına ve yollara göre hizmetlere yönlendiren ters proxy kurallarını içerir.
IngressClass: Hangi Ingress controller uygulamasının belirli bir Ingress kaynak grubunu işleyeceğini bildirir. Bu Ingress kaynakları için MSE cloud-native gateway'i etkinleştirmek amacıyla bir IngressClass'ı MseIngressConfig ile ilişkilendirin.
MseIngressConfig: Gateway yapılandırmasını (örnek teknik özellikleri, ağ ayarları, genel ilkeler ve Ingress dinleme kapsamı) sağlayan CRD'dir.
MSE Ingress Controller: MSE cloud-native gateway örneklerini ve yapılandırmalarını yöneten kontrol düzlemidir. Ağ veri düzlemi değildir. Kümedeki MseIngressConfig kaynaklarını izler ve Ingress kaynakları tarafından tanımlanan trafik yönetimi kurallarını uygulamak üzere MSE cloud-native gateway örneklerini koordine eder.
Tek bir MseIngressConfig, tam olarak bir MSE cloud-native gateway ile eşleşir. Birden fazla gateway çalıştırmak için birden fazla MseIngressConfig oluşturun.
MseIngressConfig Referansı
Tam Yapılandırma Örneği
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: test
spec:
  name: mse-ingress
  common:
    pay:
      payType: POSTPAY
    instance:
      spec: 4c8g
      replicas: 3
    network:
      vSwitches:
      - "vsw-1"
      - "vsw-2"
      publicSLBSpec: slb.s2.small
    securityGroupType: normal
  global:
    tls:
      enableHardwareAcceleration: true
    ipAccessControl:
      whitelist:
      - 1.1.XX.XX
      - 2.2.XX.XX
  monitor:
    logging:
      sls:
        reuseProject: "xxx"   # Leave blank to use the default project
    tracing:
      openTelemetry:
        sampleRate: "100"
  ingress:
    local:
      ingressClass: mse
      watchNamespace: ""      # Leave blank to listen to all namespaces
Parametreler
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
ingress.local.ingressClass için geçerli değerler:
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Bir IngressClass kaynağı,spec.parametersalanında açıkça bir MseIngressConfig'e referans veriyorsa, bu referansingress.local.ingressClassdeğerinden önceliklidir.
Durum
Bir MseIngressConfig'in durumunu kontrol edin:
kubectl get mseingressconfigBeklenen çıktı:
NAME   STATUS     MESSAGE
test   Listening
Durum şu sırayla ilerler: Pending → Running → Listening.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Kaynak Etiketleri
Bir MseIngressConfig tarafından oluşturulan veya yeniden kullanılan MSE cloud-native gateway'ler otomatik olarak etiketlenir. MSE konsolunda gateway örneğinin temel bilgiler bölümünde gateway etiketlerini görüntüleyebilirsiniz.
Bu etiketleri MSE konsolunda düzenlemeyin. Bunları değiştirmek gateway operasyonunu bozabilir.
|
|
|
|
|
|
|
|
|
|
|
|
MSE Cloud-Native Gateway Oluşturma
-
Gateway'i oluşturmak için bir MseIngressConfig uygulayın. Aşağıdaki örnek,
2c4gteknik özelliklerine sahip 3 çoğaltmalımse-ingressadında bir gateway oluşturur.apiVersion: mse.alibabacloud.com/v1alpha1 kind: MseIngressConfig metadata: name: test spec: name: mse-ingress common: instance: spec: 2c4g replicas: 3 -
Bir IngressClass kaynağı oluşturun ve bunu MseIngressConfig ile ilişkilendirin.
apiVersion: networking.k8s.io/v1
kind: IngressClass
metadata:
  name: mse
spec:
  controller: mse.alibabacloud.com/ingress
  parameters:
    apiGroup: mse.alibabacloud.com
    kind: MseIngressConfig
    name: test
Her iki kaynağı da uyguladıktan sonra, IngressClass değeri
mseolan Ingress kaynakları ilişkili cloud-native gateway tarafından işlenir. -
Gateway'in çalıştığını doğrulayın.
kubectl get mseingressconfig testDurum
Pending→Running→Listeningaşamalarından geçer. DurumListeninggösterdiğinde gateway hazırdır.
Mevcut MSE Cloud-Native Gateway'i Yeniden Kullanma
Zaten var olan bir gateway'i yeniden kullanmak için spec.id alanını gateway ID'sine (gw-xxx formatında) ayarlayın ve yapılandırmasının üzerine yazılıp yazılmayacağını spec.override ile kontrol edin.
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: reuse
spec:
  id: gw-xxxx
  override: false
  ingress:
    local:
      ingressClass: mse
spec.override davranışı:
|
|
|
|
|
|
|
|
|
|
|
|
spec.override: true ayarlarken, korumak istediğiniz tüm parametreleri belirtin. MseIngressConfig'den atlanan parametreler üzerine yazılır ve trafiğiniz olumsuz etkilenebilir.
MSE Cloud-Native Gateway Silme
Çoğu durumda bir MseIngressConfig silmek, ilişkili gateway'i de siler. İstisna, gateway'in korunduğu yeniden kullanım senaryolarıdır.
Bir MseIngressConfig'i silmek için aşağıdaki komutu çalıştırın:
kubectl delete mseingressconfig <your-config-name>Senaryoya göre silme davranışı:
|
|
|
|
|
|
|
|
|
|
|
|
IP Erişim Kontrolü Yapılandırma
Belirli IP'lerden Gelen Trafiğe İzin Verme (İzin Listesi)
Aşağıdaki örnek, yalnızca 1.1.XX.XX IP adresinin ve 2.0.XX.XX/8 CIDR bloğunun gateway'e erişmesine izin verir.
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: test
spec:
  name: mse-ingress
  global:
    ipAccessControl:
      whitelist:
      - 1.1.XX.XX
      - 2.0.XX.XX/8
Belirli IP'lerden Gelen Trafiği Engelleme (Engelleme Listesi)
Aşağıdaki örnek, 1.1.XX.XX IP adresinden ve 2.0.XX.XX/8 CIDR bloğundan gelen erişimi engeller.
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: test
spec:
  name: mse-ingress
  global:
    ipAccessControl:
      blacklist:
      - 1.1.XX.XX
      - 2.0.XX.XX/8
Simple Log Service Etkinleştirme
Simple Log Service (SLS) etkinleştirmeden önce, küme türünüz için MSE Ingress Controller'a SLS izinleri verin:
ACK managed kümesi veya ACK dedicated kümesi için MSE Ingress Controller'a İzin Verme belgesinin ACK dedicated kümesi bölümündeki adımları izleyin.
ACK Serverless kümesi için MSE Ingress Controller'a İzin Verme belgesinin ACK Serverless kümesi bölümündeki adımları izleyin.
ACS kümesi için MSE Ingress Controller'a İzin Verme belgesinin ACS kümesi bölümündeki adımları izleyin.
Aşağıdaki örnek, gateway'i erişim günlüklerini demo adlı bir SLS projesine göndermek üzere yapılandırır. Bunun yerine varsayılan projeyi kullanmak için reuseProject alanını boş bırakın.
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: test
spec:
  name: mse-ingress
  monitor:
    logging:
      sls:
        reuseProject: "demo"
Managed Service for OpenTelemetry Etkinleştirme
Managed Service for OpenTelemetry yapılandırmak, üretim sorunlarını teşhis etmek ve konumlandırmak için uçtan uca dağıtılmış izlemeyi sağlar.
Aşağıdaki örnek örnekleme oranını %100 olarak ayarlar.
apiVersion: mse.alibabacloud.com/v1alpha1
kind: MseIngressConfig
metadata:
  name: test
spec:
  name: mse-ingress
  monitor:
    tracing:
      openTelemetry:
        sampleRate: "100"
Daha Fazla Yapılandırma
MSE Ingress tarafından kullanılan MSE cloud-native gateway örneği aşağıdaki ek yapılandırmaları destekler.
Bu yapılandırmaları uygulamak için MSE konsoluna giriş yapın, Cloud-native Gateway > Gateways seçeneğine gidin, MSE Ingress Controller'ın kullandığı mevcut veya otomatik olarak oluşturulmuş gateway örneğini bulun (örnek ID'si mse_ingresspost-***** formatını kullanır), örnek ID'sine tıklayın ve ardından sol gezinme bölmesinde Parameters öğesine tıklayın.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|