AlbConfig'inizdeki ALB Ingress dinleyicilerine ACL'ler ilişkilendirerek kaynak IP adreslerini beyaz listeye ekleyin veya kara listeye alın.
ACL'ler yalnızca IPv4 adreslerini destekler.
Çalışma Mantığı
Bir ACL, bir grup CIDR bloğu içerir. AlbConfig aracılığıyla bir ACL'yi bir dinleyiciyle ilişkilendirdiğinizde, dinleyici gelen kaynak IP'lerini ACL girişleriyle eşleştirir ve aşağıdaki kurallardan birini uygular:
Beyaz liste: Yalnızca ACL girişleriyle eşleşen IP adreslerinden gelen isteklere izin verir.
Kara liste: ACL girişleriyle eşleşen IP adreslerinden gelen istekleri reddeder.
Aşağıdaki şekil ACL'lerin çalışma mantığını gösterir.

Yapılandırma Yöntemi Seçme
Bir dinleyiciyi bir ACL ile ilişkilendirmenin iki yolu vardır. ACL girişlerini sıkça yönetmek veya mevcut ACL'leri yeniden kullanmak için aclIds parametresini kullanın.
| Öğe | aclIds (önerilen) |
aclEntries |
|---|---|---|
| Desteklenen denetleyici sürümü | ALB Ingress denetleyici v2.7.0 ve sonraki sürümler | Tüm sürümler |
| Mevcut bir ACL ile ilişkilendirme | Evet — ACL ID'sini doğrudan kullanın | Hayır — v2.7.0 ve sonraki sürümler mevcut bir ACL ile ilişkilendirme yapamaz |
| ACL oluşturma yöntemi | ALB konsolunda manuel olarak oluşturun | AlbConfig içinde satır içi olarak tanımlayın |
| En uygun kullanım durumu | Sık ACL girişi değişiklikleri; maliyet açısından verimli ACL bakımı | Az sayıda ACL girişi bulunan az sayıda dinleyici |
aclIds ve aclEntries birbirini dışlar. ALB Ingress denetleyici v2.7.0 ve sonraki sürümlerde, mevcut bir ACL'yi bir dinleyiciyle ilişkilendirmek için yalnızca aclIds kullanın.
Ön Koşullar
Başlamadan önce:
En az bir dinleyici içeren bir AlbConfig yapılandırılmış olmalıdır.
AlbConfig içinde dinleyici düzeyinde
aclConfigparametresi yapılandırılmış olmalıdır.
aclIds Parametresini Kullanma (Önerilen)
Mevcut bir ACL'yi ID'sine göre bir dinleyiciyle ilişkilendirin. Her dinleyici en fazla üç ACL'yi destekler.
1. Adım: ACL Oluşturma
ALB konsolu üzerinde oturum açın.
Üst gezinme çubuğunda bir bölge seçin.
Sol gezinme bölmesinde ALB > Access Control seçeneklerini belirleyin.
Access Control sayfasında Create Access Control List seçeneğine tıklayın.
-
Create ACL iletişim kutusunda parametreleri yapılandırın ve OK seçeneğine tıklayın.
Parametre Açıklama ACL Name ACL adı. Tag Key / Tag Value Access Control sayfasında ACL'leri filtrelemek için kullanılan etiketler. Resource Group Bir kaynak grubu seçin.
2. Adım: ACL'ye Giriş Ekleme
ACL girişleri, gelen isteklerle eşleştirilecek kaynak IP adreslerini veya CIDR bloklarını belirtir.
Access Control sayfasında ACL'yi bulun ve Actions sütunundaki Manage seçeneğine tıklayın.
-
ACL ayrıntıları sayfasındaki Entry sekmesinde girişleri ekleyin:
Tek giriş: Add Entry seçeneğine tıklayın, IP/CIDR Block ve Remarks alanlarını yapılandırın, ardından Add seçeneğine tıklayın.
-
Çoklu giriş: Add ACL Entries seçeneğine tıklayın, açıklamalarla birlikte CIDR bloklarını girin ve ardından Add seçeneğine tıklayın:
Her satıra bir giriş girin.
IP/CIDR bloklarını açıklamalardan ayırmak için dikey çubuk (
|) kullanın. Örnek:192.168.1.0/24|Remarks.Tek seferde en fazla 20 giriş ekleyin.
-
Girişleri ekledikten sonra:
CIDR bloklarını Entry sekmesinde görüntüleyin.
Actions sütunundan girişleri silin veya birden çok giriş seçip Delete seçeneğine tıklayın.
Sağ üst köşedeki
 simgesini kullanarak girişleri dışa aktarın. Belirli girişleri dışa aktarmak için bunları seçin ve simgesine tıklayın.
3. Adım: ACL'yi Bir Dinleyiciyle İlişkilendirme
AlbConfig'inize spec.listeners.aclConfig ekleyin ve aclIds alanında ACL ID'sini belirtin.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
  #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White   # Whitelist mode
        aclIds:
          - acl-wtg***   # Replace with your ACL ID
#...
aclConfig parametreleri:
| Parametre | Açıklama |
|---|---|
aclType |
ACL türü. Geçerli değerler: Black (kara liste), White (beyaz liste). |
aclIds |
ACL ID'si. Her dinleyici en fazla üç ACL'yi destekler. |
4. Adım: Erişim Kontrolü Etkisini Doğrulama
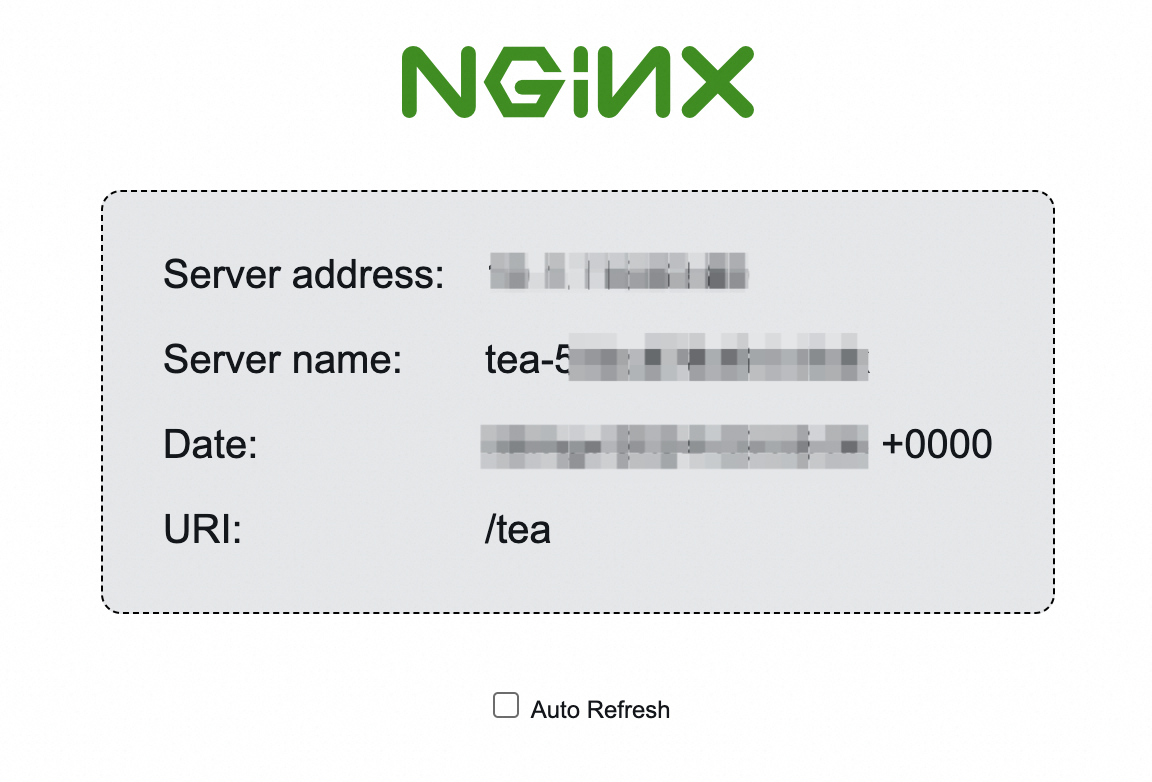
Genel IP adresi bir beyaz liste girişiyle eşleşen (veya herhangi bir kara liste girişiyle eşleşmeyen) bir istemciden arka uç hizmetine erişin.
Bu örnek, ALB Ingress ile başlangıç bölümündeki kaynakları kullanır.
İzin verilirse, istemci arka uç hizmetine ulaşır.
5. Adım: (İsteğe Bağlı) ACL'yi Dinleyiciden Ayırma
Bir ACL'yi ayırmak için ID'sini aclIds listesinden kaldırın veya aclIds değerini null olarak ayarlayın.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclType: White
        aclIds: null   # Removes the associated ACL
  #...
ACL'nin kendisini silmek için ALB konsolu nu kullanın. ACL'ler bir AlbConfig üzerinden silinemez.
aclEntries Parametresini Kullanma
ACL girişlerini AlbConfig içinde satır içi olarak tanımlayın. Denetleyici, ACL'yi otomatik olarak oluşturur ve yönetir.
ALB Ingress denetleyici v2.7.0 ve sonraki sürümlerde,
aclNameartık mevcut bir ACL ile ilişkilendirme yapmaz. HeraclNamegüncellemesi yeni bir ACL oluşturur ve bunu ilişkilendirir.ALB Ingress denetleyici v2.6.0 ve önceki sürümlerde geri yazma varsayılan olarak etkindir:
AlbConfig'de
aclConfigboşsa, ilişkili dinleyicideki ACL girişleri AlbConfig'e geri yazılır.aclConfigyapılandırılmışsa veya girişler zaten geri yazılmışsa, AlbConfig değişmez. Ingress kaynakları değiştiğinde, denetleyici konsoldaki ACL yapılandırmasını AlbConfig ile üzerine yazar; her ikisini de senkronize tutun.
1. Adım: AlbConfig'de ACL Girişlerini Yapılandırma
AlbConfig'de spec.listeners.aclConfig bölümünü ekleyin veya güncelleyin. aclEntries içinde CIDR bloklarını ve isteğe bağlı olarak aclName içinde bir ad belirtin.
aclName ayarlanırsa, ACL bu adı kullanır. aclName ayarlanmazsa, ad acl-{albName}-{port} biçiminde otomatik olarak oluşturulur.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16
          - 172.10.XX.XX/16
        aclType: White   # Whitelist mode
        aclName: "acl-test"   # Creates an ACL named acl-test
  #...
aclConfig parametreleri:
| Parametre | Açıklama |
|---|---|
aclEntries |
ACL girişleri. CIDR blokları olmalıdır, örneğin 127.0.0.1/32. |
aclType |
ACL türü. Geçerli değerler: Black (kara liste), White (beyaz liste). |
aclName |
ACL adı. Ayarlanmazsa, acl-{albName}-{port} biçiminde otomatik olarak oluşturulur. |
2. Adım: Erişim Kontrolü Etkisini Doğrulama
Genel IP adresi bir beyaz liste girişiyle eşleşen (veya herhangi bir kara liste girişiyle eşleşmeyen) bir istemciden arka uç hizmetine erişin.
Bu örnek, ALB Ingress ile başlangıç bölümündeki kaynakları kullanır.
İzin verilirse, istemci arka uç hizmetine ulaşır.
3. Adım: (İsteğe Bağlı) ACL Girişlerini Kaldırma
AlbConfig'deki aclEntries değerini güncelleyin. Denetleyici, değişiklikleri ilişkili ACL ile senkronize eder.
Bu örnekte, acl-test içinden 172.10.XX.XX/16 kaldırılır ve yalnızca 192.168.XX.XX/16 bırakılır. Tüm girişleri kaldırmak için aclEntries değerini boş bir liste olarak ayarlayın.
apiVersion: alibabacloud.com/v1
kind: AlbConfig
metadata:
  name: default
spec:
  config:
   #...
  listeners:
    - port: #...
      protocol: #...
      aclConfig:
        aclEntries:
          - 192.168.XX.XX/16   # 172.10.XX.XX/16 is removed from acl-test
        aclType: White
        aclName: "acl-test"
  #...
ACL'nin kendisini silmek için ALB konsolu nu kullanın. ACL'ler bir AlbConfig üzerinden silinemez.