通過阿里雲CDN或其他CDN回源OSS報錯時,OSS會返回報錯資訊。OSS的報錯資訊中包含了敏感資訊Bucket網域名稱。如果Bucket網域名稱被暴露,會增加您的OSS Bucket被攻擊的風險。
問題原因
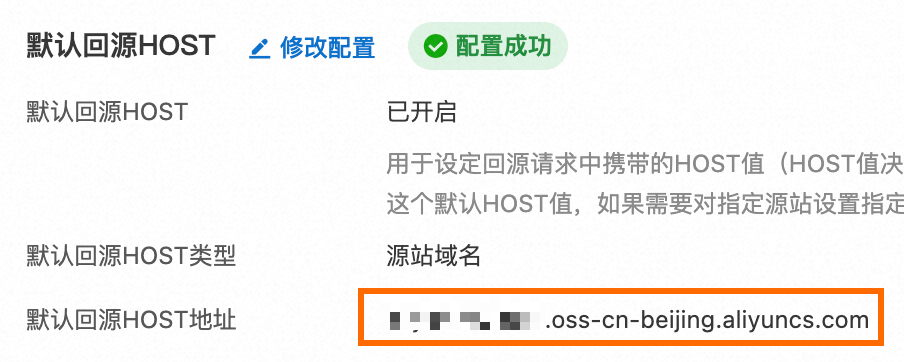
預設配置下,CDN在回源請求OSS內容時,請求Header中的Host值是OSS Bucket網域名稱。OSS在收到錯誤的請求並返回錯誤資訊時,會返回請求Header中的Host資訊。
預設的阿里雲CDN回源Host配置樣本如下。
問題樣本
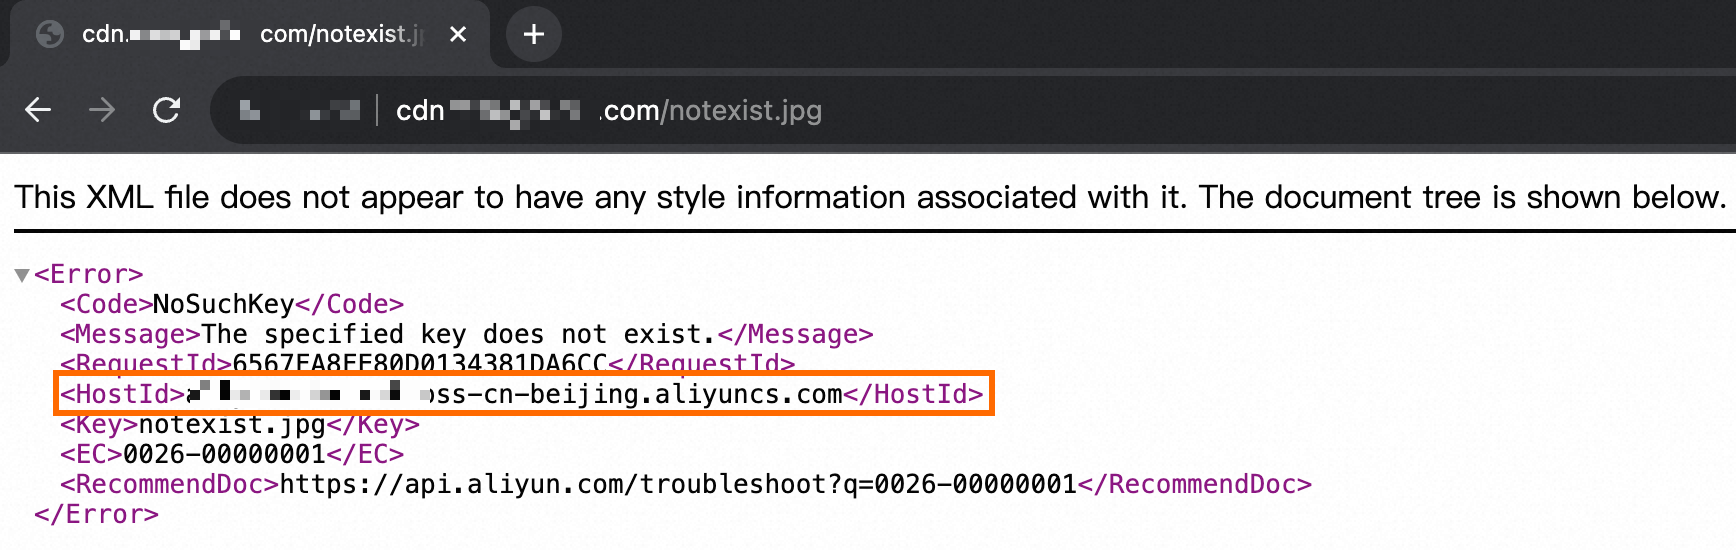
例如,如果訪問一個不存在的檔案,OSS會觸發404錯誤。在返回的錯誤資訊中,會包含Bucket網域名稱。無論是4xx、5xx等其他類型的錯誤,OSS都會在返回的錯誤資訊中包含Bucket網域名稱。
404錯誤的錯誤資訊樣本如下。
解決方案
警告
如果您還未將CDN加速網域名稱與OSS Bucket完成綁定,就修改回源Host,OSS將無法正確處理這個未知Host的請求,從而導致回源失敗並無法擷取所需內容。因此,在修改回源Host之前,請確保已經成功將CDN加速網域名稱與OSS Bucket完成綁定,並測試成功CDN可以正確地回源到OSS擷取內容。具體操作,請參見綁定CDN加速網域名稱。
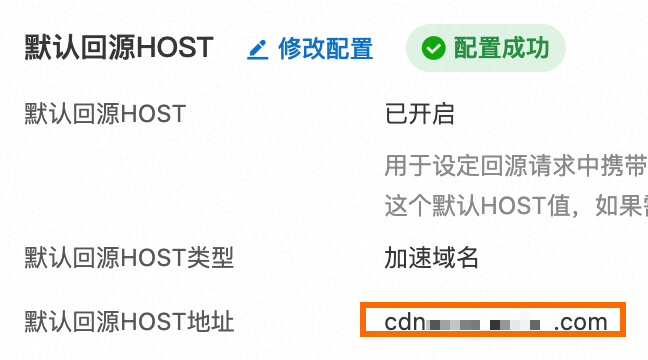
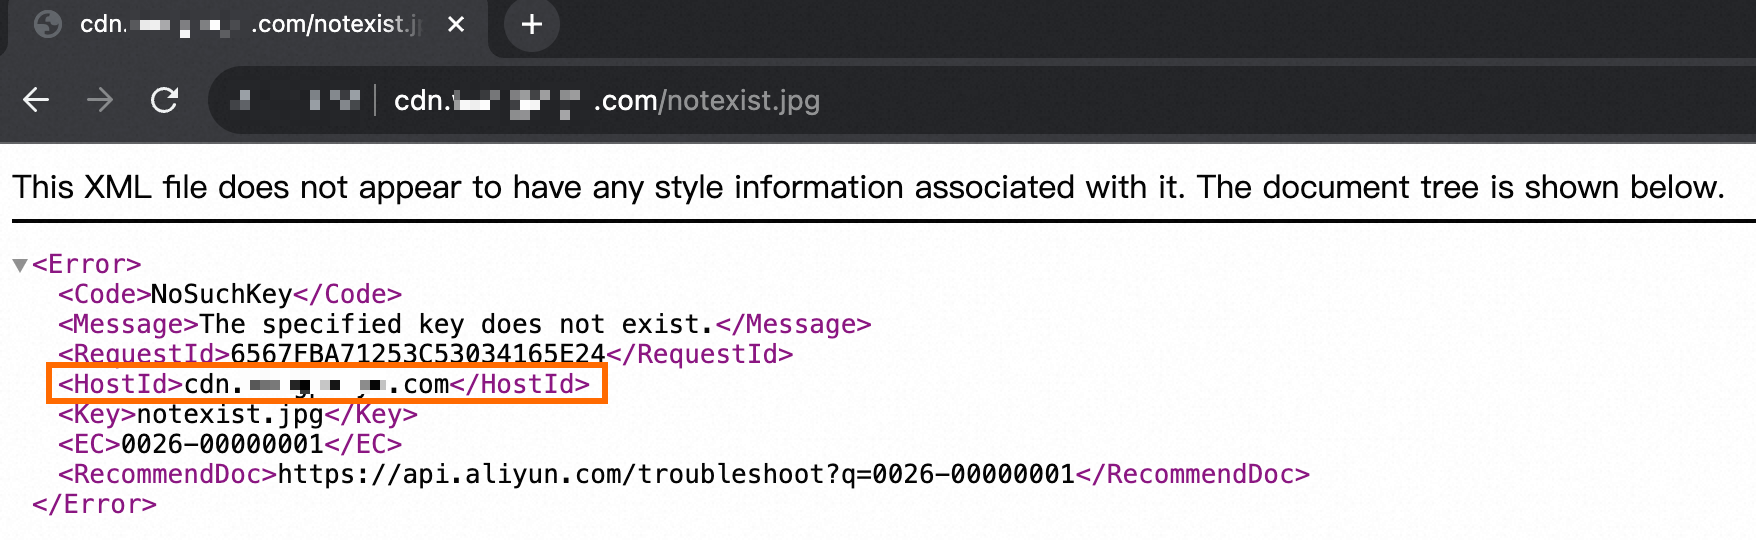
將CDN的回源Host配置為加速網域名稱,OSS的報錯資訊將顯示加速網域名稱而不是Bucket網域名稱,從而隱藏Bucket網域名稱。
具體操作,請參見配置預設回源HOST。
修改後的阿里雲CDN回源Host配置樣本如下。
 OSS報錯資訊樣本如下。
相關文檔
配置回源Host的方法也適用於其他需要隱藏Bucket網域名稱的情境,例如Nginx反向 Proxy。詳情請參見使用ECS執行個體反向 ProxyOSS。