全部產品
Search
文件中心

Container Service for Kubernetes:建立ACK託管叢集

更新時間:Sep 17, 2026

建立ACK託管叢集時,只需配置Worker節點,Master節點由Container ServiceACK建立並託管,降低營運成本,以便更聚焦於業務應用。本文介紹叢集建立流程與多種方式,包括控制台、API、Terraform、SDK及CLI。

建立叢集前,建議已瞭解Kubernetes基礎知識、Container ServiceACK、ACK託管叢集等基礎資訊。

如需體驗使用,可參見在ACK託管叢集中快速部署魔方遊戲完成教程,並在結束後及時釋放資源。

規劃與設計

請根據業務需求規劃並設計叢集,以確保叢集穩定、高效且安全運行。大多數配置項在叢集建立後仍可調整,但部分配置項建立後不支援更改,尤其是叢集可用性、叢集網路相關的配置。規劃時,請確保已考慮以下因素。

分類

說明

部署位置

  • 地區:所選地區與使用者和資源部署地區的距離越近,網路時延越低,訪問速度越快。

  • 可用性區域:推薦配置多可用性區域,以保證叢集高可用。

版本和規格

  • Kubernetes版本:規劃使用的Kubernetes版本。支援建立最近三個次要版本,推薦使用當前最新版本。

  • 叢集規格:

    • Pro版更適用於生產環境,提供SLA保障。

    • 基礎版更適用於測試環境,且資源配額有限(單阿里雲帳號下僅可建立2個叢集)。

網路規劃

  • 網路外掛程式:Terway或Flannel模式。差異詳見容器網路外掛程式Terway與Flannel對比。

    簡單來說,如果對網路安全、IPAM管理(例如固定Pod IP、NetworkPolicy等)等方面有強訴求,建議使用Terway;如果叢集規模較小(例如小於500個節點),且對網路無特殊需求,可使用Flannel。

    此外,兩者節點最大 Pod 數不同:Terway受限於ECS彈性網卡規格;Flannel可在建立叢集時指定(建立後不可修改),以實現更高的Pod密度。

  • 網路地址規劃:根據業務情境和叢集規模規劃VPC網段(VPC自身網段和vSwitch網段)和Kubernetes網段(Pod位址區段和Service位址區段),定義整個叢集的IP位址範圍以及Pod和節點可用的IP地址數量。

  • 公網訪問:叢集節點是否需要訪問公網(拉取公用鏡像時需開通公網)。詳見為專用網路配置 SNAT說明。

    如需從叢集外部通過API Server管理叢集,可參見API Server訪問。
  • IPv6雙棧:叢集是否需要同時支援IPv4與IPv6協議。啟用時,叢集VPC必須支援雙棧,且需規劃IPv6網段。

  • 安全性群組:叢集資源所在的安全性群組,以及使用的安全性群組類型。

  • 叢集本地區名:叢集中Service使用的頂級網域名稱(標準尾碼),Pod和其他資源可以通過名稱(而不是IP地址)相互訪問。

    預設為cluster.local,如需自訂,請參見配置叢集本地區名(ClusterDomain)有哪些注意事項?。

準備工作

建立叢集前,請確保已完成以下工作:

  1. 開通服務:訪問Container ServiceACK開通頁面。

  2. 角色授權:為阿里雲帳號或RAM帳號授予了ACK系統服務角色(詳見角色授權)。ACK需要這些許可權來調用相關服務或執行叢集操作。

  3. 開通相關雲產品:開通叢集相關雲產品,如Virtual Private Cloud、負載平衡、NAT Gateway、Log ServiceSLS、應用即時監控服務ARMS等。

此外,建立叢集涉及負載平衡CLB等按量資源的購買,請確保賬戶餘額充足,以免建立失敗。

存取控制台建立

建立流程

如需使用RAM使用者在控制台建立叢集,需配置對應的許可權後才能正常使用,請參見Container Service控制台許可權依賴完成精細化授權。

可參見控制台指引,基於預設叢集配置建立一個叢集。如需細粒度控制叢集配置,可參見ACK託管叢集配置項說明瞭解並啟用對應配置項。

1. 進入建立頁面

  1. 登入Container Service管理主控台,在左側導覽列選擇叢集列表。

  2. 在頁面左側頂部,選擇目標資源所在的資源群組和地區。image

  3. 在叢集列表頁面,單擊建立叢集。在ACK 託管叢集頁面,按照頁面指引完成叢集配置、節點池配置、組件配置。

    下文步驟未開啟Auto Mode(智能託管)模式(Auto Mode)模式。如需使用,請參見建立ACK Auto Mode 叢集。

2. 配置叢集

配置類型

說明

樣本樣式

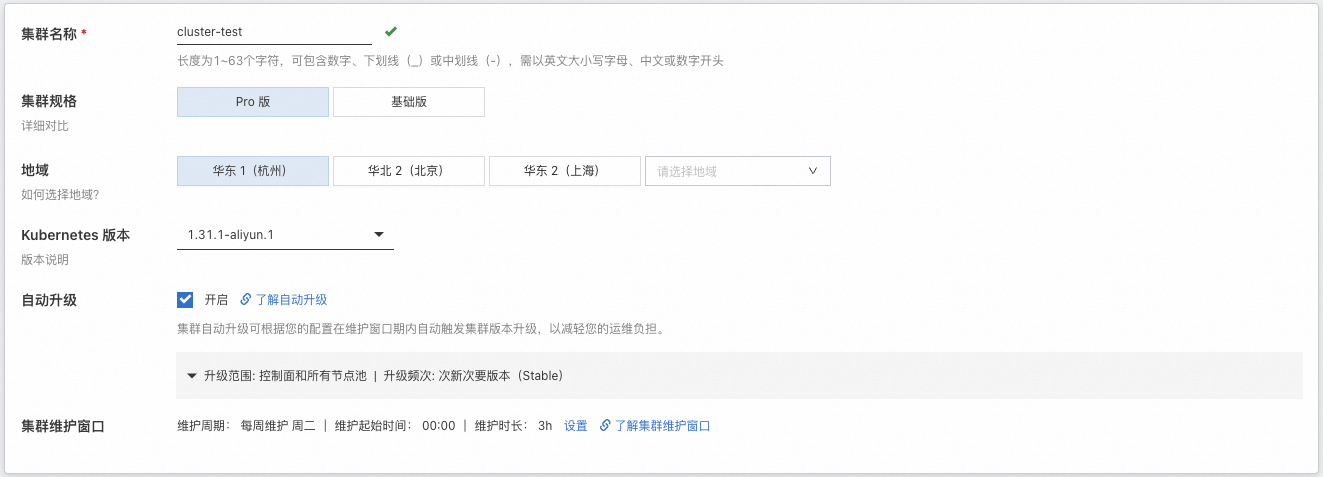
基礎配置

叢集規格、地區、版本等基礎資訊。支援啟用自動升級叢集,並配置叢集維護視窗。

image

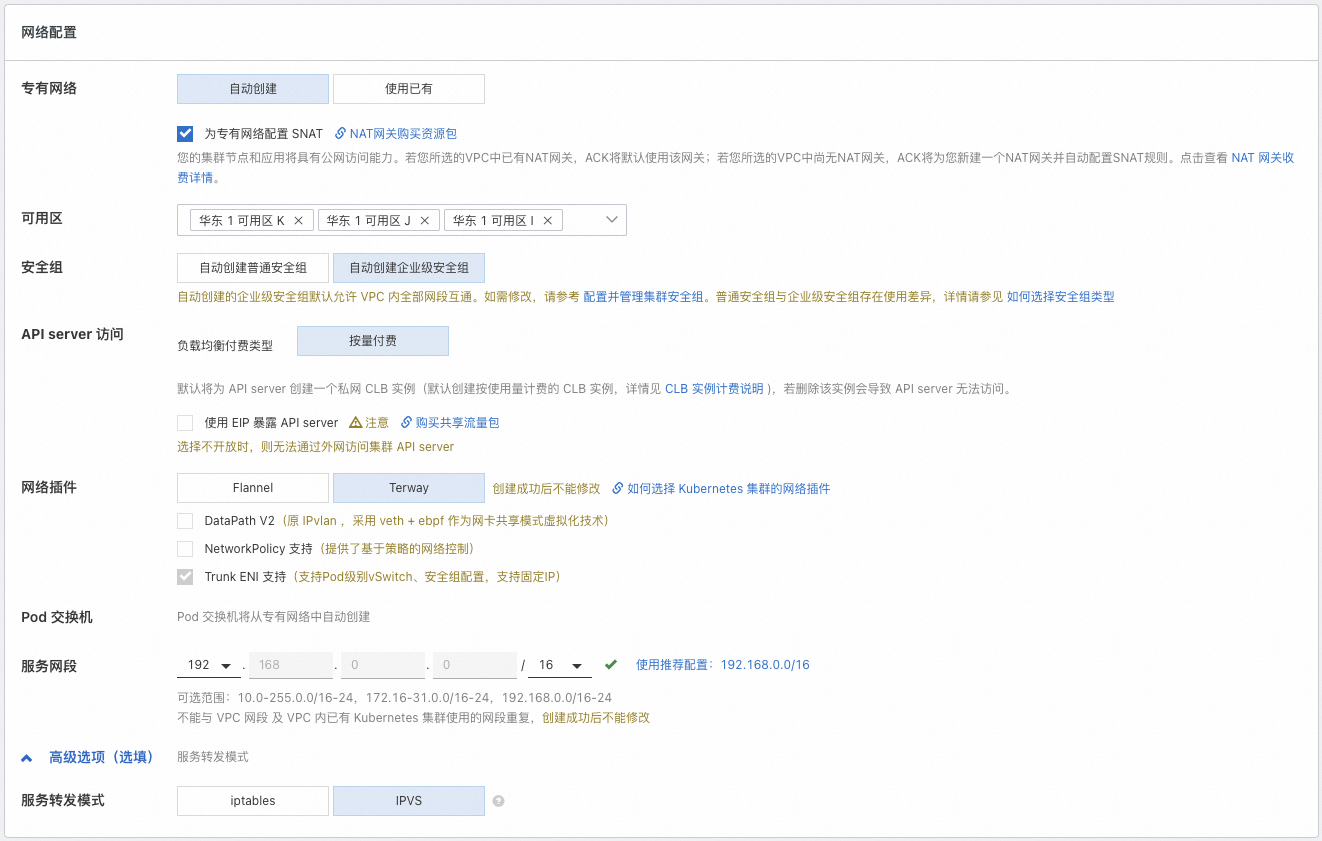
網路設定

IPv6雙棧開關、VPC和vSwitch配置、是否允許通過公網訪問API Server、安全性群組、網路外掛程式、網段配置等。

推薦叢集 VPC 使用標準私人地址(如 10.0.0.0/8、172.16.0.0/12 和 192.168.0.0/16)。如有特殊需求,請前往配額中心申請(使用公網網段 VPC 建立叢集)。

image

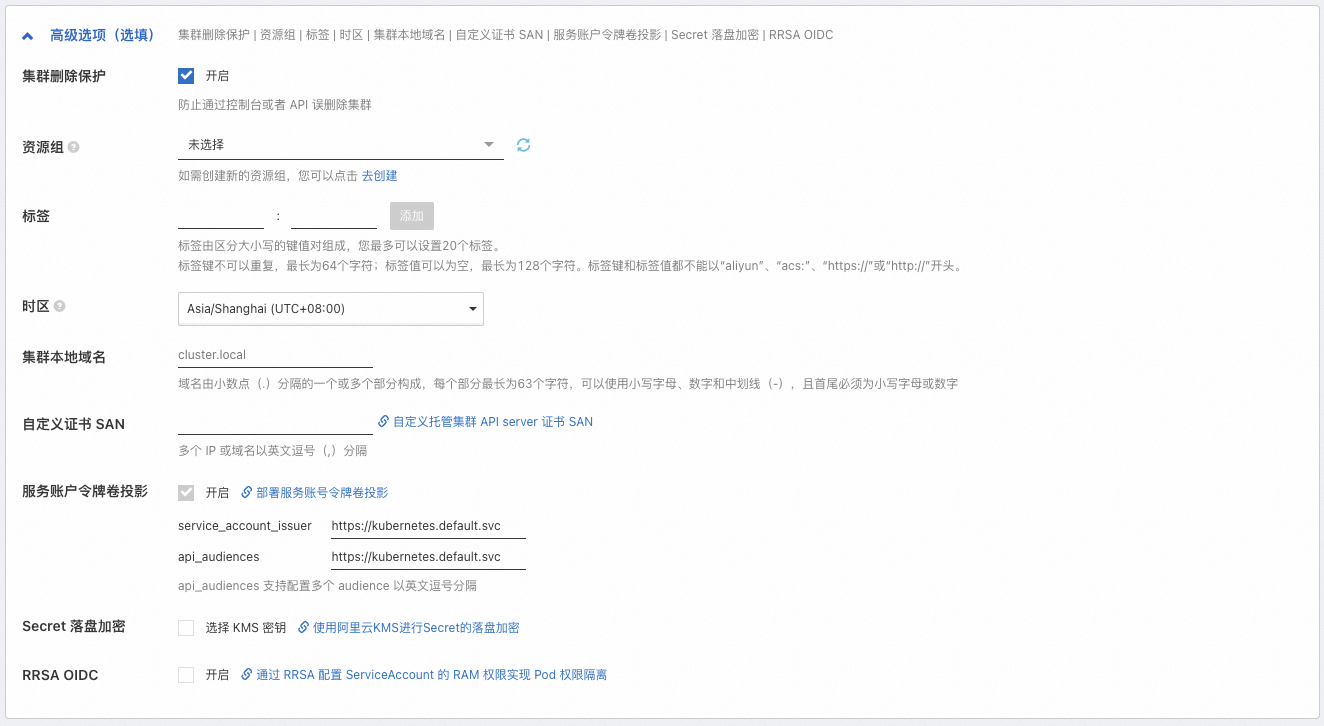
進階配置

叢集資源管理、叢集安全相關的配置。

image

詳細配置項說明,請參見叢集配置。

3. 配置節點池(可選)

節點池用於對節點進行分組管理,是具有相同屬性的一組節點的邏輯集合,本身不計費。本步驟配置的節點池會作為叢集的預設節點池。

簡單來說,節點池類似於一個配置模板,後續其中擴容出的節點預設使用該配置。

本步驟支援跳過,待叢集建立成功後再:

  • 建立新節點池,實現不同類型(如作業系統、CPU架構、計費類型、執行個體類型等)節點的混部和隔離。

  • 添加已有節點,將已購買的ECS執行個體加入叢集。待添加執行個體必須與叢集處於同一帳號、同一地區、同一 VPC 下。

配置類型

說明

樣本樣式

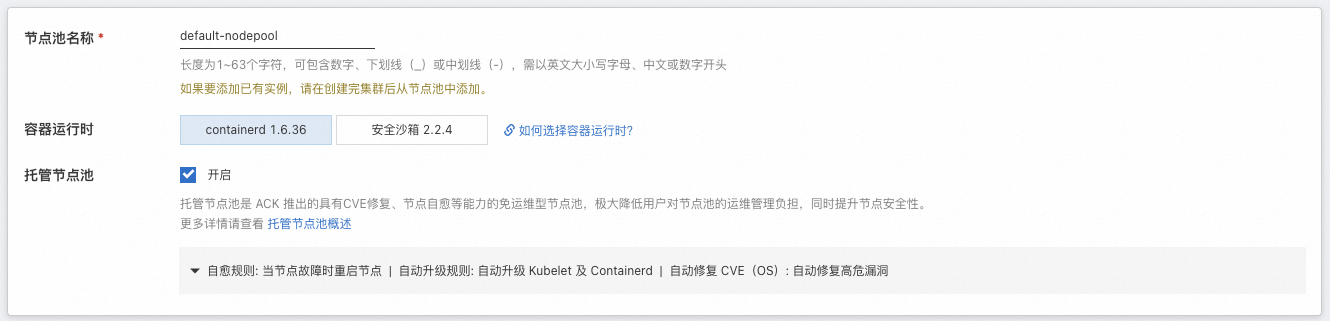
基礎配置

節點運行時等基礎資訊。支援啟用自動化營運能力。

image

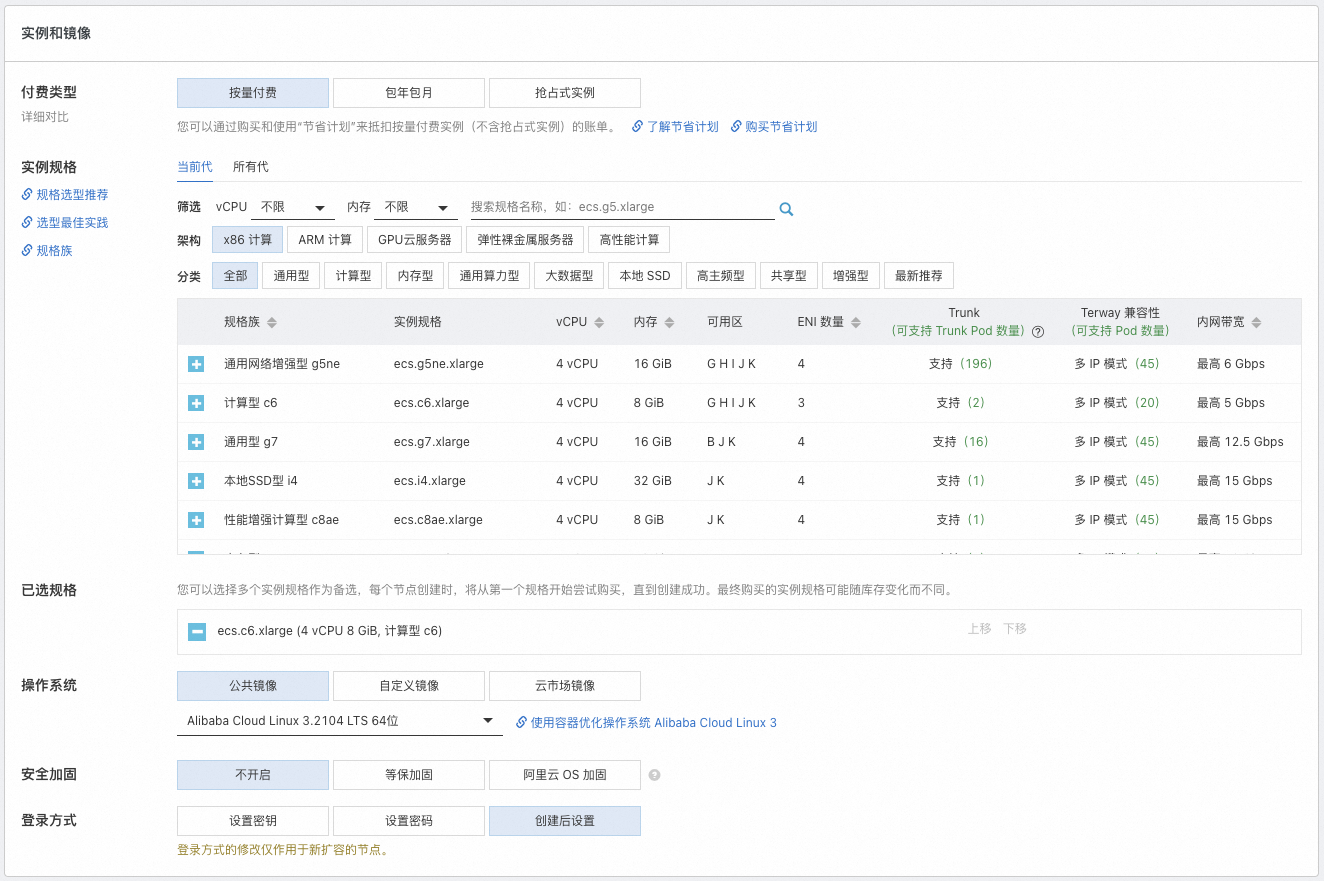
執行個體和鏡像配置

節點的付費類型、使用的執行個體規格(推薦選擇多個)、作業系統等。

image

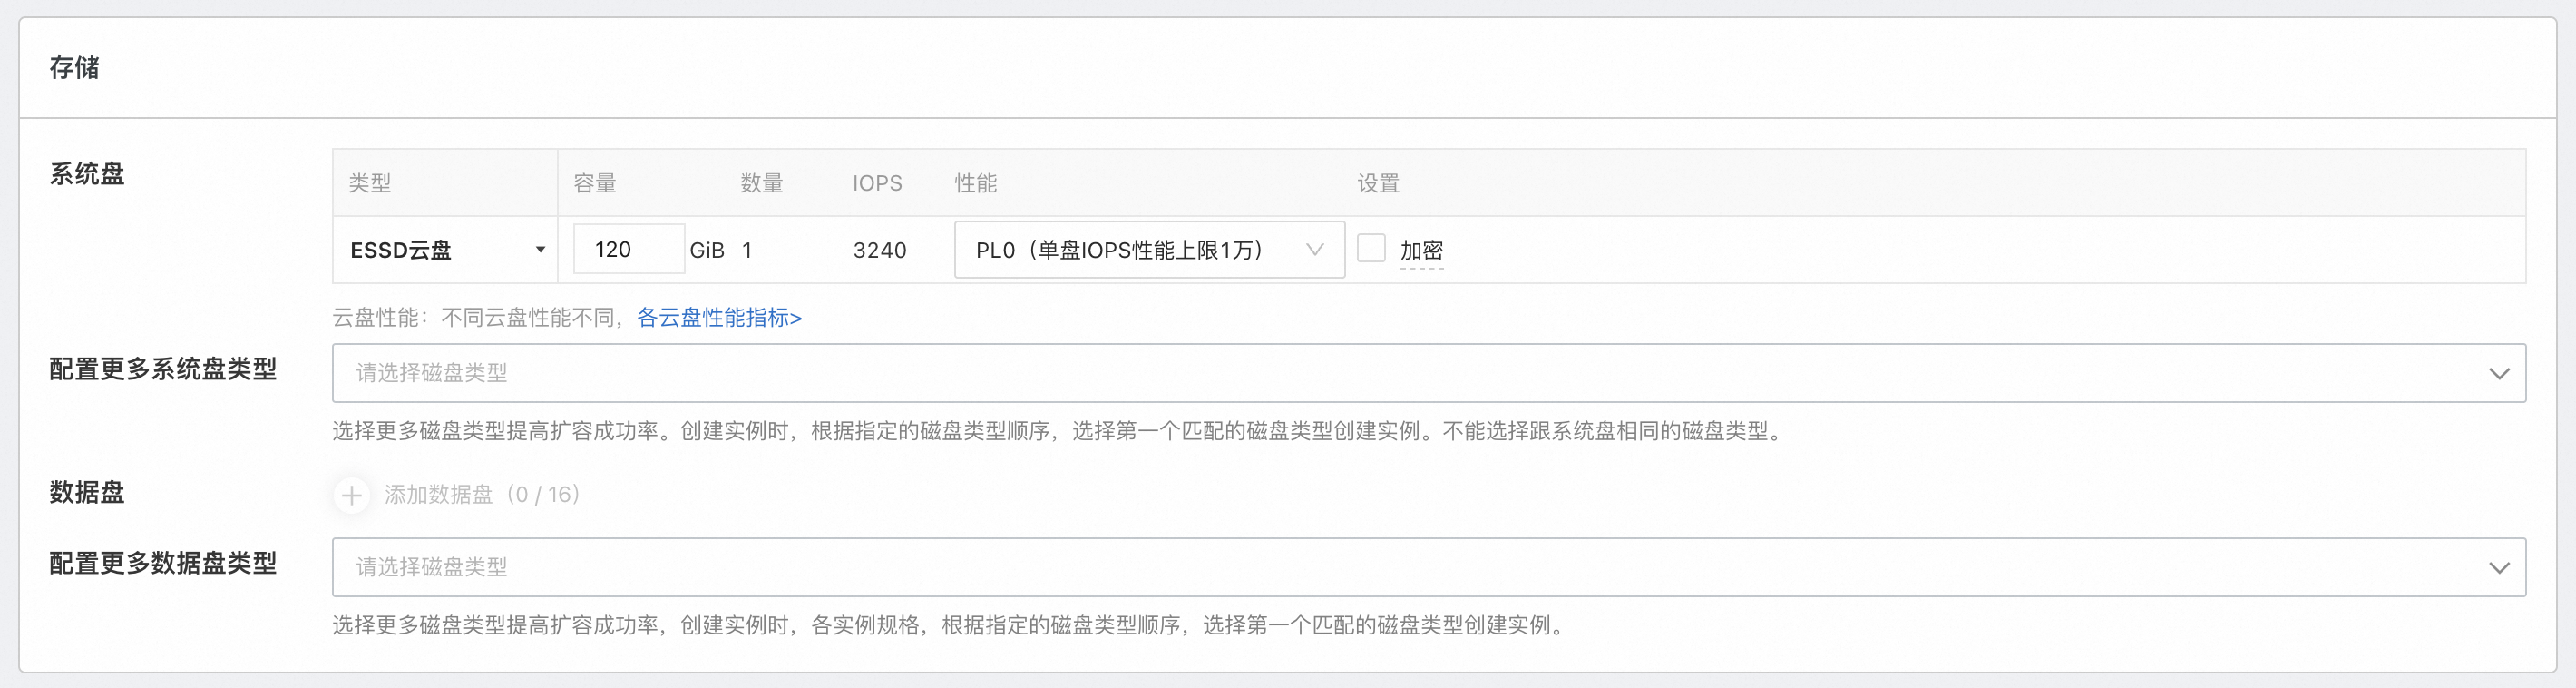
儲存配置

節點使用的系統硬碟(安裝和運行作業系統)和資料盤(持久化儲存業務資料)。

image

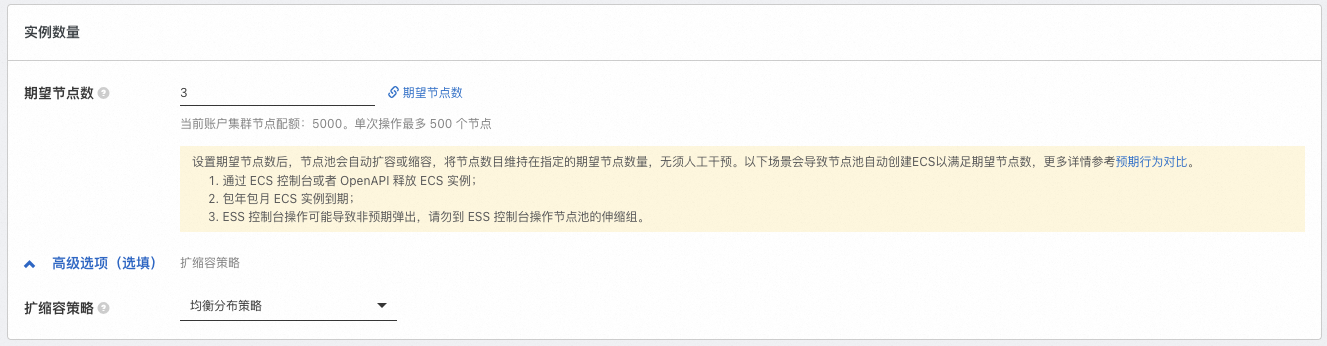
執行個體數量配置

節點池期望維持的執行個體數量、搶佔式執行個體的容量及補償配置(僅付費類型為搶佔式執行個體時支援)。

image

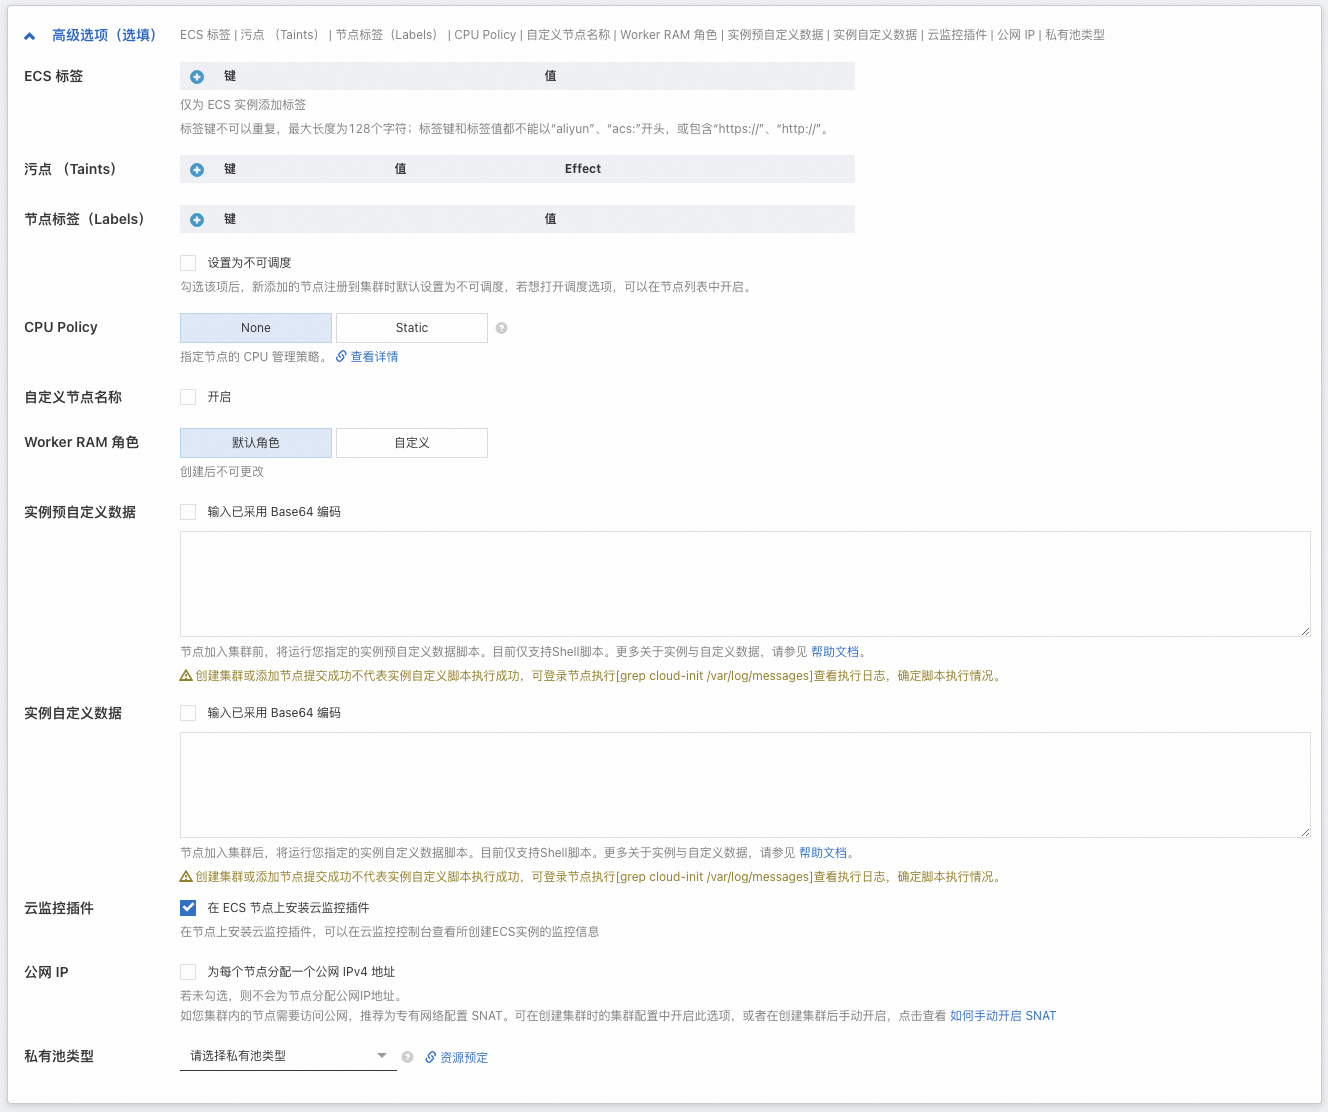
進階配置

ECS標籤、節點標籤、汙點等精細化配置。

image

詳細配置項說明,請參見節點池配置。

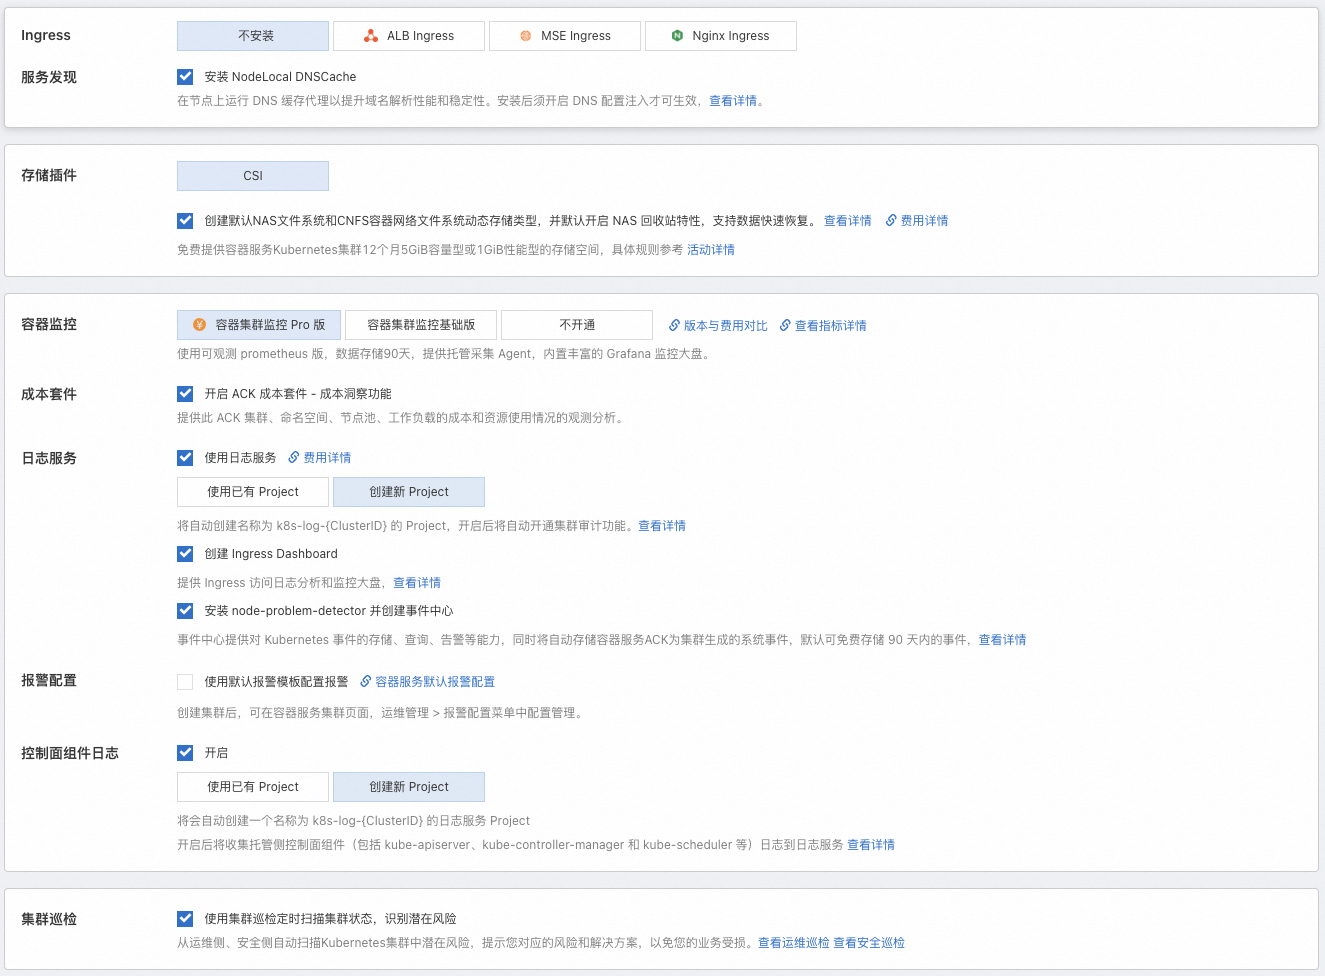
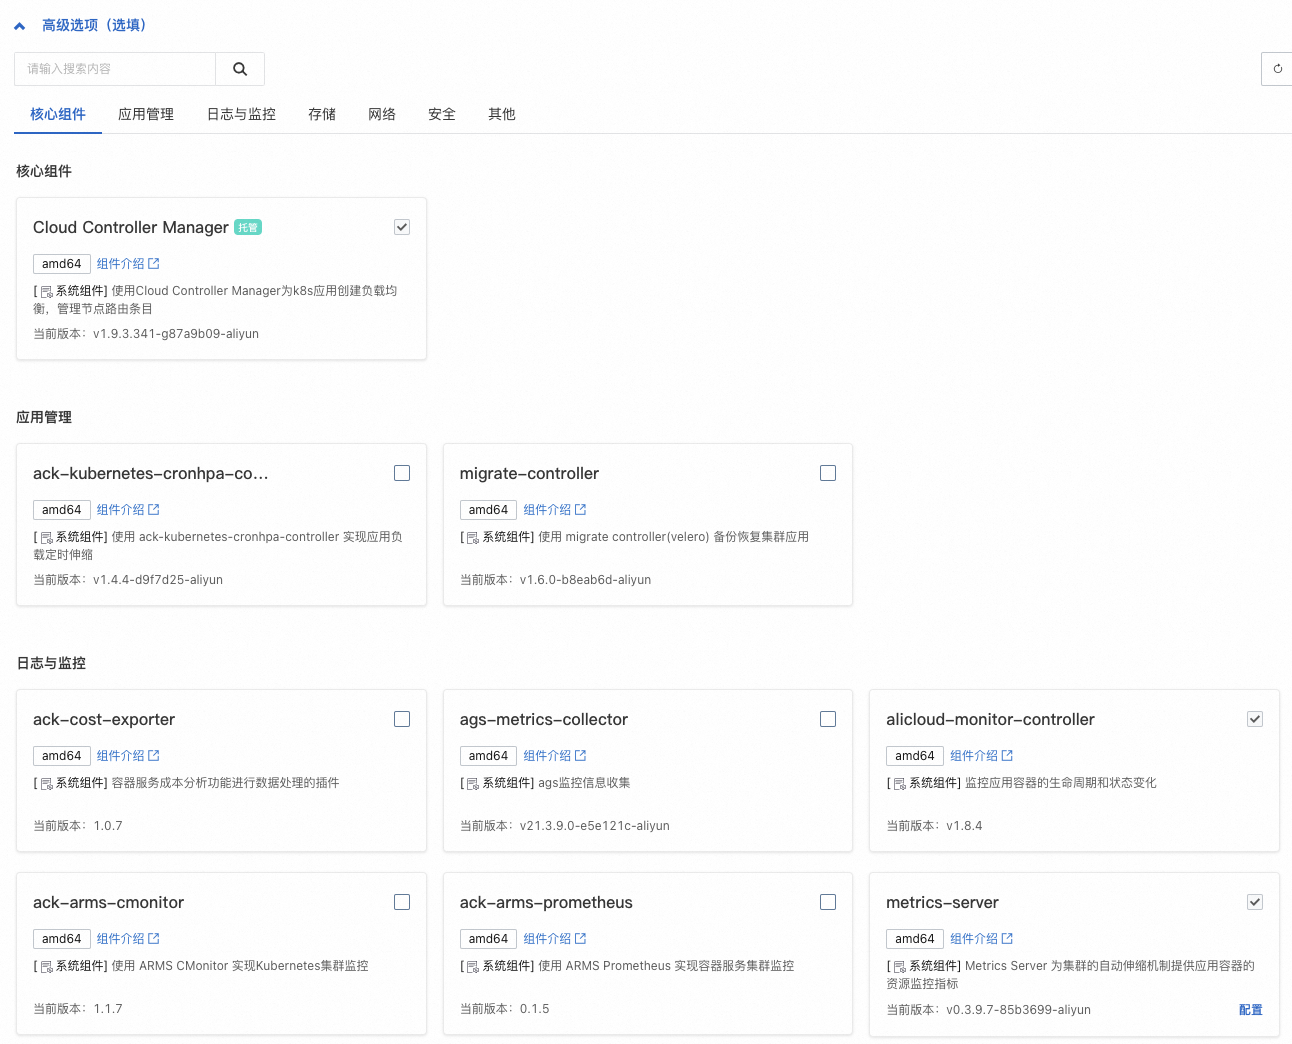
4. 配置組件

為進一步拓展叢集功能,除系統組件外,ACK還提供多種功能組件,拓展叢集網路、可觀測性、成本最佳化等功能。ACK已基於最佳實務預設啟用部分組件。

組件支援在建立後進行管理(安裝、卸載、升級等)。

配置類型

說明

樣本樣式

基礎組件

網路、儲存、可觀測組件。

image

更多組件

應用管理、日誌監控、儲存等情境下的組件。

image

詳細配置項說明,請參見組件配置。

5. 確認配置和計費資訊

在確認配置頁面,確認相關資訊:

  • 核對叢集配置: 仔細檢查功能配置、資源計費、依賴項檢查等資訊,並閱讀服務合約。

  • 瞭解叢集費用: 費用包含管理費(僅Pro版)和關聯雲產品費用。可在頁面下方查看費用總覽,或查閱計費文檔(計費概述、雲產品資源費用)。

  • 組建組態代碼: 單擊頁面右上方的同等代碼,一鍵擷取當前配置的Terraform、SDK參數。

通過OpenAPI建立

  • 調試入口:CreateCluster調試入口

  • 請求樣本

    展開查看ACK託管叢集Pro版的請求樣本

    詳見建立叢集。

    POST /clusters 
    <公用要求標頭>
    {
        "name": "ACK託管叢集",            
        "cluster_type": "ManagedKubernetes",  //和profile、cluster_spec配合使用,指定叢集的類型為ACK託管叢集Pro版。#required
        "profile": "Default",                    
        "cluster_spec": "ack.pro.small",         
        "kubernetes_version": "1.32.1-aliyun.1",  //建立的叢集版本,建議選擇最新版本。   
        "region_id": "cn-hongkong",   //叢集所屬地區為香港地區。#required
        "snat_entry": true,           // 為專用網路配置SNAT規則,以開啟叢集公網訪問。
        "endpoint_public_access": false,  //叢集不開啟API server公網訪問。
        "deletion_protection": true,  //開啟叢集刪除保護。
        "proxy_mode": "ipvs",         //選擇高效能的kube-proxy代理模式IPVS。
        "tags": [],
        "timezone": "Asia/Shanghai",
        "addons": [                  //安裝的叢集組件。
            {
                "name": "terway-controlplane",
                "config": "{\"ENITrunking\":\"true\"}"
            },
            {
                "name": "terway-eniip",  //叢集的網路類型為Terway方式。叢集建立後不可修改。
                "config": "{\"IPVlan\":\"false\",\"NetworkPolicy\":\"false\",\"ENITrunking\":\"true\"}"
            },
            {
                "name": "csi-plugin"
            },
            {
                "name": "managed-csiprovisioner"
            },
            {
                "name": "storage-operator",
                "config": "{\"CnfsOssEnable\":\"false\",\"CnfsNasEnable\":\"false\"}"
            },
            {
                "name": "nginx-ingress-controller",
                "disabled": true
            },
            {
                "name": "ack-node-local-dns"
            }
        ],
        "enable_rrsa": false,
        "os_type": "Linux",
        "platform": "AliyunLinux",
        "image_type": "AliyunLinux3",
        "pod_vswitch_ids": [         //Terway網路類型的叢集,需要指定Pod所在的虛擬交換,因為Pod獨佔一個機器IP。
            "vsw-j6cht66iul7h61x******",
            "vsw-j6c5ne6mxgnx3g5******"
        ],
        "charge_type": "PostPaid",
        "vpcid": "vpc-j6cc1ddlp4rzs7v******",   //叢集的專用網路ID須在網路規劃時確定,建立後不可修改。#required
        "service_cidr": "192.168.xx.xx/16",     //叢集的Service網段。#required
        "vswitch_ids": [                        //選擇多個交換器用於保證叢集的高可用。#required
            "vsw-j6cht66iul7h61x******",
            "vsw-j6c5ne6mxgnx3g5******"
        ],
        "ip_stack": "ipv4",                     //選擇IP棧類型為IPv4。
        "logging_type": "SLS",
        "cpu_policy": "none",
        "service_account_issuer": "https://kubernetes.default.svc",
        "api_audiences": "https://kubernetes.default.svc",
        "is_enterprise_security_group": true,
        "maintenance_window": {    //設定每周四01:00 ~ 04:00為叢集的維護視窗。
            "enable": true,
            "duration": "3h",
            "weekly_period": "Thursday",
            "maintenance_time": "2025-03-03T01:00:00.000+08:00"
        },
        "operation_policy": {
            "cluster_auto_upgrade": {
                "enabled": true,
                "channel": "stable"
            }
        },
        "controlplane_log_ttl": "30",
        "controlplane_log_components": [
            "apiserver",
            "kcm",
            "scheduler",
            "ccm",
            "controlplane-events",
            "alb"
        ],
        "nodepools": [
            {
                "nodepool_info": {         //節點池配置。
                    "name": "default-nodepool"        
                },
                "scaling_group": {
                    "system_disk_category": "cloud_essd",   //節點池的系統硬碟選擇ESSD雲端硬碟。
                    "system_disk_size": 120,                //設定系統硬碟大小為120 GiB。
                    "system_disk_performance_level": "PL0", //系統硬碟單盤IOPS效能上限為1萬。
                    "system_disk_encrypted": false,
                    "data_disks": [],
                    "tags": [],
                    "soc_enabled": false,
                    "security_hardening_os": false,
                    "vswitch_ids": [
                        "vsw-j6cht66iul7h61x******",
                        "vsw-j6c5ne6mxgnx3g5******"
                    ],
                    "instance_types": [
                        "ecs.c6.xlarge",
                        "ecs.c7.xlarge"
                    ],
                    "instance_patterns": [],
                    "login_password": "",
                    "instance_charge_type": "PostPaid",
                    "security_group_ids": [],
                    "platform": "AliyunLinux",
                    "image_id": "aliyun_3_x64_20G_alibase_20241218.vhd",
                    "image_type": "AliyunLinux3",
                    "desired_size": 3,        //建立一個期望節點數為3的節點池。
                    "rds_instances": [],
                    "multi_az_policy": "BALANCE"
                },
                "kubernetes_config": {
                    "cpu_policy": "none",
                    "cms_enabled": true,
                    "unschedulable": false,
                    "runtime": "containerd",    //設定容器運行時為containerd 1.6.36。叢集建立後不可修改。
                    "runtime_version": "1.6.36"
                },
                "node_config": {
                    "image_acceleration_config": {
                        "enable_image_acceleration": false
                    }
                },
                "management": {
                    "enable": true,
                    "auto_repair": true,
                    "auto_repair_policy": {
                        "restart_node": true
                    },
                    "auto_upgrade": true,
                    "auto_upgrade_policy": {
                        "auto_upgrade_kubelet": true,
                        "auto_upgrade_os": false
                    },
                    "auto_vul_fix": true,
                    "auto_vul_fix_policy": {
                        "vul_level": "asap",
                        "restart_node": true
                    },
                    "rolling_policy": {
                        "max_parallelism": 10
                    }
                }
            }
        ]
    }
  • 重點參數說明

    展開查看建立ACK託管叢集時需重點關注的參數配置

    參數

    說明

    參數組合

    cluster_type

    叢集類型。建立ACK託管叢集時,該參數必須配置為ManagedKubernetes。

    • Pro版

      • "cluster_type": "ManagedKubernetes"

      • "profile": "Default"

      • "cluster_spec": "ack.pro.small"

    • 基礎版

      • "cluster_type": "ManagedKubernetes"

      • "profile": "Default"

      • "cluster_spec": "ack.standard"

    profile

    叢集子類型。建立ACK託管叢集時,該參數必須配置為Default。

    cluster_spec

    叢集規格。

    • ack.pro.small:表示建立ACK託管叢集Pro版。

    • ack.standard:表示建立ACK託管叢集基礎版。

通過Terraform建立

詳見通過Terraform建立ACK託管叢集。

通過SDK建立

詳見Java SDK調用樣本。

通過CLI建立

詳見通過CLI建立ACK叢集。

後續操作

  • 應用部署:建立並管理工作負載,如Deployment、StatefulSet、Job等,請參見建立工作負載。

  • 服務發現與網路管理

    • Service:為一組Pod提供固定的訪問入口,實現叢集內訪問、公網訪問等。

    • Ingress:配置不同的轉寄規則,例如通過網域名稱或者訪問路徑來路由到不同的Service上,從而實現負載平衡。

    • 服務發現DNS:為叢集內的工作負載提供網域名稱解析服務,使得叢集內部的服務可以通過服務名來互相訪問,無需知道具體的IP地址。

  • 可觀測配置:實現叢集日誌收集和監控警示,便於叢集診斷和狀態觀測。請參見可觀測性瞭解ACK在基礎設施、容器、工作負載等維度提供的可觀測方案。

  • 儲存:基於CSI外掛程式實現應用資料持久化儲存、敏感和配置資料存放區、儲存資源動態供應等儲存需求。

  • Auto Scaling配置:如業務資源需求不易預測或有周期性變化(例如Web應用、遊戲服務、線上教育等),推薦啟用Auto Scaling,包括工作負載伸縮(HPA、CronHPA、VPA等)和計算資源伸縮(節點自動調整、節點即時彈性等)。

  • 精細化授權

    如需對基礎資源層(ACK依賴的雲產品)和叢集內部資源(Kubernetes資來源物件)進行更細粒度的許可權控制,ACK提供基於阿里雲RAM和Kubernetes原生RBAC機制的多種許可權管理方案,請參見授權。

配額與限制

如叢集規模較大或帳號資源較多,請遵循使用ACK叢集時涉及的配額與限制。詳細資料,請參見配額與限制。

  • 使用限制:包括ACK配置限制(例如帳號餘額等)和單叢集容量限制(單叢集內不同Kubernetes資源的最大容量)。

  • 配額限制與提升方式:ACK叢集配額限制和ACK依賴雲產品(如ECS、VPC、SLB等)的配額限制。如需提升配額,請參見文檔擷取提升方式。

常見問題

如在使用ACK叢集的過程中遇到問題,可參見故障排除、常見問題進行自排查。

分類

FAQ

節點與資源管理

  • 可以建立一個0節點的叢集嗎?

    可以。如需跳過節點建立,或在叢集建立後再將已購買的ECS執行個體添加到叢集中,可在配置過程中將期望節點數配置為0,即配置叢集中的執行個體數量為0,並完成其他必選項的配置,後續再參見建立和管理節點池完成節點池的配置更新或建立更多節點池。如需將已購買的ECS執行個體添加到叢集,請參見添加已有節點。

  • 已購買的ECS執行個體如何添加到叢集中?

    ACK支援將與叢集處於同一帳號、同一地區、同一 VPC 下的ECS執行個體添加到節點池中進行納管。建立一個空節點池(期望節點數設為0),然後通過添加已有節點將該執行個體加入。提供兩種添加方式。

    • 自動添加:根據節點池當前配置,重設並初始化執行個體的作業系統。原系統硬碟會被釋放,資料會丟失。

    • 手動添加:保留執行個體原有作業系統,提供更高靈活性。

    建議待添加ECS執行個體與待加入的節點池具有相同或類似配置(例如付費類型、磁碟配置、執行個體規格等),便於後續節點的統一管理。詳細流程說明及執行個體添加限制,請參見添加已有節點。

  • 已購買的隨用隨付的ECS執行個體可以添加到訂用帳戶的節點池中嗎?

    可以,您可以參見添加已有節點完成操作。但當節點池付費類型為訂用帳戶時,後續節點池擴容出的節點均為訂用帳戶類型。建議您建立不同的節點池,納管不同類型(例如付費類型、磁碟配置、執行個體規格等)的節點。具體操作,請參見建立和管理節點池。

  • 為什麼剛建立好的叢集就提示Pod數量不足?

    可能是以下原因。

    • 組件佔用:叢集組件會以Pod的形式存在,佔用節點資源。部分組件可能會採用多副本形式。如果您建立叢集配置組件時啟用的功能較多,可能會佔用節點較多的Pod數量。

    • 執行個體規格較小:Terway模式下,單節點支援的最大Pod數依賴於ECS執行個體規格類型系列所提供的彈性網卡(ENI)數量。雖然節點支援的最大Pod數跟CPU和記憶體並不是直接的線性關係,但通常較小規格的ECS執行個體支援的ENI數量較少,單節點的Pod限額也較小。

    當節點Pod數量達到上限時,新Pod將調度失敗,影響服務效能。您可以通過擴容節點池以增加更多可用的節點、升配節點以提升單節點最大Pod數等方式增加可使用的Pod數,請參見調整可使用的節點Pod數量。

  • 購買後查看節點可用的CPU和記憶體資源,為什麼比購買時的執行個體規格定義的少?

    ACK需要佔用一定的節點資源來為kube組件和system進程預留資源,從而保證OS核心和系統服務、Kubernetes守護進程的正常運行。這會導致節點的資源總數(Capacity)與可分配的資源數(Allocatable)之間存在差異。詳細資料,請參見節點資源預留策略。

網路規劃與配置

  • ACK叢集是否支援修改VPC?

    不支援。 如需更換,請評估刪除叢集並在目標VPC中重新建立。建立叢集前,請仔細完成ACK託管叢集網路規劃。

  • 叢集如何具備拉取公網鏡像的能力?

    叢集節點拉取公網鏡像(如Docker Hub、GitHub Container Registry等)需要節點具備公網訪問能力。

    配置方式:

    1. 建立時配置:建立叢集時勾選為專用網路配置SNAT,ACK會自動建立NAT Gateway和SNAT規則,確保叢集內資源可以訪問公網。

    2. 建立後配置:若建立時未勾選,可手動設定NAT Gateway和SNAT規則,請參見公網 NAT Gateway。

    為專用網路配置SNAT旨在配置叢集公網出口,即叢集內的節點和應用如何訪問互連網。而使用EIP暴露API Server旨在配置叢集管控公網入口,即如何從外部通過API Server管理叢集。
  • Terway和Flannel網路外掛程式下如何規劃網段?

    網段規劃不當可能導致IP地址不足或網段衝突。兩種網路外掛程式的規劃方式有所不同。

    網段推薦規劃原則如下:

    • 避免網段重疊:VPC網段、Pod網段、Service網段等不能重疊。

    • 預留擴充空間:根據未來業務增長預估規模。

    • 多可用性區域部署:每個可用性區域配置獨立的vSwitch。

    以下提供簡要說明,詳見容器網路外掛程式Terway與Flannel對比、ACK託管叢集網路規劃。

    Flannel

    Terway

    • VPC網段:叢集所在VPC的CIDR,根據業務規模選擇,如10.0.0.0/8。

    • vSwitch網段:節點所在的子網,每個可用性區域至少一個,如10.0.0.0/16。

    • 容器網段(Pod CIDR):為Pod分配IP的位址集區,定義叢集最大節點數和Pod數,建議使用/16或更大網段。

    • 服務網段(Service CIDR):為叢集內部Service分配IP地址的位址集區。預設配置通常足夠。

    • VPC網段:叢集所在VPC的CIDR,根據業務規模選擇。

    • vSwitch網段(節點):節點所在的子網,每個可用性區域至少一個。

    • Pod vSwitch網段:為Pod分配IP的子網,掩碼建議≤19。

    • 服務網段(Service CIDR):為叢集內部Service分配IP地址的位址集區。預設配置通常足夠

    網段計算公式:

    最大節點數 = 容器網段可用IP數 ÷ 單節點Pod上限

    例如,容器網段172.20.0.0/16(65536個IP),單節點Pod數量上限128,則最大節點數 = 65536 ÷ 128 = 512個節點

    注意事項:

    • Pod直接使用VPC內的IP地址,Pod vSwitch網段大小決定可用Pod數

    • 單節點Pod上限受ECS執行個體規格的ENI和輔助IP數量限制

    樣本架構:

    Flannel下,Pod IP來自獨立的容器網段(Overlay網路),與VPC網段分離,需在建立時規劃容器網段大小。

    樣本架構:

    Terway下,Pod IP直接來自VPC內的Pod vSwitch,Pod vSwitch網段大小直接決定可用Pod數量。
  • Terway網路外掛程式下節點最大Pod數是怎麼計算的?如何提升?

    節點最大容器網路Pod數

    說明

    更多資訊,請參見使用Terway網路外掛程式。

    Terway模式

    單節點Pod限額

    樣本值

    單節點支援固定IP、獨立虛擬交換器、獨立安全性群組功能的Pod數量

    共用ENI模式

    (ECS規格支援的ENI數量-1)×單個ENI支援的私人IP數。

    (EniQuantity-1)×EniPrivateIpAddressQuantity

    說明

    單節點的Pod限額必須>11才能加入叢集。

    以通用型執行個體規格類型系列g7的ecs.g7.4xlarge規格為例。該規格執行個體支援8個ENI,單個ENI支援30個私人IP。單節點Pod限額為(8-1)×30=210個Pod。

    重要

    使用節點ENI的Pod限額是由節點規格決定的固定值。修改maxPods隻影響使用hostNetwork的Pod限額。

    0

    共用ENI模式+Trunk ENI

    單節點Trunk Pod限額:

    ECS規格支援的總網卡數-ECS規格支援的彈性網卡數。

    EniTotalQuantity-EniQuantity

    獨佔ENI模式

    ECS 執行個體:

    ECS規格支援的ENI數量-1。

    EniQuantity-1

    靈駿執行個體:

    建立及管理靈駿彈性網卡-1。

    LeniQuota-1

    說明

    單節點的Pod限額必須>6才能加入叢集。

    以通用型執行個體規格類型系列g7的ecs.g7.4xlarge規格為例。該規格執行個體支援8個ENI。單節點Pod限額為(8-1)=7個Pod。

    ECS規格支援的ENI數量-1。

    EniQuantity-1

    說明

    靈駿執行個體不支援。

    主機網路Pod數

    主機網路Pod數預設為3,不支援修改。修改後可能會導致新的Pod無法分配IP,且在節點重啟後,單節點支援的最大Pod數會被重新置為預設值。

    如果Pod數量不足,可通過以下方式解決:

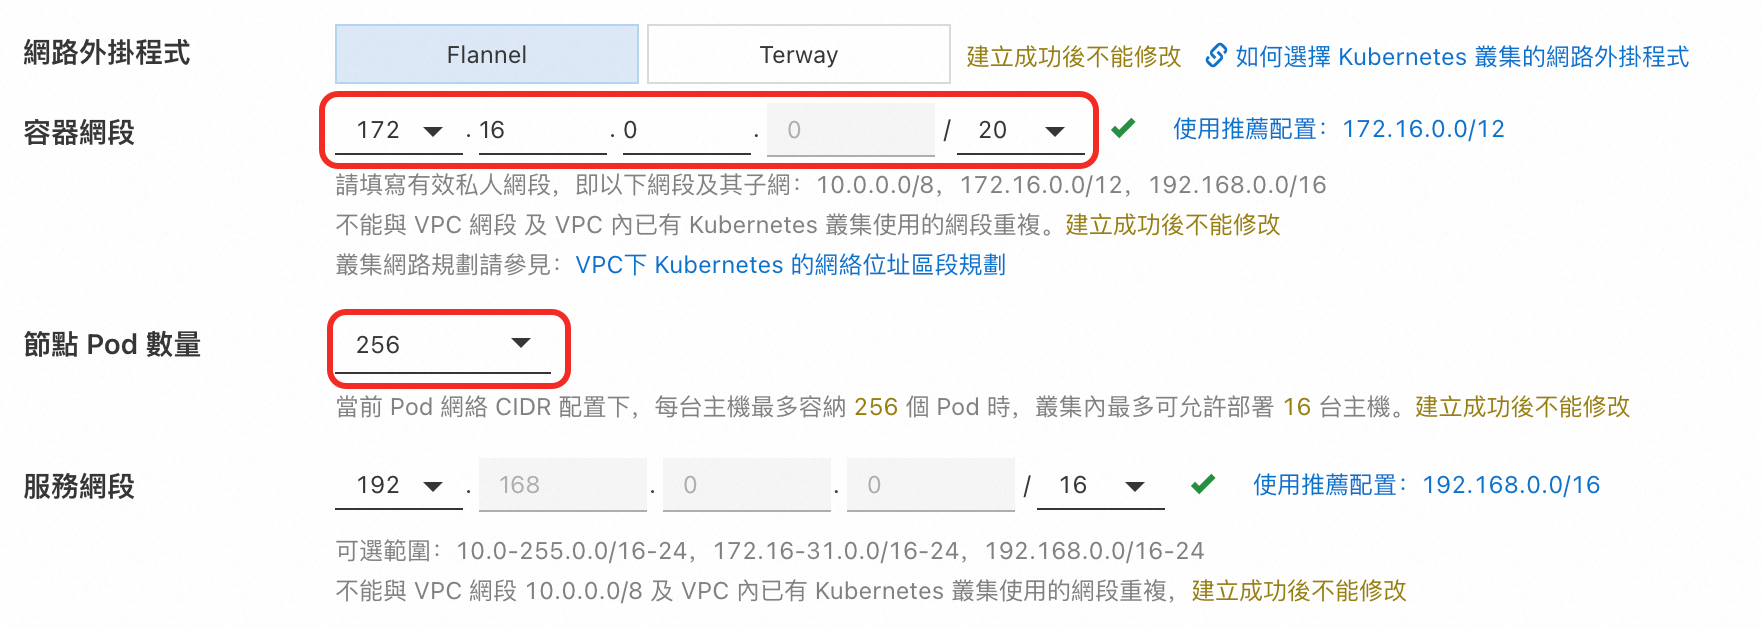
  • Flannel網路外掛程式下節點最大Pod數是怎麼計算的?不可調整怎麼辦?

    在Flannel模式下,節點最大Pod數依賴於配置容器網段時設定的節點Pod數量和子網路遮罩位,且不支援修改。

    image

    以上圖為例,在ACK託管叢集Pro版當前Pod網路CIDR(172.16.0.0/20)配置下,每個節點最多容納256個Pod,叢集內最多可允許部署16個節點。

    如果Pod數量不足,可通過以下方式解決:

    詳見調整可使用的節點Pod數量。

  • 建立叢集選擇ALB Ingress時,如何複用已有ALB?

    建立叢集選擇ALB Ingress時,可選擇:

    • 使用已有(僅叢集網路設定為使用已有專用網路時可選):選擇已有ALB執行個體(僅支援標準版或WAF增強版),ACK將自動建立AlbConfig和IngressClass。網路類型需為與叢集同VPC的公網/私網類型,且未被其他叢集關聯。

    • 暫不建立:ACK僅安裝ALB Ingress Controller組件。後續可手動建立AlbConfig和IngressClass,配置AlbConfig時複用已有ALB執行個體。

  • 已有VPC路由與SNAT/EIP衝突導致建立失敗怎麼辦?

    當叢集使用已有VPC且VPC中已存在NAT Gateway或自訂路由規則時,可能與ACK自動建立的SNAT/EIP配置衝突,導致叢集建立失敗或網路異常。

    可根據情況選擇以下處理方案:

    • 複用已有NAT Gateway:建立叢集前,確保VPC中已有的NAT Gateway已配置SNAT條目,且其源網段覆蓋了叢集將要使用的vSwitch網段。

    • 處理自訂路由衝突:登入VPC控制台,檢查路由表中是否存在與Pod網段衝突的自訂路由。若存在,在建立叢集前臨時移除該路由,待叢集建立成功後再重新設定。

    • 手動設定公網:

      建立叢集時:不勾選為專用網路配置SNAT,不開啟使用EIP暴露API Server。待叢集建立成功後,再根據需求手動設定NAT Gateway、SNAT規則或EIP。

叢集基礎配置與屬性

  • 可以建立老版本叢集嗎?

    ACK僅支援Kubernetes最新3個次要版本的建立,詳見版本說明。

    到期版本叢集存在安全隱患和穩定性風險。叢集版本到期後,將無法享受新Kubernetes版本支援的功能特性及缺陷修複,無法獲得及時有效支援人員,面臨無法修複安全性漏洞的風險。

    建議建立當前最新版本的叢集,以便享用最新的功能特性、缺陷修複和更及時的支援人員。

  • 叢集節點為0,會產生費用嗎?

    會產生費用。 即使叢集節點數為0,其關聯資源仍然運行並計費。包括但不限於:

    • CLB:API Server使用的CLB執行個體

    • NAT Gateway:建立時勾選為專用網路配置SNAT時建立的NAT Gateway

    • EIP:開啟API Server公網訪問時綁定的EIP

    • SLS:如啟用控制平面組件日誌採集時建立的SLS Project

    詳細關聯產品及計費說明,請參見雲產品資源費用。

  • 建立叢集是否支援Docker運行時?

    Kubernetes 1.24不再支援將Docker作為內建容器運行時,請使用containerd。

    如有現有叢集使用Docker運行時,請參見將節點容器運行時從Docker遷移到containerd完成遷移。

相關文檔