Este tópico descreve problemas comuns e suas soluções ao configurar proteções no Web Application Firewall (WAF) 3.0.
Como encontrar o id de uma regra de proteção específica
Se não for possível localizar o id de uma regra específica no console do WAF, verifique os itens a seguir de acordo com o tipo de regra:
Localizar uma regra integrada do Core Web Protection
Faça login no console do Web Application Firewall 3.0. Na barra de navegação superior, selecione o grupo de recursos e a região (Chinese Mainland ou Outside Chinese Mainland) da sua instância do WAF.
No painel de navegação à esquerda, escolha .
Localize e expanda o modelo de proteção desejado e clique em Configure Engine na coluna Actions.
Na página Configure Engine, pesquise a regra.
Localizar uma regra personalizada
Para encontrar uma regra personalizada de outros módulos em Core Web Protection, como Custom Rule, HTTP Flood Protection ou Scanning Protection, siga estas etapas:
No painel de navegação à esquerda, escolha .
Pesquise a regra na página.
Localizar uma regra da lista de permissões
No painel de navegação à esquerda, escolha .
Pesquise a regra na página.
Localizar uma regra do Bot Management
Web Protection — regras integradas
No painel de navegação à esquerda, escolha .
Na lista suspensa Protection Rule ID, insira o id de uma regra, como
23009863, para pesquisar a regra correspondente do Bot Management.
App Protection — regras integradas
No painel de navegação à esquerda, escolha .
Pesquise a regra na página.
Advanced Custom Rules
No painel de navegação à esquerda, escolha .
Pesquise a regra na página.
A regra de proteção foi excluída
Se não for possível encontrar a regra em nenhuma das localizações acima, é provável que ela tenha sido excluída. Utilize o ActionTrail para verifique eventos com o nome DeleteDefenseRule ou DeleteDefenseTemplate. Para mais informações, consulte Query events in the ActionTrail console.
Significado de acl_action:block nos logs do WAF
O campo acl_action:block não indica necessariamente que a requisição foi bloqueada. Se acl_test estiver como true, o modo de observação está ativo. Nesse modo, o WAF apenas registra logs sem executar ações de proteção, como bloqueio. Para determinar se uma requisição foi de fato bloqueada, verifique o campo final_action. O valor final_action:block confirme que a requisição foi bloqueada.
Regra personalizada com o campo Body Parameter sem efeito
Uma possível causa é o conteúdo de correspondência ser curto demais. Para que o tráfego seja detectado ao utilizar o campo Body Parameter, o conteúdo de correspondência precisa ter mais de quatro caracteres. Por exemplo, defina o nome do parâmetro como name, o operador lógico como equals e o conteúdo de correspondência como David. Esse valor possui 5 caracteres, o que excede o mínimo de quatro.
Como ignorar a proteção contra flood HTTP para um domínio
Se você precisar ignorar a proteção contra flood HTTP para requisições de um domínio específico, utilize um dos métodos a seguir.
Regra da lista de permissões
(Opcional) Adicione o domínio que deseja excluir da proteção contra flood HTTP como objeto protegido. Para mais informações, consulte Manually add a protection object. Esta etapa é necessária apenas para domínios em uma instância ALB.
Crie uma regra da lista de permissões. Defina Bypassed Modules como HTTP Flood Protection e Apply To como o domínio que deseja ignorar. Para mais informações, consulte whitelist.
Após concluir essas etapas, o WAF ignora a proteção contra flood HTTP para as requisições ao domínio na lista de permissões.
Regra de proteção contra flood HTTP
Domínio que não está em uma instância ALB
Crie uma regra de proteção contra flood HTTP. Defina o campo Apply To do modelo de regra como o domínio que deseja ignorar. Para mais informações, consulte Set up HTTP flood protection rules to defend against CC attacks.
Desative o botão Status da regra de proteção contra flood HTTP.
Após concluir essas etapas, a proteção contra flood HTTP fica desativada para as requisições ao domínio especificado.
Domínio em uma instância ALB
Adicione todos os domínios da instância ALB como objetos protegidos. Para mais informações, consulte Manually add a protection object.
-
Crie duas regras de proteção contra flood HTTP. Para mais informações, consulte Set up HTTP flood protection rules to defend against CC attacks.
A lista a seguir descreve os requisitos de cada regra:
Regra A: defina Protection Mode como Standard Mode ou Strict Mode conforme suas necessidades de negócio. Defina Apply To como os domínios da instância ALB que deseja proteger contra ataques CC.
Regra B: defina Apply To como a instância ALB e os domínios que deseja ignorar.
Ative o botão Status para a Regra A e desative o botão Status para a Regra B.
Após concluir essas etapas, as requisições aos domínios da Regra A ficam protegidas contra ataques CC, enquanto as requisições aos domínios da Regra B ignoram essa proteção.
Regras ineficazes para URL com barras duplas (//)
O mecanismo de regras do WAF normaliza URL comprimindo barras consecutivas (/) em uma única barra. Por esse motivo, uma regra personalizada configurada para corresponder a uma URL com barras duplas (//) não será disparada.
Se for necessário configure controle de acesso ACL para uma URL com barra dupla (//), utilize diretamente o caminho equivalente com barra simples como condição de correspondência. Por exemplo, para corresponder ao caminho de URL //api/sms/request, basta insira /api/sms/request como conteúdo de correspondência. O WAF aplicará o controle de acesso às requisições que contenham esse caminho.
Como investigar um bloqueio do WAF com o id da requisição
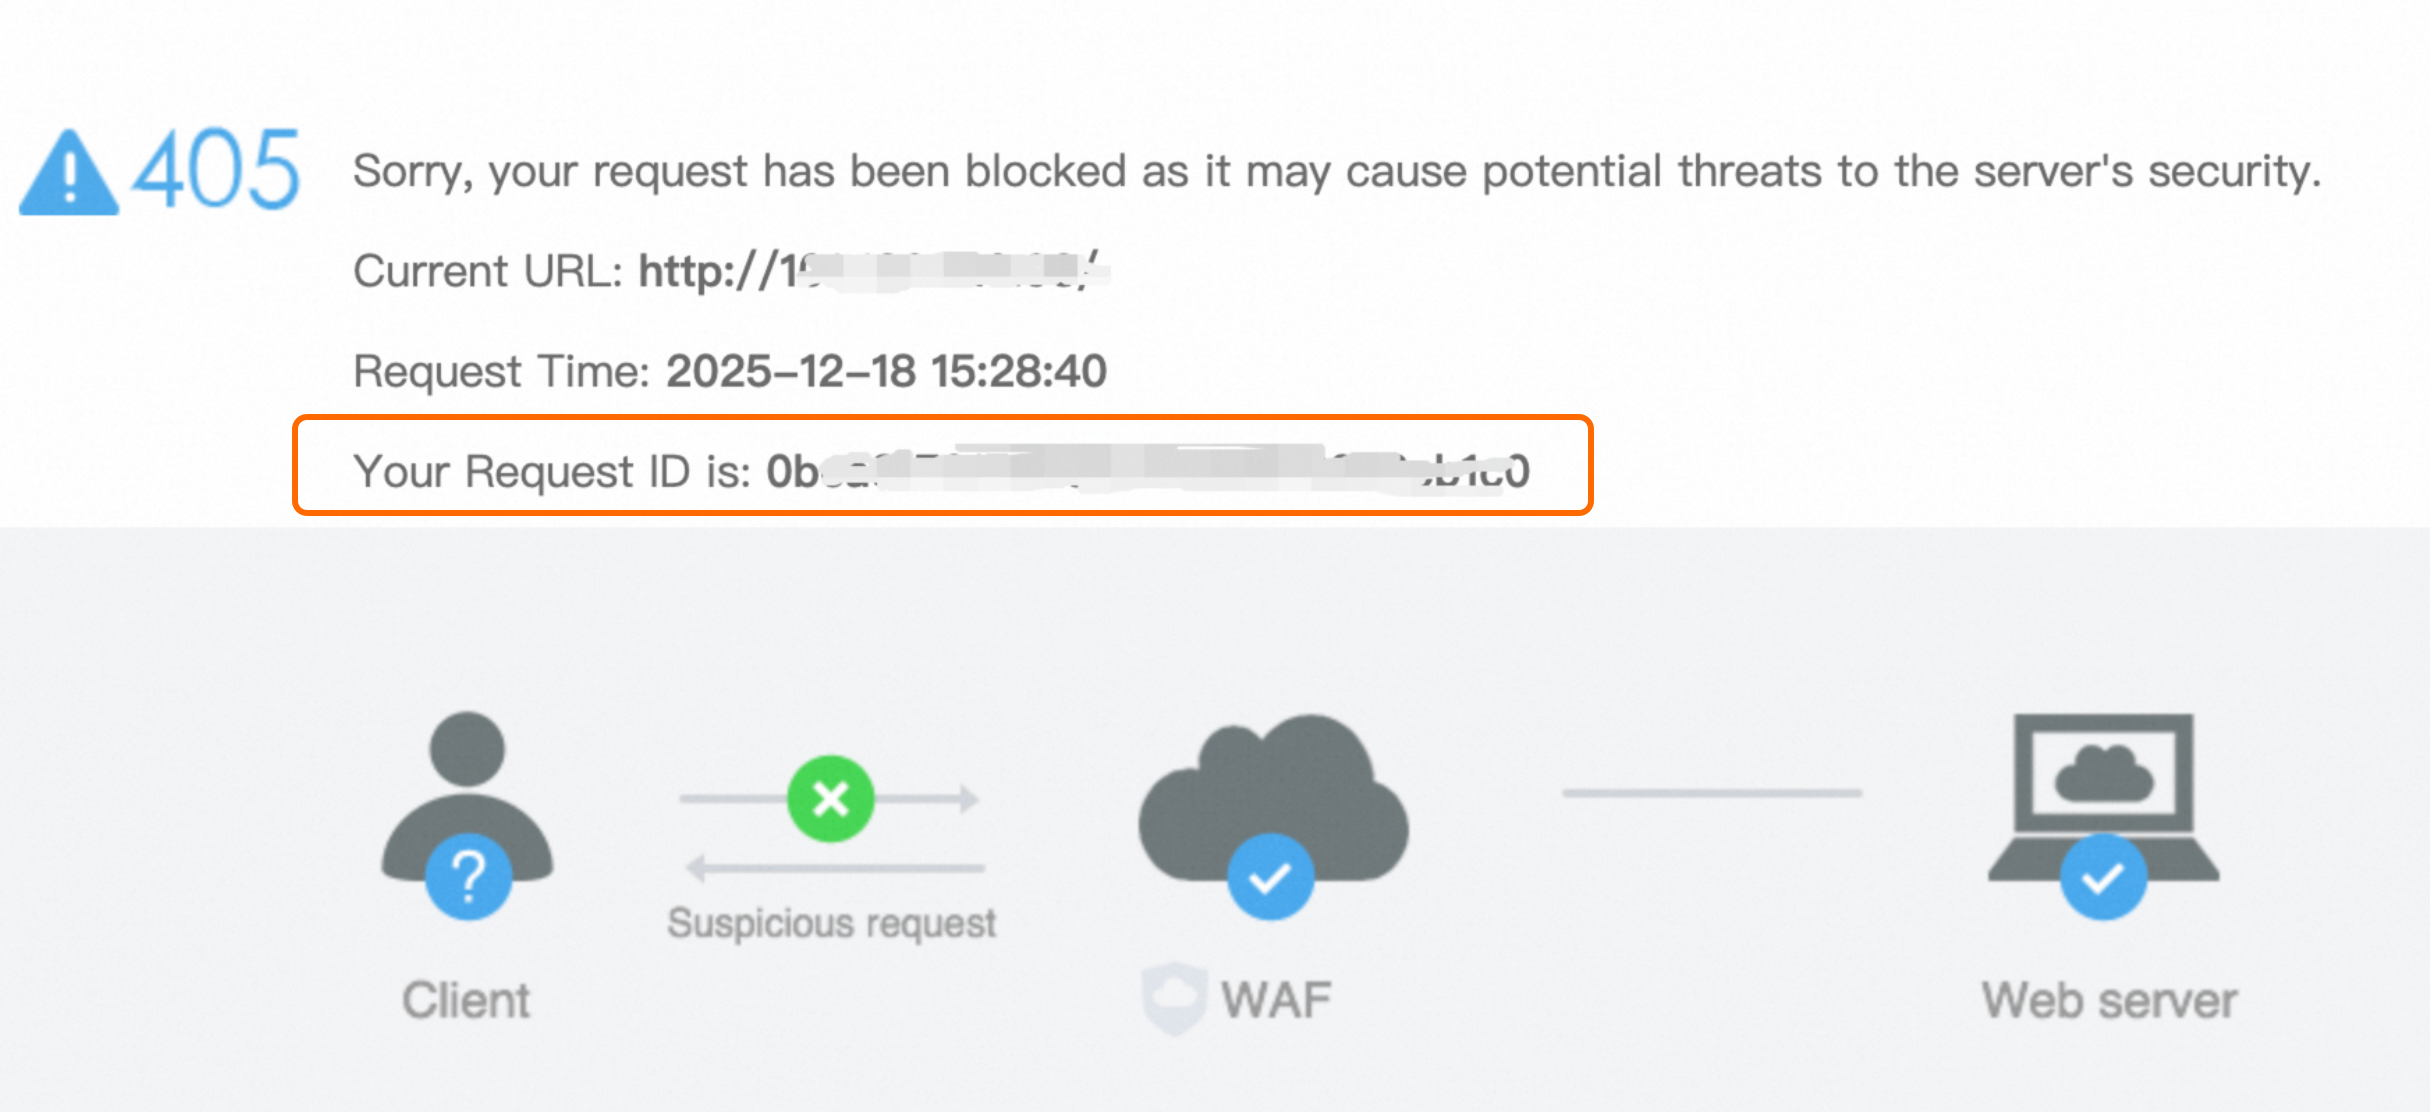
Quando o WAF bloqueia uma requisição, um id de requisição exclusivo é retornado na resposta. Utilize esse id para pesquisar detalhes em Security Reports ou nos logs e identificar o motivo do bloqueio.
Obtenha o id da requisição: quando uma requisição é bloqueada, a página de bloqueio exibe o id da requisição por padrão. Copie esse id para consultas posteriores.
-
Pesquise no console do WAF: faça login no console do Web Application Firewall 3.0. No painel de navegação à esquerda, escolha . Defina um intervalo de tempo, cole o id da requisição na caixa de pesquisa "Enter Trace ID" e inicie a pesquisa.
NotaSe a entrega de logs estiver ativada para o objeto protegido, a pesquisa também pode ser feita na página .
Analise o motivo do bloqueio: na página Security Reports, visualize os campos Protection Module e Rules Matched da requisição. Se você concluir que a requisição é legítima, localize-a em Logs e clique em Suppress False Positive na coluna Actions. Para mais informações, consulte whitelist.
Como desativar o API Security no WAF com pagamento conforme o uso
Se você não precisa mais do recurso API Security na instância do WAF com pagamento conforme o uso, siga estas etapas para desativá-lo.
Faça login no console do Web Application Firewall 3.0. Na barra de navegação superior, selecione o grupo de recursos e a região (Chinese Mainland ou Outside Chinese Mainland) da sua instância do WAF.
No painel de navegação à esquerda, escolha .
Acesse a aba .
Desative o botão Basic Detection para todos os objetos protegidos e grupos de objetos protegidos. Após a desativação, os dados históricos do API Security são apagados e ficam inacessíveis.
Como o WAF lida com cabeçalhos CORS
O WAF não altera os cabeçalhos CORS de uma requisição e não oferece opções de configuração para injetar automaticamente cabeçalhos de resposta CORS ou ecoar dinamicamente o cabeçalho Origin. As políticas de CORS devem ser configuradas e gerenciadas no seu servidor de origem ou na sua aplicação.
Motivo do erro "413 Request Entity Too Large"
Causa: o tamanho do arquivo enviado excede o limite do WAF para uma única requisição, que atualmente é de 2 GB.
Solução:
Reduza o tamanho do arquivo para garantir que cada requisição fique abaixo de 2 GB.
Atualize o WAF para a edição Ultimate, que suporta um tamanho máximo de arquivo de 10 GB. Para mais informações, consulte Control the size of uploaded files.
Entendendo os alertas de bloqueio do WAF
Receber um alerta de bloqueio do WAF indica que o mecanismo de proteção está funcionando. Isso não significa necessariamente que seu service foi afetado. Porém, em alguns casos, é preciso verifique se há falsos positivos ou falhas de proteção.
O que o alerta significa
Um alerta de bloqueio do WAF significa que o sistema identificou e bloqueou com sucesso uma requisição maliciosa correspondente a uma regra de segurança. Essas requisições são filtradas antes de chegar ao servidor de origem, sem consumir seus recursos. Isso indica que a proteção está funcionando conforme esperado.
Cenários que exigem investigação
Falsos positivos: se tráfego legítimo de usuários, como logins de backend ou chamadas de API, estiver sendo bloqueado, suas regras de proteção podem ser restritivas demais. Nesse caso, a disponibilidade do service é afetada. Ajuste as regras de proteção ou adicione as características da requisição a uma lista de permissões.
Ataques CC em larga escala: durante um ataque CC de alta frequência, algumas requisições maliciosas podem contornar a proteção do WAF mesmo enquanto o WAF bloqueia tráfego. Além disso, tráfego excessivo de ataque pode acionar filtragem de blackhole, tornando o service do WAF indisponível. Para mais informações sobre estratégias de defesa, consulte Set up HTTP flood protection rules to defend against CC attacks.
Política padrão para upload de arquivos de script
A política de proteção padrão do WAF é projetada principalmente para defender contra ataques web de alta frequência, como injeção SQL e cross-site scripting (XSS), além de web shells comuns, como JSP, PHP e ASP.
Extensões de arquivo de script como .py, .sh, .cmd e .bat são frequentemente utilizadas em tarefas legítimas de background ou processamento em lote. Para evitar bloqueio incorreto de requisições normais de negócio, a política padrão não inclui essas extensões no escopo global de bloqueio.
Se for necessário bloquear esses uploads, recomendamos crie uma custom rule para controlar os uploads com precisão, utilizando correspondência de caminho da API de upload e extensão de arquivo.
Como bloquear ip de fora da China e permitir crawlers
É possível alcançar esse resultado com a seguinte combinação de configurações:
Ative o recurso geo-blocking e configure-o para bloquear todas as requisições de regiões Outside China.
Crie uma whitelist. Defina a Match Condition como User-Agent contendo um identificador de crawler específico, como
Googlebotoubingbot, e defina Bypassed Modules como Geo-blocking.
Correspondência por prefixo vs. correspondência por regex
Capacidades de correspondência: a correspondência por prefixo é um modo simples que só corresponde a strings fixas. Já a correspondência por regex é um modo avançado que suporta padrões complexos.
Desempenho: a correspondência por prefixo é altamente eficiente. A correspondência por regex consome um pouco mais de recursos devido à complexidade do mecanismo subjacente, e o custo é ligeiramente mais alto em instâncias do WAF com pagamento conforme o uso.
Recomendações de ajuste de regras: se uma regra não oferecer a proteção esperada, verifique se o método de correspondência é adequado. Por exemplo, para caminhos de URI, experimente usar Contains One of Multiple Values ou Regex Match em vez de uma correspondência única por prefixo ou sufixo, para melhorar a taxa de correspondência. Ao utilizar correspondência por regex, certifique-se de que suas expressões regulares estão bem formadas e evite aninhamentos complexos.
Tempo de vigência das regras da lista de permissões
Uma regra da lista de permissões entra em vigor imediatamente após ser adicionada. Não é necessário aguardar o término de um período de bloqueio existente.
Se as requisições continuarem sendo bloqueadas após a configuração da regra, verifique os seguintes itens:
Os botões do modelo e da regra estão ativados.
A configuração de Apply To está correta.
A condição de correspondência está configurada corretamente.
Um proxy de camada 7, como CDN ou Anti-DDoS, está implantado na frente do WAF. Nesse caso, selecione a opção Is a Layer 7 proxy such as Anti-DDoS Proxy or CDN deployed in front of WAF ao adicionar o ativo. Caso contrário, o WAF não conseguirá obter o endereço ip real do cliente.
Como gerencie objetos bloqueados por regras de limitação de taxa
-
Desbloqueio manual: não é possível desbloquear objetos manualmente neste cenário. Para restaurar o acesso imediatamente, utilize um dos seguintes métodos:
Crie uma regra da lista de permissões (recomendado): adicione uma regra whitelist para permitir as requisições.
Modifique a configuração da regra: altere a Match Condition, a Action, o Statistical Object ou o Threshold da regra. Após modifique qualquer uma dessas configurações, a lista de bloqueios histórica da regra é limpa, desbloqueando todos os objetos anteriormente bloqueados.
Bloqueio permanente: não é suportado. A duração máxima de bloqueio é de 86.400 segundos (24 horas).
Como bloquear requisições com Referer vazio ou ausente
Adicione as duas condições de correspondência a seguir para cobrir ambos os cenários:
O operador lógico para o campo Header
Refererdefinido como Does Not Exist.O operador lógico para o campo Header
Refererdefinido como Empty.
Aviso de risco
Essa configuração pode bloquear requisições legítimas que não contêm o cabeçalho Referer, como chamadas internas de servidor, requisições de API e requisições de SDKs de clientes. Recomendamos crie uma regra da lista de permissões para permitir esse tráfego legítimo.
Disparo inconsistente de regras em portas diferentes
Os modelos de proteção do WAF entram em vigor de forma independente para cada objeto protegido. Se uma regra não for disparada para uma porta específica, geralmente o motivo é a porta não ter sido adicionada corretamente ao WAF ou não estar associada ao modelo de proteção correto.
Solução de problemas
Verifique o status de conexão da porta: confirme que a porta afetada foi adicionada ao WAF com sucesso.
Verifique a vinculação da política: certifique-se de que o objeto protegido correspondente à porta está corretamente associado ao modelo de proteção desejado.
Prioridade das regras da lista de permissões sobre outros módulos
As regras da lista de permissões possuem a maior prioridade. Quando uma requisição corresponde a uma regra da lista de permissões, o WAF ignora os módulos especificados em Bypassed Modules.
Como adicionar ip a regras por meio da API
Sim. Para mais informações, consulte Create a core web protection rule.
Como as regras de fingerprint do WAF funcionam
As regras de fingerprint fazem correspondência de requisições com base em valores de hash gerados a partir das características de navegadores ou ferramentas do cliente, e não com base em endereços ip. Veja os detalhes a seguir:
Fingerprint JA3: gerado pela aplicação de um hash MD5 em parâmetros-chave do handshake TLS, como a versão do TLS e os conjuntos de cifras.
Fingerprint JA4: introduz mais algoritmos que envolvem versões de navegadores e sistemas operacionais para reduzir duplicações.
Fingerprint HTTP/2: gerado com o algoritmo MD5 a partir do fingerprint original do cliente HTTP/2.
Desde que a requisição contenha um fingerprint correspondente, a regra é disparada independentemente da origem geográfica do endereço ip.
Suporte do WAF a redirecionamento de domínio
Não. O WAF não fornece recurso de redirecionamento de domínio. Para implementar esse tipo de redirecionamento, configure-o no servidor de origem ou na camada de DNS.
Como consultar e modifique regras da lista de permissões do WAF 3.0 por meio de uma API?
Para crie ou modifique regras da lista de permissões, chame a operação CreateDefenseRule e configure o parâmetro whitelist. Para mais informações, consulte CreateDefenseRule.
O que fazer se um nome de domínio continua inacessível após desativar uma regra de bloqueio do Bot Management?
Se um nome de domínio continua inacessível após você desativar uma regra de bloqueio do Bot Management, siga as etapas abaixo para solucionar o problema:
Verifique problemas de cache: acesse o domínio no modo anônimo ou privado do navegador para descartar interferência do cache local.
Verifique o código de status: confira o código de status HTTP específico, como 405 Method Not Allowed, para determinar se a requisição está sendo bloqueada por outro módulo de proteção ou pelo servidor de origem.
Confirme o motivo do bloqueio: obtenha o Request ID mais recente da requisição bloqueada. Consulte a seção Como investigar um bloqueio do WAF com o id da requisição neste tópico para identificar a regra disparada. Isso ajuda a confirme se outra política de mitigação, como uma regra personalizada ou uma regra de proteção CC, bloqueou a requisição.
Quanto tempo leva para uma regra personalizada do WAF entrar em vigor?
As regras personalizadas do WAF entram em vigor em tempo real.
Como configure políticas de mitigação para evitar falsos positivos quando um único domínio atende tanto uma aplicação web quanto um miniapp?
Se um único domínio atende tanto uma aplicação web quanto um miniapp, configure suas políticas de mitigação da seguinte forma para evitar falsos positivos:
Utilize domínios separados: use domínios de segundo nível diferentes para o miniapp e a aplicação web. Em seguida, aplique políticas de mitigação distintas a cada um.
Exclua API: se for necessário usar um domínio compartilhado, exclua as API ou o User-Agent do miniapp das suas regras personalizadas. Isso evita problemas de compatibilidade com recursos como desafios e regras personalizadas avançadas.
Se eu crie vários modelos de regras personalizadas do WAF, como a prioridade é determinada?
A prioridade dos modelos de regras personalizadas do WAF é determinada da seguinte forma:
Ordenação: a ordem de execução das regras personalizadas não é determinada pelo id da regra.
Lógica de execução: se uma requisição corresponder a várias regras no mesmo módulo de proteção e essas regras tiverem a mesma ação, a regra aplicada é escolhida aleatoriamente.
Sugestões de otimização: utilize condições de correspondência granulares para reduzir a sobreposição de regras. Também é possível usar regras da lista de permissões para gerencie sua lógica de permissão.
O que fazer se o WAF bloquear um endereço ip de um provedor de CDN ou cloud que deveria ser permitido?
Se o WAF bloquear um endereço ip de um provedor de CDN ou cloud que deveria ser permitido, siga as etapas abaixo para investigar o problema:
Análise: o WAF determina a localização geográfica de um endereço ip com base em uma biblioteca de endereços ip. Essa localização pode diferir da localização física real de um ponto de presença (POP) de CDN. Por exemplo, um endereço ip de um POP do AWS CloudFront pode ser identificado como fora dos Estados Unidos.
Verifique a titularidade: confira o ambiente de rede real do cliente. Também é possível confirme a titularidade do POP consultando a lista oficial de endereços ip do provedor cloud.
Permita o endereço ip: se necessário, adicione o endereço ip a uma lista de permissões para evitar bloqueio incorreto.
A lista de bloqueios de ip pode bloquear ip por domínio ou bloquear automaticamente domínios associados?
As capacidades da lista de bloqueios de ip do WAF 3.0 são descritas a seguir:
Dimensão de correspondência: a lista de bloqueios de ip suporta apenas o bloqueio de requisições com base no endereço ip ou faixa de endereços ip do cliente. Não é possível adicionar um nome de domínio diretamente a uma lista de bloqueios.
Escopo de aplicação: quando o WAF bloqueia uma requisição, a ação de bloqueio se aplica apenas ao objeto protegido do domínio atualmente associado. O WAF não adiciona automaticamente o endereço ip de source a uma lista de bloqueios global que impediria o acesso a outros sites ou nomes de domínio.
O WAF remove o cabeçalho de resposta HSTS do tráfego gerado por scanners?
O WAF trata o tráfego de scanners de vulnerabilidades e os cabeçalhos de resposta HTTP Strict Transport Security (HSTS) da seguinte forma:
Comportamento padrão: por padrão, o WAF não remove cabeçalhos de resposta HSTS nem aplica processamento especial ao tráfego de scan.
Gatilhos de bloqueio: o WAF executa uma ação de bloqueio ou desafio apenas se o tráfego de scan contiver características de um ataque suspeito e disparar uma regra de mitigação.