Para que um usuário RAM utilize o service de consulta e análise de logs do Web Application Firewall (WAF), é necessário conceder as permissões adequadas por meio de uma conta Alibaba Cloud.
Contexto
As permissões a seguir são obrigatórias para ative e utilizar o service de consulta e análise de logs do WAF.
Operação | Tipo de conta compatível |
Ative o Log Service (operação global única) | Conta Alibaba Cloud |
Autorizar o WAF a gravar dados de log no Logstore dedicado do Log Service em tempo real (operação global única) |
|
Utilizar o recurso de consulta e análise de logs |
|
Conceda permissões aos usuários RAM conforme as necessidades do seu negócio.
|
Cenário |
Permissão |
Procedimento |
|
Conceder todas as permissões operacionais do Log Service a um usuário RAM. |
Permissão |
Consulte as etapas detalhadas em Gerencie RAM user permissions. |
|
Permitir que um usuário RAM visualize logs após a ativação e autorização do service de logs do WAF. |
Permissão |
Consulte as etapas detalhadas em Gerencie RAM user permissions. |
|
Restringir as permissões de um usuário RAM apenas à ativação e uso do service de consulta e análise de logs do WAF, sem liberar outras permissões de gerencie do Log Service. |
Crie uma política personalizada e anexe-a ao usuário RAM. |
Para instruções detalhadas, consulte a seção Procedimento neste tópico. |
Procedimento
Faça login no console RAM com sua conta Alibaba Cloud.
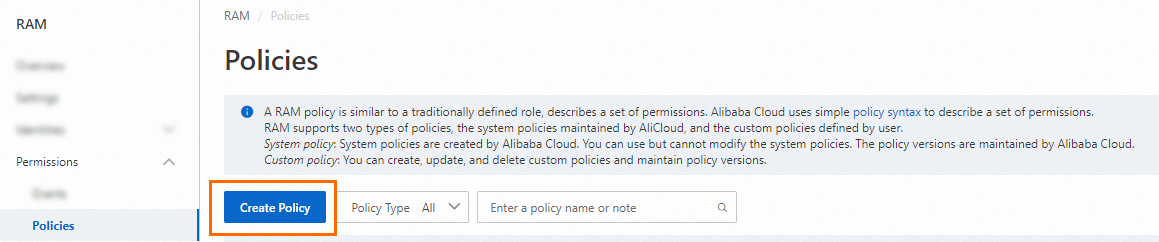
No painel de navegação à esquerda, escolha Permissions > Policies.
-
Na página Policies, clique em Create Policy.
-
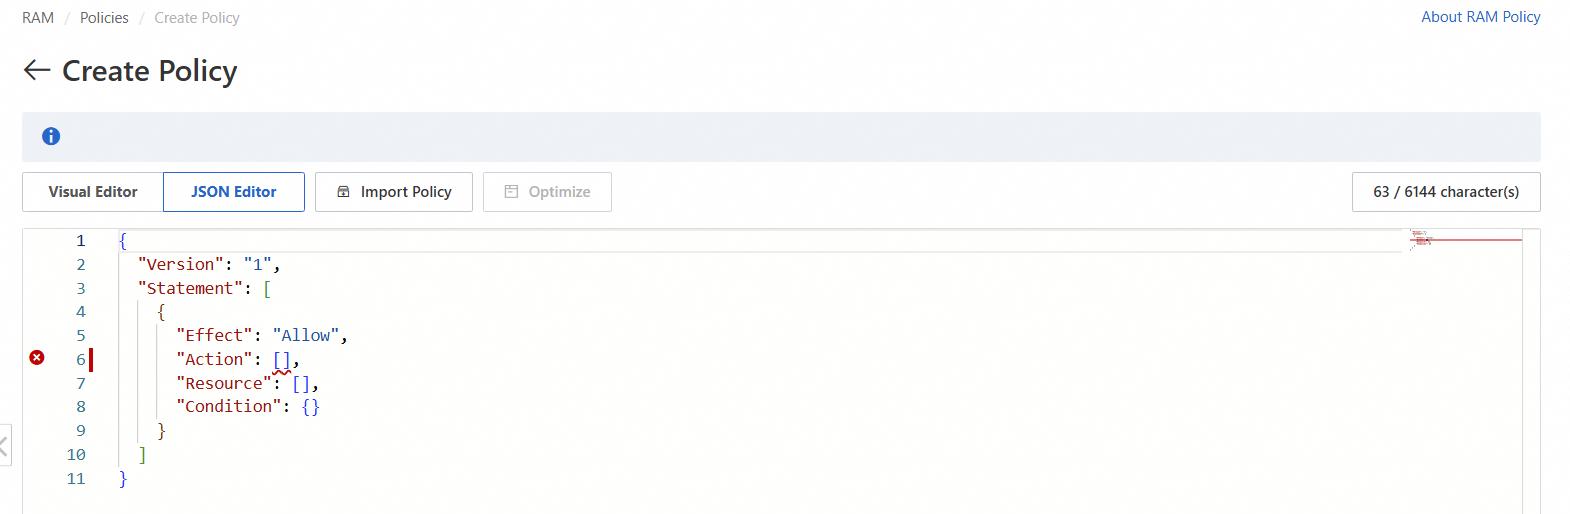
Na página Create Policy, clique em na aba Script.
-
Insira o seguinte policy content e clique em OK.
ImportanteNa política abaixo, substitua
${Project}e${Logstore}pelos nomes do Project e do Logstore dedicados ao WAF.{ "Version": "1", "Statement": [ { "Action": "log:GetProject", "Resource": "acs:log:*:*:project/${Project}", "Effect": "Allow" }, { "Action": "log:CreateProject", "Resource": "acs:log:*:*:project/*", "Effect": "Allow" }, { "Action": "log:ListLogStores", "Resource": "acs:log:*:*:project/${Project}/logstore/*", "Effect": "Allow" }, { "Action": "log:CreateLogStore", "Resource": "acs:log:*:*:project/${Project}/logstore/*", "Effect": "Allow" }, { "Action": "log:GetIndex", "Resource": "acs:log:*:*:project/${Project}/logstore/${Logstore}", "Effect": "Allow" }, { "Action": "log:CreateIndex", "Resource": "acs:log:*:*:project/${Project}/logstore/${Logstore}", "Effect": "Allow" }, { "Action": "log:UpdateIndex", "Resource": "acs:log:*:*:project/${Project}/logstore/${Logstore}", "Effect": "Allow" }, { "Action": "log:CreateDashboard", "Resource": "acs:log:*:*:project/${Project}/dashboard/*", "Effect": "Allow" }, { "Action": "log:UpdateDashboard", "Resource": "acs:log:*:*:project/${Project}/dashboard/*", "Effect": "Allow" }, { "Action": "log:CreateSavedSearch", "Resource": "acs:log:*:*:project/${Project}/savedsearch/*", "Effect": "Allow" }, { "Action": "log:UpdateSavedSearch", "Resource": "acs:log:*:*:project/${Project}/savedsearch/*", "Effect": "Allow" } ] } Na caixa de diálogo Create Policy, insira um Name e uma Description para a policy e clique em OK.
Na página Identities > Users, localize o usuário RAM a autorizar e clique em Add Permissions na coluna Actions.
-
Selecione a política personalizada criada e clique em OK.
Após a autorização, o usuário RAM poderá ative e usar o service de consulta e análise de logs do WAF, mas não conseguirá executar outras operações no Log Service.