Se o endereço IP do servidor de origem ficar exposto, invasores poderão ignorar o WAF e acessar a origem diretamente. Configure o controle de acesso no servidor de origem para permitir apenas os blocos CIDR de back-to-origin do WAF.
Este tópico usa como exemplo uma instância do Elastic Compute Service (ECS) atrás de uma instância do Server Load Balancer (SLB).
O encaminhamento de tráfego começa assim que o site é adicionado ao WAF, independentemente das configurações de proteção do servidor de origem.
Se as instâncias ECS e SLB foram adicionadas ao WAF no Transparent Proxy Mode, todo o tráfego da porta de redirecionamento passa pelo WAF automaticamente. Nesse caso, a proteção do servidor de origem é desnecessária.
Riscos do controle de acesso ao servidor de origem
Políticas de controle de acesso incorretas podem interromper services:
Adicione todos os domínios hospedados ao WAF. Qualquer domínio desprotegido na instância ECS ou SLB pode ser explorado para contornar o WAF e comprometer outros domínios no mesmo servidor.
O failover do cluster do WAF ignora o controle de acesso. Durante um failover, o tráfego vai diretamente para a origem. Se as regras do grupo de segurança ou as listas de permissões do SLB permitirem apenas tráfego do WAF, a origem ficará inacessível.
Os blocos CIDR de back-to-origin mudam com o tempo. O WAF atualiza periodicamente seus blocos CIDR de back-to-origin. Se os novos blocos não forem adicionados às regras do grupo de segurança ou às listas de permissões do SLB, erros HTTP 5XX poderão ocorrer. Verifique regularmente o console do WAF e atualize as políticas conforme necessário.
Remova as políticas de controle de acesso antes de desativar o WAF. Exclua todas as políticas de controle de acesso do servidor de origem antes de redirecionar o tráfego de volta para a origem. Caso contrário, o tráfego não conseguirá alcançar a origem.
Pré-requisitos
Certifique-se de que:
Uma instância ECS atrás de uma instância SLB atue como servidor de origem. What is ECS? | SLB product family
Todos os nomes de domínio na instância ECS ou SLB estejam adicionados ao WAF no CNAME record mode. Add a domain name
Verificar se o IP do servidor de origem está exposto
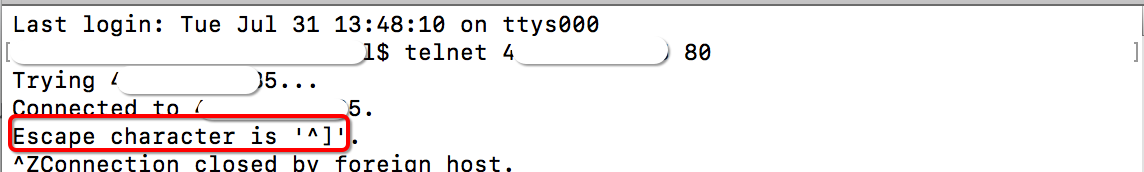
A partir de um host fora da Alibaba Cloud, use Telnet para se conectar ao IP público do servidor de origem na porta de service.
Conexão bem-sucedida: O endereço IP está exposto. Invasores podem ignorar o WAF e acessar a origem diretamente.
Falha na conexão: O endereço IP não está exposto.
Exemplo: Teste a conectividade nas portas 80 e 8080. Se ambas as conexões forem bem-sucedidas, o IP está exposto.
Obter os blocos CIDR de back-to-origin do WAF
Os blocos CIDR de back-to-origin do WAF mudam periodicamente. Adicione novos blocos às regras do grupo de segurança e às listas de permissões prontamente para evitar interrupções no service.
Faça login no console do WAF. Na barra de navegação superior, selecione o grupo de recursos e a região (Chinese Mainland ou Outside Chinese Mainland) da instância do WAF.
No painel de navegação à esquerda, clique em Onboarding.
Na aba CNAME Record, clique em Back-to-origin CIDR Blocks.
Na caixa de diálogo Back-to-origin CIDR Block, clique em Copy.
Configurar regras do grupo de segurança do ECS
Crie duas regras de grupo de segurança: uma para permitir o tráfego de entrada de back-to-origin do WAF e outra para negar todo o restante do tráfego de entrada.
Abrir as configurações do grupo de segurança
Faça login no console do ECS.
No painel de navegação à esquerda, escolha Network & Security > Security groups.
No canto superior esquerdo da barra de navegação superior, selecione a região da instância ECS.
Localize o grupo de segurança desejado e clique em Manage Rules na coluna Operation.
-
Selecione uma direção de regra:
Virtual Private Cloud (VPC): Clique na aba Inbound ou Outbound.
Rede clássica: Clique na aba Inbound, Outbound, Internet Ingress ou Internet Egress.
Adicionar uma regra de permissão para tráfego do WAF
Na aba Inbound, clique em Add Rule.
-
Configure os seguintes parâmetros e clique em Save.
Parâmetro
Descrição
Authorization policy
Selecione Allow.
Priority
Insira 1 (prioridade mais alta).
Protocol Type
Selecione Custom TCP.
Port number range
Selecione HTTP (80) e HTTPS (443).
Authorization Object
Cole os blocos CIDR de back-to-origin do WAF.
Description
Exemplo: Permitir tráfego de entrada dos blocos CIDR de back-to-origin do WAF.
Se o servidor de origem se comunicar com outras aplicações em endereços IP e portas fora dos blocos CIDR de back-to-origin do WAF e das portas padrão HTTP/HTTPS, adicione também esses endereços e portas às regras do grupo de segurança.
Como a regra de permissão tem a prioridade mais alta, todo o tráfego de entrada proveniente dos blocos CIDR de back-to-origin do WAF será permitido.
Certifique-se de incluir todos os blocos CIDR de back-to-origin do WAF. Blocos ausentes causam falhas de acesso.
Adicionar uma regra de negação para todo o restante do tráfego
Na aba Inbound, clique em Add Rule.
-
Configure os seguintes parâmetros e clique em Save.
Parâmetro
Descrição
Authorization policy
Selecione Deny.
Priority
Insira 100 (prioridade mais baixa).
Protocol Type
Selecione Custom TCP.
Port number range
Selecione HTTP (80) e HTTPS (443).
Authorization Object
Insira
0.0.0.0/0. Isso corresponde a todos os blocos CIDR.Description
Exemplo: Bloquear todo o tráfego de entrada.
Com ambas as regras configuradas, a instância ECS aceita apenas tráfego de entrada dos blocos CIDR de back-to-origin do WAF. Todo o tráfego de service deve passar pelo WAF.
Configurar políticas de controle de acesso do SLB
Se a origem estiver atrás de uma instância SLB, configure uma lista de permissões no listener para permitir apenas tráfego do WAF.
Este exemplo usa uma instância do Classic Load Balancer (CLB). Para Application Load Balancer (ALB), siga as instruções em Access control.
Criar uma lista de controle de acesso
Faça login no console do CLB.
Na barra de navegação superior, selecione a região da instância CLB.
No painel de navegação à esquerda, escolha Classic Load Balancer (CLB) > Access Control.
Na página Access Control, clique em Create ACL.
-
No painel Create ACL, configure os seguintes parâmetros e clique em Create.
Parâmetro
Descrição
ACL Name
Insira um nome. Exemplo: Blocos CIDR de back-to-origin do WAF.
Add Multiple Addresses/CIDR Blocks and Descriptions
Cole todos os blocos CIDR de back-to-origin do WAF, um por linha. Substitua as vírgulas da lista copiada por quebras de linha antes de colar.
Configurar listas de permissões do listener
No painel de navegação à esquerda, escolha CLB > Instances.
Na página Instances, localize a instância desejada e clique em seu ID.
-
Na aba Listener, encontre o listener a ser configurado. Clique no ícone
 na coluna Operation e depois clique em Configure ACL. Selecione o listener com base nos services protegidos pelo WAF:
Services HTTP: Selecione o listener HTTP.
Services HTTPS: Selecione o listener HTTPS.
Services HTTP e HTTPS: Selecione ambos os listeners.
-
No painel Configure Access Control, ative a opção Enable Access Control e configure os seguintes parâmetros.
Parâmetro
Descrição
Access Control Mode
Selecione Whitelist: allows only trusted IP addresses to access SLB. para permitir apenas endereços IP específicos.
Select ACL
Selecione a ACL criada para os blocos CIDR de back-to-origin do WAF.
Após a aplicação da lista de permissões, a instância CLB aceita apenas tráfego de entrada dos blocos CIDR de back-to-origin do WAF.
Verificar a configuração
Valide a configuração:
A partir de um host fora da Alibaba Cloud, use Telnet para tentar se conectar à origem nas portas 80 e 8080.
-
Verifique o resultado:
Impossível conectar na porta 80 ou 8080, mas o service funciona normalmente: A configuração está efetiva. O acesso direto à origem foi bloqueado e todo o tráfego passa pelo WAF.
Ainda é possível conectar: Verifique se há entradas ausentes nas regras do grupo de segurança e nas listas de permissões do SLB.