Descrição do problema
Depois de implantar o Web Application Firewall (WAF) para o seu site, o WAF retorna um erro http 405 e exibe uma página de bloqueio ao detectar requisições que podem representar ameaças à segurança do site.
Soluções
WAF 3.0
Obtenha o id da requisição: Quando o WAF bloqueia uma requisição, a página de bloqueio exibe o id da requisição por padrão. Copie o id para consultas subsequentes.
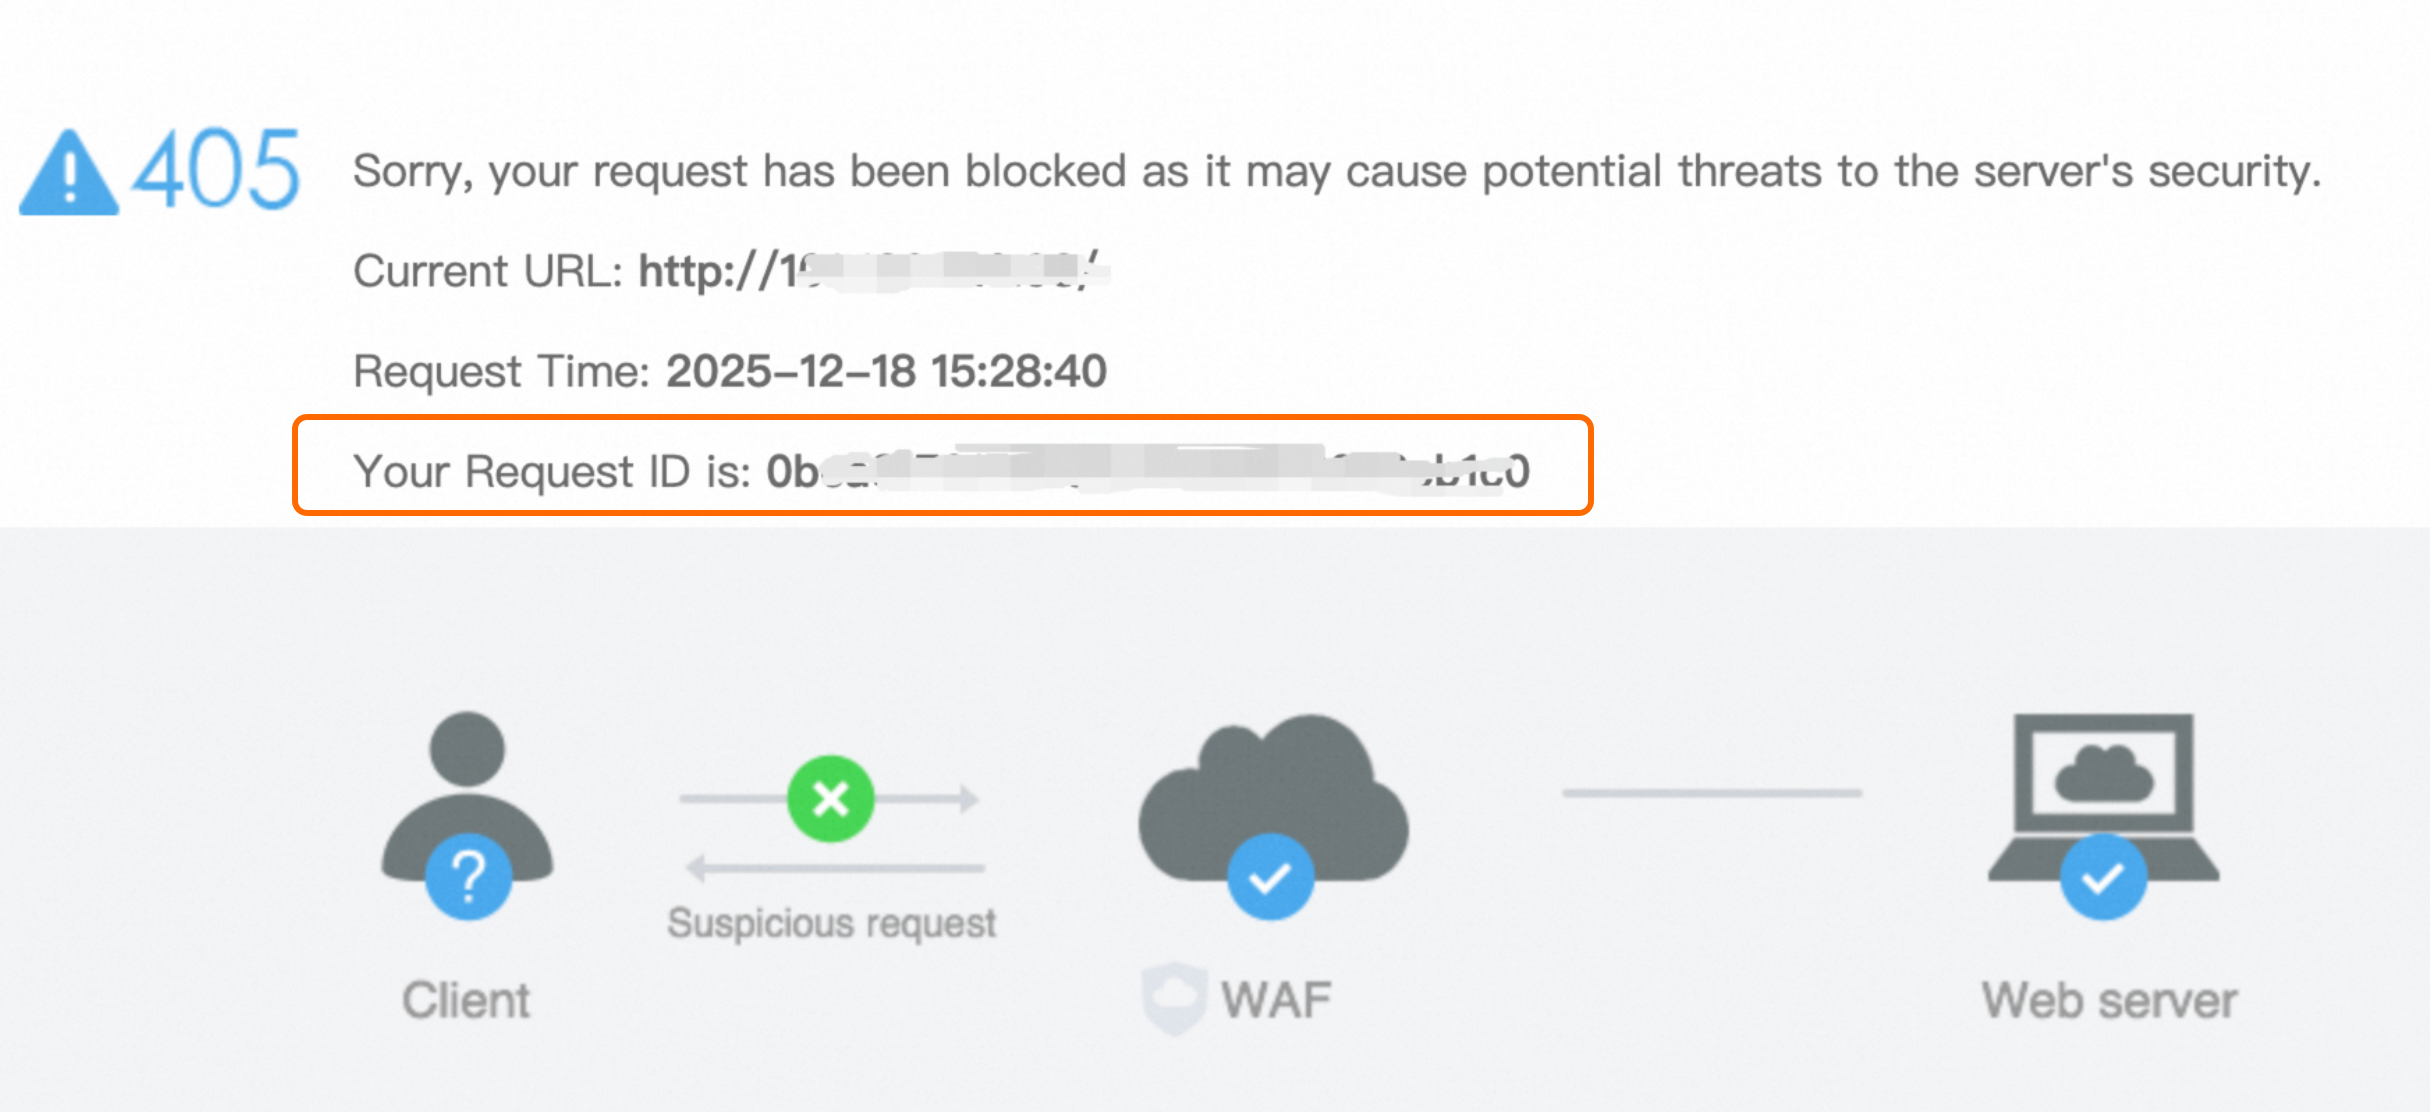
-
Pesquise no console do WAF: acesse o console do Web Application Firewall 3.0. No painel de navegação à esquerda, escolha . defina um intervalo de tempo, cole o id da requisição na caixa de pesquisa "Enter Trace ID" e inicie a pesquisa.
NotaSe a entrega de logs estiver ativada para o objeto protegido, pesquise também na página .
Analise o motivo do bloqueio: Na página Security Reports, visualize o Protection Module e as Rules Matched da requisição. Caso confirme que a requisição é legítima, localize-a nos Logs e clique em Suppress False Positive na coluna Actions. Para mais informações, consulte whitelist.
WAF 2.0
Obtenha o id da requisição: Quando o WAF bloqueia uma requisição, a página de bloqueio exibe o id da requisição por padrão. Copie este id para consultas posteriores.
-
Pesquise no console do WAF: acesse o console do Web Application Firewall.
Se o Log Service estiver ativado para o domínio: No painel de navegação à esquerda, escolha . Na aba Log Search, cole o id da requisição e especifique um intervalo de tempo para pesquisar.
Se o Log Service não estiver ativado: No painel de navegação à esquerda, escolha . Filtre por intervalo de tempo, endereço IP ou URL de ataque.
-
Analise o motivo do bloqueio: Se você confirmar que a requisição bloqueada é tráfego legítimo, execute as seguintes ações com base no tipo de regra:
Falso positivo de regra de proteção integrada do sistema Se o WAF bloquear a requisição com uma regra integrada do sistema do Protection Rules Engine, acesse para desativar a regra específica que acionou o falso positivo.
Falso positivo de regra de proteção personalizada Se o WAF bloquear a requisição com uma regra de proteção personalizada, modifique a regra correspondente. Como alternativa, na página Website Protection, crie uma regra de lista de permissões com condições de correspondência específicas para desativar os módulos ou as regras de proteção designados quando as condições forem atendidas. Para mais informações, consulte Configure a website allowlist.