Este tópico descreve o funcionamento da aceleração segura HTTPS, seus benefícios, casos de uso e como ativá-la. Ative a aceleração segura HTTPS para criptografar requisições entre clientes e pontos de presença (POPs), garantindo a segurança dos dados em trânsito. O ApsaraVideo VOD utiliza uma rede de entrega de conteúdo (CDN) para aceleração.
Contexto
O protocolo HTTP transmite conteúdo em texto simples e não oferece criptografia de dados. O HTTPS é a versão segura do HTTP, pois encapsula o HTTP com o protocolo Secure Sockets Layer (SSL)/Transport Layer Security (TLS). Ele fornece autenticação e comunicação criptografada, sendo amplamente utilizado em comunicações sensíveis à segurança, como transações de pagamento.
Configure a aceleração segura HTTPS no console do ApsaraVideo VOD para criptografar requisições entre clientes e pontos de presença (POPs).
Quando um POP retorna recursos de um servidor de origem para um cliente, ele segue a configuração do servidor de origem. Recomendamos configurar e ativar o HTTPS no seu servidor de origem para implementar criptografia de ponta a ponta.
O certificado HTTPS configurado no console do ApsaraVideo VOD criptografa apenas a comunicação entre clientes e pontos de presença (POPs) da CDN. Quando um POP recupera recursos do seu bucket do VOD na origem (geralmente pela porta 443), trata-se de comunicação interna entre a CDN e a origem, independente do protocolo que os clientes usam para acessar seu nome de domínio acelerado. Para permitir que os clientes acessem seu nome de domínio acelerado via HTTPS, configure um certificado SSL para esse nome de domínio separadamente no console do ApsaraVideo VOD.
Funcionamento
A figura a seguir ilustra o processo de criptografia HTTPS.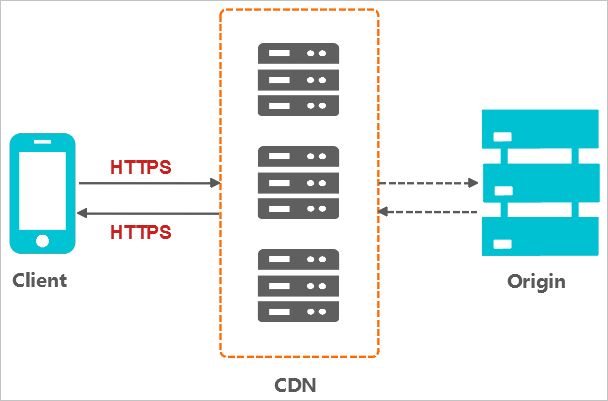
Um cliente envia uma requisição HTTPS.
O servidor gera uma chave pública e uma chave privada. Crie as chaves ou solicite-as a uma autoridade certificadora (CA).
O servidor envia o certificado de chave pública para o cliente.
-
O cliente verifica o certificado.
Se o certificado for válido, o cliente gera um número aleatório (chave), criptografa-o com a chave pública e envia o número criptografado ao servidor.
Se o certificado for inválido, o handshake SSL falha.
NotaA validação inclui as seguintes verificações: se o certificado não expirou, se a autoridade certificadora (CA) emissora é confiável, se a chave pública do emissor valida a assinatura digital no certificado do servidor e se o nome de domínio no certificado corresponde ao nome de domínio real do servidor.
O servidor usa a chave privada para descriptografar a mensagem e obter o número aleatório (chave).
O servidor utiliza a chave para criptografar os dados antes da transmissão.
O cliente usa a chave para descriptografar os dados recebidos do servidor e obter as informações solicitadas.
Benefícios
A transmissão segura HTTPS oferece os seguintes benefícios:
A transmissão segura de dados via HTTPS previne riscos de espionagem, adulteração, falsificação e sequestro comuns na transmissão HTTP em texto simples.
Informações críticas são criptografadas durante a transmissão para evitar vazamentos de dados sensíveis, como captura de IDs de sessão ou conteúdo de cookies por atacantes.
A integridade dos dados é verificada durante a transmissão para prevenir ataques man-in-the-middle (MITM), como sequestro de DNS ou adulteração de conteúdo por terceiros.
O uso de HTTPS é atualmente uma prática padrão. Os principais navegadores marcam sites HTTP como inseguros. Continuar usando HTTP cria vulnerabilidades de segurança e avisos no navegador que podem afastar usuários e reduzir o tráfego.
Os principais navegadores melhoram o ranking de busca para sites HTTPS e suportam HTTP/2, que exige HTTPS. A adoção generalizada de HTTPS também beneficia a segurança, o marketing e a experiência do usuário. Portanto, recomendamos fortemente atualizar seu protocolo de acesso para HTTPS.
Casos de uso
A tabela a seguir descreve os principais casos de uso para transmissão segura HTTPS.
|
Caso de uso |
Descrição |
|
Aplicações empresariais |
Se um site contém informações confidenciais da empresa, como dados de CRM ou ERP, o sequestro ou interceptação dessas informações durante o acesso pode ser catastrófico para a organização. |
|
Informações governamentais |
As informações em sites governamentais devem ser autoritativas e precisas. É essencial prevenir phishing, fraudes e sequestro de informações para evitar crises de confiança pública causadas por vazamentos ou adulteração de dados. |
|
Sistemas de pagamento |
O processo de pagamento envolve informações sensíveis, como nomes e números de telefone. Para evitar sequestro de informações e falsificação fraudulenta, ative a criptografia HTTPS. Isso previne cenários em que clientes, após fazerem um pedido, recebem mensagens fraudulentas com seus dados pessoais e detalhes do pedido, solicitando um segundo pagamento devido a um suposto "pedido travado". Tais golpes podem causar perdas significativas tanto para o cliente quanto para a empresa. |
|
API |
O HTTPS protege a transmissão de informações sensíveis e comandos operacionais críticos, evitando que os dados sejam sequestrados. |
|
Sites corporativos |
O uso de HTTPS exibe o ícone de cadeado de segurança verde (para certificados DV ou OV) ou o nome da empresa na barra de endereços (para certificados EV), proporcionando aos clientes potenciais uma experiência de navegação mais confiável e segura. |
Procedimento
-
Adquira um certificado.
Para ativar a aceleração segura HTTPS, você precisa de um certificado correspondente ao seu nome de domínio acelerado. No Certificate Management Service, solicite um certificado de teste pessoal gratuito ou adquira um certificado comercial conforme suas necessidades de negócio.
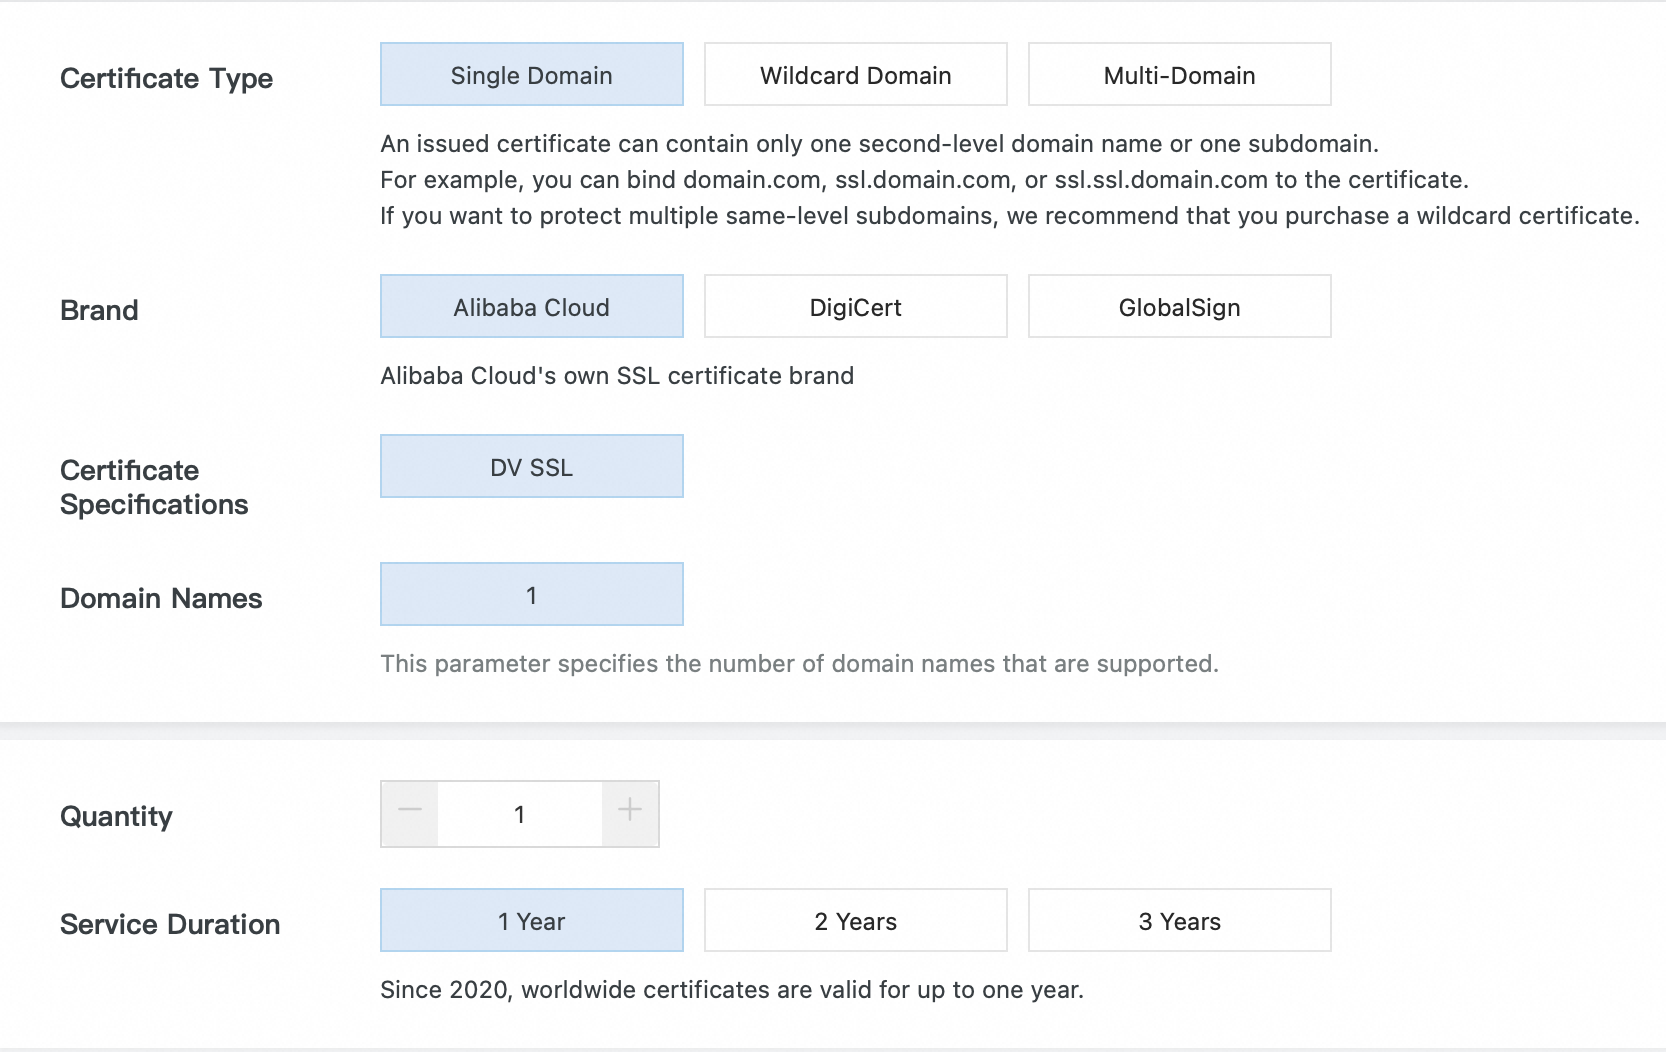
Ao adquirir um certificado para um nome de domínio de segundo nível (por exemplo,
sub.example.com), complete a validação DNS adicionando um registro TXT ao nome de domínio principal (example.com), e não ao nome de domínio de segundo nível. Use o nome de host e o valor do registro fornecidos na página de solicitação do certificado. Após configurar o registro TXT, aguarde aproximadamente 10 minutos para a propagação do DNS antes de tentar a validação novamente. -
Configure o certificado HTTPS.
Antes de configurar o certificado HTTPS, verifique o status do seu nome de domínio acelerado no console do ApsaraVideo VOD. Se o status do domínio mostrar Configuring, não será possível configurar o certificado HTTPS. Aguarde até que o botão Manage apareça para o domínio e, em seguida, acesse a página de configurações HTTPS para configurar o certificado SSL e ativar a aceleração segura HTTPS.
No painel de navegação à esquerda, escolha Configuration Management.
Clique em para acessar a página Domain Names.
Localize o nome de domínio desejado e clique em Configure na coluna Actions.
Clique na aba HTTPS. Na seção HTTPS Certificate, clique em Modify.
-
Modifique a configuração.
NotaUm certificado HTTPS expirado ou inválido pode causar falhas na reprodução. Certifique-se de que seu certificado seja válido e não esteja expirado.
Parâmetro
Descrição
Certificate Type
Certificate Management Service
Solicite certificados de diversas marcas e tipos no console do SSL Certificate Service. Para mais informações, consulte Apply for a certificate.
Solicite certificados de diversas marcas e tipos. Para mais informações, consulte Apply for a certificate.
Após solicitar um certificado de teste pessoal gratuito, defina Certificate Type como Certificate Management Service e selecione o certificado de teste gratuito solicitado.
Um certificado de teste pessoal gratuito geralmente é emitido dentro de um a dois dias úteis. Durante esse período, escolha fazer upload de um certificado personalizado ou de outro certificado do Certificate Management Service.
NotaO tempo de emissão do certificado varia conforme a CA e pode levar de algumas horas a dois dias úteis.
Um certificado de teste pessoal gratuito tem validade de três meses. Se você desativar a aceleração segura HTTPS e reativá-la enquanto o certificado ainda estiver válido, o sistema reutilizará o certificado. Caso o certificado tenha expirado ao reativar o recurso, solicite um novo. Certificados de teste pessoais gratuitos não podem ser renovados — não é possível estender o período de validade de um certificado existente. Para obter um novo certificado, faça login no console do Digital Certificate Management Service e solicite um novo certificado de teste pessoal gratuito.
O domínio do certificado SSL deve corresponder exatamente ao seu nome de domínio acelerado. Por exemplo, se seu domínio acelerado for
example.com, o domínio do certificado também deve serexample.com. Usar um certificado emitido para um domínio diferente causará falha na aceleração HTTPS ou resultará em erros de acesso.Como escolher o tipo de certificado:
Se você já solicitou um certificado no console do Digital Certificate Management Service (incluindo certificados de teste gratuitos), selecione Cloud Shield como tipo de certificado e escolha seu certificado na lista. Nenhuma entrada manual é necessária.
Se estiver usando um certificado adquirido de uma CA terceirizada (como DigiCert, Let's Encrypt ou outras), selecione Custom como tipo de certificado e faça upload do conteúdo do certificado formatado em PEM e da chave privada. Não há regra obrigatória de nomenclatura para o nome do certificado — nomeie-o como preferir. Ao fazer upload de um certificado Custom, cole o conteúdo da chave pública (no formato PEM ou CRT) do arquivo de certificado SSL baixado no campo Content e cole o conteúdo da chave privada (Key) no campo Private Key. Copie apenas a seção de código do certificado, sem incluir caracteres extras.
Um certificado wildcard abrange apenas nomes de domínio no mesmo nível. Por exemplo,
.example.comabrange apenas nomes de domínio de segundo nível (comovod.example.com) e não cobre nomes de domínio de terceiro nível (comovideo.vod.example.com). Se seu nome de domínio acelerado for de terceiro nível, solicite um certificado wildcard no nível correspondente (como.vod.example.com) ou um certificado de domínio único.Certificados de teste gratuitos: Faça login no console do Digital Certificate Management Service > SSL Certificate Management > Personal Test Certificate (anteriormente Free Certificate) > Create Certificate. Cada ano civil é limitado a 20 certificados, com período de validade de 3 meses.
Acesse o console de certificados em SSL Certificate Service.
Acesse o console de certificados em Certificate Management Service.
Custom
Se nenhum certificado adequado estiver disponível na lista de certificados, escolha esta opção para fazer upload de um certificado personalizado. Especifique um nome para o certificado e, em seguida, cole o conteúdo do certificado e a chave privada. O certificado é salvo no Alibaba Cloud Certificate Management Service. Visualize o certificado na página My Certificates.
NotaSe ocorrer um erro de "duplicate certificate name" ao fazer upload de um certificado Custom, renomeie o certificado e tente novamente.
Não há restrição quanto à marca do certificado para um certificado personalizado. Um certificado emitido por qualquer CA pode ser usado para aceleração segura HTTPS, desde que esteja no formato correto (PEM), seu nome de domínio corresponda ao seu nome de domínio acelerado e não tenha expirado.
Certificate Name
Este parâmetro é obrigatório quando Certificate Type está definido como Certificate Management Service ou Custom.
Content
Este parâmetro é obrigatório quando Certificate Type está definido como Custom. Cole o conteúdo da chave pública do seu certificado neste campo. Para o formato necessário, consulte o PEM Encoding Example abaixo da caixa de entrada Content. Copie apenas a seção de código do certificado, sem incluir caracteres extras.
Private Key
Este parâmetro é obrigatório quando Certificate Type está definido como Custom. Cole o conteúdo da chave privada do seu certificado neste campo. Para o formato necessário, consulte o PEM Encoding Example abaixo da caixa de entrada Private Key. Copie apenas a seção de código do certificado, sem incluir caracteres extras.
Clique em OK para salvar a configuração.
Próximos passos
O certificado HTTPS atualizado entra em vigor globalmente em cerca de um minuto. Verifique se o certificado entrou em vigor acessando seus recursos via HTTPS. Confirme se a URL na barra de endereços do seu navegador começa com https:// e se um ícone de cadeado aparece à esquerda da barra de endereços. Isso indica uma conexão segura.
Como os certificados SSL afetam a reprodução:
A reprodução de pré-visualização no console do ApsaraVideo VOD requer o protocolo HTTPS. Se nenhum certificado SSL válido estiver configurado para o domínio, clicar em Play no console pode exibir um erro de protocolo não suportado ou tornar o recurso inacessível.
Problemas comuns de reprodução, como tela preta no player web, avisos de segurança do navegador (por exemplo, no Firefox ou Safari) ou falhas em players de terceiros, frequentemente são causados por um certificado SSL expirado ou não configurado. Verifique o status do seu certificado e renove-o prontamente, se necessário.
O certificado SSL referenciado em erros de criptografia padrão do ApsaraVideo VOD refere-se especificamente ao certificado configurado para seu nome de domínio acelerado CDN personalizado no gerenciamento de domínios do console do ApsaraVideo VOD. Garanta que ele seja válido e que o HTTPS forçado esteja ativado.
Para acessar o console, vá para Console do ApsaraVideo VOD > Configuration Management > Distribution Acceleration Configuration > Domain Names > Configure > HTTPS Configuration.
Perguntas frequentes
Preciso fazer upload novamente dos meus recursos de vídeo após substituir ou renovar um certificado SSL?
Não. Substituir ou renovar um certificado HTTPS afeta apenas a camada de criptografia de transporte e não impacta os arquivos de origem de vídeo armazenados no OSS. Não é necessário fazer upload novamente de nenhum recurso de vídeo.
O que posso fazer se a reprodução de vídeo falhar ou recursos não carregarem em um site HTTPS?
Se seu site usa HTTPS, mas referencia links de vídeo via HTTP que não são cobertos por um certificado válido, os navegadores aplicam políticas de segurança de conteúdo misto e bloqueiam a requisição. Como resultado, o vídeo não é reproduzido ou o recurso não carrega.
Para resolver isso, ative a aceleração segura HTTPS para seu nome de domínio acelerado do ApsaraVideo VOD e configure um certificado SSL, para que os links dos seus recursos de vídeo também usem o protocolo HTTPS.
Se você reproduzir vídeos através do console do Alibaba Cloud, o console impõe HTTPS. Após vincular um nome de domínio personalizado, configure um certificado HTTPS para que a reprodução funcione normalmente. Se usar diretamente o nome de domínio padrão do bucket VOD, nenhum certificado é necessário, mas o nome de domínio do bucket não suporta compartilhamento de recursos de origem cruzada (CORS) personalizado e é deduzido do seu plano de transferência de dados com uma proporção maior (1:3). Recomendamos configurar um nome de domínio acelerado e solicitar um certificado SSL (use um certificado de teste gratuito ou faça upload do seu próprio certificado).
Quando devo renovar meu certificado SSL?
Configure um novo certificado SSL antes que o atual expire — não é necessário esperar o certificado expirar. Faça upload ou selecione um novo certificado a qualquer momento durante o período de validade do certificado através do console (Configuration Management > Distribution Acceleration Configuration > Domain Names > HTTPS Configuration > Modify Configuration).
Preciso implantar manualmente o certificado ou aguardar revisão após configurar ou atualizar um certificado HTTPS?
Nenhuma operação manual é necessária. Assim que seu certificado SSL passar na revisão, ele entrará em vigor automaticamente. Após concluir ou substituir a configuração do certificado HTTPS no console do ApsaraVideo VOD, o sistema implanta automaticamente o certificado nos pontos de presença (POPs) da CDN — não é necessário implantá-lo manualmente no servidor de origem ou na CDN. Conforme descrito na seção Próximos passos, a atualização entra em vigor em toda a rede em cerca de 1 minuto; verifique isso acessando o endereço HTTPS em um navegador e confirmando se o ícone de cadeado aparece na barra de endereços.
Faça login no Console do ApsaraVideo VOD para gerenciar seus certificados.
O que posso fazer se os vídeos não puderem ser reproduzidos após configurar um certificado HTTPS?
Se você configurou um certificado HTTPS para seu nome de domínio acelerado VOD, mas não consegue reproduzir vídeos via HTTPS, solucione o problema seguindo as etapas abaixo:
Verifique a correspondência do nome de domínio do certificado: Certifique-se de que o nome de domínio vinculado ao certificado (CN ou SAN) corresponda exatamente ao seu nome de domínio acelerado VOD. O erro do navegador
net::ERR_CERT_COMMON_NAME_INVALIDgeralmente indica incompatibilidade de nome de domínio.Verifique o formato do certificado: O HTTPS do VOD suporta apenas certificados no formato PEM. Ao baixar o certificado do SSL Certificate Service, selecione o formato Nginx, que inclui o arquivo de certificado
.crte o arquivo de chave privada.key. Para converter um certificado em outro formato para PEM, consulte Certificate formats.Verifique o status da implantação: No console do VOD, escolha Configuration Management > Distribution Acceleration Configuration > Domain Names e confirme se o HTTPS está ativado para o nome de domínio alvo. Após atualizar o certificado, leva cerca de 1 minuto para entrar em vigor em toda a rede. Aguarde e tente novamente.
Verifique o período de validade do certificado: Certifique-se de que o certificado não expirou. Um certificado HTTPS expirado ou inválido pode causar falhas na reprodução. Renove o certificado prontamente. Verifique a data de expiração do certificado no console do Digital Certificate Management Service.