O assistente de permissões simplifica a configuração de políticas do RAM para recursos do SLS.
Procedimento
Faça login no console do Simple Log Service.
-
Na seção Projects, clique em no projeto desejado.
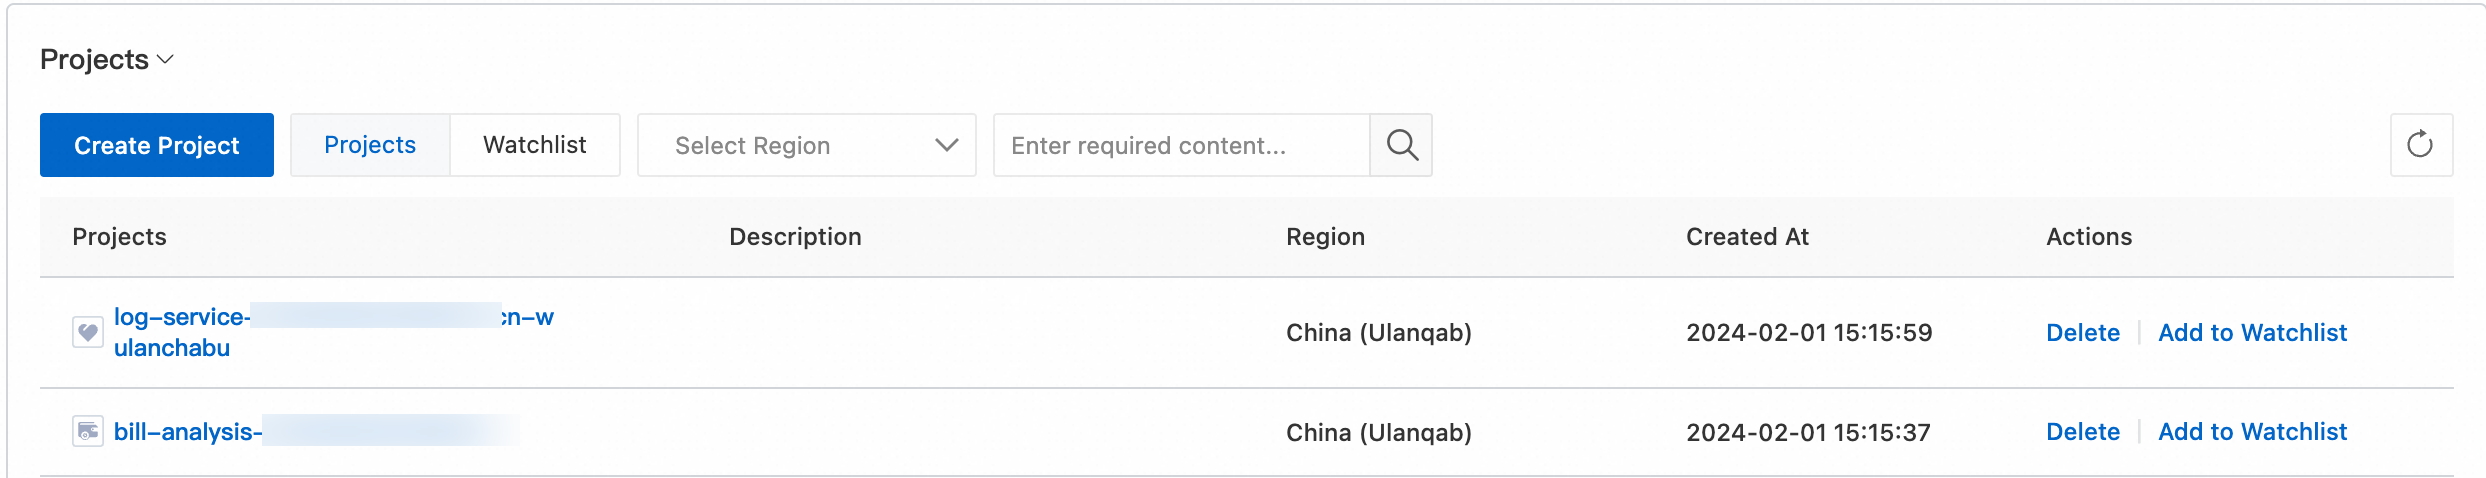
No painel de navegação à esquerda, escolha .
-
Na página Permission Assistant, configure os parâmetros a seguir e clique em Next.
Os modos disponíveis são Common Project e APP.
-
Common Project
O modo Common Project abrange todos os módulos funcionais do SLS.
Parâmetro
Descrição
Select Scenario
Selecione um cenário predefinido ou personalize os módulos.
Cada módulo oferece permissões de gerenciamento e somente leitura.
ImportanteDependências entre módulos:
-
As permissões de projeto (somente leitura ou gerenciamento) são obrigatórias para que as permissões de outros módulos tenham efeito.
-
Selecionar Data Ingestion seleciona automaticamente o módulo Logstore.
-
Visualization depende de Data Query.
-
Alerting, Subscription e Data Ingestion (Cloud Product Integration) dependem de Visualization. Alerting e Subscription concedem automaticamente permissões de gerenciamento para Visualization.
Resources
Configure os recursos aos quais as permissões se aplicam. Use um asterisco (
*) como caractere curinga para nomes de projetos e Logstores. Exemplos:-
Acesso total a todos os recursos do SLS:
"Action": "log:*", "Resource": "*", -
Acesso limitado ao projeto
project01:acs:log:*:*:project/project01acs:log:*:*:project/project01/*
-
Acesso limitado a
logstore01emproject01:acs:log:*:*:project/project01/logstore/logstore01acs:log:*:*:project/project01/logstore/logstore01/*
Condition
Opcionalmente, adicione condições para restringir o acesso. Consulte Policy elements.
-
-
APP
O modo APP abrange aplicativos como Cost Manager, Log Audit Service e K8s Event Center.
Parâmetro
Descrição
Applications
Selecione os aplicativos e defina suas permissões como Allow ou Deny.
Select Scenario
Ao definir a permissão de um aplicativo como Allow, os módulos necessários são selecionados automaticamente. É possível personalizar essa seleção.
Cada módulo oferece permissões de gerenciamento e somente leitura.
ImportanteDependências entre módulos:
-
As permissões de projeto (somente leitura ou gerenciamento) são obrigatórias para que as permissões de outros módulos tenham efeito.
-
Selecionar Data Ingestion seleciona automaticamente o módulo Logstore.
-
Visualization depende de Data Query.
-
Alerting, Subscription e Data Ingestion (Cloud Product Integration) dependem de Visualization. Alerting e Subscription concedem automaticamente permissões de gerenciamento para Visualization.
Resources
Os recursos são selecionados automaticamente com base no APP escolhido e não podem ser modificados.
Condition
Opcionalmente, adicione condições para restringir o acesso. Consulte Policy elements.
-
-
-
Visualize a política de acesso e edite-a conforme necessário. A tabela a seguir descreve as ações disponíveis. Clique em Next ao concluir.
Ações
Descrição
Format
Formata código JSON editado manualmente.
Compress
Remove espaços extras e quebras de linha para reduzir o tamanho da política. As políticas possuem um limite de caracteres.
Reset
Descarta todas as edições manuais e restaura a política para seu estado gerado originalmente.
Copy to clipboard
Copia a política para a área de transferência.
Add to custom template
Salva a política como um modelo personalizado para reutilização.
NotaO modelo fica armazenado no armazenamento local do navegador e não pode ser acessado por outros navegadores.
-
Crie uma política personalizada.
Faça login no console do RAM usando sua conta Alibaba Cloud ou um usuário do RAM com direitos administrativos.
No painel de navegação à esquerda, escolha .
Na página Policies, clique em Create Policy.
Na página Create Policy, clique em na aba JSON, substitua o conteúdo existente pela política da Etapa 5 e clique em OK.
Na caixa de diálogo Create Policy, insira um policy name e uma Description e clique em OK.
-
Anexe a política personalizada da Etapa 6 a um usuário do RAM ou a uma função do RAM. Grant permissions to a RAM user e Manage the permissions of a RAM role.
O principal poderá então acessar os recursos de acordo com a política anexada.
Permissões mínimas para ingestão de dados via SDK
Ao escrever e ler logs por meio de um SDK do Simple Log Service, garanta que a política final siga o princípio do menor privilégio e contenha as seis ações a seguir, independentemente de você gerar a política no Permission Assistant ou escrevê-la manualmente. Se você conceder apenas log:PostLogStoreLogs e log:GetLogStoreLogs, as chamadas de API retornarão um erro de permissão 401, pois log:ListProject é a permissão pré-requisito para acessar o Simple Log Service.
|
Ação |
Descrição |
|
|
Lista projetos. Esta é a permissão pré-requisito para acessar o Simple Log Service. |
|
|
Consulta os detalhes de um projeto. |
|
|
Lista LogStores. |
|
|
Escreve logs. |
|
|
Obtém um cursor e lê dados de log. |
|
|
Consulta logs. |
Exemplo de política:
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "log:ListProject",
        "log:GetProject",
        "log:ListLogStores",
        "log:PostLogStoreLogs",
        "log:GetCursorOrData",
        "log:GetLogStoreLogs"
      ],
      "Resource": "acs:log:*:*:project/*"
    }
  ]
}
No exemplo de política, Resource está definido como acs:log:*:*:project/*, o que abrange todos os projetos na conta Alibaba Cloud atual. Para restringir o escopo da permissão, substitua esse valor por um projeto ou LogStore específico usando a mesma notação do parâmetro Resources apresentado anteriormente neste procedimento.
Operações relacionadas
-
Aplicação de um modelo de política comum
A aba Permission Assistant fornece modelos de política comuns. Selecione um modelo que atenda às suas necessidades.
-
Aplicação de um modelo de política personalizado
Na aba Permission Assistant, salve uma política personalizada como modelo para reutilização.
NotaModelos personalizados ficam armazenados no armazenamento local do navegador e não podem ser acessados por outros navegadores.