Os Elastic IP Addresses (EIPs) da Alibaba Cloud oferecem a opção EIPs com Anti-DDoS (Enhanced), que fornece capacidade profissional de mitigação de DDoS no nível de Tbps. Essa solução é ideal para cenários que exigem alta proteção de segurança e baixa latência, como jogos online em grande escala e grandes eventos de transmissão ao vivo. Este tópico descreve como associar um EIP com Anti-DDoS (Enhanced) a uma instância de Network Load Balancer (NLB) e usá-lo para ative o acesso à rede pública.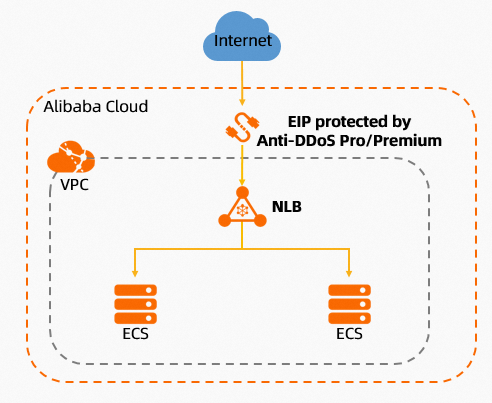
Sobre EIPs com Anti-DDoS (Enhanced)
A Alibaba Cloud disponibiliza EIPs com Anti-DDoS (Enhanced). Ao adquirir uma instância de EIP, selecione essa opção no console do Elastic IP Address. Os EIPs com Anti-DDoS (Enhanced) oferecem capacidade profissional de mitigação de DDoS no nível de Tbps em modo de proteção nativa. Com esses EIPs, não é necessário configure services adicionais de Anti-DDoS Proxy nem alterar os endereços IP do seu negócio. Para mais informações, consulte EIP with Anti-DDoS (Enhanced).
Limites
A região da instância NLB deve corresponder à região do EIP com Anti-DDoS (Enhanced).
Limites de uso para EIPs com Anti-DDoS (Enhanced)
Somente EIPs com pagamento conforme o uso e tipo de linha BGP (Multi-ISP) suportam o Anti-DDoS (Enhanced).
Ao especifique um pool de endereços IP para crie um EIP com Anti-DDoS (Enhanced), o pool de endereços IP também deve ser do tipo Anti-DDoS (Enhanced).
-
Regiões que atualmente suportam o Anti-DDoS (Enhanced):
Regiões que suportam EIPs com Anti-DDoS (Enhanced)
Área
Região
China
China (Beijing), China (Hangzhou), China (Shanghai), China (Hong Kong)
Ásia-Pacífico
Philippines (Manila), Japan (Tokyo), Singapore, Malaysia (Kuala Lumpur), Indonesia (Jakarta)
Europa e Américas
US (Virginia), US (Silicon Valley), Germany (Frankfurt), UK (London)
Regiões que suportam pools de endereços IP com Anti-DDoS (Enhanced)
Área
Região
China
China (Hong Kong)
Ásia-Pacífico
Philippines (Manila), Japan (Tokyo), Singapore, Malaysia (Kuala Lumpur), Indonesia (Jakarta)
Europa e Américas
US (Virginia), US (Silicon Valley), Germany (Frankfurt), UK (London)
Limites de uso para associação de EIPs com Anti-DDoS (Enhanced) a instâncias NLB
Para associar uma instância NLB a um EIP protegido pelo Anti-DDoS Pro/Premium, certifique-se de que o EIP não esteja associado a uma instância de Internet Shared Bandwidth. Após associar a instância NLB ao EIP protegido pelo Anti-DDoS Pro/Premium, associe o EIP à largura de banda compartilhada no console do Server Load Balancer. EIPs protegidos pelo Anti-DDoS Pro/Premium só podem ser associados a instâncias de Internet Shared Bandwidth que utilizem linhas BGP (Multi-ISP).
Visão geral do faturamento
Após associar um EIP com Anti-DDoS (Enhanced) a uma instância NLB, serão geradas taxas de proteção de segurança cobradas pelo service Anti-DDoS.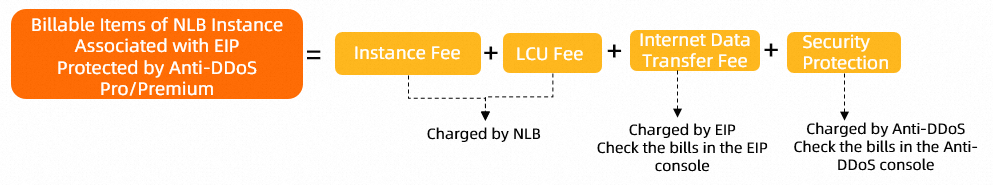
|
Item de cobrança |
Fórmula de faturamento |
Referências |
|
Taxa de instância |
|
|
|
Taxa de LCU |
|
|
|
Taxa de rede pública |
Um NLB privado não gera taxas de transferência de dados pela Internet; essas taxas são cobradas apenas quando você adquire um NLB público. Após associar o NLB a um EIP com Anti-DDoS (Enhanced), o EIP incorre em taxas de instância e taxas de tráfego. Para mais informações, consulte pay-as-you-go. |
|
|
Taxa de proteção de segurança |
A associação de um EIP com Anti-DDoS (Enhanced) a uma instância NLB gera taxas de proteção de segurança. Para mais informações, consulte Anti-DDoS Origin 2.0 (pay-as-you-go). Aviso
O service Anti-DDoS Origin (pagamento conforme o uso) ativado durante a compra de um EIP com Anti-DDoS (Enhanced) possui faturamento mensal e exige um período mínimo de ativação de 30 dias. Não é possível desativar o service dentro de 30 dias após a ativação. |
|
Pré-requisitos
Crie uma virtual private cloud (VPC) chamada VPC1. Para mais informações, consulte Create a VPC.
-
Crie as instâncias ECS01 e ECS02 na VPC1 e implante dois services Nginx diferentes nelas.
Para instruções sobre como crie instâncias ECS, consulte Custom purchase of instances.
Para instruções sobre como implantar o Nginx, consulte Manually deploy an LNMP environment (CentOS 7).
Crie um grupo de servidores NLB chamado RS01 e adicione ECS01 e ECS02 como servidores de backend. Para mais informações, consulte NLB server groups.
Se planeja usar Internet Shared Bandwidth, adquira-o primeiro. Neste exemplo, foi adquirido um Internet Shared Bandwidth BGP (Multi-ISP). Para mais informações, consulte Create and manage Internet Shared Bandwidth.
Fluxo de configuração

Etapa 1: Crie um EIP com Anti-DDoS (Enhanced)
Antes de associar um EIP com Anti-DDoS (Enhanced) a uma instância NLB, acesse o console do Elastic IP Address para adquirir um.
Faça login no console do Elastic IP Addresses.
Na página Elastic IP Addresses, clique em Create EIP.
-
Na página de criação do Elastic IP Address, se esta for a primeira vez que você adquire um EIP com Anti-DDoS (Enhanced), siga as instruções na tela e clique em Anti-DDoS Origin (pagamento conforme o uso) para ative o service Anti-DDoS Origin (pagamento conforme o uso).
AvisoO service Anti-DDoS Origin (pagamento conforme o uso) ativado durante a compra de um EIP com Anti-DDoS (Enhanced) possui faturamento mensal e exige um período mínimo de ativação de 30 dias. Não é possível desativar o service dentro de 30 dias após a ativação.
Após ative o service Anti-DDoS Origin (pagamento conforme o uso), faça login no Traffic Security console. Em seguida, acesse ou para visualize os detalhes da sua instância Anti-DDoS Origin ativada.
-
Após ative o Anti-DDoS Origin, na página de criação do Elastic IP Address, configure o EIP conforme descrito abaixo e clique em Buy Now para concluir o pagamento.
Esta seção lista apenas os itens de configuração relevantes para este tópico. Para outros parâmetros, consulte Request an EIP.
Configuração
Descrição
Billing Method
Selecione um método de faturamento para o EIP. Neste exemplo, selecione Pay-as-you-go.
Region
Selecione uma região para o EIP.
Certifique-se de que a região do EIP corresponda à região da sua instância NLB. Neste exemplo, selecione China (Hangzhou).
Tipo de linha
Selecione um tipo de linha para o EIP. Neste exemplo, selecione BGP (Multi-ISP).
Proteção de segurança
Selecione um nível de proteção de segurança com base nas necessidades do seu negócio. Neste exemplo, selecione Anti-DDoS (Enhanced).
-
Default: Fornece capacidade básica de mitigação de DDoS de até 5 Gbps.
-
Anti-DDoS (Enhanced): Fornece capacidade profissional de mitigação de DDoS no nível de Tbps.
Tráfego
Selecione um método de medição para o tráfego do EIP. Neste exemplo, selecione Pay-by-traffic.
Quantidade
Selecione a quantidade de EIPs com Anti-DDoS (Enhanced) a serem adquiridos com base nas necessidades do seu negócio.
-
Etapa 2: Associar o EIP com Anti-DDoS (Enhanced) a uma instância NLB
É possível associar um EIP com Anti-DDoS (Enhanced) ao crie uma nova instância NLB ou ao alterar o tipo de rede de uma instância NLB existente. Escolha o cenário apropriado conforme suas necessidades.
Nova instância NLB
Ao crie uma nova instância NLB, selecione um EIP com Anti-DDoS (Enhanced) existente na página de compra.
Faça login no console do NLB.
Na barra de navegação superior, selecione a região da instância NLB. Neste exemplo, selecione China (Hangzhou).
Na página Instances, clique em Create NLB.
-
Na página de compra do Network Load Balancer (Pay-as-you-go)Network Load Balancer (Pay-as-you-go) International Site, conclua as configurações a seguir e clique em Create Now. Em seguida, siga as instruções na tela para concluir o pagamento.
Esta seção lista apenas os itens de configuração relevantes para este tópico. Para outros parâmetros, consulte Create an NLB instance.
Network Type: Selecione Public.
VPC: Selecione a VPC1 existente.
-
Zone: Selecione zonas e vSwitches e atribua o EIP com Anti-DDoS (Enhanced) criado às zonas selecionadas.
NotaO NLB suporta implantação em múltiplas zonas. Se a região suportar duas ou mais zonas, selecione pelo menos duas zonas para garantir alta disponibilidade. O NLB não cobra taxas extras para múltiplas zonas.
Se não existir nenhum vSwitch em uma zona, crie um conforme solicitado pelo console.
Uma única instância NLB pode usar tanto um EIP com Anti-DDoS (Enhanced) quanto um EIP de proteção de segurança padrão. A opção padrão Automatically assign public IP cria um EIP de proteção de segurança padrão BGP (Multi-ISP) com pagamento conforme o uso (pagamento por tráfego).
-
Configure um listener para a instância NLB. Neste exemplo, um listener TCP é configurado usando o grupo de servidores NLB existente RS01.
Retorne à página Instances do NLB. Na coluna Actions da instância alvo, clique em Create Listener.
-
No assistente Configure Listener, configure os parâmetros do listener e clique em Next.
Esta seção lista apenas alguns parâmetros. Mantenha os demais parâmetros com seus valores padrão. Para mais informações, consulte Add a TCP listener.
Listener Protocol: Neste exemplo, selecione TCP. Configure conforme necessário.
Listener Port: Defina como 80.
No assistente Select Server Group, selecione o grupo de servidores RS01 existente e clique em Next.
No assistente Configuration Review, confirme as configurações e clique em Submit.
Instância NLB privada existente
Para associar um EIP com Anti-DDoS (Enhanced) a uma instância NLB de rede privada existente, atribua um EIP com Anti-DDoS (Enhanced) à instância NLB ao alterar o tipo de rede.
Faça login no console do NLB.
Na barra de navegação superior, selecione a região da instância. Neste exemplo, selecione China (Hangzhou).
Na página Instances, localize a instância NLB privada alvo e clique no ID da instância.
Na aba Instance Details, na seção Basic Information, clique em Change Network Type ao lado de IPv4 em Network Type.
-
Na caixa de diálogo Change Network Type, defina IP Address Type como EIP. Na lista suspensa Assign EIP, selecione o EIP com Anti-DDoS (Enhanced) criado em Step 1: Create an EIP with Anti-DDoS (Enhanced). Clique em OK.
Uma única instância NLB pode usar tanto um EIP com Anti-DDoS (Enhanced) quanto um EIP de proteção de segurança padrão. Selecionar Purchase EIP cria um EIP de proteção de segurança padrão BGP (Multi-ISP) com pagamento conforme o uso (pagamento por tráfego).
Instância NLB pública existente
Se sua instância NLB de rede pública já estiver associada a um EIP de proteção de segurança padrão, associe essa instância NLB a um EIP com Anti-DDoS (Enhanced). Execute as etapas a seguir:
Altere a instância NLB pública para privada.
Ao alterar o tipo de rede, atribua o EIP com Anti-DDoS (Enhanced) à instância NLB privada.
Ao crie uma instância NLB pública, a opção padrão Automatically assign public IP associa um EIP de proteção de segurança padrão BGP (Multi-ISP) com pagamento conforme o uso (pagamento por tráfego).

Etapa 1: Alterar a instância NLB pública para privada
Na página Instances, localize a instância NLB pública alvo e clique no ID da instância.
Na aba Instance Details, na seção Basic Information, clique em Change Network Type ao lado de IPv4 em Instance Details.
-
Na caixa de diálogo Change Network Type, confirme o impacto da alteração e clique em OK.
Essa alteração leva cerca de um minuto para entrar em vigor. Na aba Instance Details, quando Network Type mudar para Private, a conversão estará concluída.
Etapa 2: Alterar a instância NLB privada de volta para pública
Na página Instances, localize a instância NLB privada alvo e clique no ID da instância.
Na aba Instance Details, na seção Basic Information, clique em Change Network Type ao lado de IPv4 em Network Type.
-
Na caixa de diálogo Change Network Type, defina IP Address Type como EIP. Na lista suspensa Assign EIP, selecione o EIP com Anti-DDoS (Enhanced) criado em Step 1: Create an EIP with Anti-DDoS (Enhanced). Clique em OK.
Uma única instância NLB pode usar tanto um EIP com Anti-DDoS (Enhanced) quanto um EIP de proteção de segurança padrão. Selecionar Purchase EIP cria um EIP de proteção de segurança padrão BGP (Multi-ISP) com pagamento conforme o uso (pagamento por tráfego).
(Opcional) Etapa 3: Adicionar ao Internet Shared Bandwidth
Por padrão, uma instância NLB de zona dupla tem um limite de largura de banda pública de 400 Mbps quando não adicionada ao Internet Shared Bandwidth. Para aumentar a largura de banda, adicione a instância ao Internet Shared Bandwidth.
-
Na página Instances do NLB, localize a instância alvo. Use um dos métodos a seguir para adicioná-la ao Internet Shared Bandwidth.
Na coluna Actions, escolha
 > Associate with EIP Bandwidth Plan, ou na coluna EIP Bandwidth Plan, clique em Associate.
Clique no ID da instância alvo. Na aba Instance Details, na seção Billing Information, clique em Associate with EIP Bandwidth Plan.
Na caixa de diálogo Associate with EIP Bandwidth Plan, selecione a largura de banda compartilhada alvo e clique em OK.
Etapa 4: Configure a resolução de nome de domínio
O NLB permite resolver seus nomes de domínio personalizados para o nome de domínio de service público da instância NLB usando registros CNAME, facilitando o acesso aos recursos de rede.
No painel de navegação à esquerda, escolha .
Na barra de navegação superior, selecione a região da instância NLB. Neste exemplo, selecione China (Hangzhou).
-
Execute as etapas a seguir para crie um registro CNAME:
NotaSe o seu nome de domínio não foi registrado através do Alibaba Cloud Domains, adicione-o primeiro ao Alibaba Cloud DNS. Para mais informações, consulte Manage domain names. Pule esta etapa para domínios registrados através do Alibaba Cloud Domains.
Faça login no console do Alibaba Cloud DNS.
Na página Authoritative DNS Resolution, localize seu nome de domínio e clique em DNS Settings na coluna Actions.
Na aba DNS Settings da página de detalhes do nome de domínio, clique em Add DNS Record.
-
No painel Add Record, configure os parâmetros e clique em OK. A tabela a seguir descreve os parâmetros.
Parâmetro
Descrição
Record Type
Selecione CNAME na lista suspensa.
Hostname
Prefixo do nome de domínio. @ é usado neste exemplo.
NotaSe o nome de domínio for um domínio raiz, insira @.
DNS Query Source
Selecione Default.
Record Value
Insira o CNAME, que é o nome de domínio da instância NLB.
TTL Period
Valor TTL para cache de DNS. O valor padrão é usado neste exemplo.
Etapa 5: Testar o acesso
Este exemplo usa um listener TCP configurado na instância NLB com o grupo de servidores NLB existente RS01. Para mais informações, consulte:
Após configure a resolução de nome de domínio para a instância NLB, insira o nome de domínio resolvido em Step 4: Configure domain name resolution no seu navegador para testar o acesso público através do EIP com Anti-DDoS (Enhanced).
As solicitações são encaminhadas para ambos os servidores ECS. A página retorna Hello World ! This is ECS01., indicando que a solicitação foi encaminhada com sucesso para o servidor de backend ECS01. Em outro acesso, a página exibe Hello World ! This is ECS02., confirmando o encaminhamento bem-sucedido para o servidor de backend ECS02.