O Security Center oferece uma visão unificada da postura de segurança dos seus ativos, dos resultados da avaliação de riscos e dos alertas em tempo real.
Visão geral dos dados
A página Overview exibe dados de segurança dos seus ativos de cloud em data centers globais, abrangendo pontuações de segurança, riscos, tendências operacionais e informações de instâncias. Ela também fornece acesso rápido para atualizar, renovar ou expandir seu service.
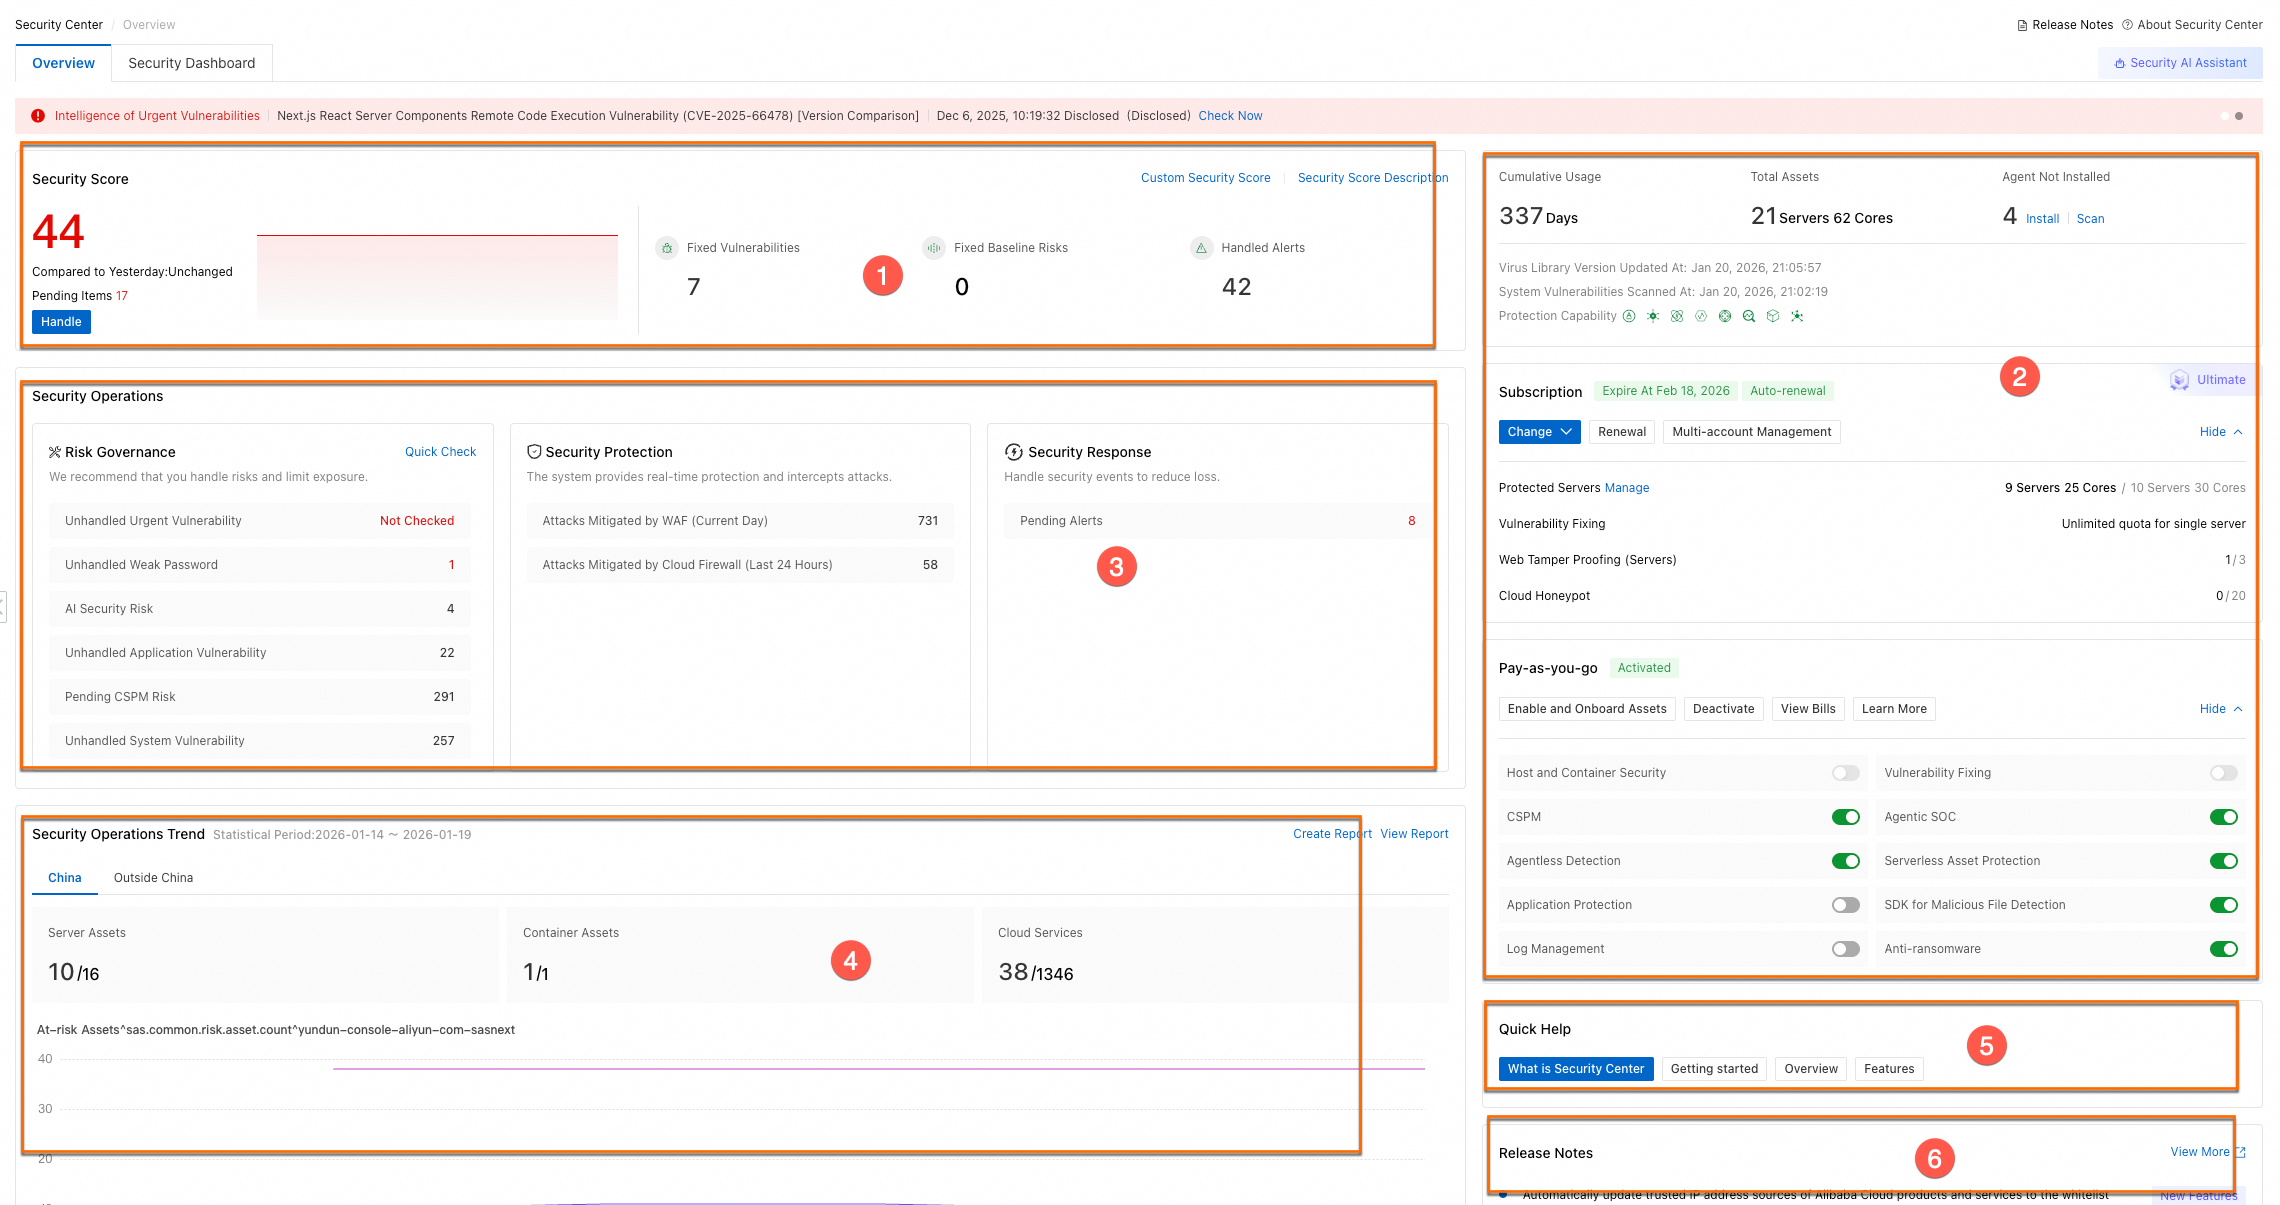
No Security Center console, acesse a página Overview para visualizar as seguintes informações:
|
Módulo |
Descrição |
Ações |
|
|
Security Score (① na figura) |
Exibe sua pontuação de segurança e estatísticas de gerenciamento, incluindo vulnerabilidades corrigidas, riscos de linha de base resolvidos e alertas tratados. |
|
|
|
Visão geral das informações da instância (② na figura) |
Mostra a edição, configuração, data de expiração e estatísticas de ativos protegidos do seu service por assinatura, além do status do service de pagamento conforme o uso. Nota
As informações exibidas podem variar dependendo da edição do Security Center. A interface real tem precedência. |
|
|
|
Security Operations (③ na figura) |
Risk Governance |
Exibe dados de riscos de segurança, incluindo vulnerabilidades urgentes, de aplicativos e de sistema; senhas fracas; riscos de linha de base de host e cloud service; riscos de segurança de API e dados. Também fornece lembretes para products de segurança conectados incorretamente, configurações de recursos principais e services prestes a expirar. Nota
Os recursos de detecção podem variar dependendo da edição do Security Center. A interface real tem precedência. |
Nota
Trate os alertas de segurança prontamente com base na documentação do Security Center. |
|
Security Protection |
Mostra contagens de ataques bloqueados em tempo real provenientes de limpeza DDoS, Web Application Firewall (WAF), Cloud Firewall, proteção de host do Security Center e ID Verification. |
Clique em no número em cada seção, selecione um item de risco específico e clique em Handle Now. |
|
|
Security Response |
Exibe eventos de alerta urgentes, de lembrete e suspeitos não tratados. Trate esses alertas prontamente para minimizar perdas potenciais. |
Clique em no número na seção Pending Alerts, selecione um item de risco específico e clique em Handle Now. Evaluate and handle security alerts. |
|
|
Security Operations Trend (④ na figura) |
Exibe dados de tendência para ativos de host, ativos de contêiner, cloud services e ativos em risco ao longo do tempo. |
No canto superior direito da seção Security operation trend, clique em Create Report ou View Report para acessar a página de relatórios de segurança. Security reports. |
|
|
Quick Help (⑤ na figura) |
Fornece links rápidos para informações e recursos principais do Security Center. |
Os links incluem o seguinte: |
|
|
Release Notes (⑥ na figura) |
Mostra otimizações recentes de recursos, lançamentos e atualizações de capacidades. |
Clique em View More para acessar a página Product News. |
|
 e clique em Scale Out para adquirir mais armazenamento para anti-ransomware ou análise de logs.
 para ativar ou desativar um service. Tópicos relacionados:
Pontuação de segurança
A pontuação de segurança é um índice de integridade de 0 a 100, calculado dinamicamente com base no status de segurança em tempo real dos seus ativos, incluindo eventos de alerta e falhas de configuração. Uma pontuação mais alta indica uma melhor postura de segurança.
Melhore sua pontuação de segurança
Níveis de risco: Alto (abaixo de 69), Médio (70-84), Em risco (85-94), Seguro (95-100). Trate os alertas de risco prontamente para aumentar sua pontuação.
-
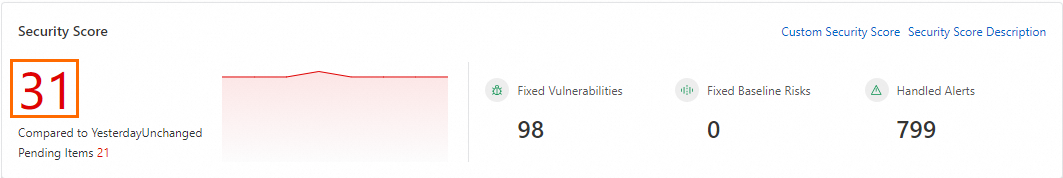
No módulo Security Score, clique em no valor da pontuação.
-
No painel Security Score Details, revise os itens específicos de dedução. Clique em Handle Now ao lado de um item para visualizar detalhes e resolver o risco.
NotaOs recursos de detecção podem variar dependendo da edição do Security Center. A interface real tem precedência.
Os painéis Risk Governance, Security Response e Security Protection consolidam todos os itens que precisam ser tratados. Siga também o event handling priorities in the security score para endereçar alertas de risco prontamente. Alertas de segurança pendentes são contabilizados como deduções na pontuação. Após tratar ou ignorar um alerta, ele deixa de ser contado e sua pontuação de segurança se recupera após o recálculo. O cálculo da pontuação tem um atraso e não ocorre em tempo real; portanto, atualize a página posteriormente para visualizar a pontuação atualizada. Cada item de risco no relatório semanal de segurança corresponde a um evento de alerta e pode corresponder a apenas um alerta, como um
unusual logon. Se você confirmar que o login foi realizado por você mesmo, ignore o alerta. O relatório semanal também pode listar alertas históricos já tratados durante o período estatístico, e tais alertas tratados não afetam sua pontuação de segurança atual.
Personalize sua pontuação de segurança
O Security Center atribui um valor de dedução padrão a cada item de pontuação. Personalize esses valores com base nas prioridades do seu negócio.
No canto superior direito do módulo Security Score, clique em Custom Security Score.
-
No painel Custom Security Score, defina o valor de dedução para cada item e clique em OK.
Os módulos de pontuação incluem Core Feature Configurations, Pending Alerts e Unfixed Vulnerabilities. O limiar de dedução para cada módulo pode ser definido de 0 a 100, e a soma de todos os limiares dos módulos não pode exceder 100.
Cada módulo contém itens individuais de dedução. O valor de dedução para cada item pode variar de 0 ao limiar de dedução do módulo. A soma dos valores de dedução de todos os itens dentro de um módulo não pode exceder o limiar desse módulo.
NotaSe você modificou e salvou anteriormente suas configurações de pontuação de segurança, o painel Custom Security Score exibirá uma opção Reset to Default. Clique em nela para restaurar os valores de dedução para os padrões do sistema.
FAQ
Por que os riscos ainda são relatados quando minha pontuação de segurança é 100?
A pontuação de segurança é calculada dinamicamente a partir de itens de risco atualmente pendentes, incluindo vulnerabilidades a corrigir, riscos de configuração de plataforma cloud, problemas de verificação de linha de base e alertas de segurança não tratados. Após um alerta ser tratado ou ignorado, ele deixa de ser contabilizado como dedução na pontuação. Portanto, a pontuação pode atingir 100 quando todos os itens de risco pendentes forem tratados.
O relatório semanal de segurança pode listar alertas históricos já tratados durante o período estatístico, e tais alertas tratados não afetam sua pontuação de segurança atual. Além disso, o recálculo da pontuação tem um atraso e não ocorre em tempo real, então a pontuação não muda imediatamente após você tratar um alerta. Atualize a página Overview posteriormente para visualizar a pontuação atualizada.
Prioridade de tratamento de eventos
A tabela a seguir lista as prioridades de tratamento de eventos que afetam sua pontuação de segurança (1 = prioridade mais alta).
|
Prioridade |
Evento |
|
1 |
Recursos principais configurados ou ativados, incluindo:
|
|
2 |
Tratar eventos de vazamento de par AccessKey. |
|
3 |
Endereçar riscos de configuração de plataforma cloud. |
|
4 |
Remediar problemas de verificação de linha de base. |
|
5 |
Tratar alertas de segurança. |
|
6 |
Corrigir vulnerabilidades. |
Nível de atenção de vulnerabilidade e pontuação de segurança
Para focar em vulnerabilidades de alto e médio risco e excluir as de baixo risco do cálculo da pontuação de segurança, siga estas etapas.
Acesse a página Risk Governance > Vulnerabilities e clique em Vulnerability Settings no canto superior direito. No painel Vulnerability Settings, defina o Vulnerability Scan Level. Scan for vulnerabilities.
Uma vulnerabilidade de médio risco não corrigida afeta minha pontuação de segurança?
Sim. Vulnerabilidades de médio risco não corrigidas afetam sua pontuação de segurança. O módulo de dedução para vulnerabilidades não resolvidas (dedução máxima: 20 pontos) deduz pontos por categoria de vulnerabilidade — vulnerabilidades CMS, Windows, Linux/CVE e emergências — independentemente do nível de risco. Assim que uma varredura de vulnerabilidade detecta uma vulnerabilidade de médio risco, ela é contabilizada na dedução, e deixá-la sem correção reduz sua pontuação de segurança.
O valor exato deduzido depende do limiar de dedução configurado em Custom Security Score. Ajuste também o nível de varredura de vulnerabilidade na página de configurações de vulnerabilidade descrita na entrada anterior do FAQ (Nível de atenção de vulnerabilidade e pontuação de segurança) e desmarque a opção de médio risco para excluir vulnerabilidades de médio risco da varredura e do cálculo da pontuação.
Nível de atenção de linha de base e pontuação de segurança
Para focar em linhas de base de alto e médio risco e excluir as de baixo risco do cálculo da pontuação de segurança, siga estas etapas.
Acesse a página e clique em Policy Management no canto superior direito. Na aba , selecione o Baseline Check Level. Baseline checks.