Um usuário do Resource Access Management (RAM) precisa de permissões explícitas para usar o serviço Secure Access Service Edge (SASE). Este tópico descreve como crie uma política de autorização personalizada e anexá-la a um usuário do RAM.
Pré-requisitos
Antes de começar, verifique se você tem:
O usuário do RAM de destino já criado no console do RAM
Conceder permissões do SASE a um usuário do RAM
Etapa 1: Criar uma política de autorização personalizada
No painel de navegação à esquerda, escolha Permissions > Policies.
-
Na página Policies, clique em Create Policy.
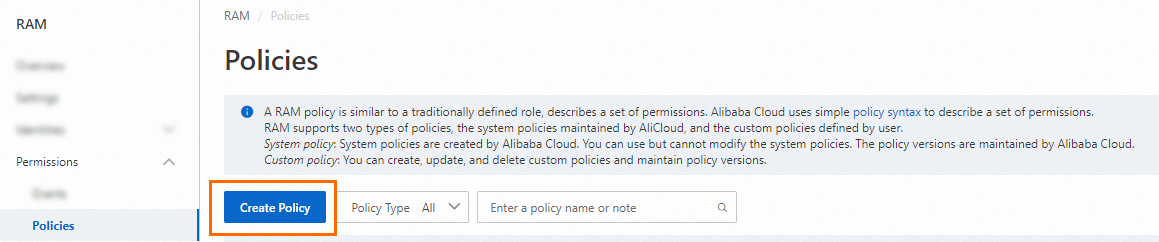
-
Na página Create Policy, clique na aba JSON.

-
Insira o documento de política a seguir e clique em OK.
{
  "Statement": [{
    "Effect": "Allow",
    "Action": "csas:*",
    "Resource": "*"
  }],
  "Version": "1"
}
Na caixa de diálogo Create Policy, configure os parâmetros Policy Name e Description e clique em OK.
Clique em OK.
Etapa 2: Anexar a política a um usuário do RAM
Na página Identities > Users, localize o usuário do RAM de destino e clique em Add Permissions na coluna Actions.
No painel Add Permissions, selecione a política de autorização personalizada criada e clique em OK.
Resultado
Após a configuração das permissões, os engenheiros de O&M podem fazer login no console do SASE como o usuário do RAM para executar tarefas de O&M.