Este tópico descreve os conceitos e os recursos relacionados às redes do Serverless App Engine (SAE).
Conceitos e recursos
Infraestrutura de rede da Alibaba Cloud
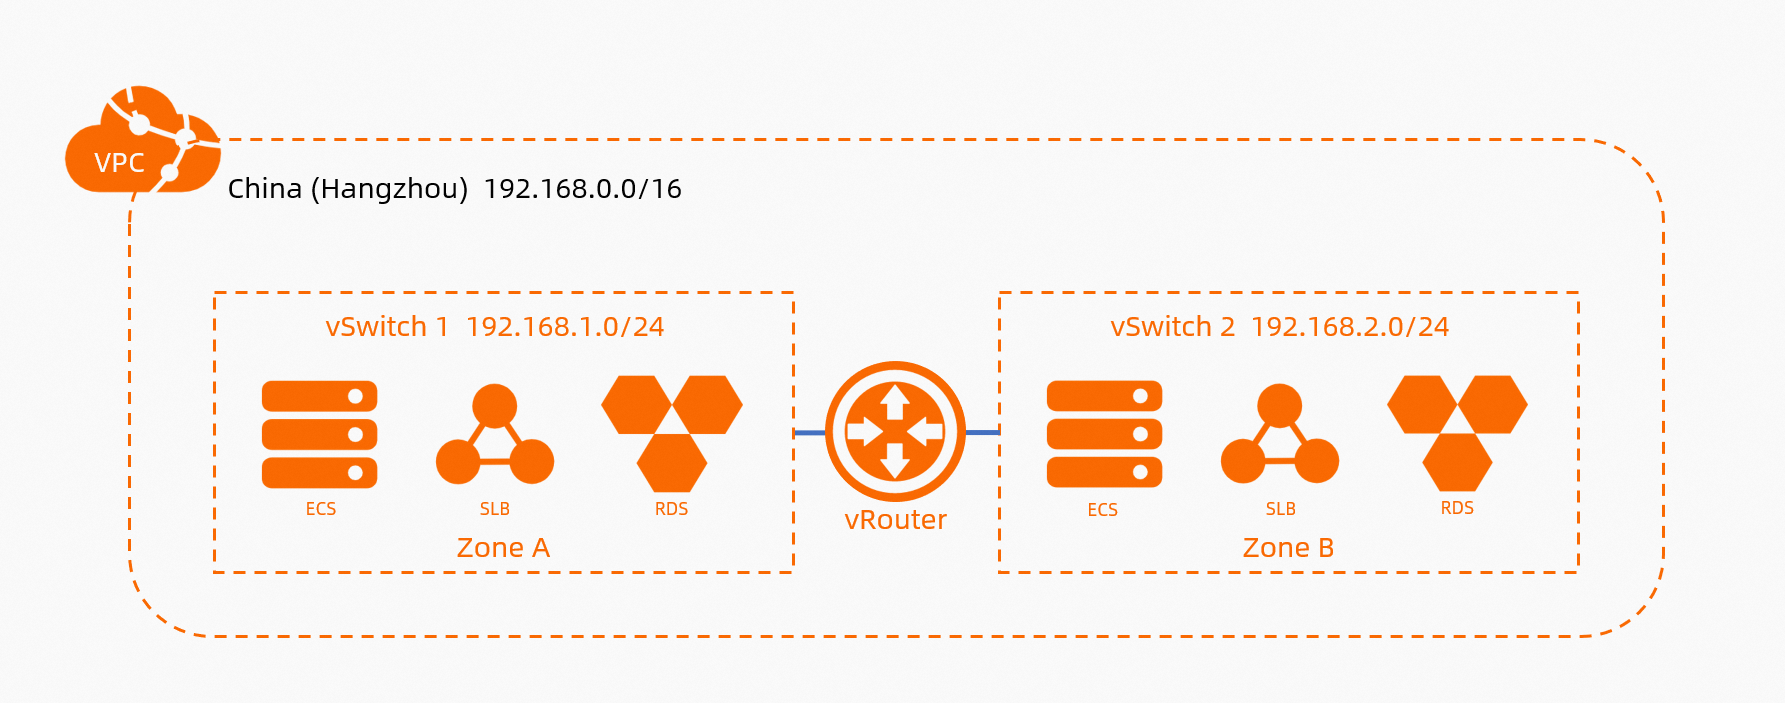
-
Virtual Private Cloud (VPC): uma VPC é uma rede privada na Alibaba Cloud. As VPCs são logicamente isoladas umas das outras.
NotaPor padrão, as VPCs não têm acesso à Internet.
vSwitch: o vSwitch é um componente básico de rede que conecta diferentes recursos de nuvem em uma VPC. Cada vSwitch corresponde a um servidor físico. Ao criar um recurso de nuvem em uma VPC, especifique o vSwitch ao qual o recurso se conectará.
Endereço IP elástico (EIP): associe um EIP a apenas um recurso, como uma instância do Elastic Compute Service (ECS) ou do SAE. Assim, o recurso associado poderá acessar outros serviços pela Internet e ser acessado por eles.
Gateway NAT: o recurso de tradução de endereços de rede de origem (SNAT) de um gateway NAT permite que todos os recursos em uma VPC acessem a Internet. Um gateway NAT da Internet atende a todos os recursos de uma VPC, enquanto um EIP atende a apenas um recurso específico.
Cenários e métodos de acesso à rede do SAE
Após implantar uma aplicação no SAE, você pode ter diversos requisitos de acesso à rede. A figura a seguir ilustra os cenários de acesso. 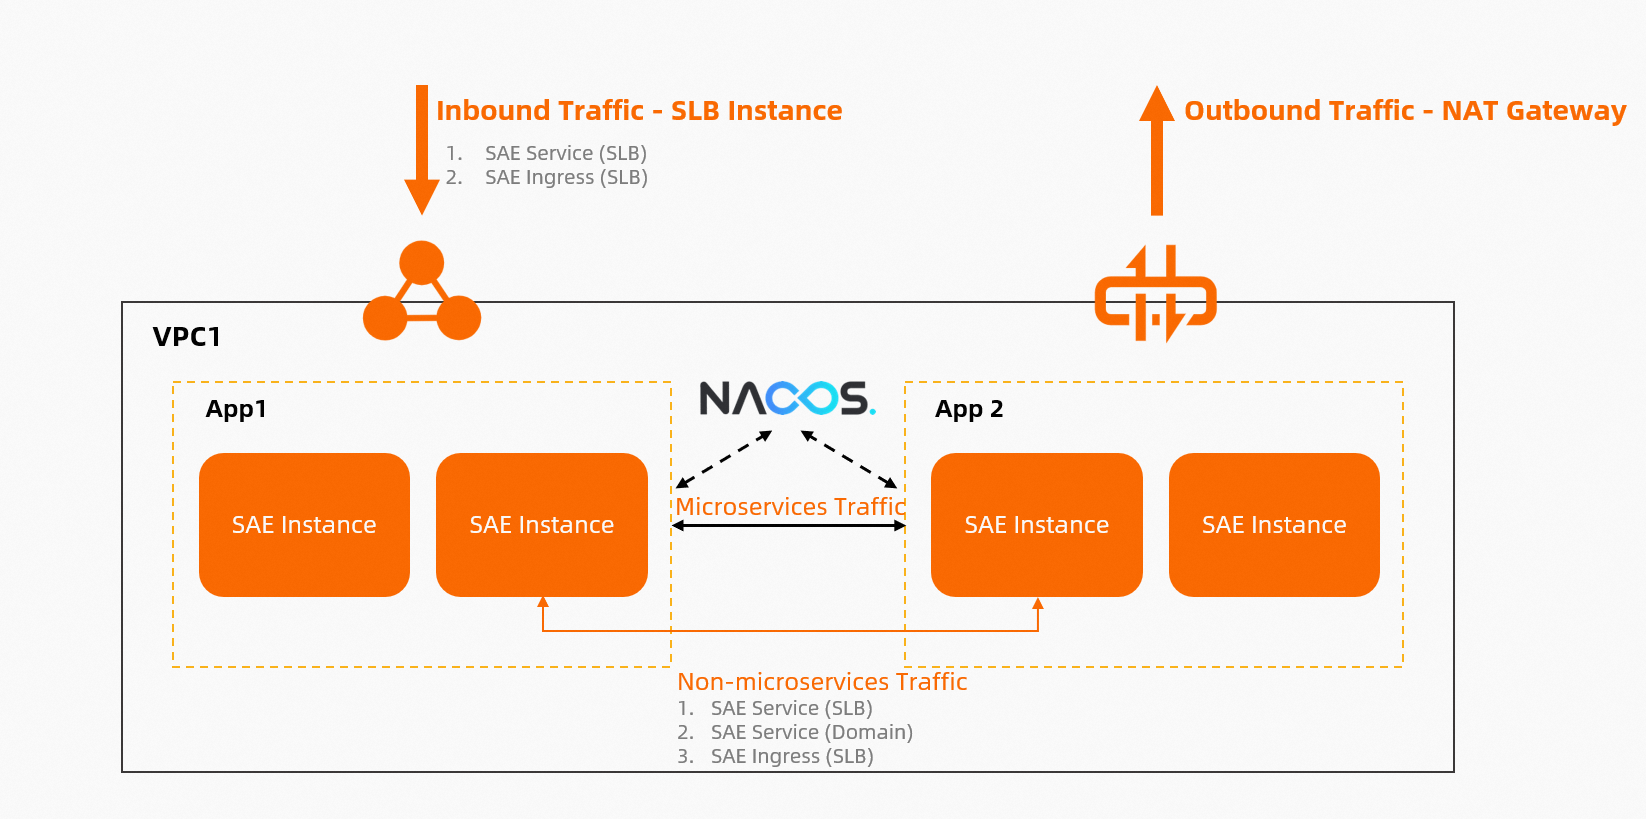
Acesso mútuo entre aplicações do SAE pela rede interna (cenários sem microsserviços)
No modo serverless, novos endereços IP internos são gerados sempre que você implanta uma aplicação. No entanto, não é possível acessar a aplicação diretamente pelos endereços IP das instâncias. Utilize um dos métodos a seguir para habilitar o acesso:
Service do SAE (CLB): configure o acesso ao serviço do SAE com base em instâncias internas do Classic Load Balancer (CLB). Para mais informações, consulte Configurar o acesso a aplicações com base em instâncias do CLB.
ServiceName do SAE: configure o acesso à aplicação do SAE com base em nomes de Services do Kubernetes. Cada aplicação do SAE possui um nome de domínio acessível no ambiente do SAE. Para mais informações, consulte Configurar o acesso a aplicações com base em nomes de Services do Kubernetes.
Ingress do SAE (ALB/CLB): configure o roteamento de gateway para acesso a aplicações com base em instâncias internas do Application Load Balancer (ALB) e do CLB. Isso permite acessar diferentes aplicações do SAE usando diferentes nomes de domínio e caminhos. Para mais informações, consulte Configurar o roteamento de gateway para acesso a aplicações com base em instâncias do ALB e do CLB.
Acesso a aplicações do SAE pela Internet (tráfego de entrada)
Utilize um dos métodos a seguir para habilitar o acesso:
Service do SAE (CLB): configure o acesso ao serviço do SAE com base em instâncias do CLB voltadas para a Internet. Para mais informações, consulte Configurar o acesso a aplicações com base em instâncias do CLB.
Ingress do SAE (ALB/CLB): configure o roteamento de gateway para acesso a aplicações com base em instâncias do ALB e do CLB voltadas para a Internet. Assim, é possível acessar diferentes aplicações do SAE usando diferentes nomes de domínio e caminhos. Para mais informações, consulte Configurar o roteamento de gateway para acesso a aplicações com base em instâncias do ALB e do CLB.
EIP do SAE: ao associar cada instância de uma aplicação do SAE a um EIP, as instâncias poderão acessar outros serviços pela Internet e ser acessadas por eles. Para mais informações, consulte Habilitar acesso à Internet para instâncias do SAE com base em EIPs.
Acesso à Internet a partir de aplicações do SAE (tráfego de saída)
Utilize um dos métodos a seguir para habilitar o acesso:
Gateway NAT: configure um gateway NAT para a VPC ou vSwitch associado a uma aplicação do SAE. Assim, as aplicações do SAE que utilizam a mesma VPC ou vSwitch poderão acessar a Internet. Para mais informações, consulte Configurar um gateway NAT para uma aplicação do SAE habilitar o acesso à Internet.
EIP do SAE: ao associar cada instância de uma aplicação do SAE a um EIP, as instâncias podem acessar outros serviços pela Internet e ser acessadas por eles. Para mais informações, consulte Habilitar acesso à Internet para instâncias do SAE com base em EIPs.
Acesso a instâncias do ECS, bancos de dados do ApsaraDB RDS e do ApsaraDB for Redis a partir de aplicações do SAE em uma VPC
O SAE integra-se às VPCs da Alibaba Cloud. Uma aplicação do SAE pode acessar recursos na VPC onde reside sem configurações adicionais. Por exemplo, uma aplicação do SAE em uma VPC pode acessar instâncias do ECS, bancos de dados do ApsaraDB RDS e do ApsaraDB for Redis localizados nessa mesma VPC.
Verifique se os grupos de segurança e as listas de permissões de serviço relevantes estão configurados corretamente. Caso ocorra algum problema, siga as etapas descritas em Perguntas frequentes.
Acesso a registros a partir de aplicações de microsserviços e acesso mútuo entre instâncias
Para mais informações, consulte Conceitos e recursos relacionados aos microsserviços do SAE.
Itens de comparação em redes do SAE
Diferenças entre ServiceName e roteamento de gateway no SAE
O recurso de roteamento de gateway do SAE baseia-se em instâncias do ALB e do CLB, que fazem parte da família Server Load Balancer (SLB). Esse recurso permite acessar diferentes aplicações usando nomes de domínio e caminhos, conforme mostra a figura a seguir. O método ServiceName não oferece essa capacidade. Recomendamos o uso do roteamento de gateway sempre que ele atender aos seus requisitos de negócios. Se você precisar de acesso via TCP na camada 4 ou não puder acessar uma aplicação por nome de domínio, utilize o método ServiceName. 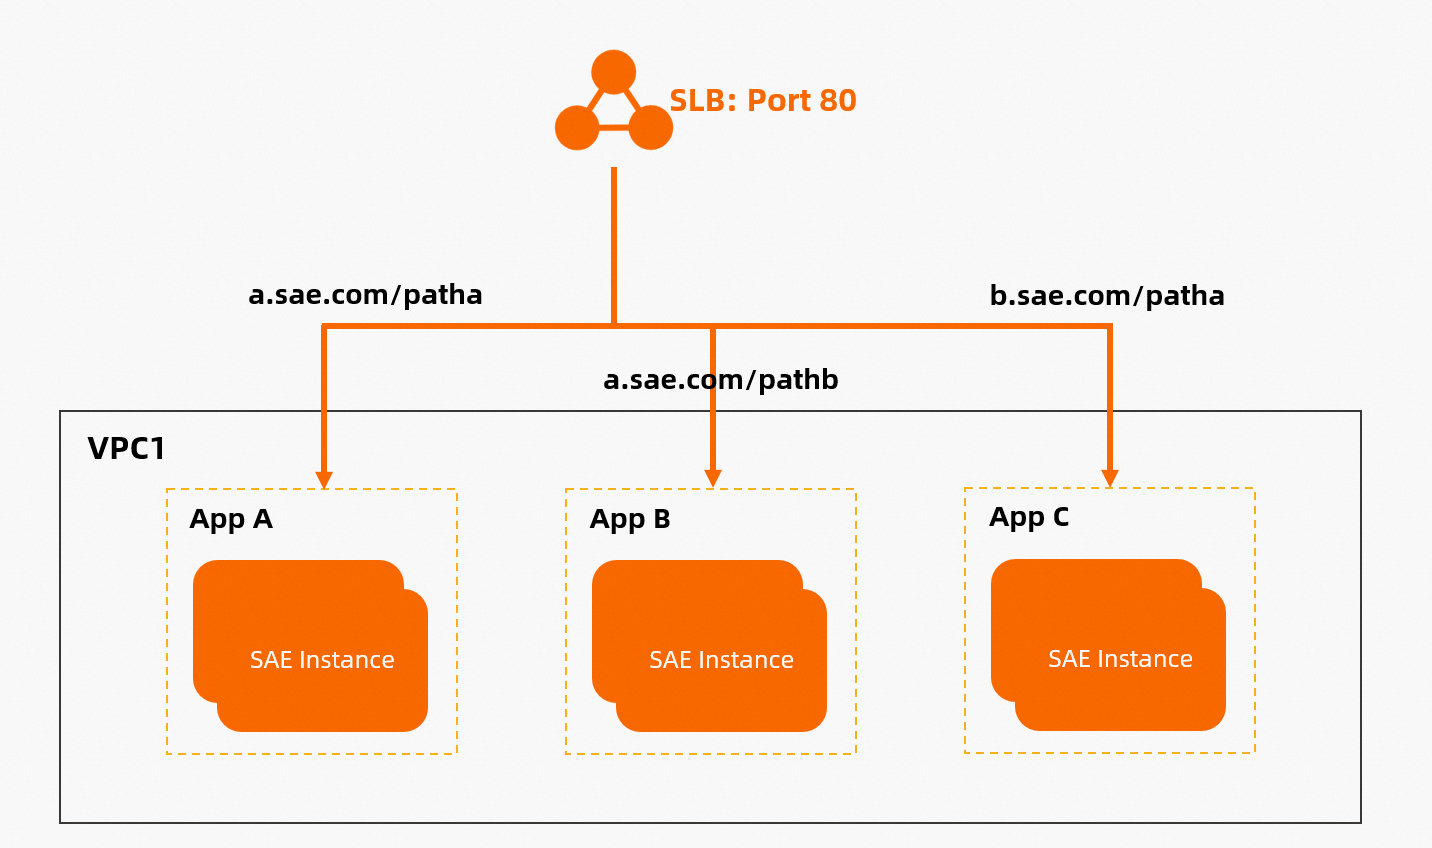
Para mais informações, consulte os seguintes tópicos:
Diferenças entre acesso a aplicações via CLB e acesso via nome de Service do Kubernetes
Os Services do Kubernetes classificam-se nos seguintes tipos: Services baseados em CLB e Services baseados em ClusterIP. O SAE fornece um nome de domínio acessível para cada aplicação em vez de ClusterIPs específicos. A tabela a seguir descreve as diferenças entre esses tipos de Service.
|
Item |
CLB |
Domínio (ClusterIP) |
|
Custo |
Gratuito |
|
|
O&M |
O CLB é um serviço independente da Alibaba Cloud que oferece vários recursos: monitoramento, alertas e coleta de logs no Log Service. Ele proporciona capacidades detalhadas de solução de problemas. |
Este tipo de Service não oferece recursos independentes de monitoramento, alertas ou coleta de logs de acesso. Configure alertas e logs diretamente na aplicação. |
Diferenças entre roteamento de gateway via ALB e roteamento via CLB
O ALB é um serviço de balanceamento de carga que opera na camada de aplicação e suporta protocolos como HTTP, HTTPS e QUIC. Recomendamos o uso de uma instância do ALB em cenários de roteamento de gateway. Para mais informações, consulte Família de produtos SLB.
Diferenças entre acesso à Internet via NAT e acesso via EIP
A figura a seguir mostra como habilitar o acesso à Internet baseado em EIP. Cada instância é associada a um EIP. Se a cota de EIPs na conta atual da Alibaba Cloud for insuficiente, a criação dos EIPs falhará. Nesse caso, as instâncias sem EIPs associados não poderão acessar outros serviços pela Internet nem ser acessadas por eles. 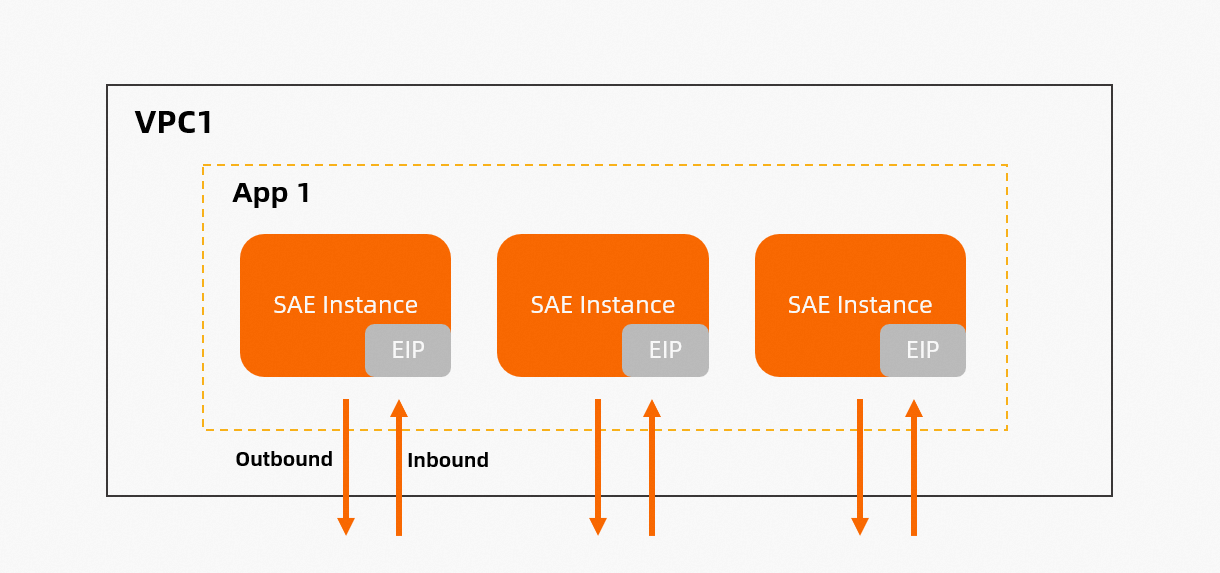
A tabela a seguir apresenta as diferenças entre o acesso à Internet via NAT e via EIP.
|
Item |
NAT |
EIP |
|
Escopo de eficácia |
O escopo de um gateway NAT abrange uma VPC ou um vSwitch. Um gateway NAT da Internet permite que todas as instâncias implantadas em uma VPC ou vSwitch acessem a Internet, mesmo sem endereços IP públicos associados. Basta um único gateway NAT por VPC ou vSwitch para que todas as instâncias residentes tenham acesso à Internet. |
O escopo de um EIP limita-se a uma única instância. Se você tiver 10 instâncias, precisará configurar 10 EIPs. Após associar um EIP a uma instância, ela poderá acessar outros serviços pela Internet e ser acessada por eles. |
|
Endereço IP público fixo |
Sim. |
Não. O SAE libera as instâncias originais e desassocia os EIPs delas somente quando novas instâncias são associadas a EIPs. Nesse cenário, prepare EIPs adicionais para as novas instâncias. Um EIP funciona como um pool de endereços IP. |
|
Cenário |
O acesso via NAT é ideal para cenários com políticas de Auto Scaling configuradas, onde novas instâncias precisam de acesso à Internet por padrão e exigem endereços IP fixos. Este método atende aos requisitos de negócios de 95% dos usuários do SAE. |
O acesso via EIP é indicado para cenários onde os EIPs são variáveis, as instâncias precisam de conexão direta (como videoconferências) e o ciclo de vida de cada instância requer gerenciamento granular. |
|
Custo |
Para mais informações, consulte Faturamento do NAT Gateway. |
Para mais informações, consulte Faturamento do EIP. Se o número de instâncias for igual ou inferior a 20, o método baseado em EIP tende a ser mais econômico. |
Perguntas frequentes
Como uma aplicação do SAE pode acessar a Internet?
O SAE suporta os seguintes tipos de acesso à Internet: saída e entrada, conforme ilustra a figura abaixo. Para detalhes sobre o acesso de saída pela Internet, veja os métodos descritos nesta seção. Para informações sobre o acesso de entrada pela Internet, consulte Como acessar uma aplicação do SAE pela Internet?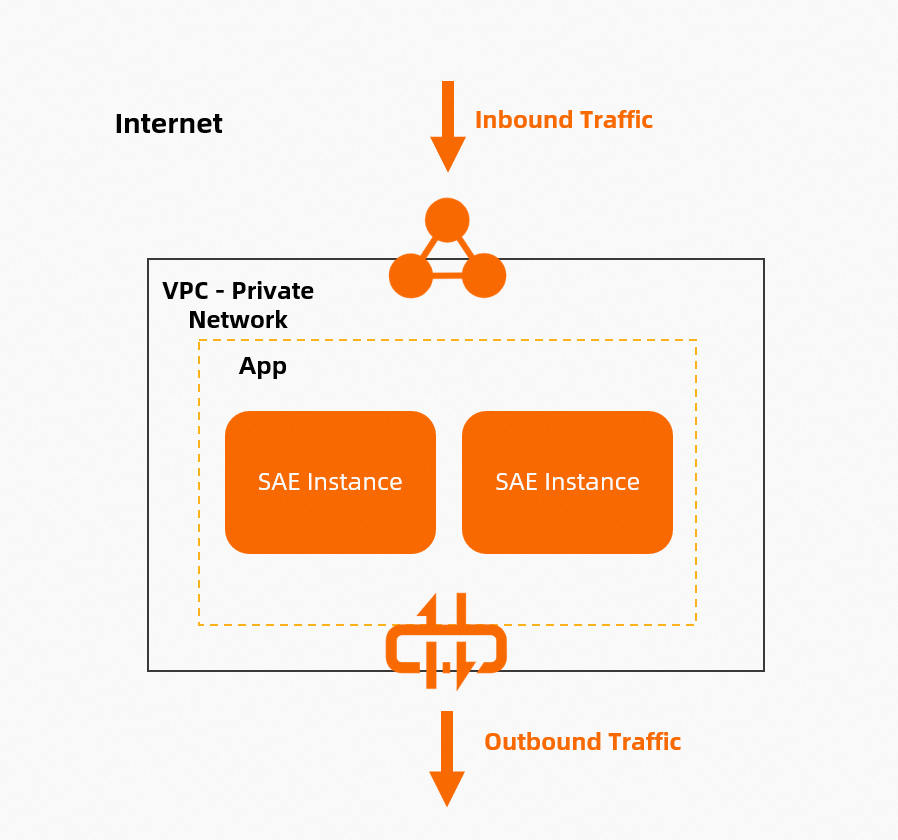
O SAE permite habilitar o acesso à Internet para uma aplicação pelos seguintes métodos: Configurar um gateway NAT para uma aplicação do SAE habilitar o acesso à Internet e Habilitar acesso à Internet para instâncias do SAE com base em EIPs. Recomendamos habilitar o acesso à Internet usando um gateway NAT. Para entender as diferenças entre esses métodos, consulte Diferenças entre acesso à Internet via NAT e acesso via EIP.
Como acessar uma aplicação do SAE pela Internet?
O SAE suporta os seguintes tipos de acesso à Internet: saída e entrada, conforme ilustra a figura abaixo. Para detalhes sobre o acesso de entrada pela Internet, veja os métodos descritos nesta seção. Para informações sobre o acesso de saída pela Internet, consulte Como uma aplicação do SAE pode acessar a Internet?
Recomendamos habilitar o acesso à Internet para aplicações configurando o roteamento de gateway com base em instâncias do ALB e do CLB. Caso o roteamento de gateway não atenda às suas necessidades, consulte Configurar o acesso a aplicações com base em instâncias do CLB ou Habilitar acesso à Internet para instâncias do SAE com base em EIPs. A tabela a seguir descreve as diferenças entre esses métodos.
Item | Roteamento de gateway (ALB ou CLB) | Service (CLB) | EIP |
Roteamento | Suportado. É possível rotear tráfego para diferentes aplicações usando | Não suportado. Apenas uma aplicação na porta especificada pode ser acessada. | Não suportado. Na maioria dos casos, é necessário obter a lista de EIPs e gerenciar a política de acesso manualmente. |
Protocolos da camada 7 | Suportado. | Suportado. | Suportado. |
Protocolos da camada 4 | Não suportado. | Suportado. | Suportado. |
Recursos como cross-region e rewrite | Suportado. | Não suportado. Implemente esses recursos conforme seus requisitos de negócios. | Não suportado. Implemente esses recursos conforme seus requisitos de negócios. |
Endereço IP fixo | Sim. | Sim. | Não. |
Custo |
Como vincular um nome de domínio público a uma aplicação do SAE?
O SAE não fornece recursos relacionados a nomes de domínio. Para vincular um nome de domínio a uma aplicação do SAE, execute as seguintes operações: configure uma instância do ALB ou do CLB para a aplicação do SAE, obtenha o endereço IP público ou nome de domínio correspondente e, em seguida, vincule esse endereço ou domínio à aplicação do SAE no console do Alibaba Cloud DNS.
O que fazer se uma aplicação do SAE não conseguir acessar uma instância do ECS?
Para solucionar o problema, execute as etapas a seguir:
Verifique se a aplicação do SAE e a instância do ECS residem na mesma VPC e se as portas relevantes estão configuradas no grupo de segurança correspondente.
Execute o comando ping <Endereço do serviço> ou telnet <Endereço do serviço> em um contêiner para testar a conectividade. Se esses comandos não estiverem disponíveis, instale os comandos comuns.
Para obter informações sobre como acessar um endpoint público do ECS, consulte Como uma aplicação do SAE pode acessar a Internet?
O que fazer se uma aplicação do SAE não conseguir acessar uma instância do ApsaraDB RDS ou do ApsaraDB for Redis?
Verifique se o endpoint da instância do ApsaraDB RDS ou do ApsaraDB for Redis é público ou interno. A aplicação do SAE acessa a instância do ApsaraDB RDS ou do ApsaraDB for Redis usando o endpoint correspondente. A qualidade da rede e a latência de um endpoint interno são superiores às de um endpoint público. Se a aplicação do SAE residir na mesma VPC que a instância do ApsaraDB RDS ou do ApsaraDB for Redis, recomendamos usar o endpoint interno. As taxas de rede variam conforme os tipos de recursos criados. Para mais informações, consulte Faturamento. Caso a aplicação do SAE esteja em uma VPC diferente da instância do ApsaraDB RDS ou do ApsaraDB for Redis, recomendamos usar uma instância da Cloud Enterprise Network (CEN) para conectar as VPCs e, então, utilizar o endpoint interno da instância do ApsaraDB RDS ou do ApsaraDB for Redis. Em seguida, siga as etapas abaixo para solucionar o problema:
-
Verifique se há uma lista de permissões configurada.
NotaPara habilitar o acesso interno, adicione os blocos CIDR da VPC e do vSwitch da aplicação do SAE a uma lista de permissões. Para habilitar o acesso à Internet, adicione o EIP da aplicação do SAE à lista de permissões.
Se nenhuma lista de permissões estiver configurada, crie uma seguindo as etapas descritas nos tópicos abaixo:
Execute o comando ping <Endereço do serviço> ou telnet <Endereço do serviço> em um contêiner. Se esses comandos não estiverem disponíveis, instale os comandos comuns.
Se a saída do comando ping ou telnet indicar normalidade, instale um cliente MySQL ou Redis para testar a conexão com a instância do ApsaraDB RDS ou do ApsaraDB for Redis. Para mais informações, consulte Usar um cliente de banco de dados para conectar-se a uma instância do RDS ou Usar um cliente para conectar-se a uma instância do ApsaraDB for Redis. Se a conexão for bem-sucedida, o ambiente de rede do SAE está normal. Nesse caso, verifique as configurações do seu programa.