Um grupo de stacks permite implantar e gerenciar stacks em várias regiões e contas de forma eficiente e econômica.
Cenários
Criar stacks entre contas
Uma conta de administrador cria um grupo de stacks, adiciona várias contas de destino e implanta em uma única região. O ROS cria uma stack nessa região para cada conta de destino.
Criar stacks entre regiões
Uma conta de administrador cria um grupo de stacks, adiciona uma única conta de destino e implanta em várias regiões. O ROS cria uma stack em cada região para essa conta.
Criar stacks entre contas e regiões
Uma conta de administrador cria um grupo de stacks, adiciona várias contas de destino e implanta em várias regiões. O ROS cria uma stack em cada região para cada conta de destino.
Modos de autorização
O Resource Orchestration Service (ROS) oferece suporte a dois modos de autorização para grupos de stacks: permissões autogerenciadas e permissões gerenciadas por serviço. Ambos os modos permitem que uma conta de administrador implante stacks em várias contas e regiões a partir de uma única região.
Modo de permissões autogerenciadas
Uma conta de administrador (Conta A) cria um grupo de stacks no modo de permissões autogerenciadas na região de Hangzhou e, em seguida, implanta stacks para as contas de destino (Conta B e Conta C) nas regiões de Hangzhou e Pequim.
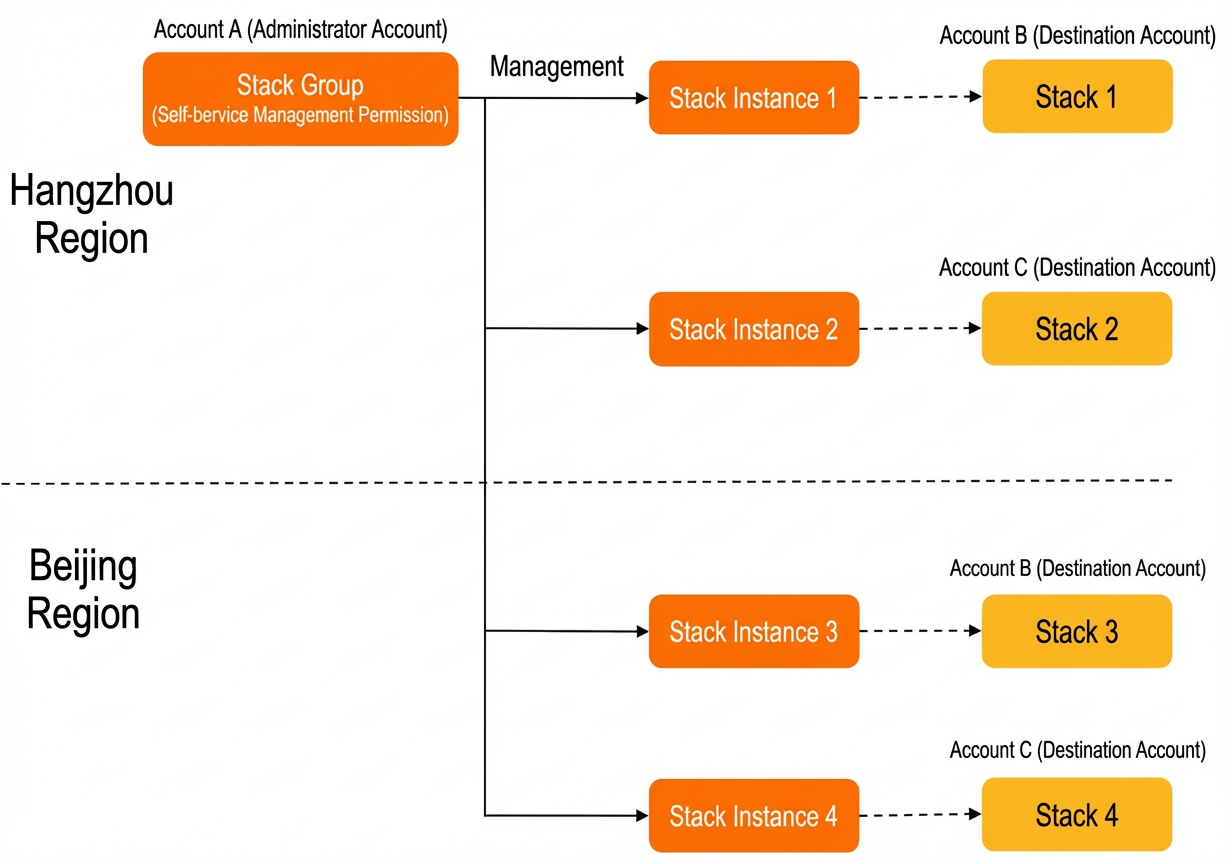
Para implantar stacks no modo de permissões autogerenciadas:
Modo de permissões gerenciadas por serviço
Uma conta de administrador (Conta A) cria um grupo de stacks no modo de permissões gerenciadas por serviço na região de Hangzhou. O ROS implanta stacks nas regiões de Hangzhou e Pequim para as pastas especificadas no diretório de recursos, utilizando automaticamente todas as contas-membro (Conta B e Conta C) nessas pastas como contas de destino.
É possível ativar a implantação automática ao criar um grupo de stacks no modo de permissões gerenciadas por serviço. Quando contas são adicionadas ou removidas de uma pasta, o ROS cria ou exclui automaticamente as instâncias de stack correspondentes.
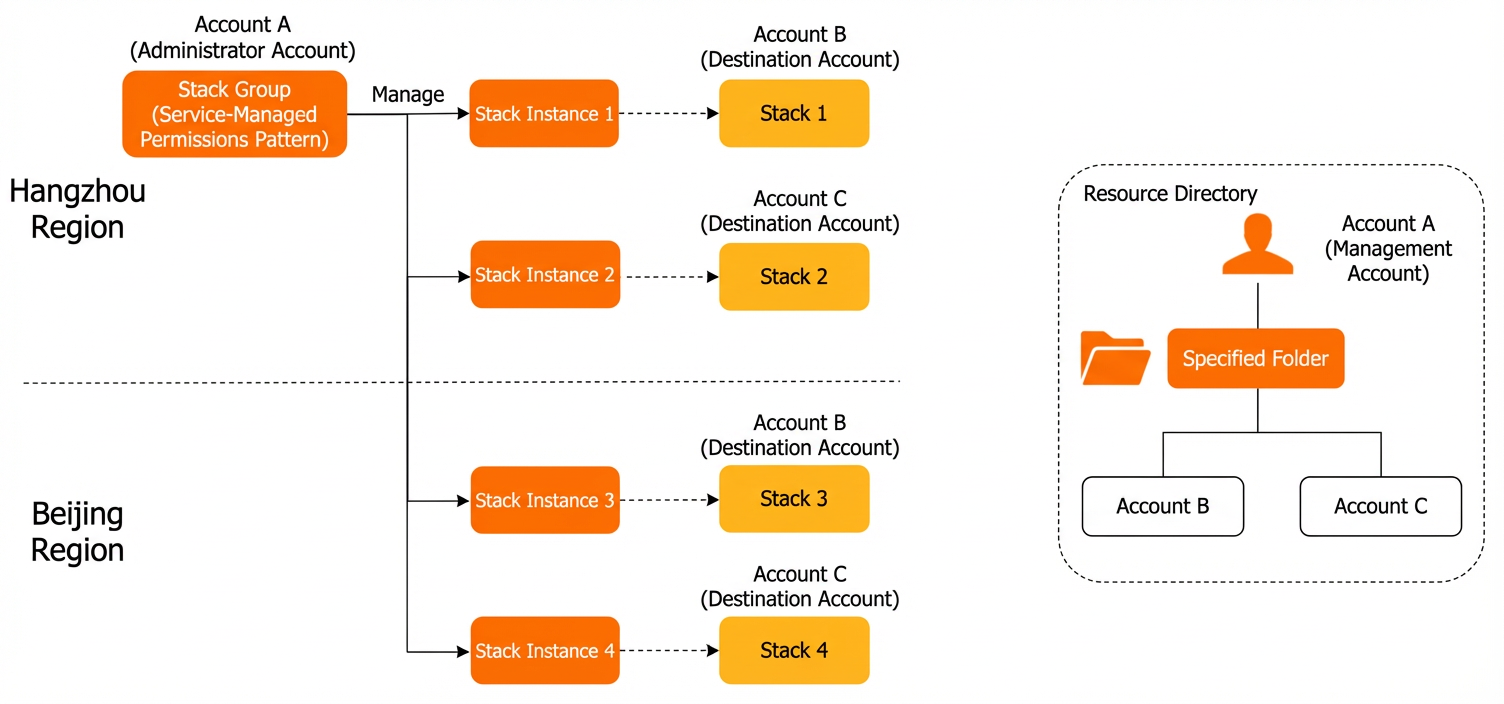
Para implantar stacks no modo de permissões gerenciadas por serviço:
Relações básicas
A criação de um grupo de stacks gera instâncias de stack nas contas e regiões especificadas, cada uma correspondendo a uma stack. As operações no grupo de stacks (atualizações, exclusões) se propagam para as instâncias de stack e stacks correspondentes.
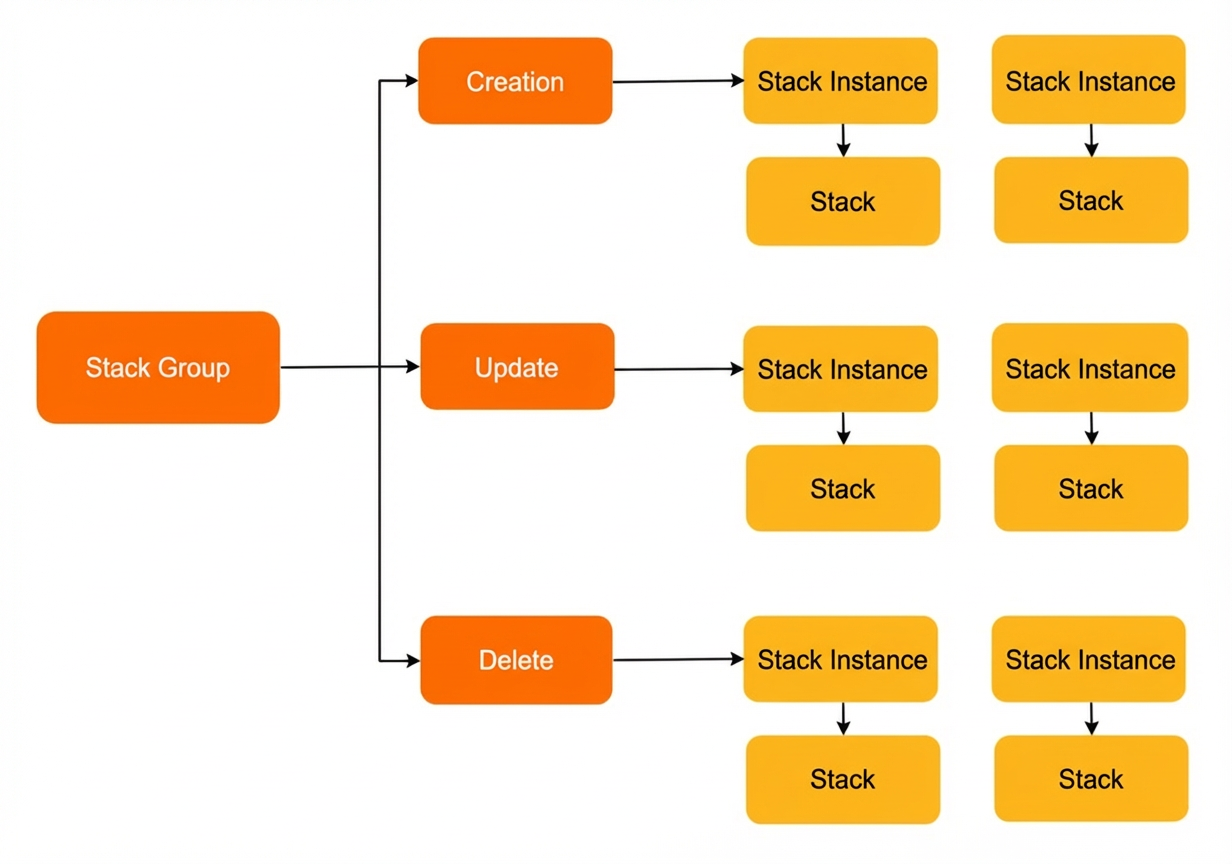
Principais relações:
Uma instância de stack pertence a apenas um grupo de stacks.
-
Uma instância de stack corresponde a uma ou nenhuma stack.
Se a criação da stack falhar, a instância de stack existirá sem uma stack correspondente e exibirá o motivo da falha.
Ao excluir uma instância de stack, você pode escolher entre excluir ou reter a stack correspondente.
Excluir uma stack diretamente não exclui a instância de stack correspondente.
Termos
|
Conceitos |
Descrição |
|
Instância de stack |
Referência a uma stack em uma conta de destino que mostra o status da implantação. A conta de administrador cria instâncias de stack em lotes nas contas e regiões de destino. Cada par conta-região é mapeado para uma instância de stack. |
|
Conta de administrador |
Conta que cria o grupo de stacks. No modo de permissões autogerenciadas, trata-se de uma conta Alibaba Cloud. No modo de permissões gerenciadas por serviço, é a conta de gerenciamento de um diretório de recursos ou uma conta de administrador delegado. |
|
Conta de destino |
Conta na qual uma stack é criada. |