As políticas de tags interceptam tags não conformes antes da aplicação e ajudam a impor a padronização de tags nos recursos.
Casos de uso
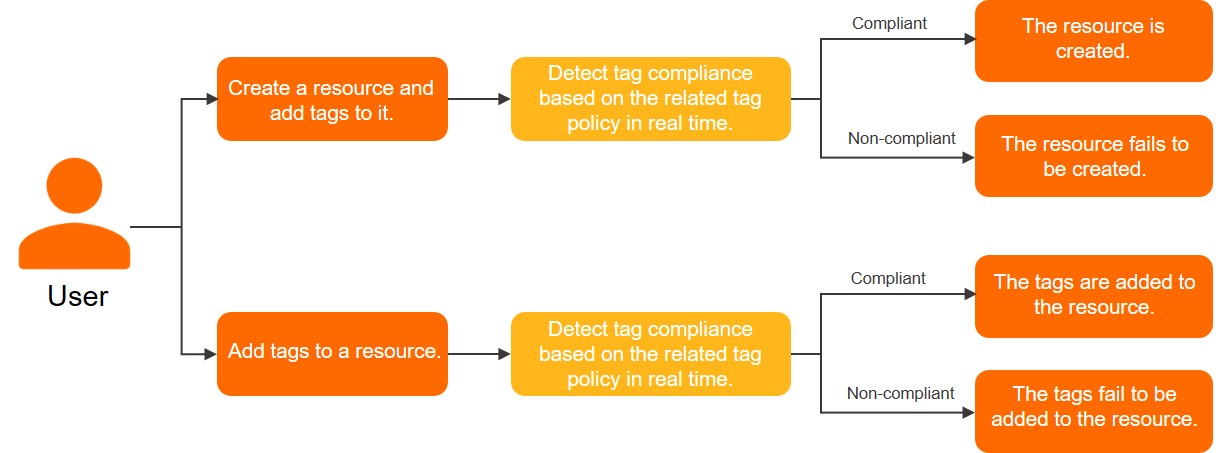
Caso de uso 1: Interceptação de tags na criação de recursos
Recurso padrão
Ao criar um recurso com uma chave de tag conforme, mas com um valor de tag não conforme, a política de tags intercepta a operação e a criação do recurso falha.
Por exemplo, uma política de tags pode exigir que todas as novas instâncias ECS tenham a tag CostCenter:Beijing. Se você tentar criar uma instância ECS e anexar uma tag não conforme, como CostCenter:beijing ou CostCenter:Shenzhen, a criação da instância ECS falhará.
Para obter uma lista dos tipos de recursos e operações de api compatíveis, consulte a coluna API operations that support the default pre-event interception feature em cloud services that support tag policies.
Verificação forte
Se você criar um recurso sem anexar uma tag obrigatória, a política de tags interceptará a operação e a criação do recurso falhará.
Por exemplo, uma política de tags pode exigir que todas as novas instâncias ECS tenham a tag CostCenter:Beijing. Caso tente criar uma instância sem anexar a tag obrigatória CostCenter:Beijing, a criação da instância ECS falhará. Isso se aplica tanto ao cenário em que nenhuma tag é anexada quanto àquele em que outras tags não conformes são utilizadas.
A verificação forte vem desativada por padrão e deve ser ativada manualmente. Uma vez ativada para um Resource Directory, ela se aplica a todos os membros.
Faça login no Tag console. Na página , ative ou desative manualmente o recurso de verificação forte para seu Resource Directory ou para a conta atual.
Para obter uma lista dos tipos de recursos e operações de api compatíveis, consulte a coluna API operations that support the strong verification feature em cloud services that support tag policies.
Caso de uso 2: Interceptação de tags em recursos existentes
Ao aplicar tags em um recurso existente, o sistema valida as tags em relação à política de tags anexada. As tags serão anexadas apenas se estiverem conformes; caso contrário, a operação falhará.
Melhores práticas
A ativação da interceptação prévia pode afetar o provisionamento de recursos. Teste esse recurso minuciosamente em uma conta de não produção antes de aplicá-lo ao ambiente produtivo.
A interceptação prévia pode impactar outros serviços cloud. Por exemplo, impor uma política de tags em instâncias ECS pode causar falhas de dimensionamento no Auto Scaling ou no container service for kubernetes (ACK) se esses serviços não conseguirem anexar tags conformes às novas instâncias. Confirme que todos os serviços relevantes podem realizar a marcação conforme antes de ativar este recurso.
Procedimento
A interceptação prévia bloqueia operações de marcação não conformes realizadas pela conta atual ou por membros de um Resource Directory. O exemplo a seguir mostra como uma conta de gerenciamento impõe uma política de tags que exige que todos os membros anexem a chave de tag CostCenter com o valor Beijing ou Shanghai ao criar uma instância ECS. Se as tags estiverem conformes, a instância será criada; caso contrário, a criação falhará.
Como melhor prática de segurança, crie um usuário RAM na conta de gerenciamento, conceda a ele permissões AdministratorAccess e utilize-o como administrador do Resource Directory. Os passos a seguir são executados por esse administrador. Para mais informações, consulte Create a RAM user e Manage RAM user permissions.
Faça login no Tag console.
-
Ative a política de tags.
Para mais informações, consulte Enable tag policy.
-
Crie uma política de tags.
Na aba Resource Directory da página Policy Library, clique em Create Tag Policy.
Insira um nome para a política.
Insira uma descrição para a política.
-
Configure a política no modo Quick Mode.
Defina o Cenário da Política como Add Tags with Specified Tag Values to Resources.
No campo de texto Tag Key, insira
CostCenter.-
Insira os valores de tag permitidos.
Para adicionar múltiplos valores de tag, insira cada valor em uma nova linha. Neste exemplo, adicione
BeijingeShanghai. Selecione Pre-event Interception e, em seguida, clique em Specify Resource Type.
Na caixa de diálogo Specify Scope for Pre-event Interception, leia e confirme os riscos da interceptação prévia. Defina o tipo de recurso como ECS Instance e clique em OK.
Clique em Create.
-
Vincule a política de tags.
Na lista de políticas de tags, localize a política criada na Etapa 3. Na coluna Actions, clique em Attach.
-
Na caixa de diálogo Add, selecione um alvo de vinculação e clique em OK.
O escopo da política varia conforme o alvo de vinculação. Para testes, vincule primeiro a política a um único membro. Após confirmar que a política funciona corretamente, vincule-a à pasta Root ou a uma pasta específica.
Pasta Root: A política de tags se aplica a todos os membros em todo o Resource Directory.
Pasta específica: A política de tags se aplica apenas aos membros dentro da pasta especificada.
Membro específico: A política de tags se aplica somente ao membro especificado.
-
Verifique se a política de tags está efetiva.
-
Faça login no Alibaba Cloud Management Console como o membro vinculado na Etapa 4.
Para mais informações, consulte Log on to the Alibaba Cloud Management Console as a member.
-
No Alibaba Cloud Management Console do membro, crie uma instância ECS para verificar se a política de tags está efetiva.
-
Criação bem-sucedida
A instância ECS será criada se a tag
CostCenter:BeijingouCostCenter:Shanghaiestiver anexada à instância. -
Falha na criação
Por padrão, a política aplica-se apenas às tags especificadas na própria política. A criação da instância falhará nos seguintes casos:
A grafia (maiúsculas/minúsculas) da chave ou do valor da tag está incorreta. Por exemplo:
costCenter:beijing.A chave de tag
CostCenterfoi especificada, mas o valor da tag está ausente ou é inválido.
Se a verificação forte estiver ativada, a criação da instância também falhará caso nenhuma tag seja anexada ou se outras tags forem anexadas.
-
-
Códigos de erro
|
Código de erro |
Mensagem de exemplo |
Descrição |
|
Forbidden.TagPolicy |
The operation is failure, because the valid tag policy values of 'TagValue' are ["red","green","orange","blue","pink","white","black","grey"], but the value is "xxx". |
A chave da tag está conforme, mas o valor não está, o que causa falha na criação do recurso. Insira um valor de tag especificado por |
|
The operation is failure, because the valid tag policy values of 'TagKey' are ["colorful"], but the value is "colorFul". |
A criação do recurso falhou porque a grafia da chave da tag está incorreta. Insira uma chave de tag com a mesma grafia da |
|
|
The operation is failure, because the tag policy keys ["color"] are necessary. |
A tag está não conforme porque a chave |