Se não for possível conectar-se a uma instância RDS, conceda acesso aos clientes ou serviços necessários. Os grupos de segurança permitem autorizar instâncias ECS e endereços IP específicos ou blocos CIDR a acessar sua instância ApsaraDB RDS for SQL Server. Este tópico explica quando usar cada método de controle de acesso e como configurar grupos de segurança e respectivas regras.
Escolha um método de controle de acesso
Tanto os grupos de segurança quanto as listas de permissões de endereços IP concedem acesso a uma instância RDS, mas funcionam de maneiras diferentes:
|
Método |
Mais indicado para |
Famílias de instâncias |
|
Security group |
Conceder acesso a um conjunto de instâncias ECS. Alterações no grupo são aplicadas automaticamente à instância RDS. |
Todas |
|
Security group rule |
Conceder acesso a endereços IP específicos ou blocos CIDR, inclusive para SQL Server Analysis Services (SSAS) e SQL Server Reporting Services (SSRS). |
Apenas uso geral e dedicada |
|
Lista de permissões de endereços IP |
Conceder acesso a endereços IP individuais ou blocos CIDR quando grupos de segurança não forem necessários. |
Todas |
Para obter detalhes sobre listas de permissões de endereços IP, consulte Configure an IP address whitelist.
Limitações
|
Restrição |
Detalhes |
|
Grupos de segurança por instância RDS |
Até 10 |
|
Regras por grupo de segurança |
Ilimitado |
|
Tipo de rede |
O grupo de segurança e a instância RDS devem usar o mesmo tipo de rede: virtual private cloud (VPC) ou rede clássica. |
|
Alteração do tipo de rede |
Ao alterar o tipo de rede de uma instância RDS, os grupos de segurança associados anteriormente tornam-se inválidos. Reassocie grupos de segurança compatíveis com o novo tipo de rede. |
|
Regras de grupo de segurança |
Disponível apenas em instâncias de uso geral e dedicadas. Consulte Instance families. |
|
Escopo da VPC |
Em uma VPC, todos os hosts compartilham o mesmo grupo de segurança. Modifique um grupo de segurança afeta todas as instâncias RDS nessa VPC. |
|
Atualizações de instância ECS |
As atualizações nas instâncias ECS em um grupo de segurança associado entram em vigor imediatamente. |
Associar um grupo de segurança
Associar um grupo de segurança concede a todas as instâncias ECS desse grupo acesso à instância RDS.
Acesse a página Instances. Na barra de navegação superior, selecione a região onde a instância RDS está localizada e clique em no ID da instância.
No painel de navegação à esquerda, clique em Whitelist and SecGroup. Na página exibida, clique em na aba Security Group.
-
Clique em no botão apropriado conforme a família da sua instância:
Instâncias compartilhadas: Clique em Add Security Group.
Instâncias de uso geral ou dedicadas: Clique em Associate Security Group Whitelist.
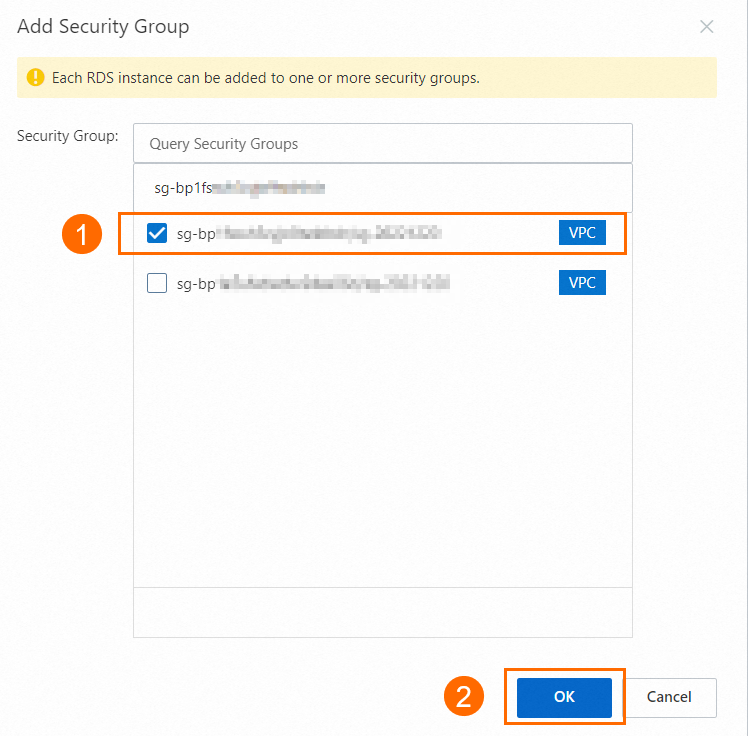
Selecione os grupos de segurança a serem associados e clique em OK.
Os grupos de segurança rotulados com a tag VPC são grupos de segurança do tipo VPC.
Adicionar uma regra de grupo de segurança
As regras de grupo de segurança concedem a endereços IP específicos ou entidades de autorização acesso à sua instância RDS ou a serviços como SSAS e SSRS.
As regras de grupo de segurança estão disponíveis apenas em instâncias de uso geral e dedicadas.
Acesse a página Instances. Na barra de navegação superior, selecione a região onde a instância RDS está localizada e clique em no ID da instância.
No painel de navegação à esquerda, clique em Whitelist and SecGroup. Na página exibida, clique em na aba Security Group.
Clique em Add Security Group Rule. Na caixa de diálogo, selecione um método de adição, configure a regra e clique em OK.
Modifique um grupo de segurança em uma VPC afeta todas as instâncias RDS nessa VPC.
Scenario-based addition
Use configurações predefinidas para serviços comuns:
|
Cenário |
Protocolo |
Intervalo de portas |
Objeto de autorização |
|
SSAS |
TCP |
|
|
|
SSRS |
TCP |
|
|
O objeto de autorização 0.0.0.0/0 concede acesso a todos os endereços IP à sua instância. Substitua-o por um bloco CIDR específico para limitar a exposição.
Manual addition
Especifique os seguintes parâmetros:
|
Parâmetro |
Descrição |
Exemplo |
|
Protocol Type |
Protocolo de rede. TCP e UDP são suportados. Consulte Security group rules. |
TCP |
|
Port Range |
Intervalo de portas de destino. Consulte Common ports. |
|
|
Authorization Object |
Endereço IP de source autorizado. |
|
|
Description |
Descrição da regra. |
— |
Operações relacionadas
Desassociar um grupo de segurança
Acesse a página Instances. Na barra de navegação superior, selecione a região onde a instância RDS está localizada e clique em no ID da instância.
No painel de navegação à esquerda, clique em Whitelist and SecGroup. Na página exibida, clique em na aba Security Group.
-
Localize o grupo de segurança e clique em Delete à direita.
NotaPara remover todos os grupos de segurança ECS associados de uma só vez, clique em Clear.
Clique em OK.

Modifique uma regra de grupo de segurança
Acesse a página Instances. Na barra de navegação superior, selecione a região onde a instância RDS está localizada e clique em no ID da instância.
No painel de navegação à esquerda, clique em Whitelist and SecGroup. Na página exibida, clique em na aba Security Group.
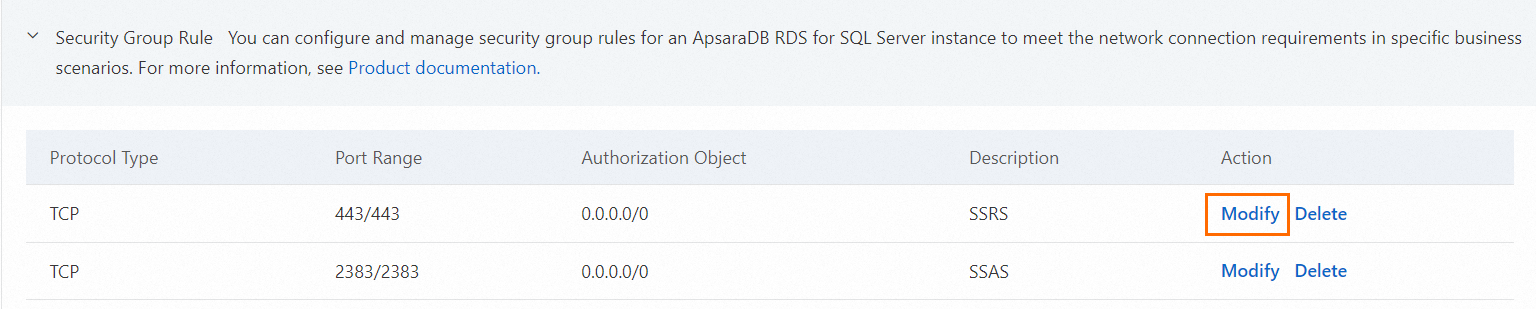
Na coluna Action, clique em Modify.
-
Na caixa de diálogo exibida, atualize os parâmetros da regra e clique em OK. Os seguintes parâmetros estão disponíveis:
Parâmetro
Descrição
Exemplo
Protocol Type
Protocolo de rede. TCP e UDP são suportados. Consulte Security group rules.
TCP
Port Range
Intervalo de portas de destino. Consulte Common ports.
22/22Authorization Object
Endereço IP de source autorizado.
192.XX.XX.100Description
Descrição da regra.
—
Exclua uma regra de grupo de segurança
Acesse a página Instances. Na barra de navegação superior, selecione a região onde a instância RDS está localizada e clique em no ID da instância.
No painel de navegação à esquerda, clique em Whitelist and SecGroup. Na página exibida, clique em na aba Security Group.
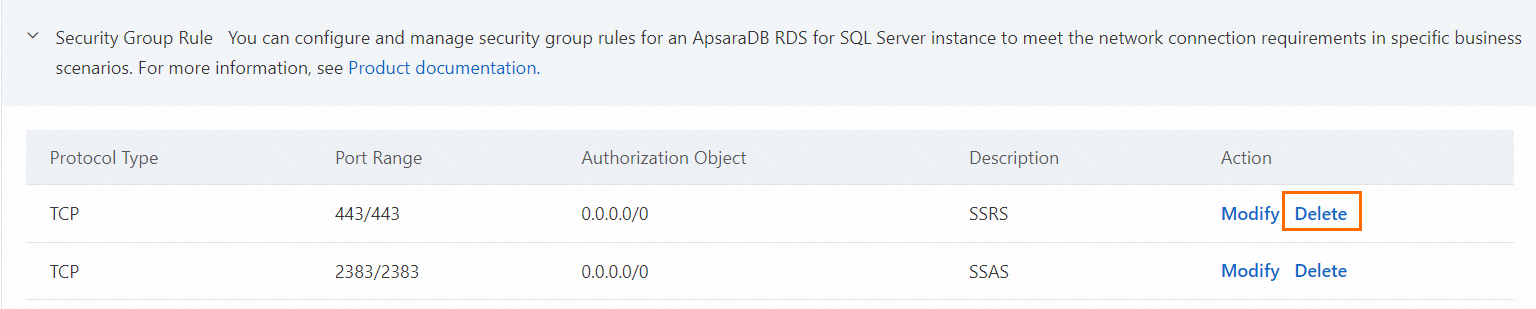
Localize a regra de grupo de segurança e clique em Delete na coluna Action.
Próximos passos
Configure an IP address whitelist: Conceda acesso por endereços IP individuais como alternativa ou complemento aos grupos de segurança.
Create a security group: Crie um novo grupo de segurança ECS para associar à sua instância RDS.
Create an account and a database: Após configurar o controle de acesso, crie bancos de dados e contas para sua instância RDS.