O ApsaraDB RDS oferece o recurso Always-confidential database para garantir a segurança dos dados. Ao ativar e usar esse recurso em uma instância do ApsaraDB RDS for PostgreSQL, você criptografa colunas de dados sensíveis nas tabelas do banco de dados. Assim, os dados sensíveis são transmitidos, processados e armazenados como texto cifrado.
Informações básicas
Com o aumento da fiscalização das autoridades sobre segurança de dados e informações pessoais sensíveis, as capacidades atômicas de segurança de dados já não atendem aos requisitos regulatórios. Para cumprir normas nacionais e padrões do setor, é necessário garantir a segurança dos dados durante todo o ciclo de vida. No entanto, o hardening de segurança tradicional feito por terceiros e a criptografia no lado do cliente apresentam desvantagens em redução de custos, reestruturação e otimização de desempenho. Nesse contexto, os bancos de dados Always-confidential crescem rapidamente e ganham reconhecimento na indústria. Use esses bancos de dados para resolver problemas de segurança de dados em diversos cenários.
Introdução ao recurso
O Laboratório de Banco de Dados e Armazenamento da alibaba DAMO Academy e a equipe de banco de dados da Alibaba Cloud desenvolveram conjuntamente o recurso Always-confidential database. Esse recurso usa tecnologias para minimizar o impacto de riscos potenciais de dados causados por eventos inesperados, como erros humanos e problemas de gerenciamento da plataforma. Ele impede que o ApsaraDB RDS e pessoas que não sejam proprietárias dos dados, como provedores de service de aplicativos, acessem seus dados em texto simples e evita vazamentos de dados na cloud. Assim, você não precisa se preocupar com a possibilidade de desenvolvedores e equipes de O&M roubarem seus dados ou de suas informações de conta de banco de dados serem expostas.
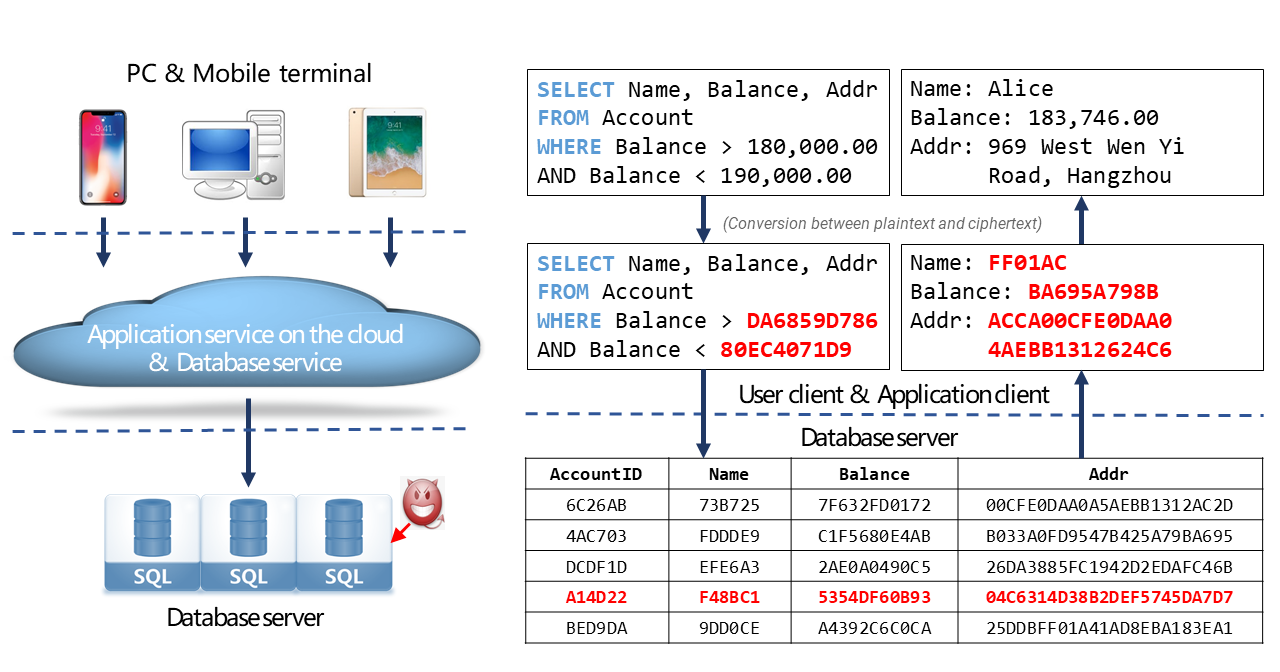
O recurso usa computação confidencial para criptografar os dados no lado do cliente. Após a criptografia, os dados são armazenados como texto cifrado no lado do servidor, considerado não confiável. Além disso, operações comuns de banco de dados, incluindo transações, consultas e análises, podem ser executadas normalmente sobre os dados cifrados. Dessa forma, provedores de plataformas cloud e pessoal de gerenciamento, como administradores de banco de dados (DBAs), podem usar os dados cifrados, mas não conseguem visualizar os dados em texto simples. O recurso protege contra ameaças externas e internas, salvaguarda os dados do usuário durante todo o ciclo de vida e ajuda os usuários a privatizarem seus dados na cloud.
-
Como o recurso garante que meus dados não vazem na cloud?
Os dados são criptografados no lado do cliente com sua chave e enviados ao ApsaraDB RDS. Como o ApsaraDB RDS não tem acesso à chave, os dados não podem ser descriptografados nem expostos a ambientes não confiáveis.
-
Como o recurso garante a execução de operações comuns de banco de dados em dados cifrados?
Antes de executar operações comuns de banco de dados em dados cifrados, o cliente usa atestação remota para verificar se o servidor opera em um ambiente de execução confiável (TEE) e se o código em execução nesse TEE é confiável. Em caso positivo, o cliente transmite a chave ao TEE em modo ponta a ponta. Assim, os dados cifrados e a chave são processados dentro do TEE, sem possibilidade de acesso por usuários externos.
Cenários
O objetivo de longo prazo do recurso é desenvolver uma arquitetura ou sistema de banco de dados com capacidades nativas de segurança para proteger a confidencialidade e a integridade dos dados. Esse recurso permite garantir alta estabilidade, alto desempenho e custo-benefício do seu sistema de banco de dados, além de introduzir capacidades de segurança por meio de otimizações de design e reestruturação.
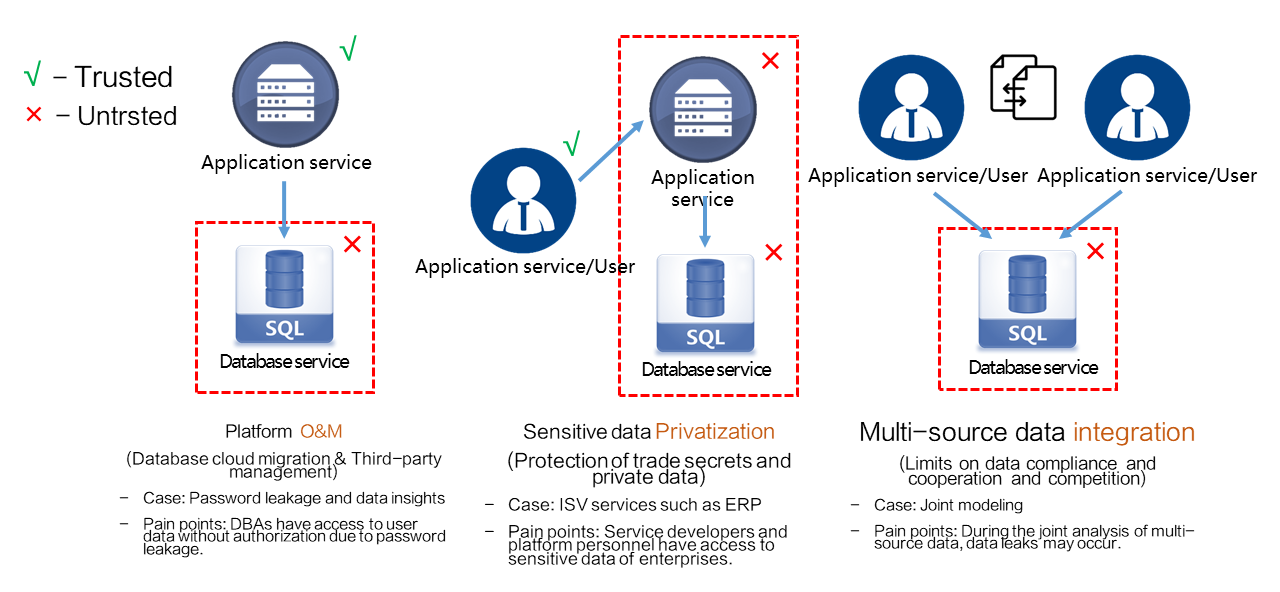
Use o recurso para resolver problemas de segurança de dados nos seguintes cenários:
-
-
O&M de plataforma: Este cenário foca principalmente na proteção de service de banco de dados em ambientes não confiáveis, como plataformas de terceiros, para garantir a segurança dos dados durante as operações de O&M. Na maioria dos casos, os proprietários dos dados são provedores de service de aplicativos que desejam impedir o acesso não autorizado de provedores de service de banco de dados e equipes de O&M aos seus dados, assegurando também o funcionamento adequado dos bancos de dados.
Exemplos:
Na migração de um banco de dados para a cloud, o recurso impede que provedores de plataformas cloud e equipes de O&M não autorizados acessem os dados do banco.
Quando um sistema de banco de dados é implantado em um servidor de data center para conexão de aplicativos, o recurso bloqueia o acesso de equipes de O&M não autorizadas aos dados do banco.
-
Conformidade de dados sensíveis: Focado na proteção de service de aplicativos em ambientes não confiáveis, como plataformas de terceiros, este cenário visa assegurar a segurança de dados sensíveis dos usuários. Em situações orientadas ao usuário, dados específicos — como informações de saúde e financeiras — pertencem aos próprios usuários, que esperam que os services de aplicativos ofereçam capacidades de gerenciamento e análise sem acessar dados privados em texto simples.
Exemplos:
Se empresas usam services de terceiros para gerenciar dados comerciais, o recurso evita que os provedores desses services obtenham segredos comerciais.
Quando provedores de service de terceiros gerenciam dados confidenciais, como informações de identificação pessoal (PII) e dados genéticos, o recurso auxilia no cumprimento de requisitos de conformidade para criptografia ponta a ponta.
-
Integração de dados de múltiplas fontes: Destinado à análise conjunta de dados provenientes de várias origens, este cenário previne acessos não autorizados durante a integração e o processamento. Apenas os proprietários dos dados possuem as chaves de criptografia, impedindo que outras partes acessem os dados em texto simples. Caso seja necessário compartilhar dados específicos com terceiros, o recurso permite que o proprietário faça o compartilhamento sem revelar a chave, mantendo a conformidade com os requisitos regulatórios.
Exemplos:
Em situações como controle de risco conjunto e services transfronteiriços, onde há exigências rigorosas de conformidade, as organizações não podem obter os dados em texto simples umas das outras.
No marketing cooperativo, parceiros muitas vezes também são concorrentes. Essa relação complexa dificulta o compartilhamento de dados em texto simples entre eles.
-
Níveis de segurança fornecidos pelo recurso Always-confidential database
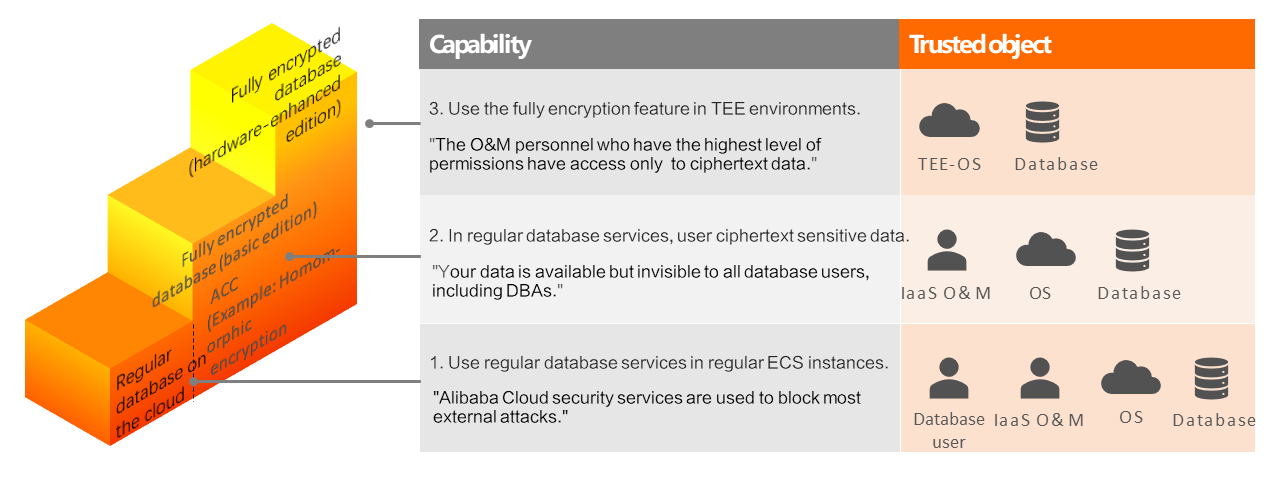
O ApsaraDB RDS oferece service de banco de dados nos seguintes níveis de segurança, em ordem crescente:
Banco de dados regular na cloud: O recurso é usado em conjunto com os services de segurança da Alibaba Cloud para bloquear a maioria dos ataques externos. Contudo, é necessário estabelecer uma relação de confiança entre o sistema operacional, o software de banco de dados, a equipe de O&M de Infrastructure as a Service (IaaS) e os usuários do banco de dados na instância RDS.
Always-confidential database (edição básica): Este recurso é recomendado. Usado junto com o módulo de controle de acesso Always-confidential, ele limita a capacidade dos usuários de manipular dados dentro do banco. Isso previne acessos não autorizados e garante que seus dados estejam disponíveis, porém invisíveis para todos os usuários do banco, incluindo DBAs. Você precisa confiar apenas no sistema operacional, no software de banco de dados e na equipe de O&M de IaaS da sua instância RDS.
Always-confidential database (edição aprimorada por hardware): Em comparação com a edição básica, esta versão emprega tecnologias TEE para permitir que as instâncias RDS executem em ambientes TEE, isolando todas as ameaças de segurança externas. As tecnologias TEE incluem Intel Software Guard Extensions (SGX), Intel Trust Domain Extensions (TDX), ARM TrustZone, AMD Secure Encrypted Virtualization (SEV), Hygon Commercial Security Version (CSV) e contêineres confidenciais. Nesse nível, você precisa confiar apenas no sistema operacional e no software de banco de dados da sua instância RDS.
Todos os níveis de segurança de um Always-confidential database possuem recursos consistentes e capacidades criptográficas avançadas, como criptografia homomórfica.
O recurso Always-confidential database (edição básica) está disponível para instâncias RDS que usam qualquer tipo de instância, exceto o tipo de instância aprimorada para segurança baseada em Intel SGX.
O recurso Always-confidential database (edição aprimorada por hardware) está disponível exclusivamente para instâncias RDS que usam o tipo de instância aprimorada para segurança baseada em Intel SGX.
Para mais informações, consulte Specifications for primary ApsaraDB RDS for PostgreSQL instances.