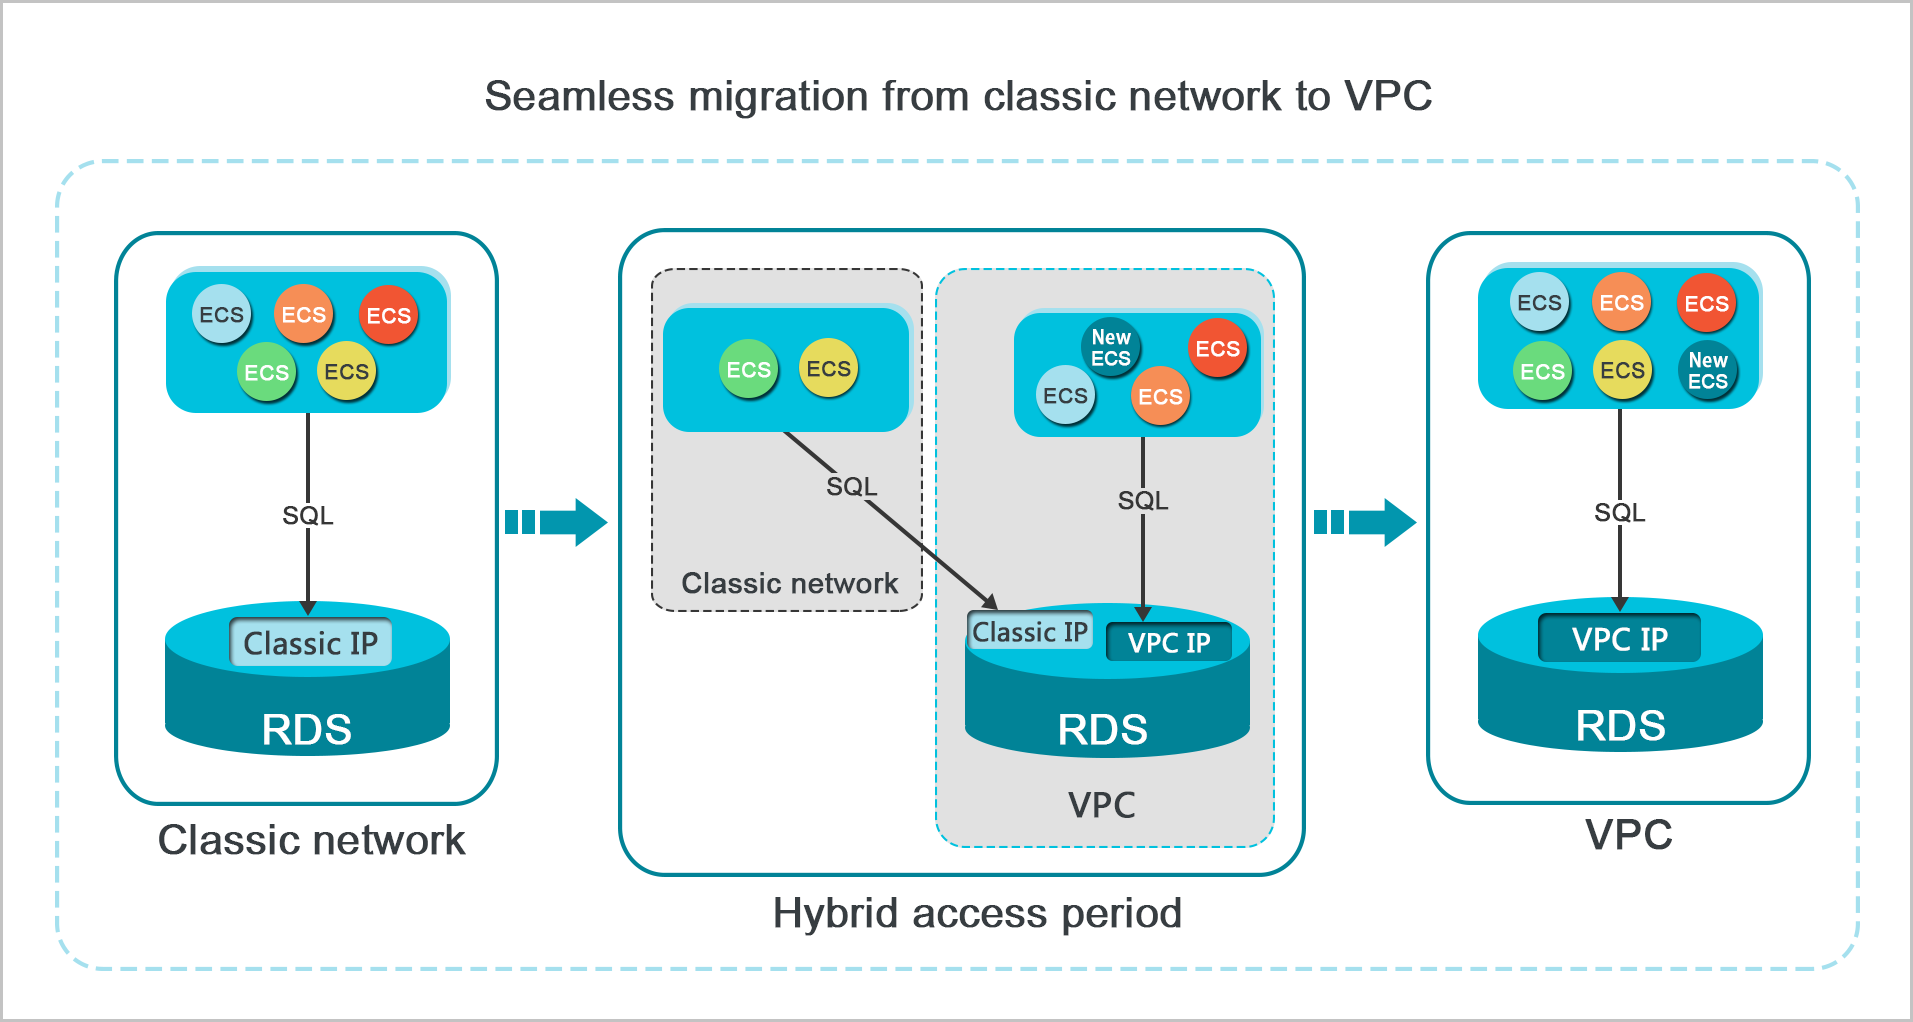
A solução de acesso híbrido permite que sua instância RDS aceite conexões simultâneas de instâncias ECS na rede clássica e em uma Virtual Private Cloud (VPC). Use esta solução para migrar da rede clássica para uma VPC sem interromper conexões ativas.
Como funciona
Ao alternar uma instância RDS diretamente da rede clássica para uma VPC sem acesso híbrido, ocorrem dois eventos: uma desconexão transitória com duração inferior a 30 segundos e a perda imediata do acesso à rede interna por todas as instâncias ECS da rede clássica.
Com o acesso híbrido ativado, o RDS mantém o endpoint interno original da rede clássica e gera um novo endpoint interno de VPC. As conexões da rede clássica continuam funcionando até a data de expiração do endpoint. Isso concede às aplicações o tempo necessário para migrar para o endpoint de VPC conforme seu próprio cronograma.
Após a expiração do endpoint da rede clássica, o sistema o libera automaticamente. Antes que isso ocorra, atualize as aplicações para usar o endpoint de VPC.
Para garantir segurança e desempenho, recomendamos o uso exclusivo do tipo VPC. Especifique um período de validade para o modo de acesso híbrido.
Pré-requisitos
Antes de começar, verifique se você tem:
Uma instância RDS em execução na rede clássica
Uma VPC e um vSwitch disponíveis na mesma zona da instância RDS. Para criá-los, consulte Gerencie uma VPC
Alternar para VPC com acesso híbrido
Acesse a página RDS Instances, selecione a região no topo e clique em ID da instância.
No painel de navegação à esquerda, clique em Database Connection.
Clique em Switch To VPC.
-
Na caixa de diálogo, selecione uma VPC e um vSwitch e escolha se deseja manter o endpoint da rede clássica.
Selecione a VPC onde residem suas instâncias ECS. Caso estejam em uma VPC diferente, elas não conseguirão alcançar a instância RDS pela rede interna, a menos que você conecte as duas VPCs por meio da Cloud Enterprise Network (CEN) ou VPN Gateway.
Se não houver nenhum vSwitch na VPC selecionada, crie um na mesma zona da instância RDS antes de prosseguir. Consulte Gerencie um vSwitch. A tabela a seguir compara as duas opções para tratar o endpoint da rede clássica:
-
Durante o período de acesso híbrido, não é possível reverter para a rede clássica nem realizar migração entre zonas.
Reserve Original Classic Network Endpoint (hybrid access)
Do Not Reserve Original Classic Network Endpoint (direct switch)
Conexões transitórias
Não há failover de instância. As conexões da rede clássica permanecem abertas até a expiração do endpoint.
Ocorre failover da instância. Todas as conexões da rede clássica são encerradas imediatamente.
Endpoints internos
Dois endpoints: o endpoint da rede clássica é mantido e um endpoint de VPC é gerado automaticamente.
Um endpoint: a string de conexão permanece a mesma, mas o tipo de rede muda para VPC.
Acesso interno
Instâncias ECS podem se conectar por qualquer um dos endpoints. Após a expiração do endpoint da rede clássica, apenas o endpoint de VPC estará disponível.
Após a alternância, apenas o endpoint de VPC fica disponível.
Endpoint público
Inalterado.
Adicione os endereços IP internos das suas instâncias ECS do tipo VPC a uma lista de permissões de endereços IP do tipo de rede VPC na instância RDS. Se não existir uma lista de permissões do tipo VPC, crie uma.
(Opcional) Na página Database Connection, confirme se um novo endpoint aparece com o Network Type definido como VPC.
Gerenciar a data de expiração do endpoint da rede clássica
Durante o período de acesso híbrido, é possível alterar a data de expiração do endpoint da rede clássica a qualquer momento. O novo prazo entra em vigor imediatamente e é calculado a partir do dia da alteração, e não da data de expiração original.
Exemplo: O endpoint está configurado para expirar em 18 de agosto de 2017. Em 15 de agosto de 2017, você estende o período de validade em 14 dias. A nova data de expiração passa a ser 29 de agosto de 2017 (14 dias a partir de 15 de agosto).
Para alterar a data de expiração:
Acesse a página RDS Instances, selecione a região no topo e clique em ID da instância.
No painel de navegação à esquerda, clique em Database Connection.
Na aba Instance Connection, clique em Change Expiration Time.
Selecione um novo horário de expiração e clique em OK.
Configure acesso híbrido para instâncias somente leitura
Migre primeiro a instância RDS primária para uma VPC e, em seguida, configure o acesso híbrido para cada instância somente leitura separadamente.
A VPC atribuível a uma instância somente leitura depende do tipo de disco:
Discos locais: qualquer VPC é compatível.
SSDs padrão ou ESSDs: apenas a VPC da instância primária é compatível.
Perguntas frequentes
A alteração do tipo de rede de rede clássica para VPC afeta o endpoint público ou o acesso à internet?
Não. A mudança da rede clássica para VPC afeta apenas os endpoints internos. O endpoint público e a conectividade com a internet permanecem inalterados durante toda a migração.