O recurso de banco de dados sempre confidencial do ApsaraDB RDS for MySQL usa computação confidencial para criptografar dados sensíveis durante todo o ciclo de vida, em conformidade com as regulamentações de proteção de dados. Provedores de plataforma cloud, usuários não autorizados, DBAs, desenvolvedores e equipes de O&M não acessam os dados em texto simples. Para comparar as abordagens de criptografia, consulte Comparison of database encryption technologies.
Como funciona
O banco de dados sempre confidencial oferece suporte a todas as operações em dados criptografados, incluindo transações, consultas e análises. O processamento ocorre dentro de um enclave seguro, como uma aplicação ou um banco de dados. Fora desse enclave, os dados permanecem em texto cifrado. Os resultados das consultas são criptografados antes do retorno.
Essa abordagem protege contra ameaças externas e internas. Ela garante a privacidade dos dados na cloud durante todo o ciclo de vida.
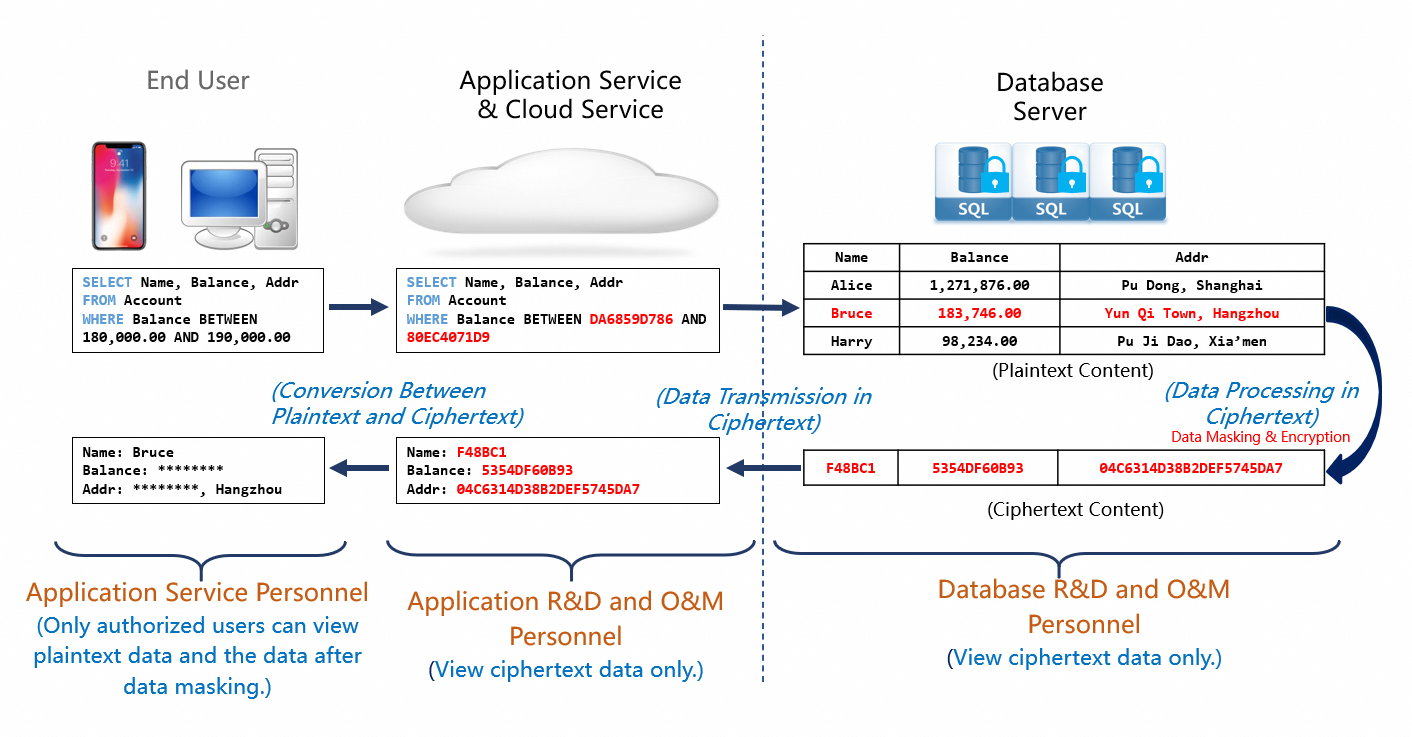
Prevenção de vazamentos de dados na cloud
O banco de dados sempre confidencial criptografa os dados protegidos nos resultados das consultas. Mesmo com credenciais de conta comprometidas, a confidencialidade dos dados permanece intacta.
Combine o banco de dados sempre confidencial com um dos seguintes recursos de criptografia de disco para obter criptografia em várias camadas:
Criptografia de disco cloud (recomendado). Para mais detalhes, consulte Use the cloud disk encryption feature.
Criptografia transparente de dados (TDE). Para mais detalhes, consulte Configure TDE.
A criptografia de disco cloud e a TDE oferecem capacidades de criptografia de disco. Combine-as com o banco de dados sempre confidencial conforme os requisitos do seu negócio.
Casos de uso
O banco de dados sempre confidencial fornece capacidades nativas de segurança para proteger a confidencialidade dos dados no nível da arquitetura. Isso garante alta estabilidade, alto desempenho e custo-benefício ao system de banco de dados.
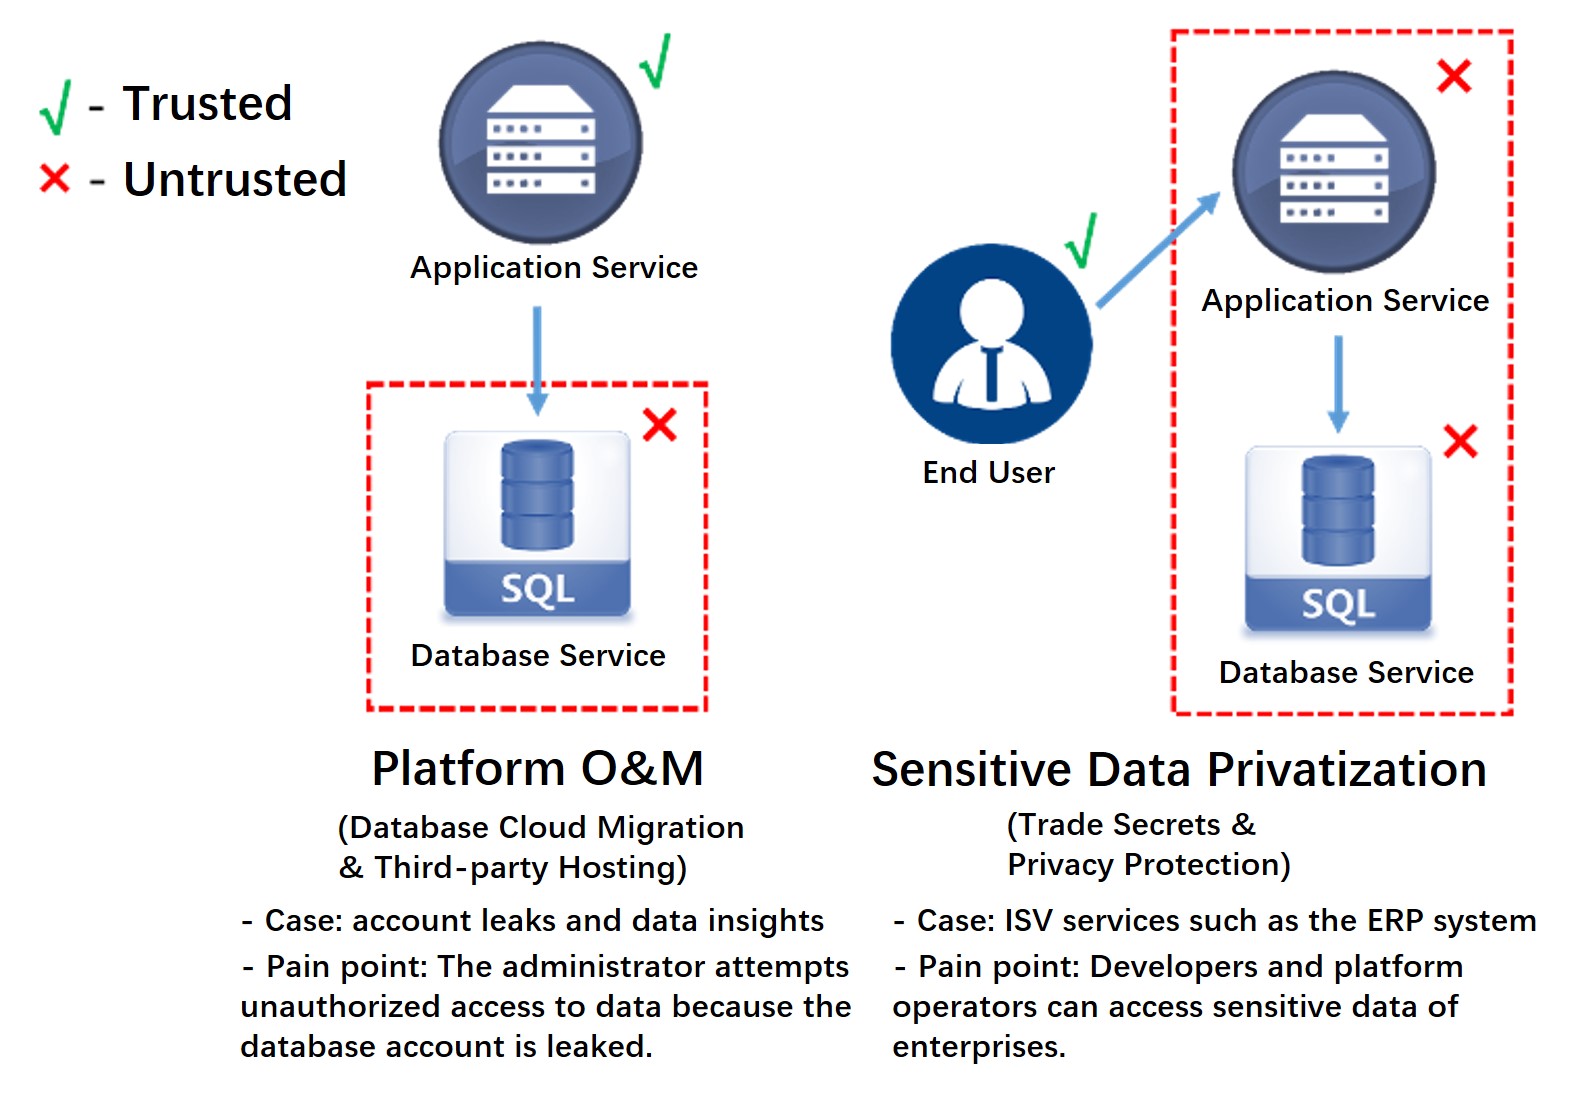
O&M da plataforma
Protege services de banco de dados em ambientes não confiáveis, como plataformas de terceiros. Normalmente, os proprietários dos dados são provedores de services de aplicação que desejam impedir o acesso de provedores de services de banco de dados e suas equipes de O&M a qualquer dado da aplicação, mantendo o funcionamento normal do banco de dados.
Exemplos:
Migração de banco de dados para a cloud: o banco de dados sempre confidencial impede que provedores de plataforma cloud e pessoal de O&M não autorizados acessem os dados.
System de banco de dados implantado em servidor de data center para conexão de aplicações: o banco de dados sempre confidencial bloqueia o acesso não autorizado aos dados pela equipe de O&M.
Conformidade de dados protegidos
Protege services de aplicação em ambientes não confiáveis, como plataformas de terceiros. Em aplicações voltadas ao usuário final, dados específicos — como informações de saúde e financeiras — pertencem aos próprios usuários. Eles esperam que os services ofereçam gestão e processamento de dados sem acesso aos dados privados em texto simples.
Exemplos:
Empresas utilizam services de terceiros para gerencie dados comerciais: o banco de dados sempre confidencial evita a exposição de segredos comerciais a esses provedores.
Provedores de services terceirizados gerencie dados confidenciais, como informações de identificação pessoal (PII) e dados genéticos: o banco de dados sempre confidencial ajuda a atender aos requisitos de conformidade para criptografia de ponta a ponta.
Níveis de segurança
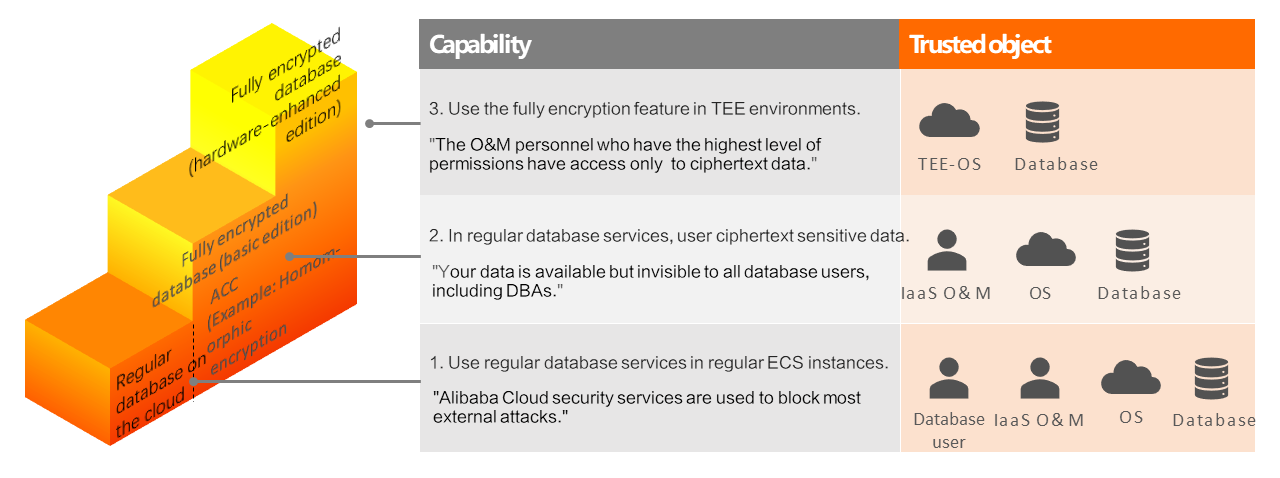
O ApsaraDB RDS previne ameaças de segurança nos níveis abaixo, listados em ordem crescente de proteção:
|
Nível de segurança |
Proteção |
Requisitos de confiança |
Método de isolamento |
Disponibilidade |
|
Banco de dados regular na cloud |
Bloqueia a maioria dos ataques externos quando usado com os services de segurança da Alibaba Cloud |
System operacional, software de banco de dados, equipe de O&M de Infrastructure as a Service (IaaS) e usuários do banco de dados |
Services de segurança da Alibaba Cloud |
Disponível |
|
Banco de dados sempre confidencial (edição básica) Recomendado |
Os dados ficam disponíveis, mas invisíveis para todos os usuários do banco de dados, incluindo DBAs. Funciona com o módulo de controle de acesso sempre confidencial para limitar a capacidade dos usuários de manipular dados. |
System operacional, software de banco de dados e equipe de O&M de IaaS |
Módulo de controle de acesso sempre confidencial |
Lançado oficialmente para todos os tipos de instância |
|
Banco de dados sempre confidencial (edição aprimorada por hardware) |
Usa tecnologias TEE para permitir que instâncias RDS com o banco de dados sempre confidencial (edição básica) executem em ambientes TEE, isolando todas as ameaças externas de segurança. |
System operacional e software de banco de dados |
Tecnologias TEE: Intel SGX, Intel TDX, ARM TrustZone, AMD SEV, Hygon CSV e contêineres confidenciais |
Não lançado oficialmente. A edição baseada em TDX está em fase preliminar de desenvolvimento. |
Todos os níveis de segurança compartilham recursos consistentes e capacidades criptográficas avançadas, incluindo criptografia totalmente homomórfica (FHE) e criptografia com preservação de propriedades. O banco de dados sempre confidencial (Edição Básica) foi lançado oficialmente para todos os tipos de instância. O banco de dados sempre confidencial (edição aprimorada por hardware) ainda não tem lançamento oficial. A edição aprimorada por hardware baseada em Intel TDX concluiu a pesquisa preliminar. Para mais informações, solicite um teste. Para criptografia de disco, consulte criptografia transparente de dados (TDE).