O RAM oferece suporte à federação OpenID Connect (OIDC). Aplicações podem trocar um token OIDC de um provedor de identidade (IdP) confiável por credenciais temporárias da Alibaba Cloud para conceder acesso baseado em funções aos recursos na nuvem.
Casos de uso
O SSO baseado em função via OIDC substitui pares de AccessKey de longo prazo por credenciais temporárias. Principais casos de uso:
Aplicações corporativas: Registre aplicações internas no IdP da sua empresa (Okta, Google Workspace ou qualquer sistema compatível com OIDC). A aplicação obtém um token OIDC e o troca por credenciais temporárias da Alibaba Cloud.
Aplicações móveis e de terceiros: Desenvolva aplicações que permitam aos usuários autenticar-se em sistemas de identidade externos. Se o provedor oferecer suporte a OIDC, a aplicação usará o token emitido para assumir uma função do RAM e acessar os serviços da Alibaba Cloud em nome do usuário.
Funcionamento do SSO OIDC baseado em função
Estabeleça uma relação de confiança entre seu IdP e a Alibaba Cloud e troque tokens por credenciais temporárias.
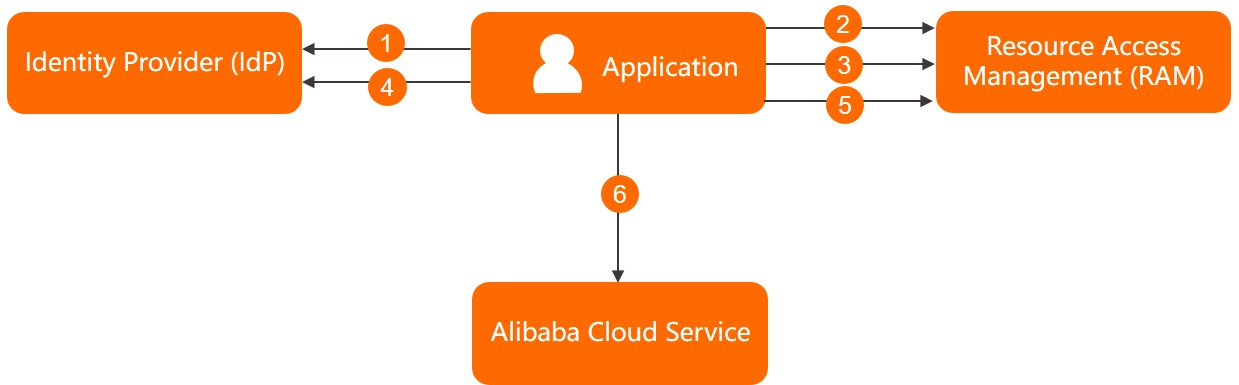
Configure a confiança: Crie um IdP OIDC no console do RAM e uma função do RAM que confie nesse IdP.
Solicite o token OIDC: Autentique o usuário no IdP externo e solicite um token OIDC.
Troque pelo token STS: Chame a operação da API AssumeRoleWithOIDC do STS e forneça o token OIDC e o ARN da função do RAM de destino.
Valide e emita o token STS: O STS valida a assinatura, o emissor e o público-alvo (Client ID) do token. Se válido, o serviço retorna credenciais temporárias (um token STS).
Acesse os recursos: Use o token STS para chamar as APIs da Alibaba Cloud com as permissões da função do RAM assumida.
Conceitos principais
|
Conceito |
Descrição |
|
OIDC |
O OIDC é uma camada de identidade sobre o OAuth 2.0. Permite que clientes verifiquem a identidade de um usuário por meio de um servidor de autorização e obtenham informações básicas de perfil. |
|
Token OIDC (token de ID) |
JSON Web Token (JWT) com claims sobre o evento de autenticação: ID do usuário, emissor do token e cliente destinatário. |
|
Client ID |
Identificador exclusivo de uma aplicação registrada em um IdP OIDC. Incluído como claim de público-alvo ( |
|
URL do Emissor |
URL que identifica o IdP OIDC. Incluída como claim de emissor ( |
|
Thumbprint (Impressão digital) |
Identifica o certificado da CA raiz do servidor de um IdP OIDC para verificar a autenticidade das chaves públicas do IdP. Para mais informações, consulte Obter uma thumbprint de IdP OIDC com OpenSSL. Nota
Antes de rotacionar o certificado do seu IdP, adicione a nova thumbprint à configuração do provedor OIDC no RAM. Após confirmar que a federação funciona com o novo certificado, remova a thumbprint antiga. |
|
Token STS |
Credencial temporária emitida pelo Alibaba Cloud Security Token Service (STS). No SSO federado, aplicações trocam uma asserção SAML ou um token OIDC por um token STS para autenticar chamadas de API. |
Tutorial de configuração
Para obter um guia passo a passo, consulte Exemplo: Usar OIDC para SSO baseado em função.
Cotas de serviço
|
Recurso |
Máximo |
|
IdPs OIDC por conta Alibaba Cloud |
100 |
|
Client IDs por IdP OIDC |
50 |
|
Thumbprints por IdP OIDC |
5 |