O Managed Service for Prometheus permite agregar dados de instâncias do Prometheus em várias contas da Alibaba Cloud por meio de autenticação personalizada. Esse recurso possibilita o monitoramento unificado de métricas, a visualização no Grafana e o gerenciamento de alertas a partir de uma única conta.
Contexto
Empresas frequentemente gerenciam múltiplas contas da Alibaba Cloud, o que aumenta a complexidade operacional. O Managed Service for Prometheus oferece o recurso de instância de agregação global para centralizar dados de monitoramento de diferentes contas. Isso permite consultas unificadas de métricas, gerenciamento de alertas e observabilidade simplificada.
Limitações
Instâncias de agregação global não suportam a agregação de dados entre super-regiões. As super-regiões são: China, Sudeste Asiático e Oriente Médio, Japão e Coreia do Sul, Europa e Rússia, e Américas.
Pré-requisitos
Tenha pelo menos duas contas da Alibaba Cloud, por exemplo, Conta A e Conta B. O Managed Service for Prometheus deve estar ativado em cada conta. Para mais informações, consulte Billing of Managed Service for Prometheus.
Os dados de monitoramento da Conta A e da Conta B já devem ter sido ingeridos nas respectivas instâncias do Prometheus. Para mais informações, consulte Integration overview.
Observações de uso
Este tópico utiliza duas contas da Alibaba Cloud, Conta A e Conta B, como exemplo para demonstrar como consolidar os dados de monitoramento da Conta B na Conta A por meio de uma instância de agregação global. Após a configuração, a Conta A pode consultar dados e gerenciar alertas de ambas as contas de forma centralizada.
Etapa 1: Criar uma instância de agregação global
O Managed Service for Prometheus suporta agregação entre contas pelos dois métodos a seguir:
Método 1: Diretório de recursos
Configure uma estrutura de múltiplas contas para sua empresa usando um diretório de recursos. Para mais informações sobre diretórios de recursos, consulte What is Resource Directory?.
-
Defina um administrador delegado para o service confiável usando um dos seguintes métodos.
console
Faça login no console do Resource Management com sua conta de gerenciamento.
No painel de navegação à esquerda, escolha .
Na página Trusted Services, localize o service confiável e clique em Manage na coluna Actions.
-
Na seção Delegated administrator accounts, clique em Add. Selecione a conta da Alibaba Cloud que será usada para criar a instância de agregação global e defina-a como administrador delegado.
NotaNeste exemplo, a Conta A é a conta administradora delegada.
-
Clique em OK.
Agora é possível acessar o módulo de gerenciamento de múltiplas contas do service confiável e executar operações administrativas em toda a organização.
API
-
Use a conta de gerenciamento do seu diretório de recursos ou uma função do RAM com permissões de administrador para chamar a operação de API RegisterDelegatedAdministrator e atribuir a função de administrador delegado à conta membro onde a instância de agregação global será criada. Configure os seguintes parâmetros:
Parâmetro
Descrição
Endpoint
China continental: Selecione China (Shanghai).
Outras regiões: Selecione Singapore.
AccountId
Insira o ID da conta membro para a qual deseja criar a instância de agregação global entre contas.
ServicePrincipal
Insira prometheus.aliyuncs.com.
Clique em Initiate Call.
-
Agregue os dados.
Faça login no console do ARMS com a Conta A.
No painel de navegação à esquerda, escolha .
Use a conta da Alibaba Cloud A para fazer login no console do Prometheus.
No painel de navegação à esquerda, escolha para abrir a lista de instâncias do Managed Service for Prometheus.
-
Clique em Create Prometheus Instance. Na página Create Instance, configure os parâmetros conforme descrito na tabela a seguir e clique em Create Now.
Parâmetro
Descrição
Instance Type
Selecione Global Aggregation Instance.
Instance Name
Insira um nome para a instância de agregação global.
Resource Group
Selecione um grupo de recursos para a instância.
Tag
Tags são pares chave-valor que diferenciam maiúsculas de minúsculas. É possível adicionar até 20 tags.
Endpoint
O endpoint determina o ponto de acesso para solicitações e a região onde os alertas são configurados. Selecione a região com o maior número de instâncias. Escolher uma região diferente pode afetar a velocidade de acesso e a estabilidade do sistema.
Select the instances to be aggregated
Selecione Other Accounts (Resource Directory), escolha uma Resource Directory Member Account e adicione a instância do Prometheus de destino.
NotaApós selecionar outra conta (diretório de recursos), o Managed Service for Prometheus definirá o status do service confiável no diretório de recursos como habilitado.
É possível selecionar nomes de instâncias de diferentes regiões para agregar instâncias entre regiões. Antes de selecionar uma instância, especifique o endpoint de acesso na seção Endpoint.
NotaPara editar uma instância de agregação global, clique em Edit na coluna Operation. Não altere o endpoint após a criação. Essa alteração invalida as regras de alerta configuradas para o endpoint original.
Método 2: Autenticação personalizada
-
Use a Conta B para criar uma função do RAM.
Faça login no console do RAM com a Conta B.
No painel de navegação à esquerda, escolha .
Na página Roles, clique em Create Role.
Na página Create Role, defina Principal Type como Cloud Account, especifique os detalhes da conta da Alibaba Cloud e clique em OK.
Na etapa Configure Role, defina Role Name como
AliyunPrometheusQueryRole. Em Select Trusted Alibaba Cloud Account, selecione Other Alibaba Cloud Account e insira o ID da Conta A. Em seguida, clique em Finish.-
Clique no nome da função recém-criada. Na página de detalhes da função, clique na aba Trust Policy. Clique em Edit Trust Policy e modifique a política para conceder confiança à Conta A.
Após a criação da função, clique na aba Trust Policy para visualizar a política de confiança em JSON. A política especifica Action como
sts:AssumeRole, Effect como Allow, e o Principal contém o ARN da conta confiável da Alibaba Cloud.NotaAs contas confiáveis são especificadas em um array, portanto, é possível conceder confiança a várias contas simultaneamente.
-
Conceda as permissões
AliyunRAMReadOnlyAccesseAliyunARMSReadOnlyAccessà funçãoAliyunPrometheusQueryRole.No painel de navegação à esquerda, escolha Identities > Role. Localize a função de destino e clique em Create Authorization na coluna Operation.
No painel Create Authorization, na seção Policy, pesquise
AliyunRAMReadOnlyAccesseAliyunARMSReadOnlyAccess, selecione-as e clique em OK.
-
(Opcional) Crie um usuário do RAM para a Conta A.
NotaSe estiver usando a conta raiz (Conta A) para agregação, crie primeiro um usuário do RAM dentro da Conta A.
Caso sua conta agregadora já seja um usuário do RAM, pule esta etapa e use o usuário existente para agregar dados da Conta B.
Faça login no console do RAM com a Conta A.
No painel de navegação à esquerda, escolha Identities > Users. Na página Users, clique em Create User.
-
Na página Create User, configure as informações básicas do usuário.
Logon Name: Pode conter letras, dígitos, pontos (.), hifens (-) e sublinhados (_). O nome pode ter até 64 caracteres.
-
Display name: Pode conter até 128 caracteres.
NotaClique em Create User para criar vários usuários do RAM simultaneamente.
-
Access Method: Por segurança, recomendamos selecionar apenas um modo de acesso para separar usuários humanos de usuários de aplicação.
-
Console Access
Se o usuário do RAM representar uma pessoa, recomendamos habilitar o acesso ao console. Isso permite que o usuário acesse a Alibaba Cloud com nome de usuário e senha. Configure os seguintes parâmetros:
Console password: Opte por gerar uma senha automaticamente ou definir uma senha personalizada. Uma senha personalizada deve atender às regras de complexidade configuradas. Para mais informações, consulte Set a password policy for RAM users.
Password reset policy: Escolha se o usuário do RAM deve redefinir a senha no próximo login.
Multi-factor authentication (MFA): Escolha se deseja ativar o MFA para o usuário do RAM. Se ativar o MFA, vincule um dispositivo MFA. Para mais informações, consulte Bind an MFA device for a RAM user.
-
Using permanent AccessKey to access
Se o usuário do RAM representar uma aplicação, use um par de AccessKey permanente para acessar a Alibaba Cloud. Quando ativado, o sistema gera automaticamente um AccessKey ID e um AccessKey secret. Para mais informações, consulte Create an AccessKey pair.
ImportanteO AccessKey secret é exibido apenas uma vez no momento da criação e não pode ser recuperado posteriormente. Salve-o com segurança.
Um par de AccessKey é uma credencial de longo prazo. Se comprometida, representa um risco de segurança para todos os recursos da conta. Recomendamos o uso de credenciais temporárias, como tokens do Security Token Service (STS), para reduzir o risco de vazamento de credenciais. Para mais informações, consulte Best practices for using access credentials to call Alibaba Cloud APIs.
-
Clique em OK.
Conclua a verificação de segurança conforme solicitado.
-
Conceda permissões ao usuário do RAM da Conta A.
Clique no nome do usuário do RAM de destino e, em seguida, clique na aba Permission Management.
Clique em Create Authorization. No painel exibido, na aba Policy, pesquise e selecione as políticas
AliyunSTSAssumeRoleAccesseAliyunARMSFullAccess. Em seguida, clique em OK.
-
Agregue os dados da instância do Prometheus.
Faça login no console do ARMS como o usuário do RAM da Conta A.
No painel de navegação à esquerda, escolha .
Faça login no console do Managed Service for Prometheus como o usuário do RAM da Conta A.
No painel de navegação à esquerda, clique em Instances.
Localize a instância de agregação global de destino e clique em Edit na coluna Operation. Na seção Step 3, em Select instances to aggregate, selecione Other Accounts (Custom Authentication).
-
Na caixa de pesquisa ao lado de Alibaba Cloud Account, pesquise a Conta B e clique em Confirm. O sistema filtra e exibe todas as instâncias do Prometheus pertencentes à Conta B. Selecione as instâncias que deseja agregar e clique em Edit Aggregation Instance.
NotaSomente um usuário do RAM autorizado pode editar e salvar a configuração para monitoramento entre contas com autenticação personalizada. A conta principal da Alibaba Cloud não possui essa permissão.
Etapa 2: Consultar dados
Após agregar as instâncias do Prometheus da Conta B na instância de agregação global sob o usuário do RAM da Conta A, visualize métricas de desempenho nos painéis pré-construídos do Grafana.
Na página Instances, clique no nome da instância do Prometheus de destino. No painel de navegação à esquerda, clique em Dashboards.
Etapa 3: Criar uma regra de alerta
Na página Instances, clique no nome da instância do Prometheus de destino. No painel de navegação à esquerda, clique em Alarm Rules.
-
Na página Prometheus Alert Rules, clique em Create Prometheus Alert Rule e configure a regra de alerta conforme solicitado. Para mais informações, consulte Create a Prometheus alert rule.
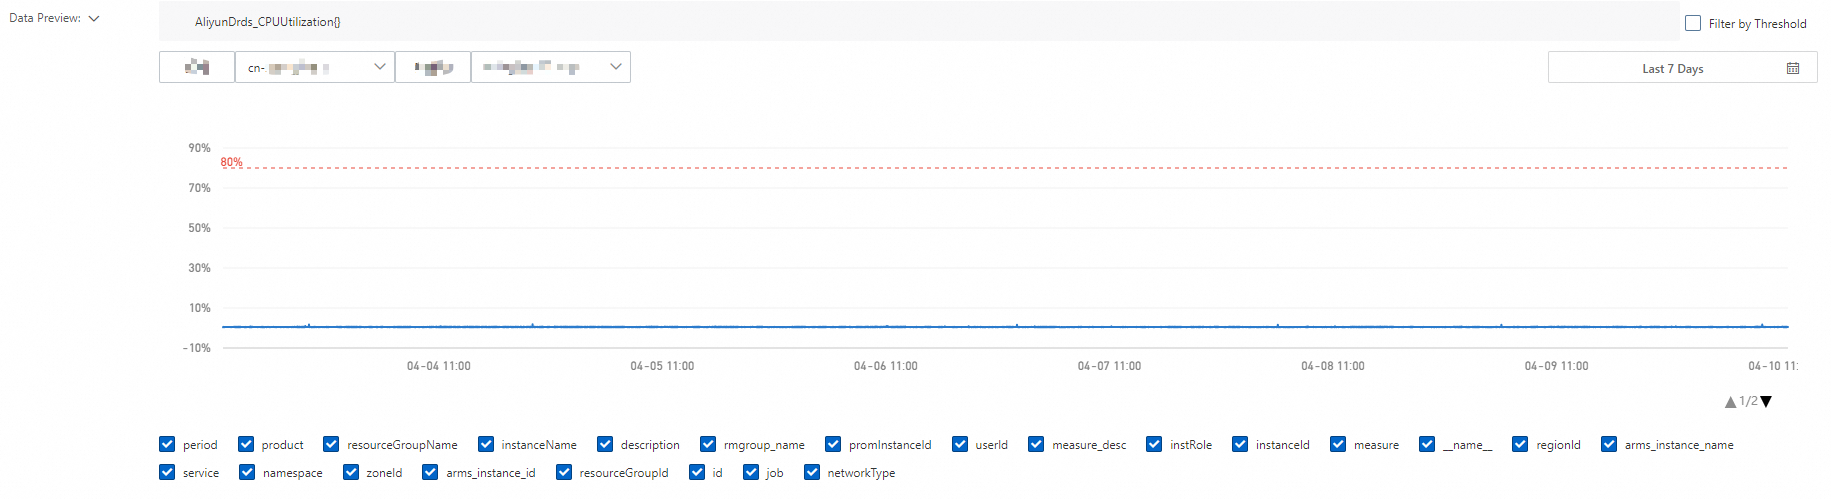
NotaNa seção Data Preview da página Create Prometheus Alert Rule, a instância de agregação global fornece os rótulos unique_cluster_id (o ID exclusivo da instância) e unique_cluster_name (o nome da instância). Esses rótulos ajudam a identificar rapidamente qual instância acionou um alerta.
Operações relacionadas
Editar uma instância de agregação global
Na página Instances, localize a instância de agregação global que deseja modificar e clique em Edit na coluna Operation. Não altere o endpoint após a criação. Essa alteração invalida as regras de alerta configuradas para o endpoint original.
Desinstalar uma instância de agregação global
Se não precisar mais da instância de agregação global, desinstale-a.
Na página Instances, localize a instância do Prometheus e clique em Uninstall na coluna Actions. Na mensagem exibida, clique em OK. Após a desinstalação da instância do Prometheus, ela deixará de ser exibida na página Instances.
Perguntas frequentes
Há cobrança adicional para instâncias de agregação global?
Atualmente, as instâncias de agregação global estão em preview público e são gratuitas.
Uma instância de agregação global consolida dados de todas as instâncias agregadas em uma única instância?
Uma instância de agregação global não armazena uma cópia dos dados das instâncias agregadas. Em vez disso, atua como um proxy de consulta que encaminha solicitações às instâncias de source em tempo real.